
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 l0n3m4n/cve-2025-55182-waf
CVE-2025-55182 RCE-Sicherheitslücke in Next.js/React RSC-Servern (Exploit und Scanner)
 lajarajorge/cve-2017-1000475
Proof-of-Concept-Exploit für CVE-2017-1000475, der die Privilegieneskalation über einen nicht in Anführungszeichen gesetzten Dienstpfad in FreeSSHd…
 laskdjlaskdj12/cve-2024-29671-poc
Dies ist ein POC für CVE-2024-29671
 leoanggal1/cve-2023-3452-poc
Wordpress Plugin Canto < 3.0.5 - Remote File Inclusion (RFI) und Remote Code Execution (RCE)
 likekabin/cve-2018-20250
Python-Exploit-Skript für CVE-2018-20250, das ein bösartiges RAR-Archiv erzeugt, um eine Codeausführung über die…
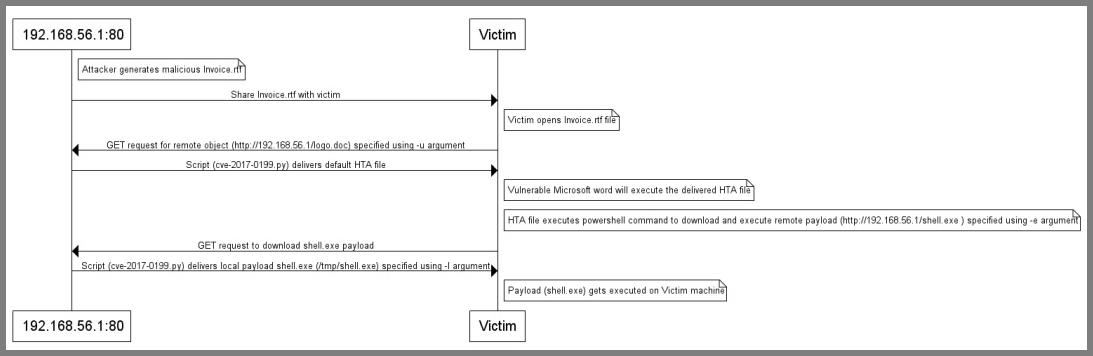 likekabin/cve-2017-0199
Python-Skript zur Erstellung bösartiger RTF/PPSX-Dateien, die CVE-2017-0199 für die Remote-Codeausführung ausnutzen und Metasploit- oder…
 likekabin/cve-2018-10933-libssh-authentication-bypass
Exploit-Tool für CVE-2018-10933 libSSH-Authentifizierungsumgehung, das Remote-Shell-Zugriff ohne Anmeldedaten mithilfe von Python-Skripten und…
 lisinan988/cve-2021-40444-exp
Generiert bösartige DOCX-Dokumente, die CVE-2021-40444 (Microsoft Office Word RCE) ausnutzen, mit integriertem HTTP-Server für die Payload-Zustellung…
 longhoangth18/cve-2024-4577
Scanner und Exploit für die PHP-CGI-Argumentinjektions-Schwachstelle CVE-2024-4577. Erkennt anfällige PHP-Anwendungen und führt über anpassbare…
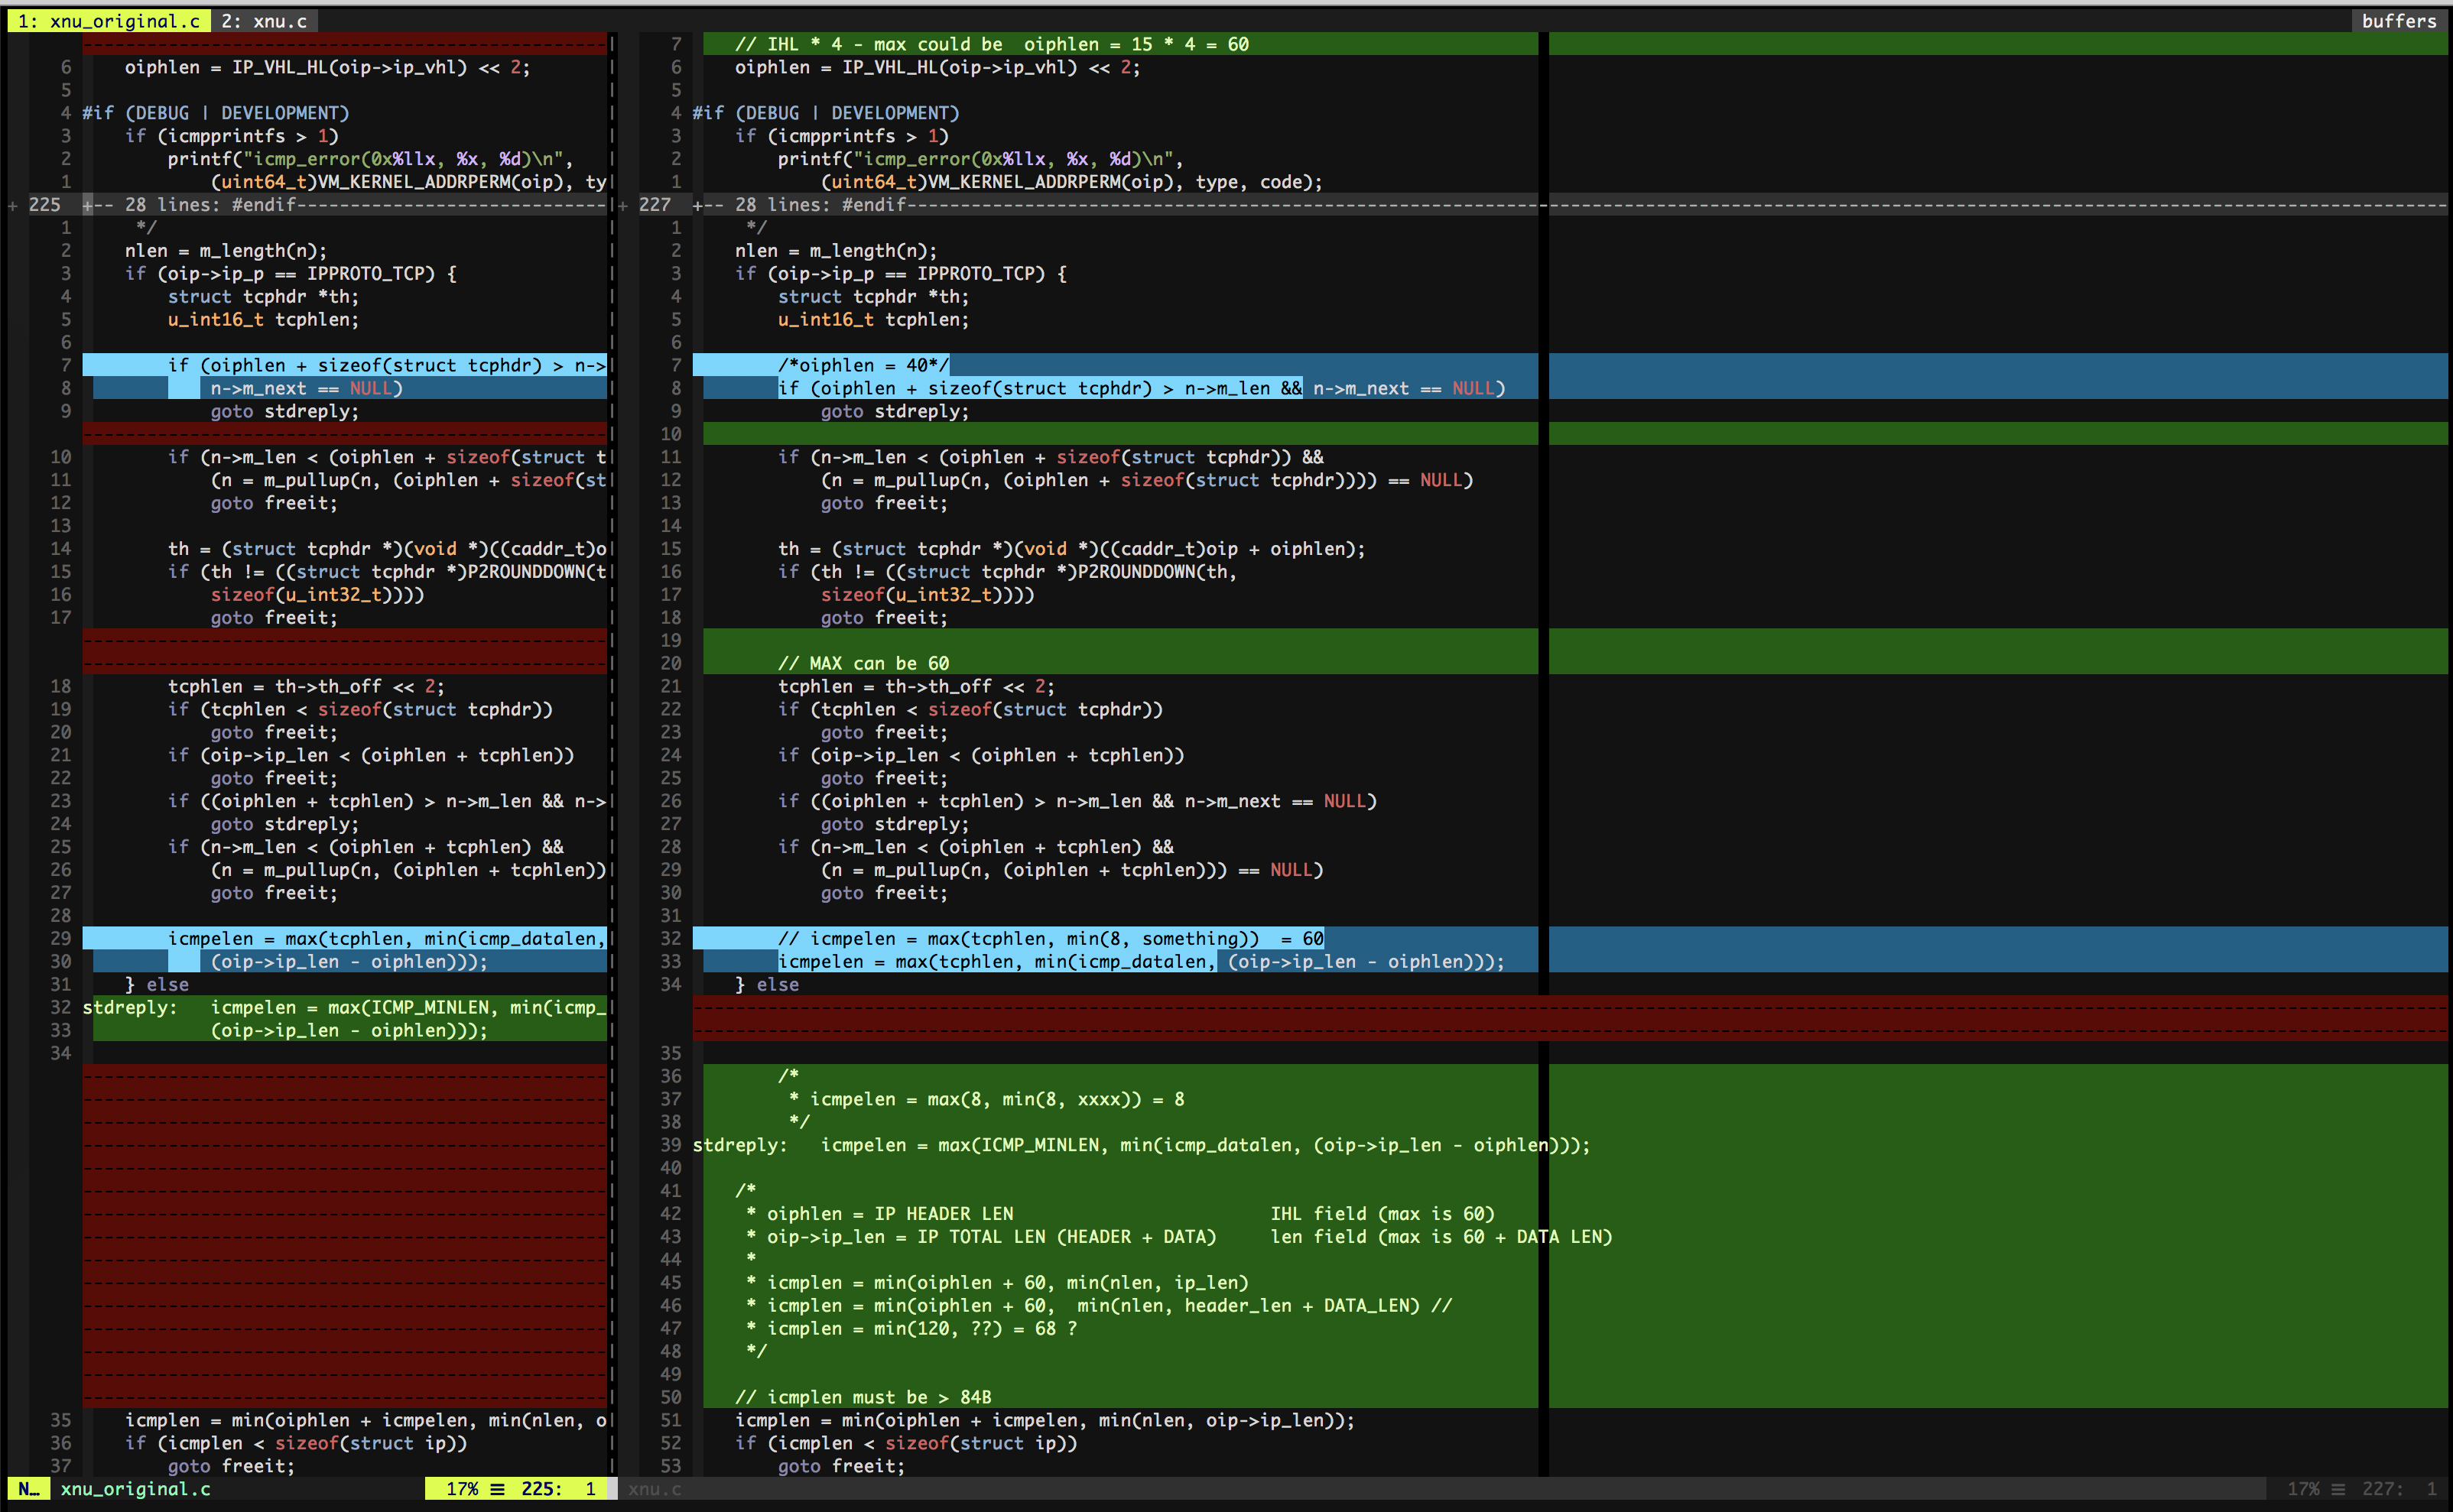 lucagiovagnoli/cve-2018-4407
Eine Pufferüberlauf-Schwachstelle im ICMP-Fehlercode des XNU-Kernels führt dazu, dass iOS-Geräte (Laptops und Mobilgeräte) abstürzen.
 lutrasecurity/cve-2025-1910-watchguard-privilege-escalation
Proof-of-Concept zur Ausnutzung von CVE-2025-1910, einer lokalen Privilegieneskalation im Mobile VPN with SSL-Client von Watchguard.
 ly4k/pachine
Python-Implementierung für CVE-2021-42278 (Rechteausweitung in Active Directory)
 m2hcz/cve-2025-6440-poc-exploit
Exploit für nicht authentifizierte Remote-Codeausführung im WC Designer Pro WordPress-Plugin. Automatisiert die Erkennung, das Hochladen von Dateien…
 m8sec/cve-2021-34527
PrintNightmare (CVE-2021-34527) PoC-Exploit
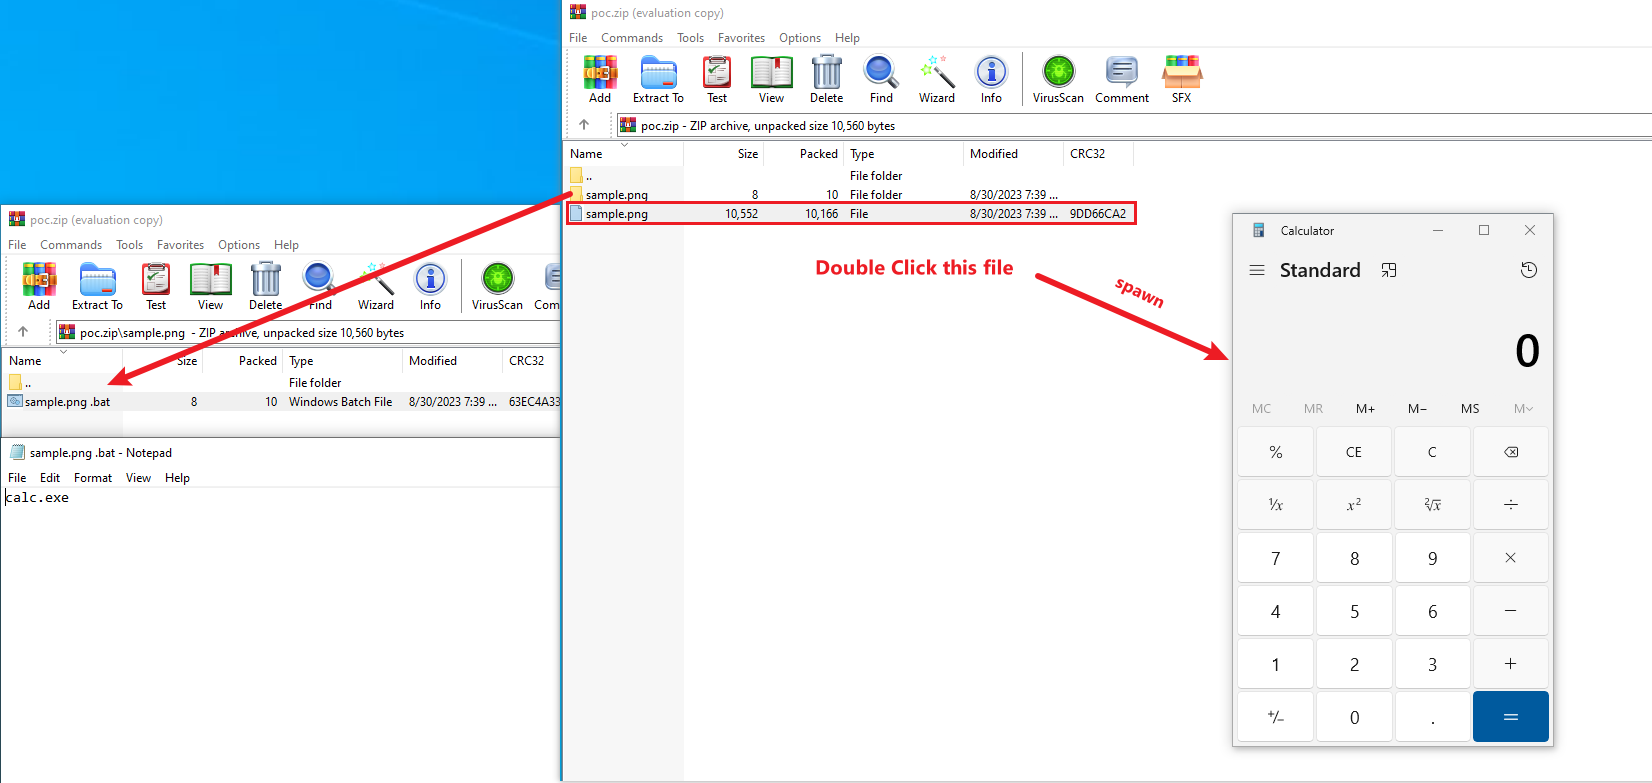 malvika-thakur/cve-2023-38831
Proof-of-Concept (POC) der CVE-2023-38831 Zero-Day-Schwachstelle in WinRAR
 many-fac3d-g0d/apache-tomcat-log4j
Log4j2 CVE-2021-44228 Schwachstellen-PoC in Apache Tomcat
 mansk1es/caboom
Ein bösartiges .cab-Erstellungstool für CVE-2021-40444
 marcourbano/cve-2021-44228
PoC für CVE-2021-44228.








