
 #1
ML-basierte Sicherheitstools, adversariales maschinelles Lernen und KI-gestützte Cyber-Abwehr.
Kitploit empfohlen

 seclog-open/seclog
Sammelt Sicherheitsprotokolle aus mehreren Quellen aus reproduzierbaren Docker-Angriffsszenarien, erstellt Angriffsketten und stellt den…
 suels-group/beyond_asr
Forschungscode zur Messung der Erfolgsraten von Jailbreak-Angriffen (ASR und schrittweise ASR) gegen LLMs, mit Implementierungen von Angriffen wie…
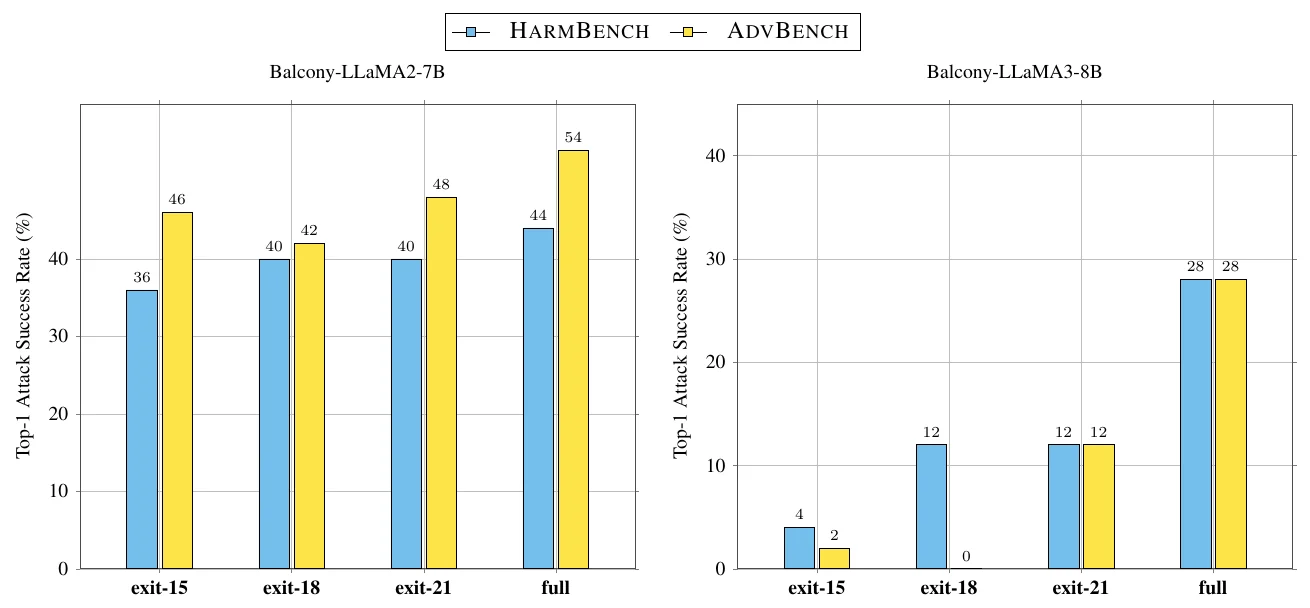 lassnajmuldeen/balcony-jailbreaking
Jailbreak-Schwachstelle über frühe Ausstiegstiefen von LLMs. Veröffentlicht auf der NeurIPS 2026 im FLMSec-Workshop
 crypto-unict/ghostfacempc
Referenzimplementierung der datenschutzwahrenden Gesichtserkennung mittels repliziertem Secret Sharing in MP-SPDZ, mit quantisierter…
 ericyoc/ai-security-literacy
Reproduzierbare Colab-Pipeline, die sechs Kompetenzdimensionen der AI Security Literacy in öffentlichen Benchmarks und Umfrage-Mikrodaten verankert…
 tencent-hunyuan/diagsafe
Diagnostischer LLM-Sicherheitsbenchmark mit 3.489 zweisprachigen Prompts, einer Taxonomie mit 84 Labels und einer Bewertung auf Prompt-Ebene anhand…
 hanxi19/black_hole_attack_for_vector_database
Forschungsimplementierung des Black-Hole-Angriffs, der Vektor-Datenbankindizes über zentralitätsgetriebene Hubness vergiftet, mit FAISS-Pipelines und…
 happytotoro116/ghidra-llm-pipeline
Deterministische PyGhidra-Extraktion, Triage und lokale LLM-Compiler-Backend-Pipeline für die C-Reimplementierung.
 gmh5225/malicious-code-detection-bugu
KI-basiertes System zur Erkennung und Verschleierung von Schadcode mit Microservices für Erkennung, Packing und Code-Verschleierung sowie Benutzer-…
 nawaralseelawi/pvbrf-id
Simulationscode und Ergebnisse für ein privates, verifizierbares, byzantinisch-robustes föderiertes Eindringlingserkennungsprotokoll unter Verwendung…
 cosmosyi/autocontrol-arena
Automatisiertes Framework für die Sicherheitsbewertung von Frontier-KI, das ausführbare, druckreiche Testumgebungen synthetisiert, um latente Risiken…
 yxf203/defense-as-skill
Runtime-Guard-Skill, das bösartige, durch Skills ausgelöste Angriffe in skill-erweiterten Agenten erkennt und blockiert, mit einer MCTS-Schleife, die…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.

 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 krxi/asmsense
Kleines Sprachmodell, das Funktionen in gestrippten x86-64-Binärdateien benennt und beschreibt, mit einem offenen Datensatz, Baselines und…
 ye-ze-yu/epireal-bench
Red-Teaming-Benchmark und Black-Box-Angriffsframework zur Bewertung von Risiken visueller Fehlinformationen bei kommerziellen Bildgeneratoren, mit…
 phil-fan/fs-attack
Implementierung des Papers „Rethinking Latency Denial-of-Service: Attack the LLM Serving Framework, Not the Model“
 multimodal-ai-lab/tobac
Token für Token kompromittiert: Backdoor-Schwachstellen in Unified Autoregressive Models (NeurIPS'26)








