Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
modelaudit — Sicherheitsscanner für KI/ML-Modelldateien. Erkennt bösartigen Code, Hintertüren und Schwachstellen vor der Bereitstellung. | Kitploit
Tools/GitHubGitHub/promptfoo/modelaudit
Statische AnalyseStatische Code-Analyse (SAST)SchwachstellenanalyseDatenexfiltrationMalware-AnalyseDevSecOpsSecret-ErkennungLieferkettensicherheitMaschinelles LernenKI-SicherheitAdversarial-AngriffTop in Adversarial-Angriff Nr.14
822380vor 2 TagenVon Kitploit geprüft
Top in KI-Sicherheit Nr.14
Top in Maschinelles Lernen Nr.9
GitHubpromptfoo/modelaudit

modelaudit

Sicherheitsscanner für KI/ML-Modelldateien. Erkennt bösartigen Code, Hintertüren und Schwachstellen vor der Bereitstellung.

Repository anzeigenWebseite

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

ModelAudit

Sichern Sie Ihre KI-Modelle vor der Bereitstellung. Statischer Scanner, der bösartigen Code, potenzielle Backdoor-Indikatoren und Sicherheitslücken in ML-Modelldateien erkennt – ohne sie jemals zu laden oder auszuführen.
PyPI version Python versions Code Style: ruff License Security policy

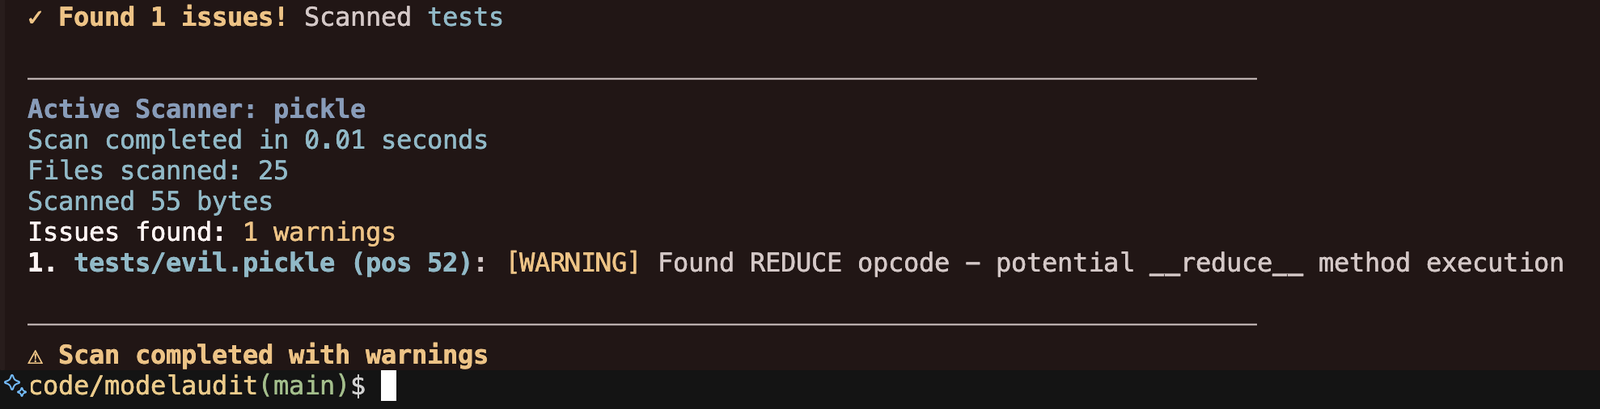
ModelAudit scan results

Vollständige Dokumentation | Anwendungsbeispiele | Unterstützte Formate

Warum ModelAudit

Modelle werden aus nicht vertrauenswürdigen Registries heruntergeladen, durchlaufen CI und landen schließlich in der Produktion. Traditionelle SAST-Tools untersuchen keine Pickle-Opcodes, HDF5-Gruppenlayouts, ONNX-Proto-Graphen oder TensorFlow-SavedModel-Signaturen – ModelAudit schon:

  • Statisches Scannen. Kein Modell wird jemals geladen, entpickelt oder ausgeführt.
  • Abdeckung der Formate, die Sie tatsächlich ausliefern. Über 40 Scanner für Pickle, PyTorch, SafeTensors, ONNX, TensorFlow, Keras, GGUF, Archive und Konfigurationen.
  • CI-Integration. Maschinenlesbare Ausgabe (JSON, SARIF), Strict-Modus, Exit-Codes und auswählbare Scanner.
  • Offenlegung von Abdeckungsgrenzen. Erkannte Scanner melden Grenzen der begrenzten Analyse wie abgeschnittene Lesevorgänge oder erschöpfte Budgets, anstatt sie als vollständig abgedeckte Ergebnisse darzustellen.

Vergleichbare Tools: picklescan (nur Pickle, Python-basiert), fickling (nur Pickle, AST-basiert), modelscan (Pickle + TensorFlow + Keras-Teilmenge). ModelAudit bietet eine breitere Abdeckung und liefert über sein Begleitpaket modelaudit-picklescan eine native Rust-Pickle-Engine.

Schnellstart

Erfordert Python 3.10-3.14

pip install "modelaudit[all]"

# Scan a file or directory
modelaudit model.pkl
modelaudit ./models/

# Export results for CI/CD
modelaudit model.pkl --format json --output results.json
$ modelaudit suspicious_model.pkl

Files scanned: 1 | Issues found: 2 critical, 1 warning

1. suspicious_model.pkl (pos 28): [CRITICAL] Malicious code execution attempt
   Why: Contains os.system() call that could run arbitrary commands

2. suspicious_model.pkl (pos 52): [WARNING] Dangerous pickle deserialization
   Why: Could execute code when the model loads

Scan-Nachweise und Quellfehler können ursprüngliche Anmeldedatenwerte enthalten, auch in JSON-, SARIF-, SBOM- und gemeinsam genutzten Berichten. Die Normalisierung von Anmeldedaten bleibt dort erhalten, wo sie Erkennung, Gruppierung oder Unterdrückung beeinflusst.

Was es erkennt

  • Codeausführungsangriffe in Pickle-, PyTorch-, NumPy- und Joblib-Dateien
  • Mögliche Backdoor-Indikatoren — verdächtige Gewichtsmuster, anomale Tensoren oder Signale für versteckten Code
  • Eingebettete Geheimnisse — API-Schlüssel, Tokens und Anmeldedaten in Modellgewichten oder Metadaten
  • Netzwerkindikatoren — URLs, IPs und Socket-Nutzung, die Datenexfiltration ermöglichen könnten
  • Archiv-Exploits — Path Traversal, Symlink-Angriffe in ZIP/TAR/7z-Dateien
  • Unsichere ML-Operationen — Lambda-Layer, benutzerdefinierte Ops, TorchScript/JIT, Template-Injection
  • Lieferkettenrisiken — Manipulation, Lizenzverstöße, verdächtige Konfigurationen

Unterstützte Formate

ModelAudit enthält 45 registrierte Scanner, die Modell-, Archiv- und Konfigurationsformate abdecken:


Tool herunterladen