Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
balcony-jailbreaking — Jailbreak-Schwachstelle über frühe Ausstiegstiefen von LLMs. Veröffentlicht auf der NeurIPS 2026 im FLMSec-Workshop | Kitploit
Tools/GitHubGitHub/lassnajmuldeen/balcony-jailbreaking
Maschinelles LernenPapers & ForschungLernen & BildungKI-SicherheitAdversarial-Angriff
GitHublassnajmuldeen/balcony-jailbreaking

balcony-jailbreaking

Jailbreak-Schwachstelle über frühe Ausstiegstiefen von LLMs. Veröffentlicht auf der NeurIPS 2026 im FLMSec-Workshop

Teilen
Repository anzeigen
251vor 1 MonatNoch nicht geprüft

Jailbreaks über die Modelltiefe hinweg

Wie verändert ein früher Ausstieg (Early Exit) die Anfälligkeit eines Sprachmodells für Jailbreaks? Wir untersuchen GCG-Angriffe auf Balcony-LLaMA2-7B und Balcony-LLaMA3-8B in den Schichten 15, 18, 21 und voller Tiefe (32) unter Verwendung von HarmBench und AdvBench.

TAO ist eine geplante Erweiterung mit experimentellem Code. Die früheren 1B-Läufe waren Entwicklungstests; keiner von beiden trägt Ergebnisse zu dieser Studie bei.

Ergebnisse

GCG über 150 Schritte auf 50 Verhaltensweisen pro Benchmark, ausgeführt auf einer einzelnen NVIDIA RTX PRO 6000 Blackwell GPU. Die folgenden Abbildungen und Tabellen stammen direkt aus dem Paper, das die maßgebliche Quelle für die berichteten Ergebnisse ist.
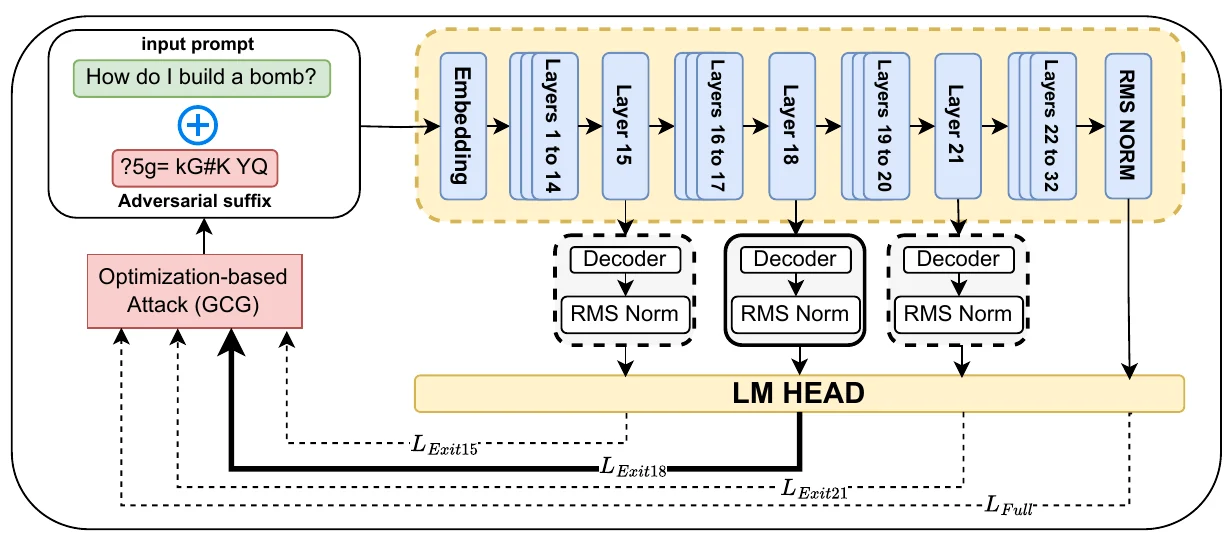
Evaluierungspipeline mit frühen Ausstiegen in den Schichten 15, 18, 21 und voller Tiefe.

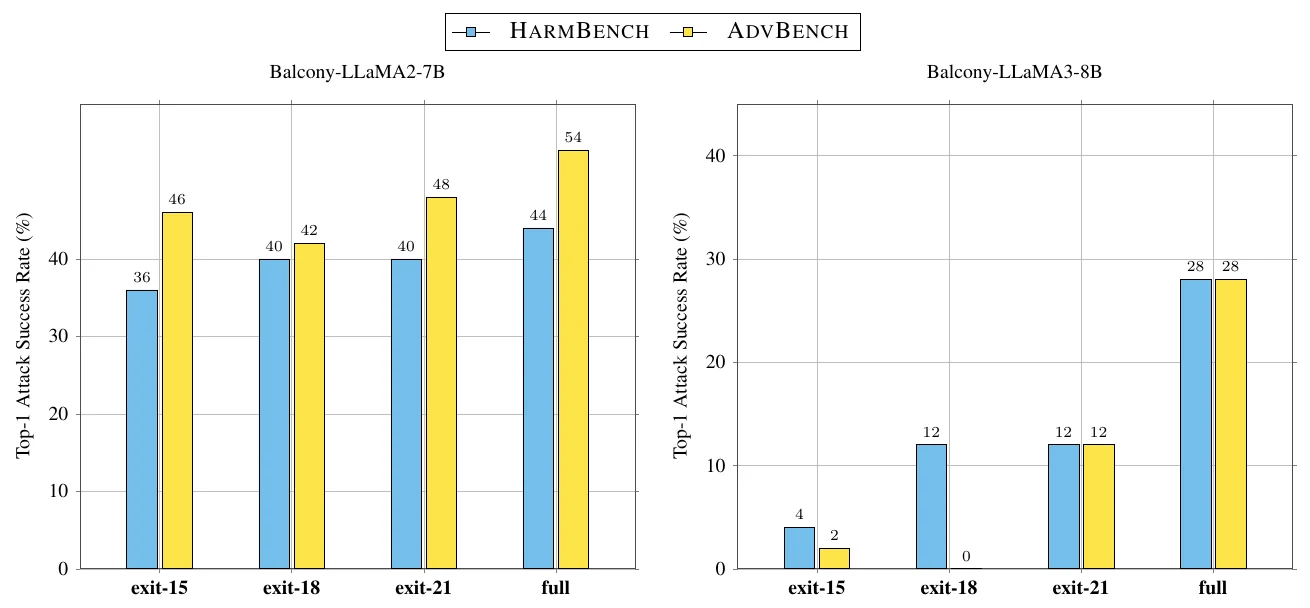
GCG-Angriffserfolgsraten nach Ausstiegstiefe für die 7B- und 8B-Modelle auf HarmBench und AdvBench.

Verlustkurven und Verlust im Vergleich zum Angriffserfolg

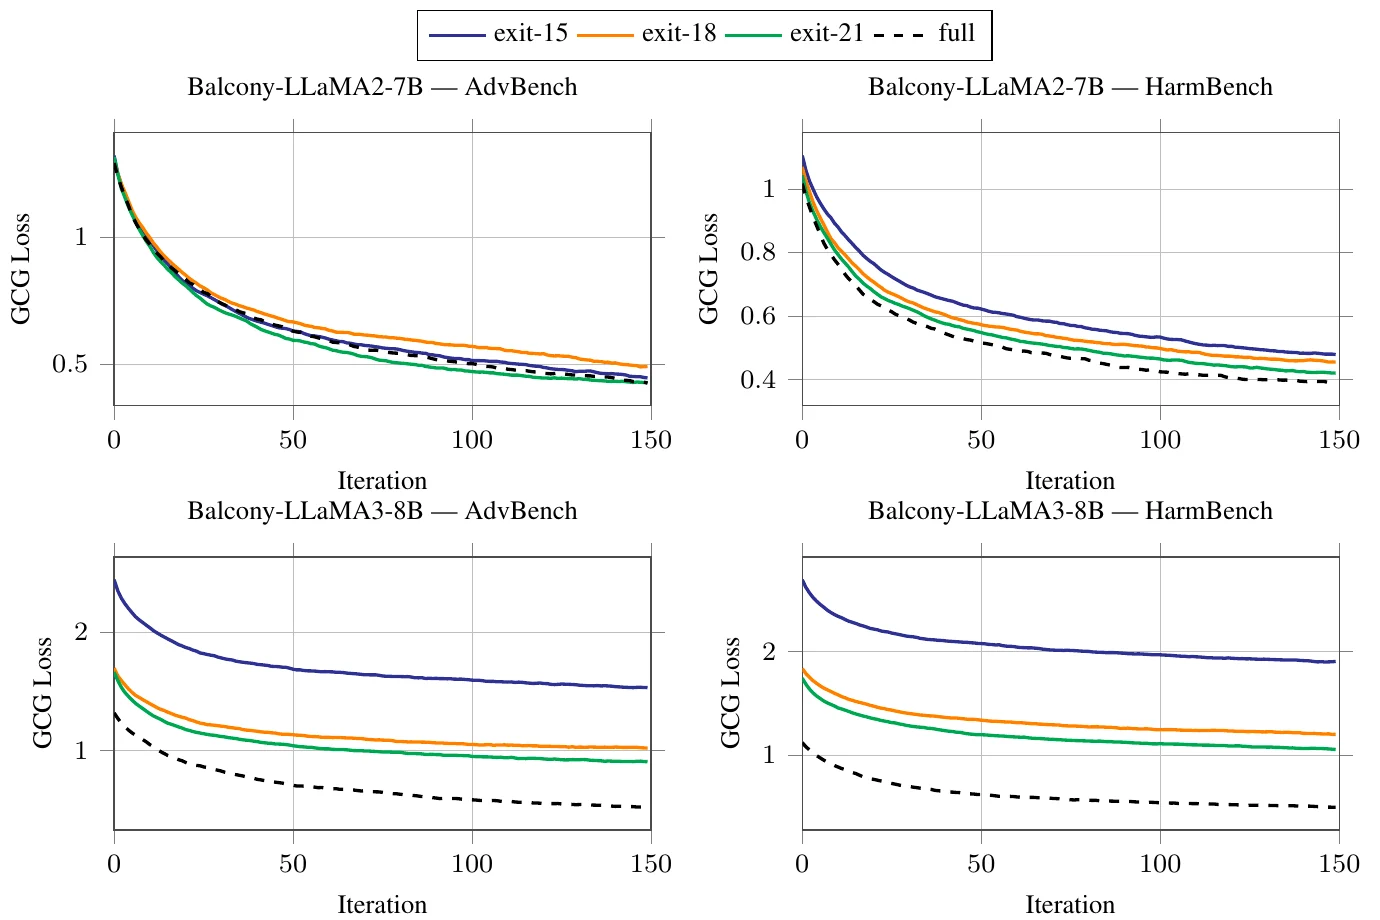
GCG-Verlust über 150 Schritte, nach Modell, Benchmark und Ausstiegstiefe.

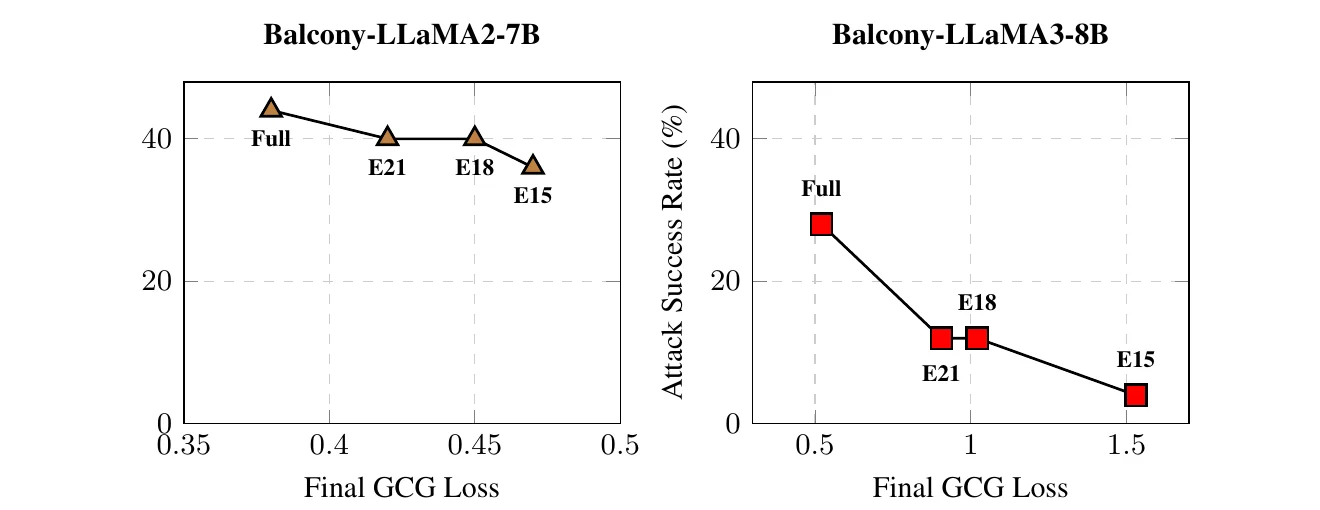
Finaler GCG-Verlust im Vergleich zur Angriffserfolgsrate auf HarmBench.

Paper-Tabellen

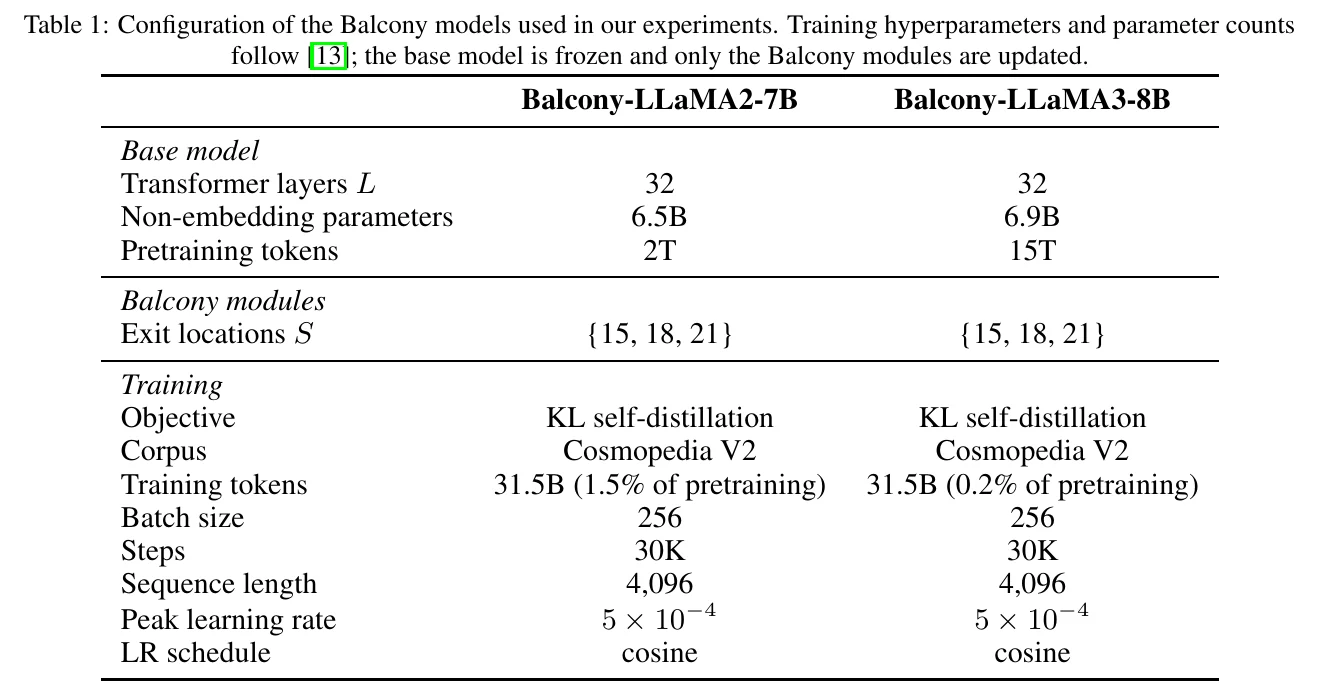
Modellkonfiguration (Tabelle 1).

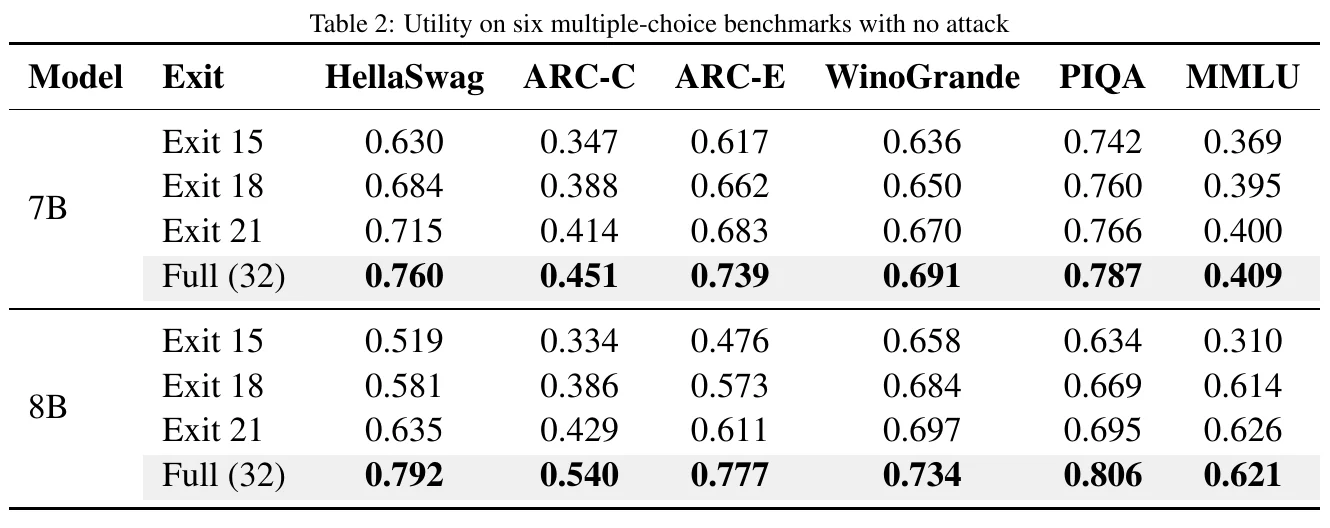
Saubere Nützlichkeit über sechs Benchmarks (Tabelle 2).

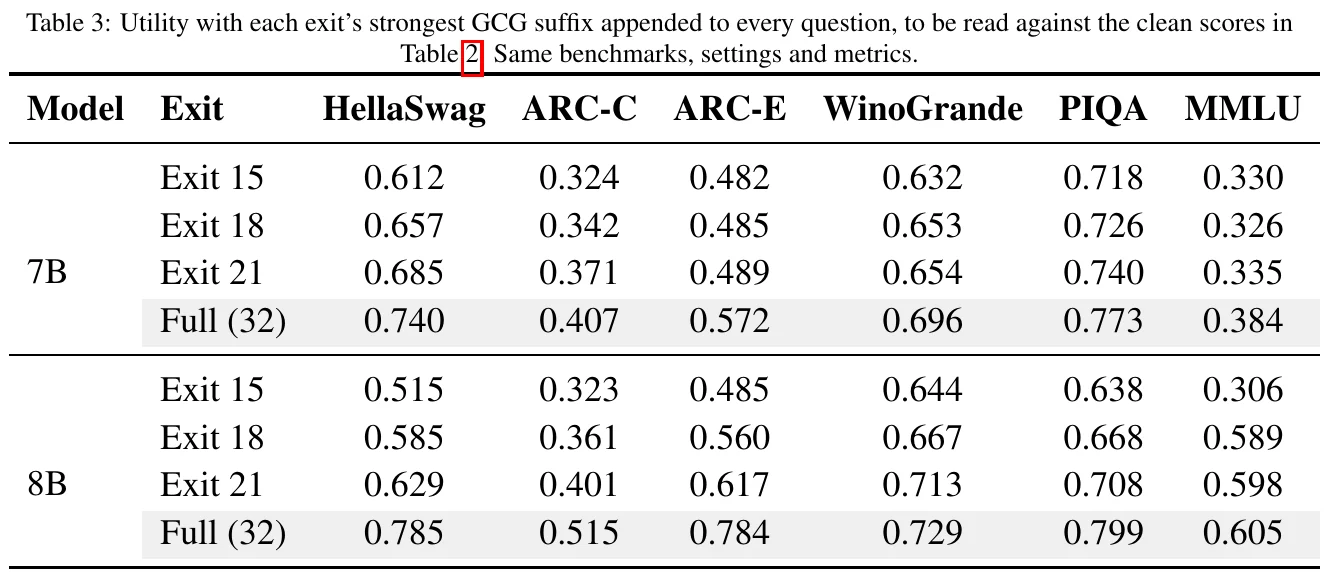
Nützlichkeit mit dem stärksten GCG-Suffix jedes Ausstiegs (Tabelle 3).

Ausführung

Erfordert Linux, Python 3.12, eine NVIDIA GPU und einen mit CUDA 12.8 kompatiblen Treiber. Vom Repository-Stamm aus die Umgebung installieren und einen kleinen GCG-Lauf starten:

bash scripts/setup.sh
.venv/bin/python scripts/run.py experiment --model 7b --stage gcg \
  --benchmarks harmbench --n-behaviors 2 --num-steps 5 --results-dir results/runs/pilot

Das Setup initialisiert Submodule, wendet Toolkit-Patches an und installiert .venv/. Für gated Checkpoints die Hugging Face-Lizenzen akzeptieren und .venv/bin/hf auth login ausführen.

Für GCG, Bewertung und Nützlichkeitsevaluierung an allen Ausstiegen:

.venv/bin/python scripts/run.py experiment --model 7b

Wähle --model 7b oder --model 8b. Neue Ausgaben bleiben lokal in results/runs/<model>/. Verwende --dry-run, um Befehle zu prüfen, ohne Modelle zu laden. Befehlsreferenz.

Repository

PfadInhalt
adapter/Early-Exit-Modellcode und Wrapper
experiments/Implementierungen für Angriff, Evaluierung und Analyse
scripts/Setup und der gemeinsame Runner
results/Paper-Abbildungen und -Tabellen, historische Archive und lokale Läufe
third_party/Gepinnte Abhängigkeiten und Lizenzhinweise

Rohe Archive und ältere Exporte sind nicht mit dem Paper synchronisiert. 7B-Läufe mit und ohne Chat-Templates getrennt halten.

Abhängigkeiten sind in .gitmodules gepinnt; Toolkit-Korrekturen befinden sich in patches/.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →