#1

 im-hanzou/upger
用于检测 CVE-2022-4060 漏洞的自动化批量工具 - WordPress 插件:User Post Gallery <= 2.19 - 未授权远程代码执行
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - WordPress 未认证 RCE 扫描器
 atnetws/fail2ban-log4j
捕获针对log4j CVE-2021-44228攻击的fail2ban过滤器
 qyvora/qyvora-anansi
终端优先的攻击面情报引擎。为速度、可移植性和原始技术信号而构建。
 d4rk007/f5-big-ip-cve-2020-5902-mass-exploiter
针对CVE-2020-5902的大规模利用工具,目标是F5 Big-IP设备,具有多线程扫描和利用功能,可实现未经身份验证的远程代码执行。
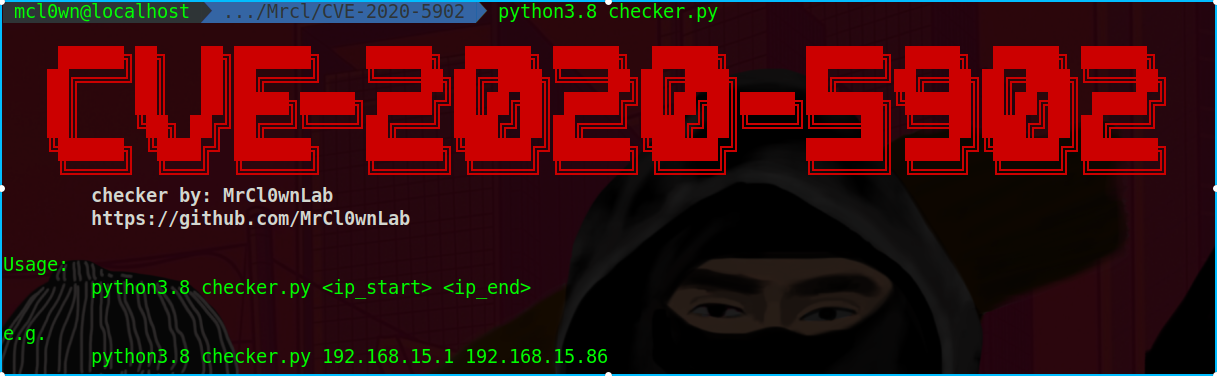 mrcl0wnlab/checker-cve-2020-5902
Checker CVE-2020-5902:BIG-IP 版本 15.0.0 至 15.1.0.3、14.1.0 至 14.1.2.5、13.1.0 至 13.1.3.3、12.1.0 至 12.1.5.1 以及 11.6.1 至 11.6.5.1 存在 Traffic Management…
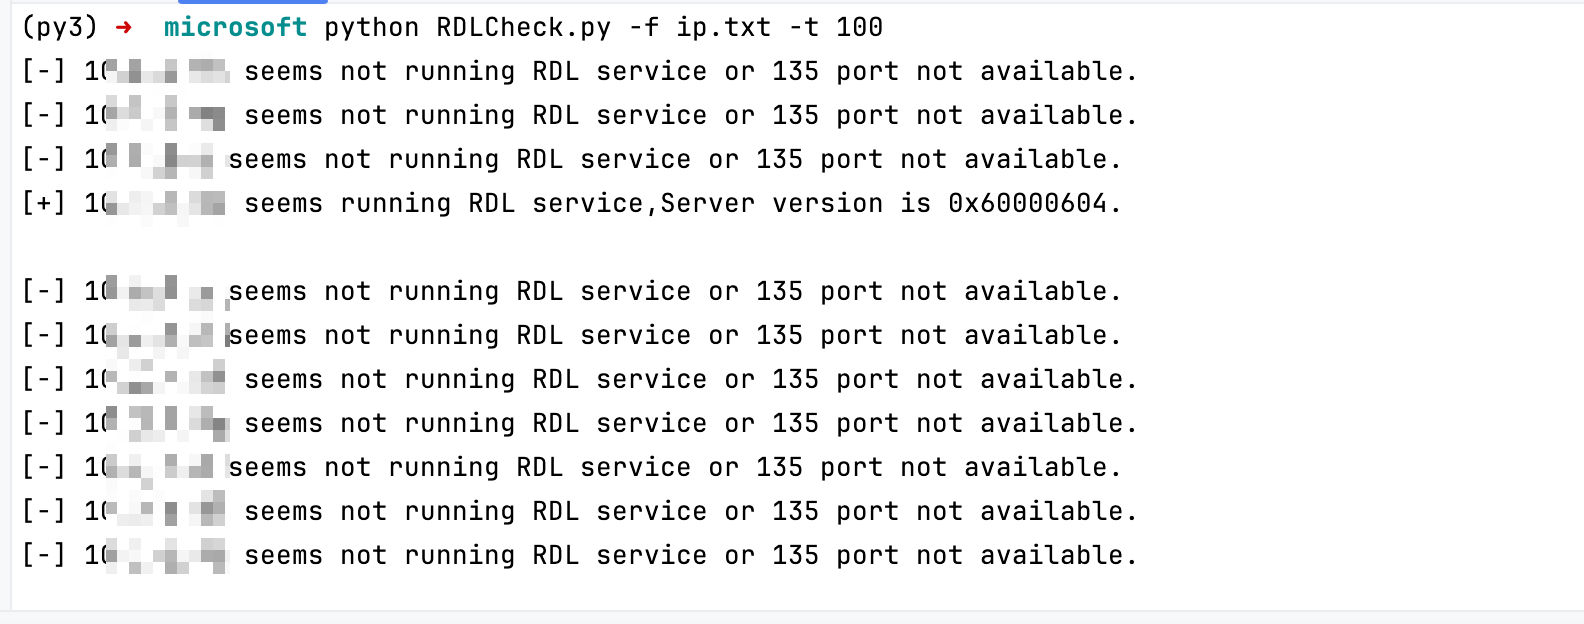 zhuxi1965/cve-2024-38077-rdlcheck
检测RDL服务是否运行,快速排查受影响资产
 ossie-git/log4shell_sentinel
一个智能的 Log4Shell/Log4j/CVE-2021-44228 扫描器
 movray/meles
Malware scanner for container images: daemonless, layer-aware, ClamAV and YARA
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 blockchainguard/cve-2019-0708
CVE-2019-0708漏洞MSF批量巡检插件
 sh4den/cve-2022-47966
用于 CVE-2022-47966 的 Manage Engine 批量加载器
 jpiechowka/at-doom-fortigate
Fortigate CVE-2018-13379 - 通过Tor网络匿名搜索Rapid7 Project Sonar数据中易受攻击的Fortigate主机的工具。
 irgoncalves/f5-waf-enforce-sig-cve-2021-44228
为BIG-IP ASM设备上的所有策略强制执行CVE-2021-44228签名。
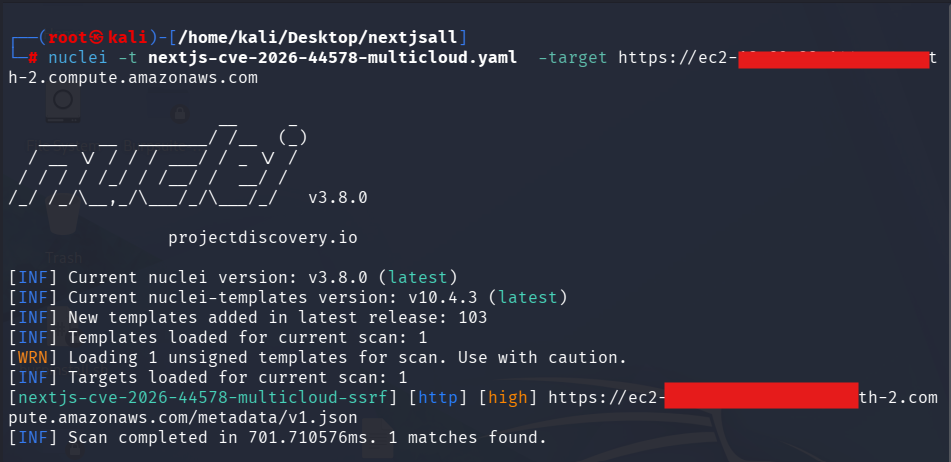 love07oj/nextjs-cve-2026-44578
用于检测 CVE-2026-44578(Next.js WebSocket 升级 SSRF)的 Nuclei 模板,包含多云元数据验证、Next.js 指纹识别以及真实世界扫描工作流。同时收录了原始 NextSSRF 研究与利用工具的相关参考。
 yoryio/cve-2023-46805
针对 CVE-2023-46805 的扫描器 - Ivanti Connect Secure
 tc4dy/cve-2026-85097-toolkit
用于 CVE-2026-85097 的 Python 工具包:利用 Bricksforge WordPress 未授权文件上传漏洞,通过多语言载荷实现 RCE,并附带一个非侵入式版本检测扫描器。