
 #1
 trixsec/cve-2023-48795
一款基于 Python 的工具,通过扫描特定 IP 来检查本地或远程系统上的 OpenSSH 安装是否存在漏洞。它会检查 OpenSSH 版本是否受到 CVE-2023-48795 的影响。
 anonmoty/xxstrike
基于XSStrike的XSS扫描器,具有自定义功能。检测Web应用程序中的XSS漏洞。
 penteraio/vscalation-cve-2021-22015
# vScalation(CVE-2021-22015)扫描器——VMWare vCenter 中的本地权限提升漏洞
 sugib3o/check-vuln-cve-2019-0708
检查漏洞 CVE 2019-0708
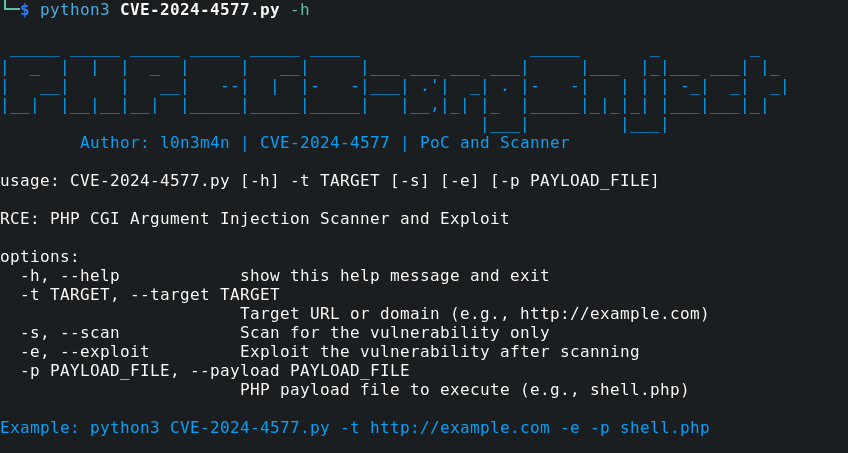 l0n3m4n/cve-2024-4577-rce
PoC - PHP CGI参数注入 CVE-2024-4577 (扫描器与利用)
 teycir/burpwpsscan
Burp扩展用于WordPress安全扫描
 yukinime/cve-2025-34085
CVE-2025-34085的自动化扫描器和漏洞利用,这是WordPress Simple File List插件中的未经认证RCE。支持多目标扫描、webshell上传和远程命令执行。
 abtonc/next-cve-2025-66478
扫描本地项目中是否存在 CVE-2025-66478 漏洞,并报告受影响的实例,但不进行修复。
 bhideki/cve-2026-87902
针对 CVE-2026-87902 的 Python PoC 与扫描器,该漏洞是 WordPress 核心路径遍历,可导致 LFI 及基于 PEAR 的 RCE,并具备 WAF 绕过与自动化利用能力。
 nhakobyan685/cve-2023-25136
OpenSSH 9.1 漏洞批量扫描与利用
 murrez/cve-2026-92229
Python 3 PoC 扫描器和漏洞利用工具,针对 CVE-2026-92229,这是 Forminator WordPress 插件 1.57.2 及以下版本中的一个未认证任意短代码执行漏洞。
 4minx/cve-2026-48842
针对 CVE-2026-48842 的 Python PoC,该漏洞是 Roundcube 的 virtuser_query 插件中的预认证 SQL 注入。通过基于时间的差分确认该缺陷,并盲读数据库账户。
 javuto/nbox-pwnage
油漆列车来了!
 davidfortytwo/cve-2023-22518
Confluence 上 CVE-2023-22518 漏洞的检测器
 rapticore/ore-mal-pkg-inspector
多生态系统恶意包检测与供应链安全扫描器
 isuruwa/log4j
针对 Log4j RCE(CVE-2021-44228)的扫描器和概念验证漏洞利用工具。创建一个存在漏洞的应用程序,并通过 netcat 监听器运行漏洞利用。
 aaravmaloo/revera
npm 包的信用评分。在安装任何包之前,分析包的信誉、维护状况、安全性、发布者可信度以及生态系统健康状况。









