
 #1

 auditinfra-io/o1js-scan
用于检测 o1js/Mina zkApps 和 Noir 电路中 zk 电路健全性漏洞的无依赖静态分析器
 inteleon404/cve-2025-0133
在 Palo Alto GlobalProtect Gateway 和 Portal 中发现反射型 XSS 漏洞。攻击者可以通过精心构造的请求注入恶意脚本。
 justakazh/log4j-cve-2021-44228
Log4j CVE-2021-44228漏洞的批量扫描器,具有基于Python的检测和利用能力,用于自动化安全测试。
 leonidus0x10/cve-2021-1675-scanner
CVE-2021-1675/PrintNightmare 漏洞扫描器
 boroeurnprach/ashwesker-cve-2026-21962
CVE-2026-21962 的漏洞利用 PoC 与 Nuclei 模板,该漏洞是 Oracle HTTP Server 和 WebLogic Proxy Plug-in 中的一个严重未认证远程代码执行漏洞,可实现命令执行和反弹 Shell。
 nocoderrandom/sunsetscan
利用EOL、CVE、设备身份和HTML报告进行本地网络安全审计
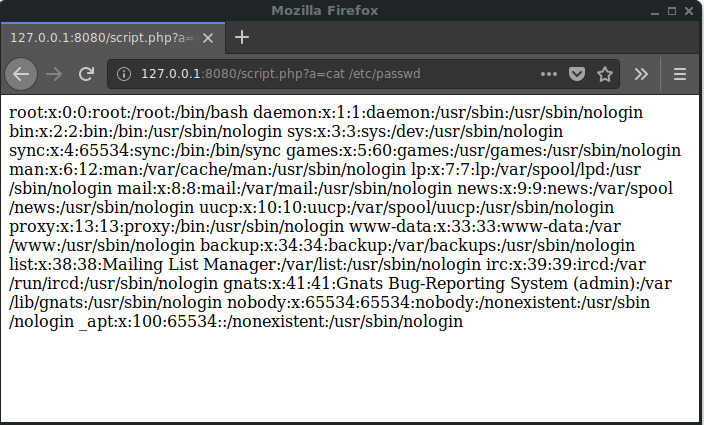 ypereirareis/docker-cve-2019-11043
用于在 nginx/php-fpm 应用程序上检查 CVE-2019-11043 漏洞的 Docker 镜像和命令。
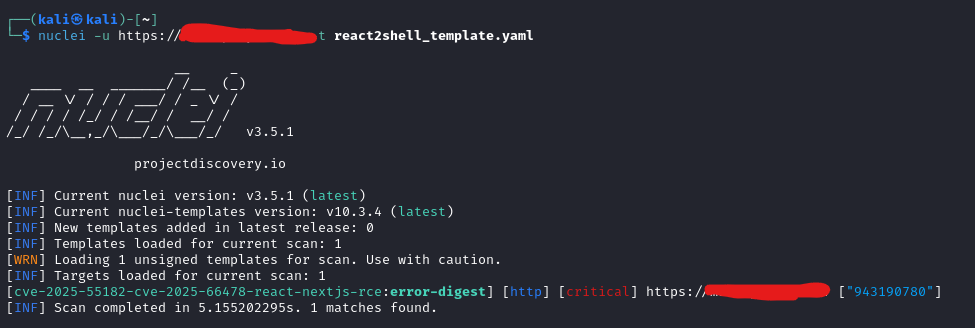 shamo0/react2shell-poc
用于检测react2shell的Nuclei模板 (CVE-2025-55182 & CVE-2025-66478)
 hophtien/cve-2025-54424
CVE-2025-54424: 1Panel TLS 客户端证书绕过可通过伪造 CN 'panel_client' 并使用捆绑的扫描与利用工具实现 RCE。受影响版本: <= v2.0.5。🔐
 j3ssie/dynast-bench
一个DAST基准测试,包含故意存在漏洞的应用,并配有用于对扫描器进行评分的标准答案密钥
 numanturle/cve-2021-41773
CVE-2021-41773
 watchtowrlabs/watchtowr-vs-check-point-cve-2026-50751
Check Point VPN IKEv1 证书认证绕过(CVE-2026-50751)的检测工件生成器。验证网关暴露情况,并演示通过伪造证书实现未经授权的远程访问。
 pr3r00t/cve-2020-8193-citrix-scanner
扫描CVE-2020-8193 - 认证绕过检查
 aquasecurity/scan-cve-2018-8115
CLI工具,通过检查层中是否存在恶意文件来验证Docker镜像是否存在CVE-2018-8115,帮助确保从Docker Hub安全拉取。
 dingxiao77/-cve-2022-22947-
cve-2022-22947 spring cloud gateway 批量扫描脚本
 debajyoti0-0/cve-2026-64600
一个基于 C 的 Linux 安全工具,用于检测、安全验证(概念验证)和缓解 CVE-2026-64600(RefluXFS)。它提供内核漏洞评估、XFS reflink 检测、安全的竞态条件 PoC,以及使用 SystemTap 和 XFS 加固的分层缓解措施。
 bitwire-it/probe-cve-2026-98432
本地内核版本检查器、远程 MPTCP 能力探测工具,以及用于评估 Linux 内核 IPv4 TCP 释放后使用漏洞(CVSS 9.8)暴露情况的交互式扫描与探测 CLI。









