#1
 adimahluf/rapidwebrecon
高性能自动化工具,旨在弥合技术性网络侦察与高管报告之间的差距。由 **Adi Mahluf** 开发。由 **Tenroot Cyber Security** 赞助。
 gitlab-da/tutorials/security-and-governance/custom-scanner-integration/fern-pattern-scanner
扫描所选文件,查找规则中规定的模式。此功能用于发现你可能不小心写入文件中的机密信息。此扫描器用于演示如何通过自定义扫描器填充 GitLab [漏洞报告](https://docs.gitlab.com/ee/user/application_security/vulnerability_report…
 vqkro/ultrasploiter
一个单一二进制文件,将端口扫描器、完整的 Exploit-DB 索引(4.7 万条条目)以及可运行的漏洞利用模块整合为一个工具。使用 Rust 编写,可在 Linux、Windows 和 macOS 上运行。
 abrewer251/cve-2025-6543_citrixnetscaler_poc
用于受 CVE-2025-6543 影响的 NetScaler 设备的多主机、多端口扫描器和审计器。支持 SNMP 和 SSH 枚举,附带可选的 CSV 报告和利用存根。
 aqiao-jashell/py-cve-2021-41773
python编写的apache路径穿越poc&exp
 angus-team/f5-big-ip-rce-cve-2022-1388
多线程 Python 扫描器,用于检测 CVE-2022-1388——一个 F5 BIG-IP 远程代码执行漏洞。支持单个 URL 和批量文件输入,并提供命令执行选项。
 swiftdevcollective/xcodeprojectsecurity
一个用于扫描 Xcode 项目文件中可能存在的安全问题的 macOS 应用。
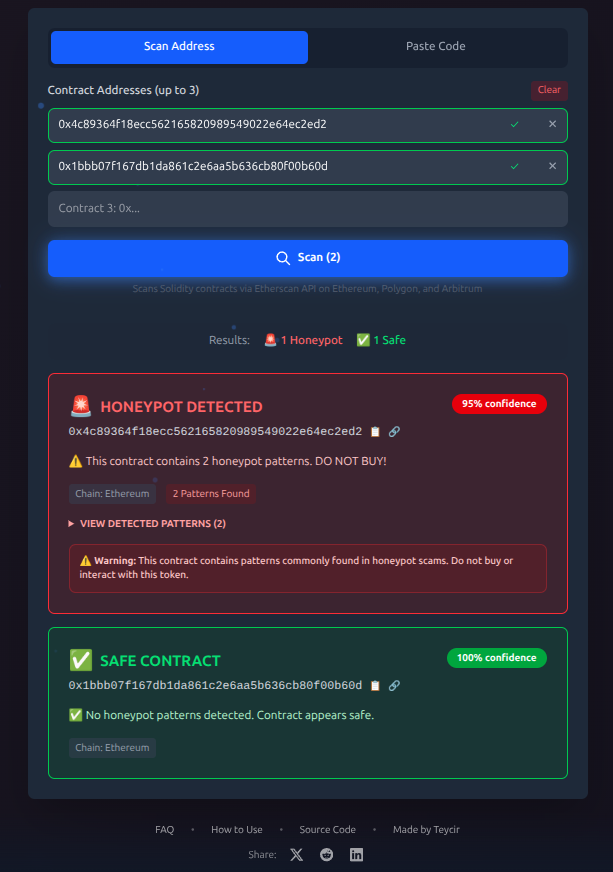 teycir/honeypotscan
适用于以太坊、Polygon和Arbitrum的免费蜜罐代币扫描器。在购买前检测诈骗代币。使用13种专门模式即时分析智能合约。无需API密钥,无限制,100%免费。基于Next.js 16和Cloudflare Workers构建。
 rxerium/cve-2025-26465
中间人攻击,允许恶意入侵者在客户端尝试连接时冒充合法服务器
 umair-aziz025/cve-2026-5281-research-toolkit
Chrome WebGPU 释放后使用(CWE-416) 该工具包用于围绕 CVE-2026-5281 的安全研究与防御性验证。已修补的 Chrome 版本:146.0.7680.178 可能受影响的版本:低于 146.0.7680.178 的任何版本
 gagaltotal/cve-2026-42945-nginx-rift-toolkit
Automated toolkit for scanning, exploiting, and patching CVE-2026-42945 (critical RCE in nginx). Includes network scanner, heap spray exploit, and…
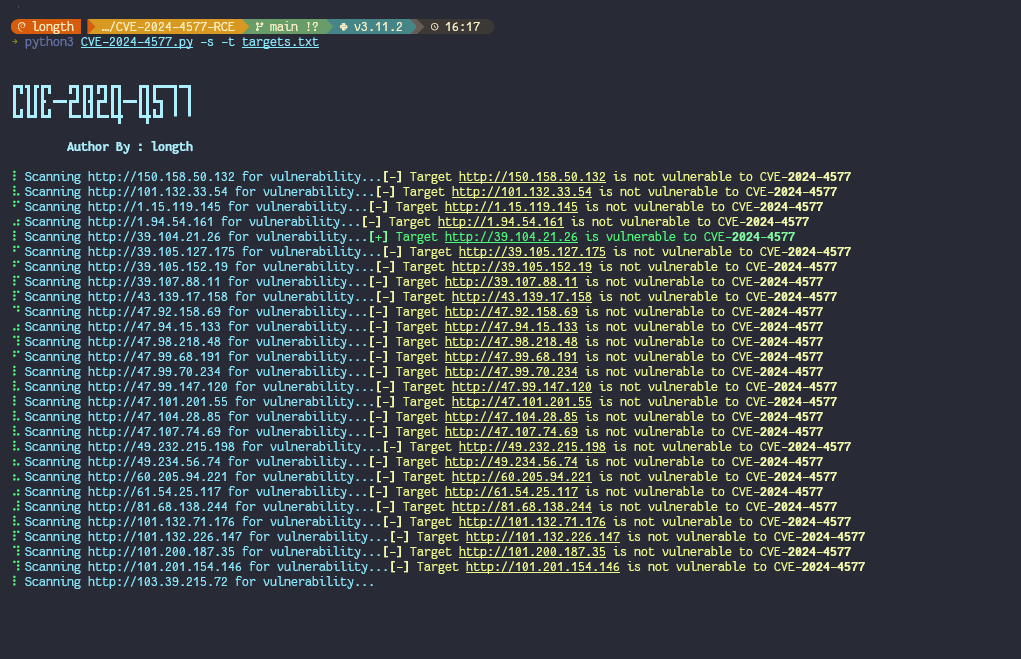 longhoangth18/cve-2024-4577
扫描器及针对 CVE-2024-4577 PHP CGI 参数注入漏洞的利用工具。可检测易受攻击的 PHP 应用,并通过可自定义载荷执行任意代码,用于授权安全测试。
 bigb0x/cve-2024-34470
CVE-2024-34470 的 PoC 与批量扫描器
 fl0ydsec/cve-2026-63030
Python 大规模利用与检测工具,针对 WordPress Core 预认证 RCE 链 CVE-2026-63030 和 CVE-2026-60137,将 SQL 注入串联至远程代码执行。
 chef-cft/salt-vulnerabilities
检测CVE-2020-11651和CVE-2020-11652
 yora1928/papercut-cve-2026-81578-82078
PaperCut CVE-2026-81578 与 CVE-2026-82078 的安全研究工具
 sc4rfurry/r4venzcl4w
一个用Python编写的模块化框架,专为渗透测试人员和漏洞猎人设计。