
 #1
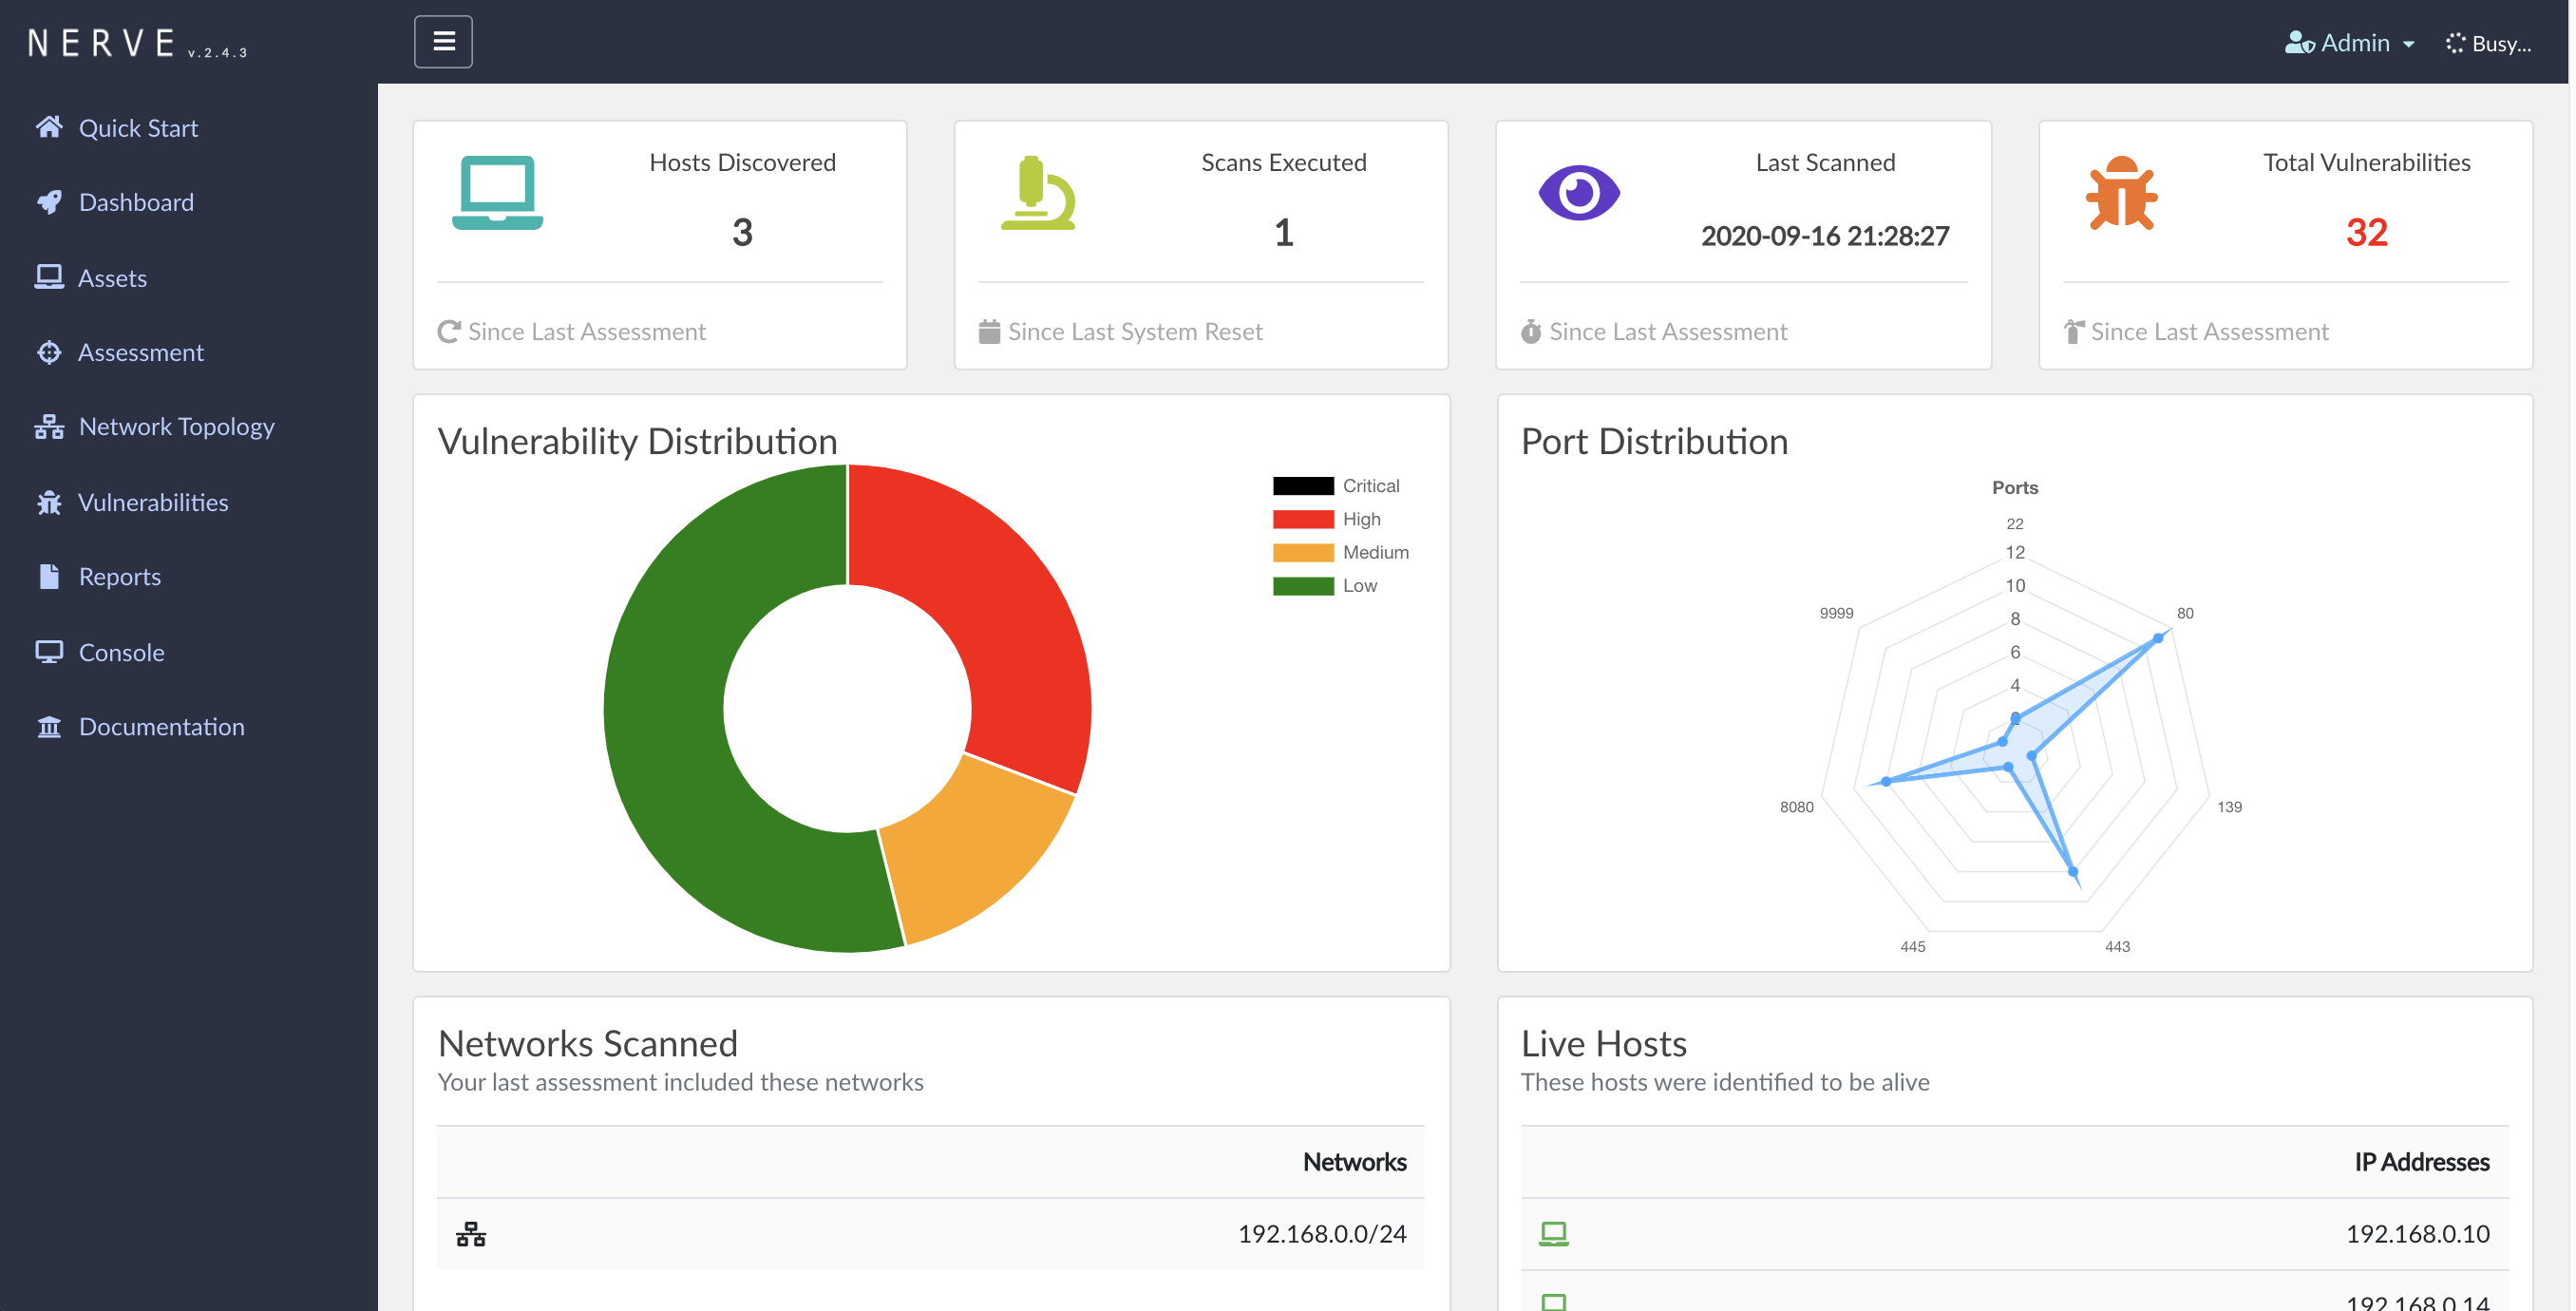

 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 cisagov/kev-data
将 CISA 的已知被利用漏洞(KEV)目录镜像为 CSV 和 JSON 格式,并附带 JSON schema,从而支持对 KEV 更新进行程序化访问和提交历史跟踪。
 mazen160/bfac
BFAC (Backup File Artifacts Checker): 一个自动化工具,用于检查可能泄露 Web 应用程序源代码的备份制品。
 nbs-system/php-malware-finder
基于YARA的扫描器,通过语义模式匹配而非文件哈希来检测混淆的PHP恶意软件和webshell,配备白名单系统和多线程爬取功能。
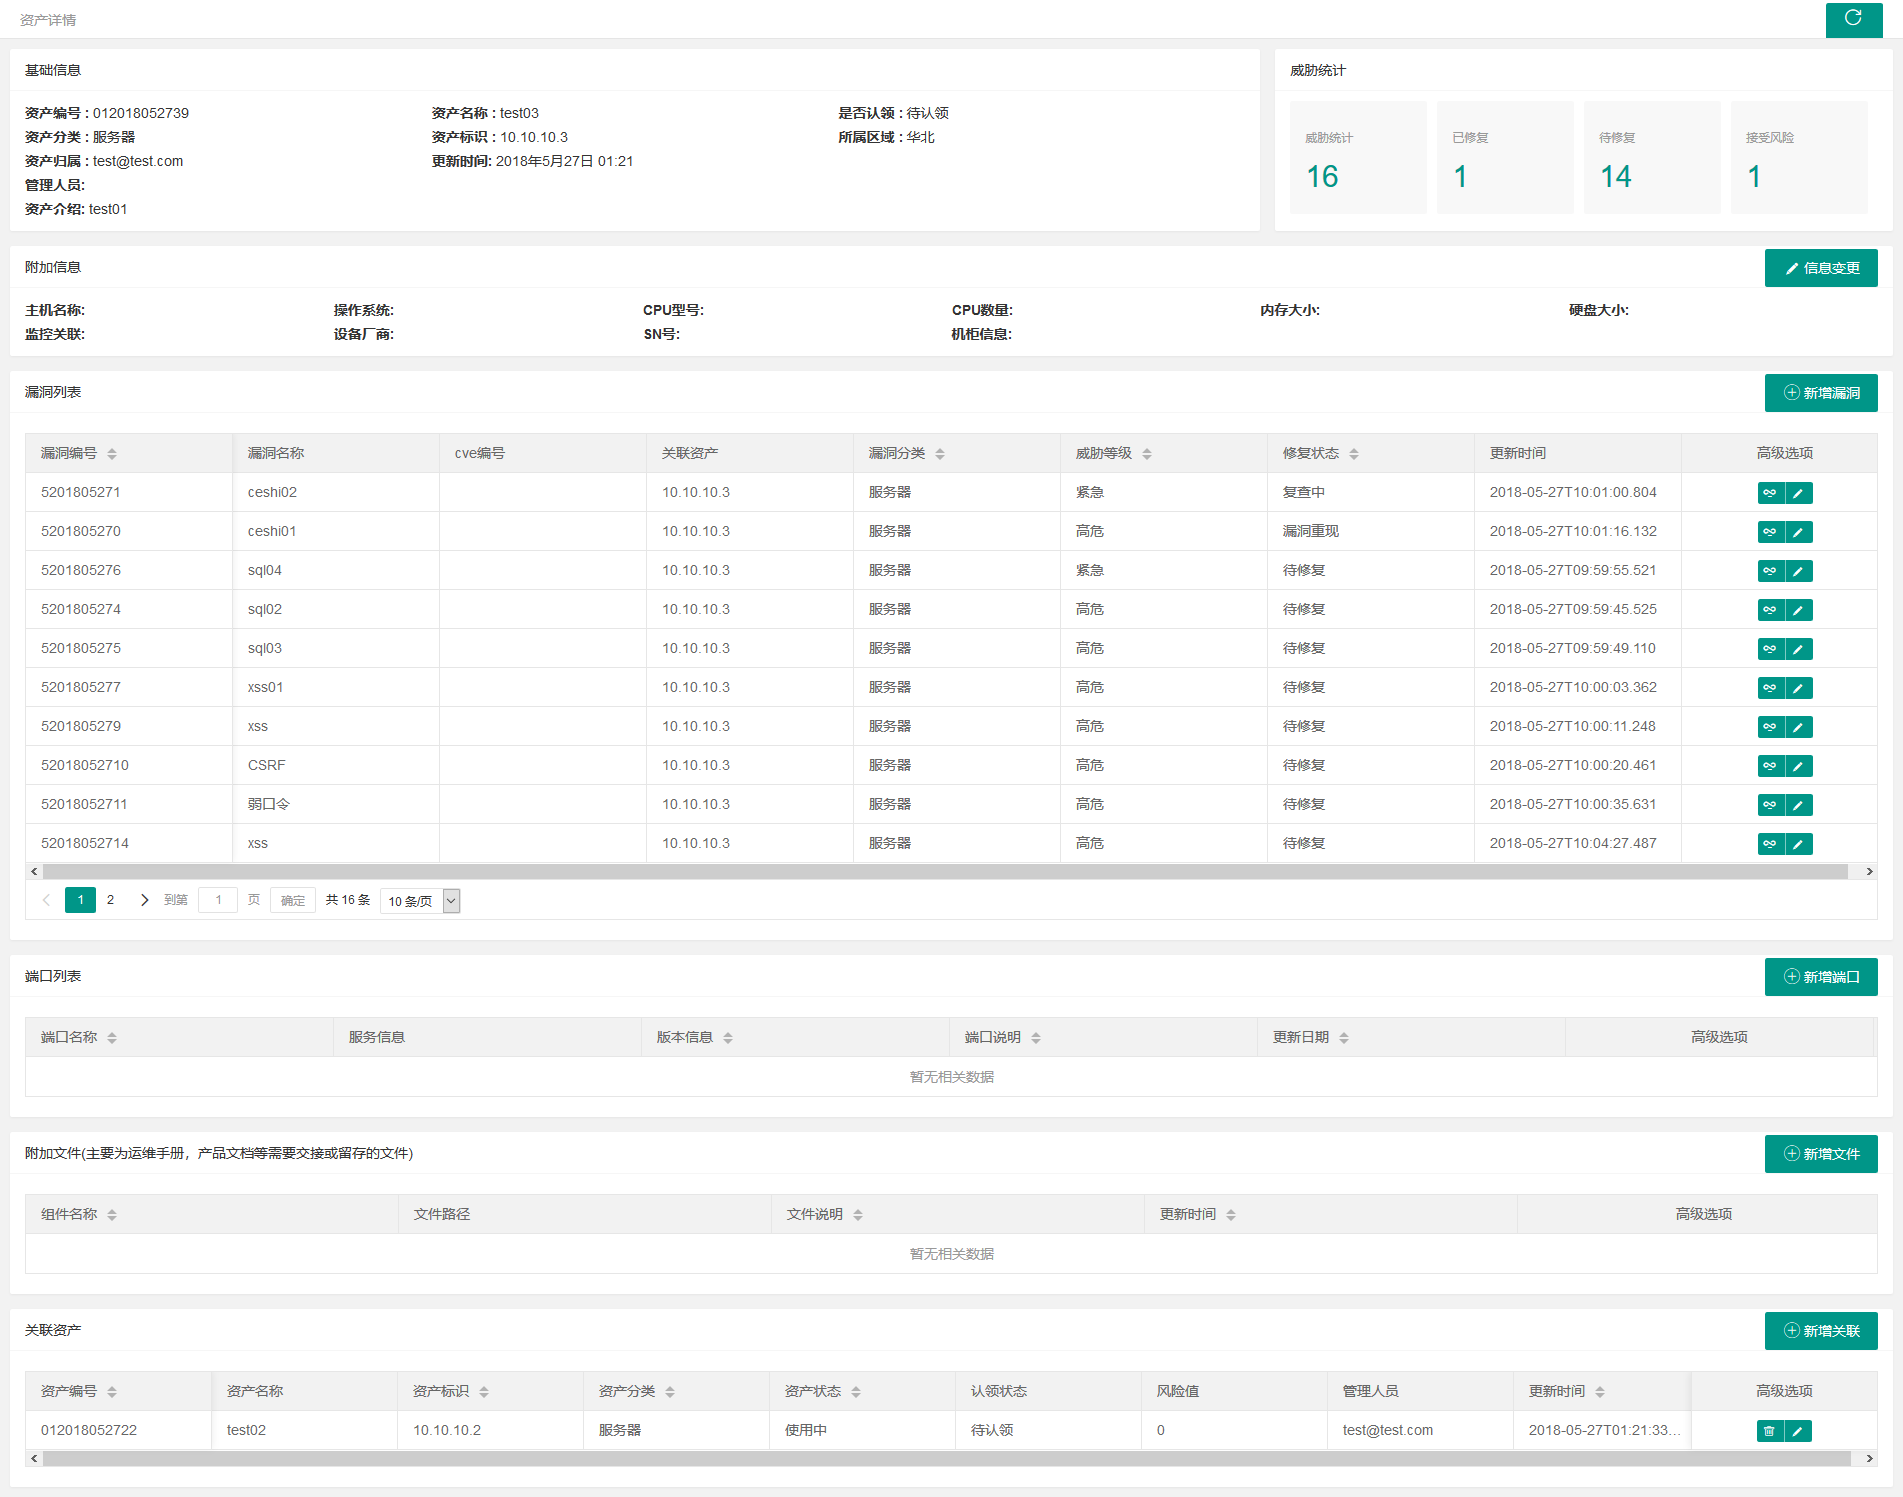 we1h0/securitymanageframwork
Security Manage Framwork 是一个面向企业内网的安全管理平台,包含资产管理、漏洞管理、账户管理、知识库管理、安全扫描自动化等功能模块,可用于内部安全管理。该平台旨在帮助安全人员较少、业务线复杂、周期性检查困难且自动化程度低的甲方,更好地实现内部安全管理。
 rderaison/bromure
面向智能体编程和网页浏览的恰当沙盒隔离
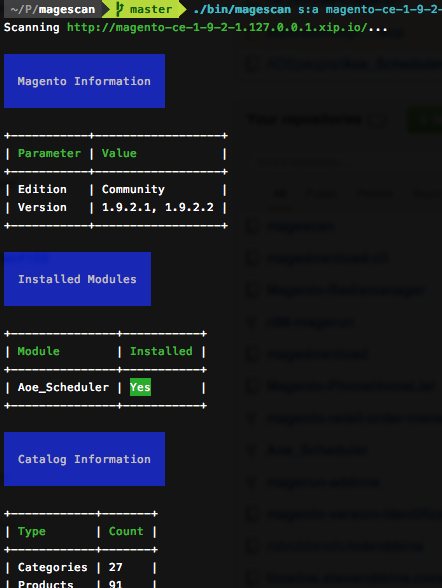 steverobbins/magescan
扫描 Magento 站点以获取信息
 assetnote/batchql
GraphQL 安全审计脚本,专注于执行批量 GraphQL 查询与变更
 dmontgomery40/pentest-mcp
非教育用途:面向专业渗透测试人员的MCP服务器,支持STDIO/HTTP/SSE,包含nmap、go/dirbuster、nikto、JtR、hashcat、字典构建等功能。
 synacktiv/octoscan
Octoscan 是一个用于 GitHub 操作工作流的静态漏洞扫描器。
 johackim/docker-hacklab
我的个人黑客实验室,创建你自己的。
 mindpointgroup/cloudfrunt
用于识别配置错误的CloudFront域名的工具

 cyberark/blobhunter
使用此公共 blob 扫描器查找 Azure 中暴露的数据。
 flipkart-incubator/rta
红队武器库 - 用于检测公司第7层资产安全漏洞的智能扫描器。









