
 #1

 notsosecure/blacklist3r
审计 ASP.NET 应用程序中预发布的机器密钥,以检测 ViewState 反序列化漏洞和不安全的表单身份验证 cookie 加密。
 odomojuli/regextokens
用于 oauth / api 令牌的正则表达式模式列表,并附有来源
 malayke/next.js-rsc-rce-scanner-cve-2025-66478
一个命令行扫描器,用于批量检测 Next.js 应用版本并判断其是否受 CVE-2025-66478 漏洞影响。
 yunuscadirci/callstranger
Callstranger(CVE-2020-12695)漏洞检查器

 mazen160/shennina
利用AI自动化主机利用
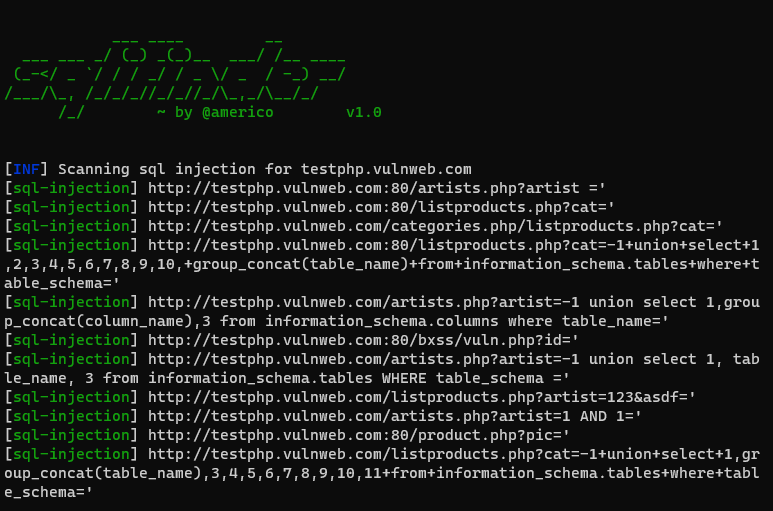 americo/sqlifinder
SQL注入漏洞扫描器,使用Python开发
 danmcinerney/pentest-machine
通过nmap xml文件自动化一些渗透测试任务

 rajanagori/nightingale
Nightingale Docker for Pentesters 是一个专为渗透测试和漏洞评估定制的全面 Docker 化环境。它预配置了所有必要的工具和实用程序,用于高效的漏洞评估与渗透测试(VAPT),简化了安全专业人员的设置流程。
 portswigger/active-scan-plus-plus
Burp Suite 扩展,通过检查主机头攻击、XXE、代码注入以及 Shellshock 和 Log4Shell 等已知 CVE,扩展主动和被动扫描功能。
 dolevf/graphql-cop
轻量级Python工具,用于自动化安全审计GraphQL API。可检测错误配置、信息泄露以及拒绝服务漏洞,并提供cURL复现命令。
 keyvaluesoftwaresystems/agent-opfor
用于AI智能体和MCP服务器的开源对抗仿真。
 ucsb-seclab/dr_checker
DR.CHECKER : 一种用于Linux内核驱动程序的Soundy漏洞检测工具
 jaeles-project/jaeles-signatures
Jaeles 扫描器的默认签名

 nccgroup/shocker
一款用于发现并利用存在Shellshock漏洞的服务器的工具









