Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
SecurityManageFramwork — Security Manage Framwork 是一个面向企业内网的安全管理平台,包含资产管理、漏洞管理、账户管理、知识库管理、安全扫描自动化等功能模块,可用于内部安全管理。该平台旨在帮助安全人员较少、业务线复杂、周期性检查困难且自动化程度低的甲方,更好地实现内部安全管理。 | Kitploit
工具/GitHubGitHub/we1h0/securitymanageframwork
密码破解漏洞扫描器Web漏洞扫描器网络映射漏洞分析配置审计渗透测试
GitHubwe1h0/securitymanageframwork

SecurityManageFramwork

Security Manage Framwork 是一个面向企业内网的安全管理平台,包含资产管理、漏洞管理、账户管理、知识库管理、安全扫描自动化等功能模块,可用于内部安全管理。该平台旨在帮助安全人员较少、业务线复杂、周期性检查困难且自动化程度低的甲方,更好地实现内部安全管理。

查看仓库
430154556年前Kitploit 审核通过
分享
网站

SecurityManageFramwork-SeMF

Travis Github License GitHub stars

README English | 中文

项目介绍

SEMF是一款适用于企业内网安全管理平台,包含资产管理,漏洞管理,账号管理,知识库管、安全扫描自动化功能模块,可用于企业内部的安全管理。

本平台旨在帮助安全人员少,业务线繁杂,周期巡检困难,自动化程度低的甲方,更好的实现企业内部的安全管理。本软件只用作企业内部IT资产管理,无攻击性行为。请使用者遵守《中华人民共和国网络安全法》,勿将SEMF用于非授权测试,作者不负任何连带法律责任。

喜欢请点 Star,如果不打算贡献,千万别 Fork,Fork后的版本不会自动同步更新最新的版本,你不会享受到最新版本给你带来的快乐和惊喜

本项目原地址:https://gitee.com/gy071089/SecurityManageFramwork

作者:残源

软件架构

后端系统 python3 + django2 + rabbitmq 实现。
前端显示 layui + bootstarp,使用开源模板 X-admin:http://x.xuebingsi.com/

项目特点

  • 可自定义用户类型及权限信息,初始化中生成安全人员,运维人员,网络人员和业务人员四种类型
  • 企业IT资产类型和资产属性可在后台自定义,根据需要进行扩展
  • 内网资产发现和端口扫描可自动化进行
  • 完整的漏洞跟进和扫描器漏洞过滤
  • 网络映射,针对大型企业内外网之间映射管理复杂,预留功能
  • 知识库管理,针对安全信息共享,分为通告类和科普类
  • 漏洞库管理,此模块对接cnvd漏洞库
  • 基于插件的漏洞扫描功能,可自行添加
  • 多种协议的弱口令检测
  • AWVS(Acunetix Web Vulnerability Scanner) 接口调用
  • Nessus(6/7) 接口调用

安装教程

安装指南

使用指南

截图

  • 登录注册页 登录注册页
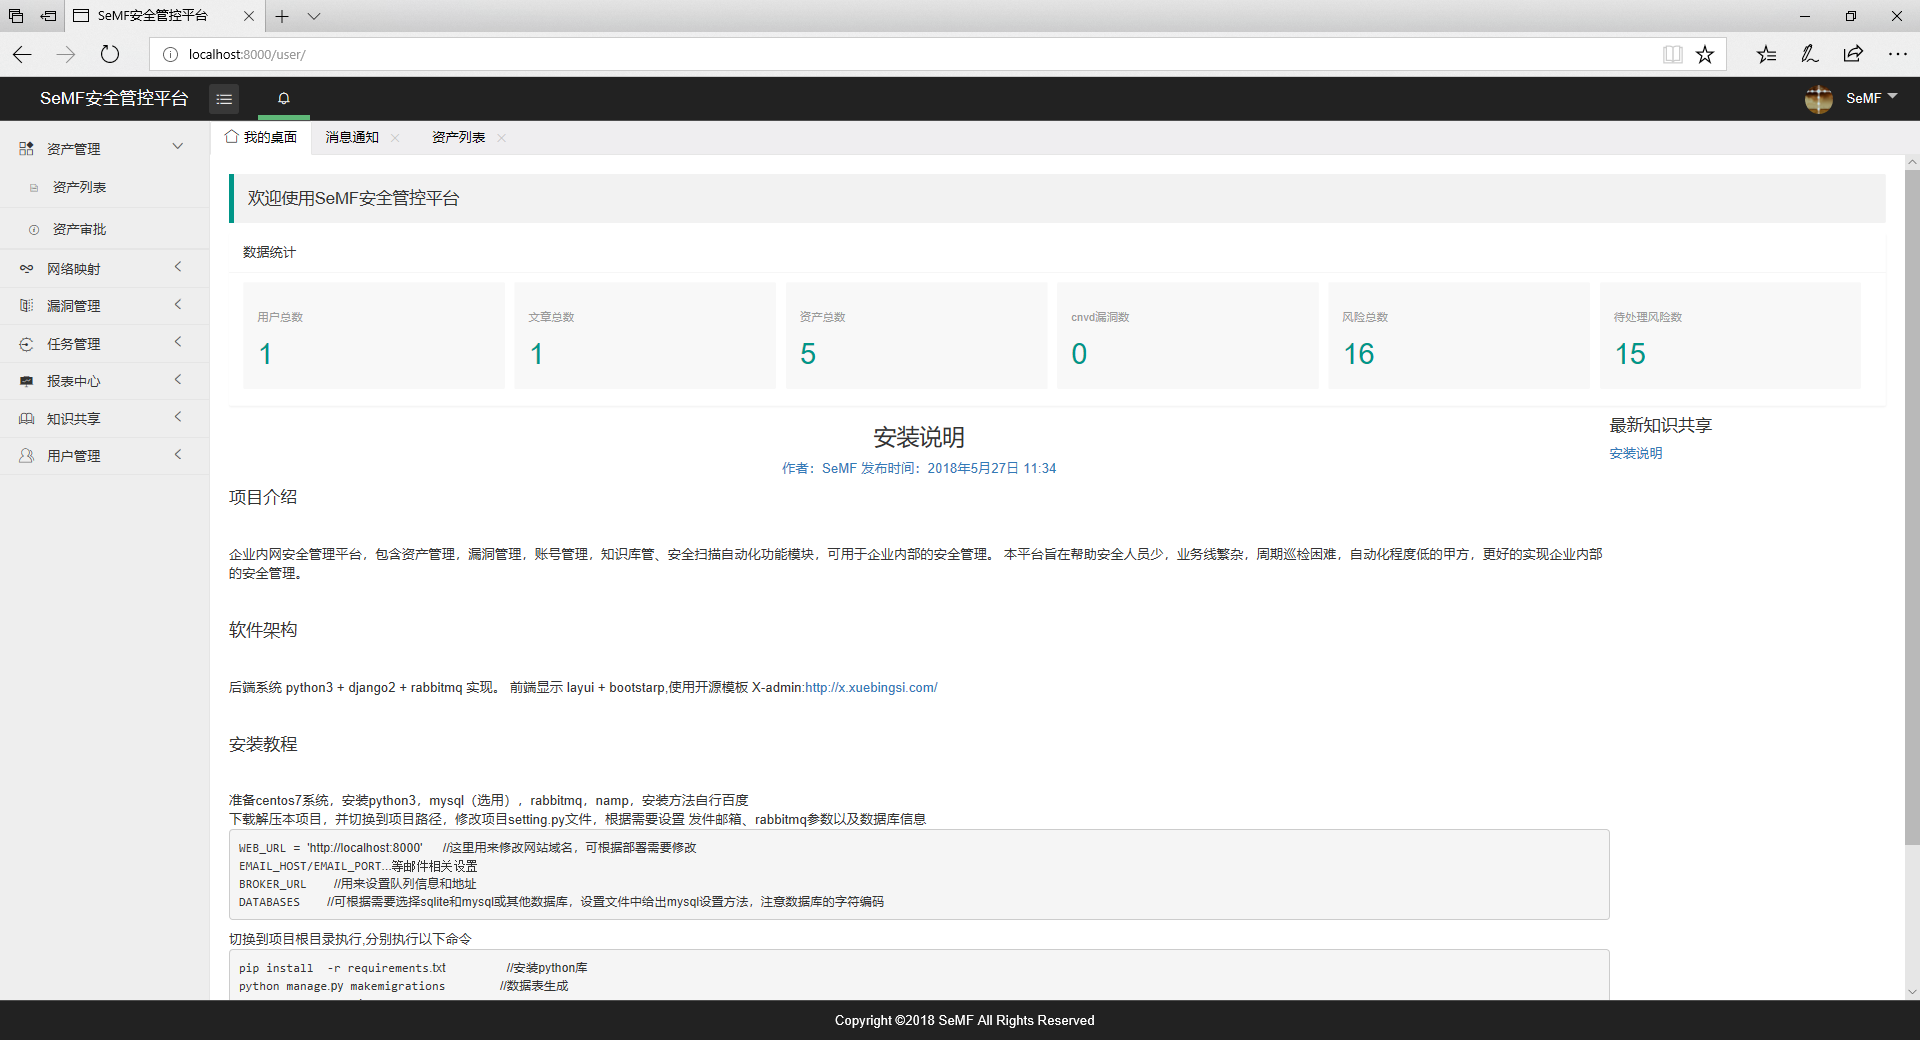
  • 系统首页 系统首页
  • 资产管理 资产管理
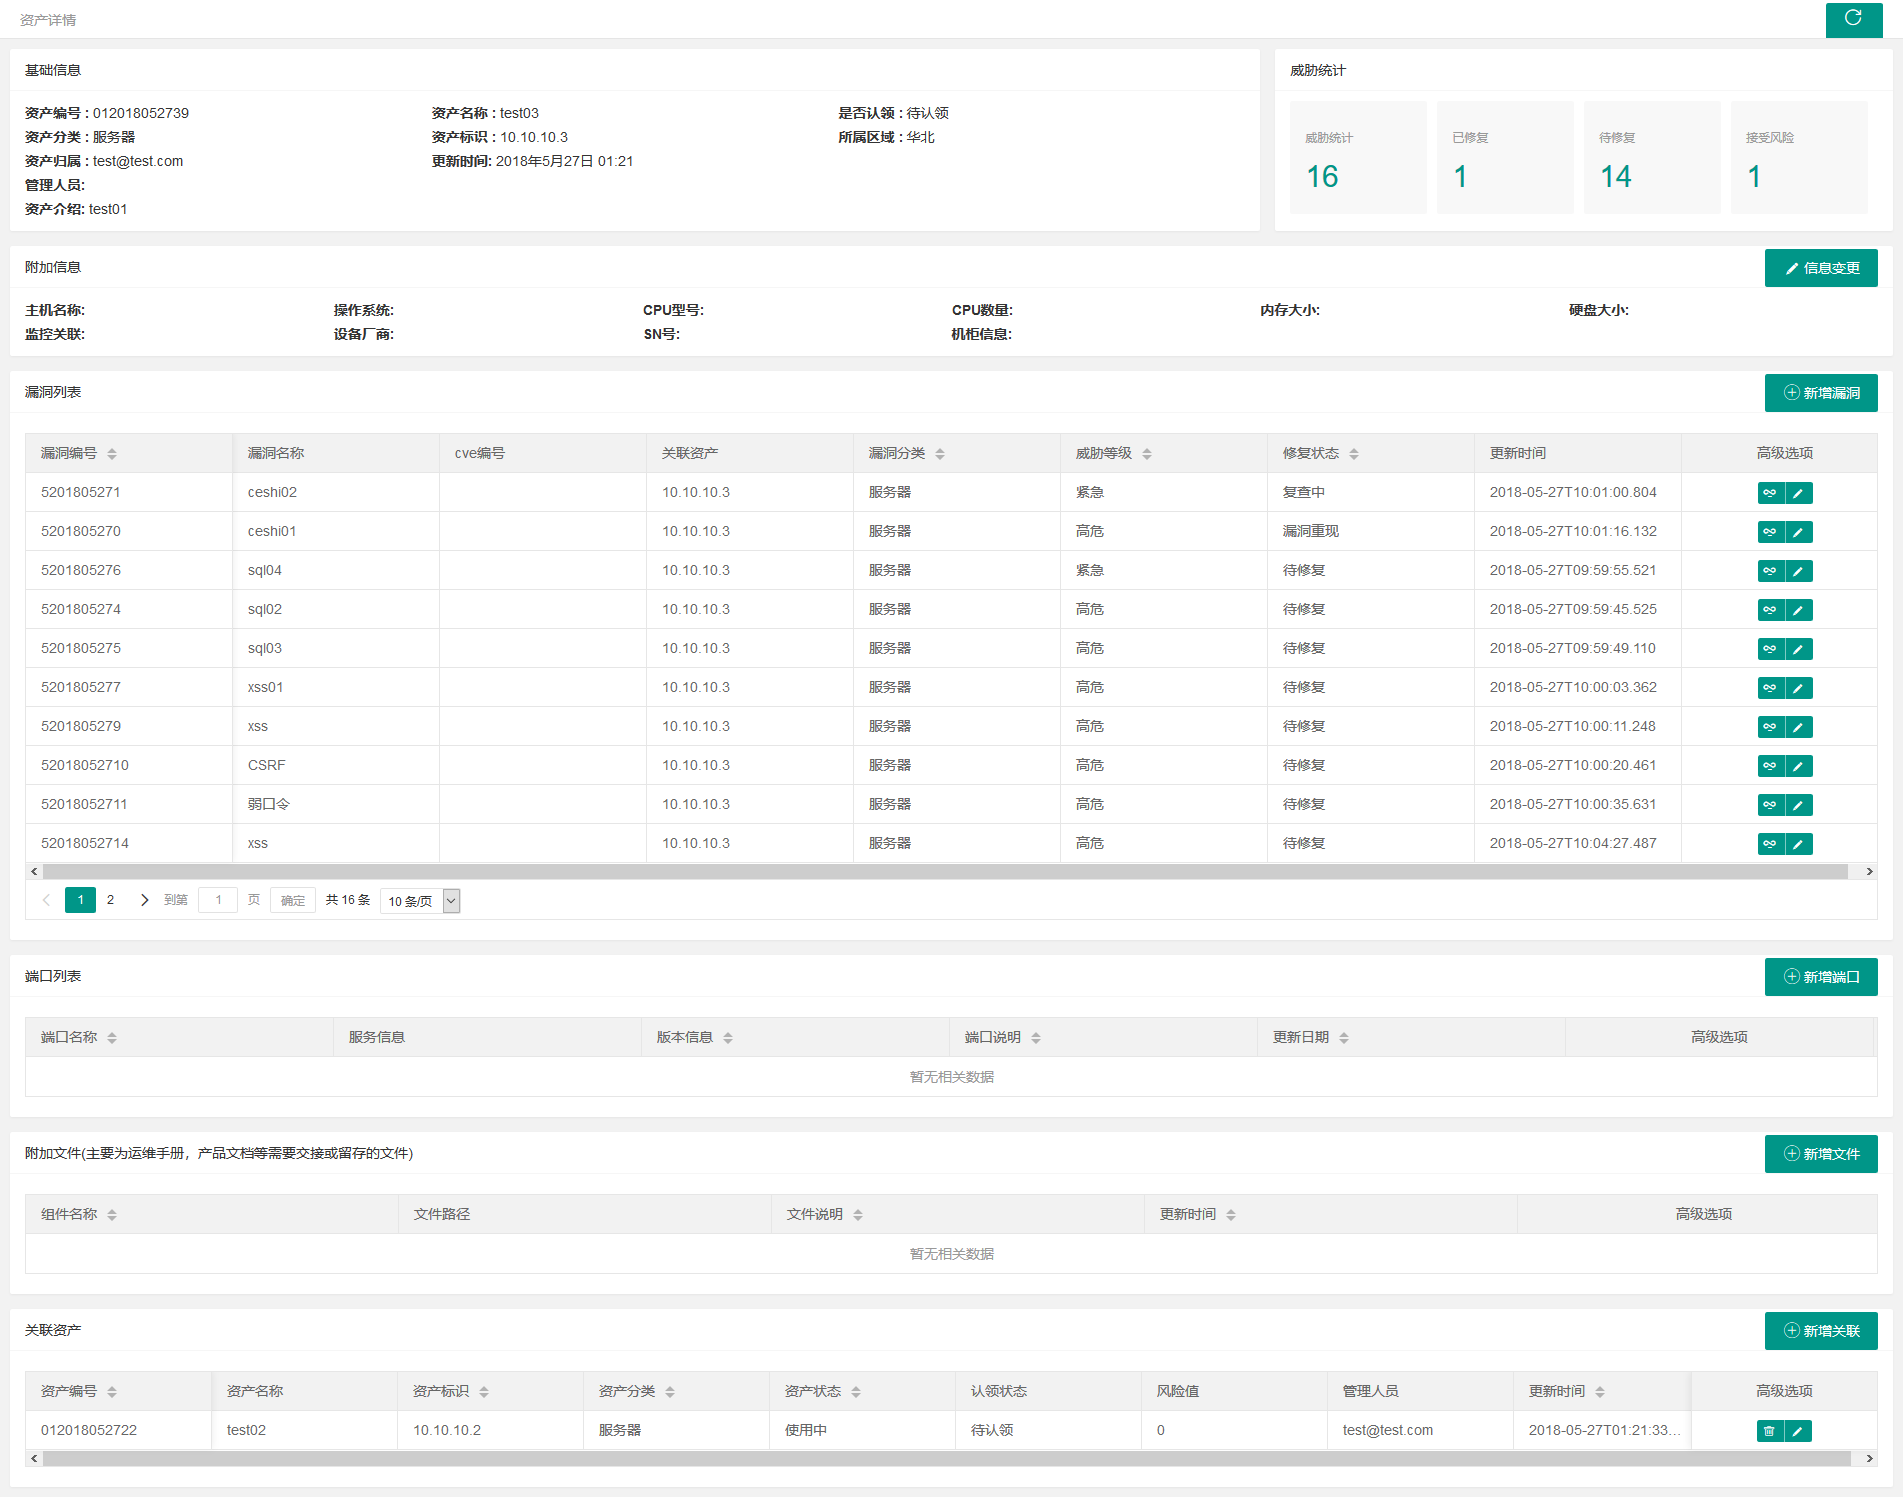
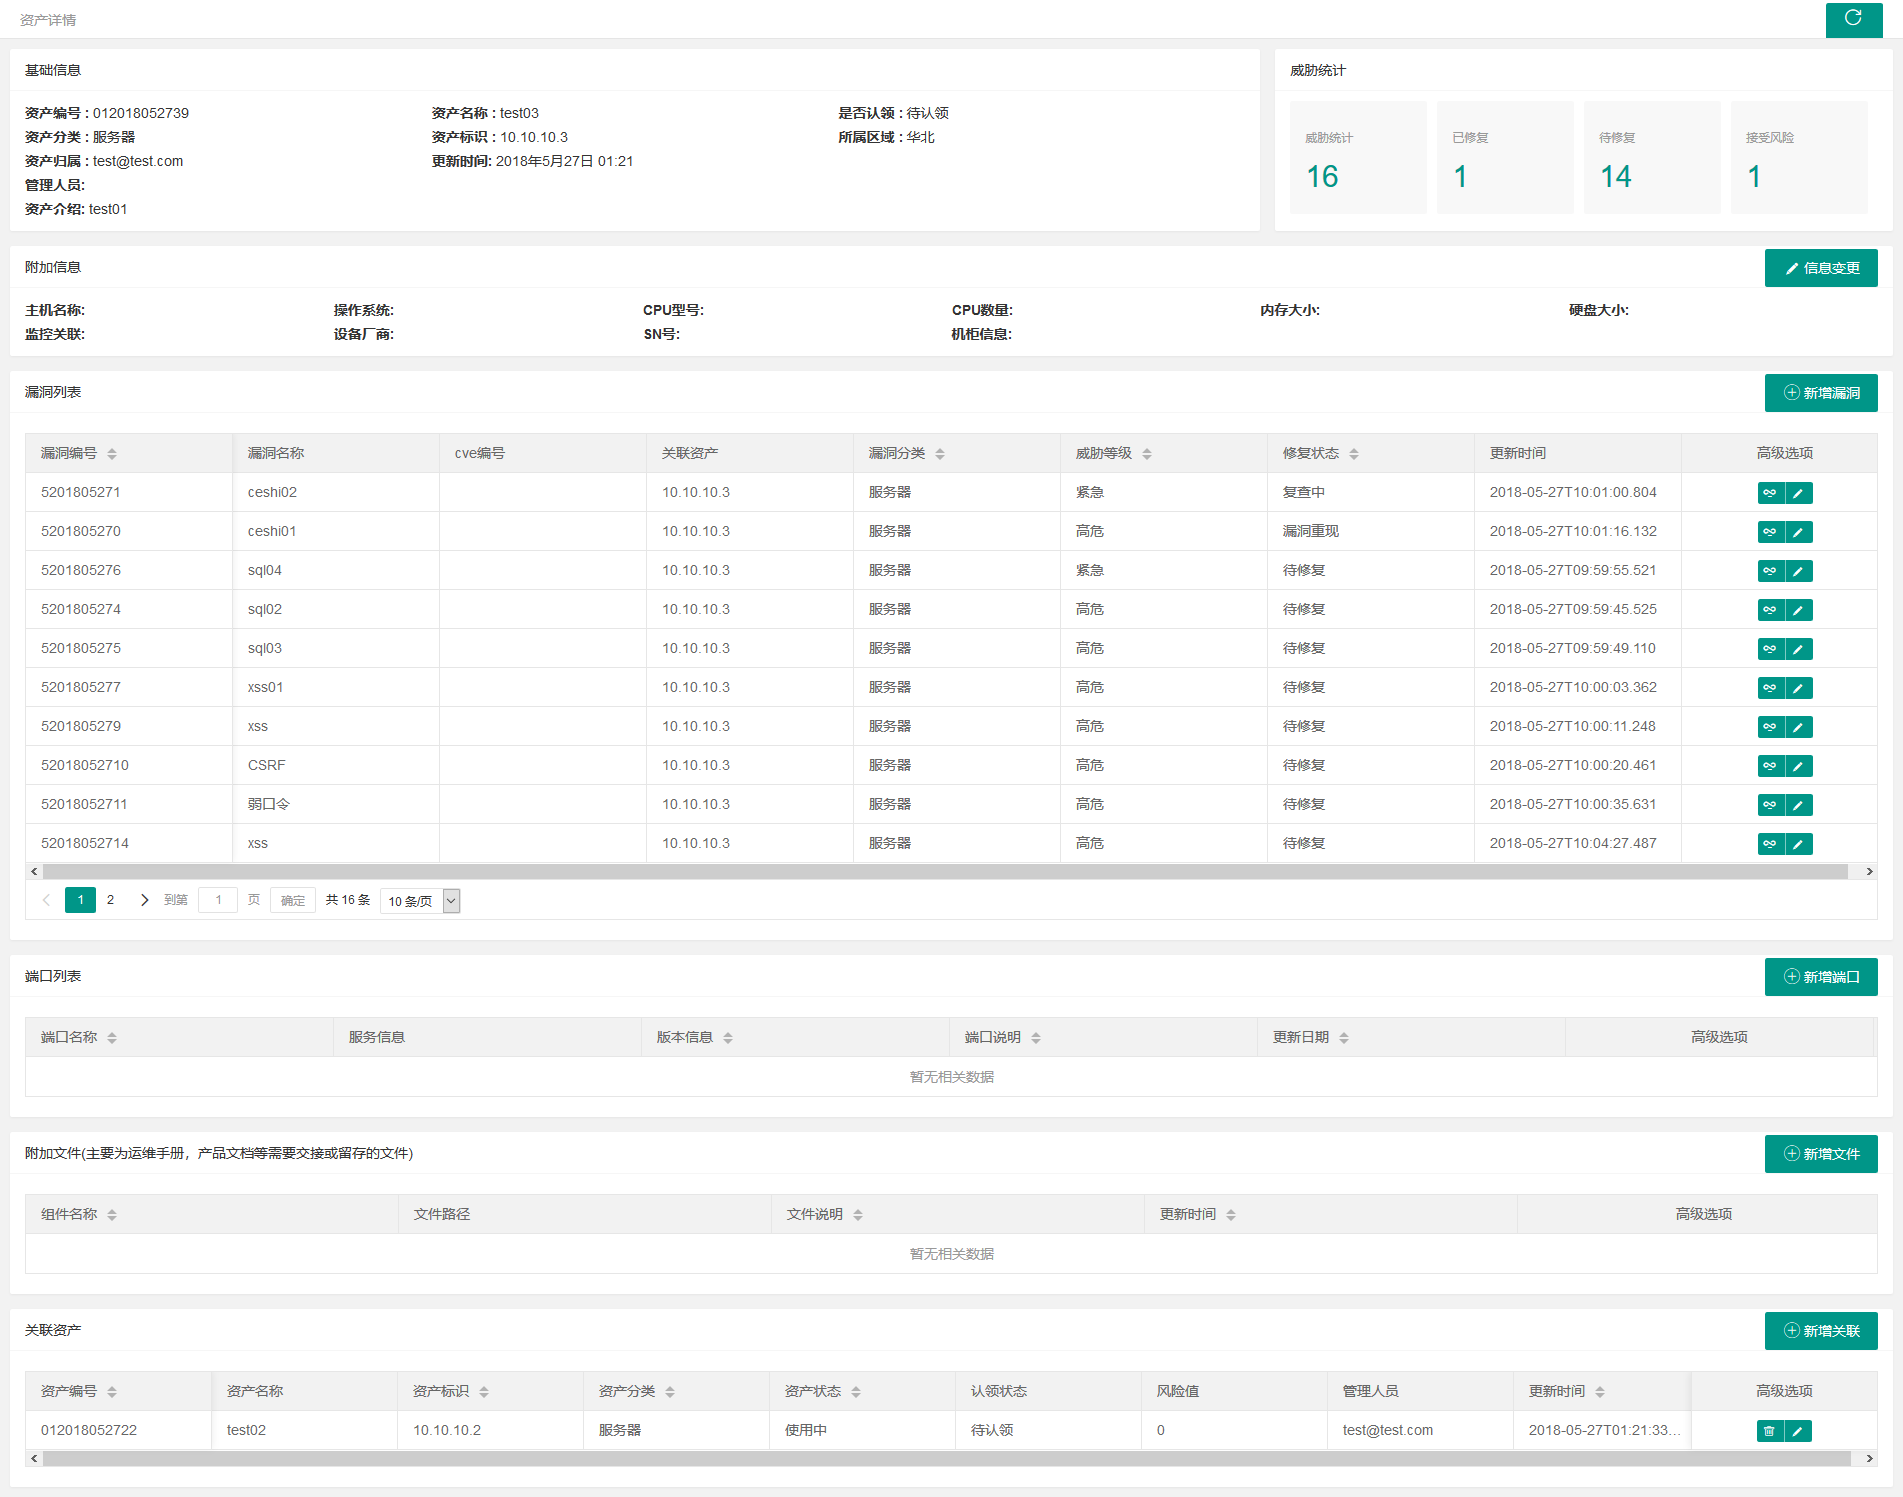
  • 资产详情 资产详情
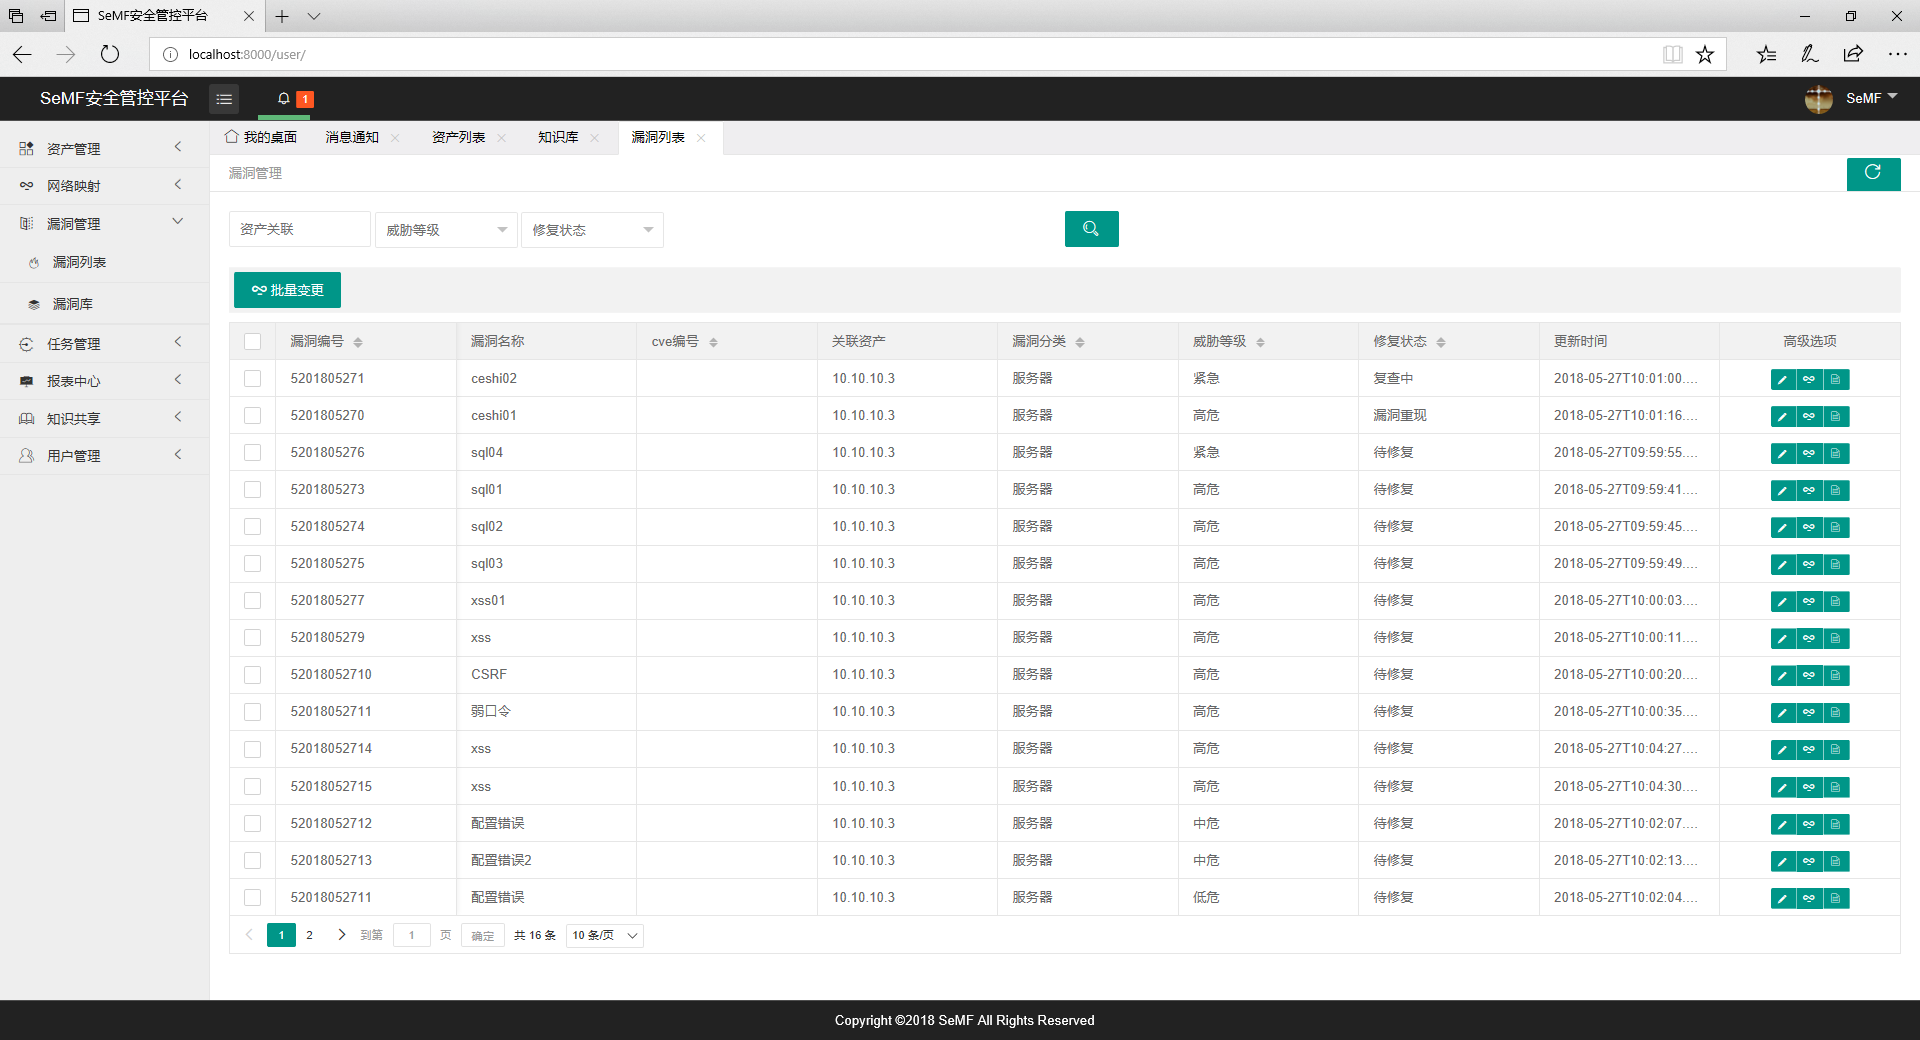
  • 漏洞管理 漏洞管理
  • 报表中心 报表中心

参与贡献

  1. 本项目当前仅自己维护,希望有志之士可协助完善系统,详情可加入qq群,联系群主即可 qq交流群
  2. 如有其他定制化需求,可发邮件至[email protected]联系我

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    373
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    322
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    251

探索所有工具

浏览我们的工具集合

查看所有工具 →