
 #1
 immunit/drupwn
Drupal枚举与利用工具

 michelin/chopchop
基于YAML的CLI扫描器,用于检测Web端点上的暴露服务、文件和文件夹。专为开发者设计,可将安全检查集成到CI/CD管道中,并支持自定义签名。
 lumoslab-innovation/openhunterai
面向 Web、API 和 LLM 应用安全的本地优先 AI 红队。攻击者式推理、有证据支撑的发现,以及面向 AI 编码代理的技能。
 agent-field/sec-af
基于AgentField的AI原生代码安全审计器,通过判定、追踪和可操作证据证明可利用性。
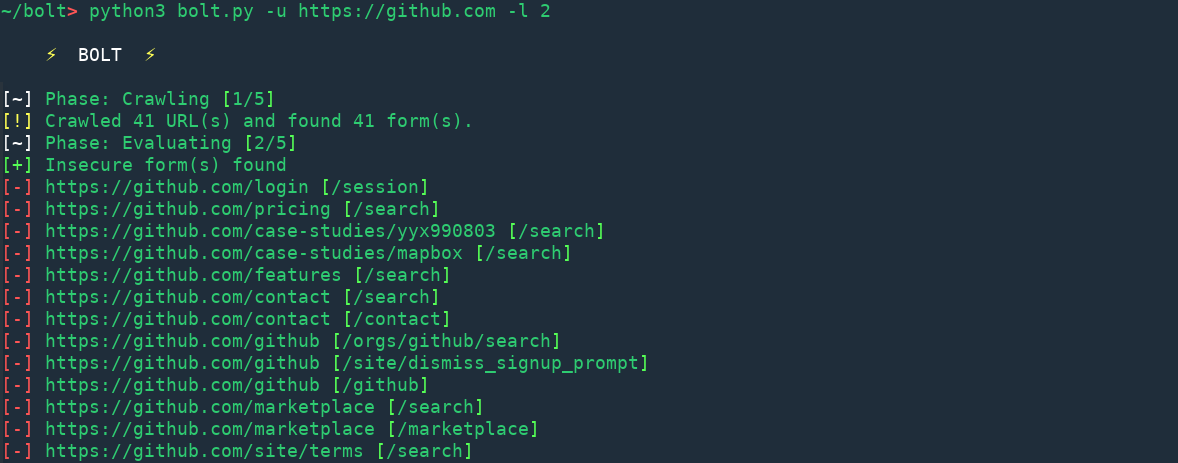
 nccgroup/freddy
通过主动和被动扫描,自动识别 Java 和 .NET 应用程序中的反序列化问题
 a3sal0n/falcongate
开源网络网关防火墙,利用 Zeek、VirusTotal 和威胁情报源检测并阻止恶意软件、勒索软件和入侵,并具备 DNS 加密和 IoT 设备保护功能。
 optiopay/klar
Clair与Docker Registry的集成
 cybertix-pvt-ltd/one-liner-collections
该仓库包含带描述和安装要求的 One Liners 列表。
 shirkdog/pulledpork
Pulled Pork 用于 Snort 和 Suricata 规则管理(来自 Google Code)
 dragonked2/egyscan
Egyscan 是最好的 Web 漏洞扫描器;它是一个多层面的安全引擎,旨在强化您的 Web 应用程序以抵御恶意威胁。让我们深入了解使 Egyscan 成为您安全武器库中不可或缺工具的任务和功能:
 joker25000/optiva-framework
Optiva-Framework 🔎 Web 应用扫描器🕵️
 fullhunt/spring4shell-scan
一款完全自动化、可靠且精准的扫描器,用于发现 Spring4Shell 和 Spring Cloud 远程代码执行漏洞。
 hightechsec/git-scanner
一款用于漏洞挖掘或渗透测试的工具,针对那些暴露公开 .git 仓库的网站。
 devops-kung-fu/bomber
扫描软件物料清单 (SBOMs) 中的安全漏洞
 jimywork/djangohunter
旨在帮助识别配置不当而暴露敏感信息的Django应用程序的工具。










