
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/dwisiswant0/ppfuzz
漏洞扫描器Web安全模糊测试
GitHubdwisiswant0/ppfuzz

ppfuzz

用Rust编写的快速扫描客户端原型污染漏洞的工具。 🦀

查看仓库
67172383年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    377
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    324
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    252

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

ppfuzz

原型污染模糊测试工具

ppfuzz, Prototype Pollution Fuzzer

一个用Rust编写的快速扫描客户端原型污染漏洞的工具。🦀

  • 安装
    • 二进制
    • 源码
    • 依赖
  • 演示
  • 用法
    • 基本用法
    • 选项
  • 用法
  • 参考资料
  • 贡献
  • 归属
  • 致谢
  • 许可证

安装

二进制

只需从发布页面下载预编译的二进制文件并运行即可!

源码

注意:需要安装 Rust!

使用 cargo:

▶ cargo install ppfuzz

— 或

从源代码手动构建可执行文件:

▶ git clone https://github.com/dwisiswant0/ppfuzz
▶ cd ppfuzz && cargo build --release
# 二进制文件位于 target/release/ppfuzz

依赖

ppfuzz 使用了 chromiumoxide,需要安装 Chrome 或 Chromium 浏览器。 如果设置了 CHROME 环境变量,则会将其作为默认可执行文件。否则,会在标准位置查找 google-chrome-stable、chromium、chromium-browser、chrome 和 chrome-browser 这些文件名。如果失败,则会检查 /Applications/Google Chrome.app/...(macOS)或注册表(Windows)。

演示

ppfuzz-demonstration

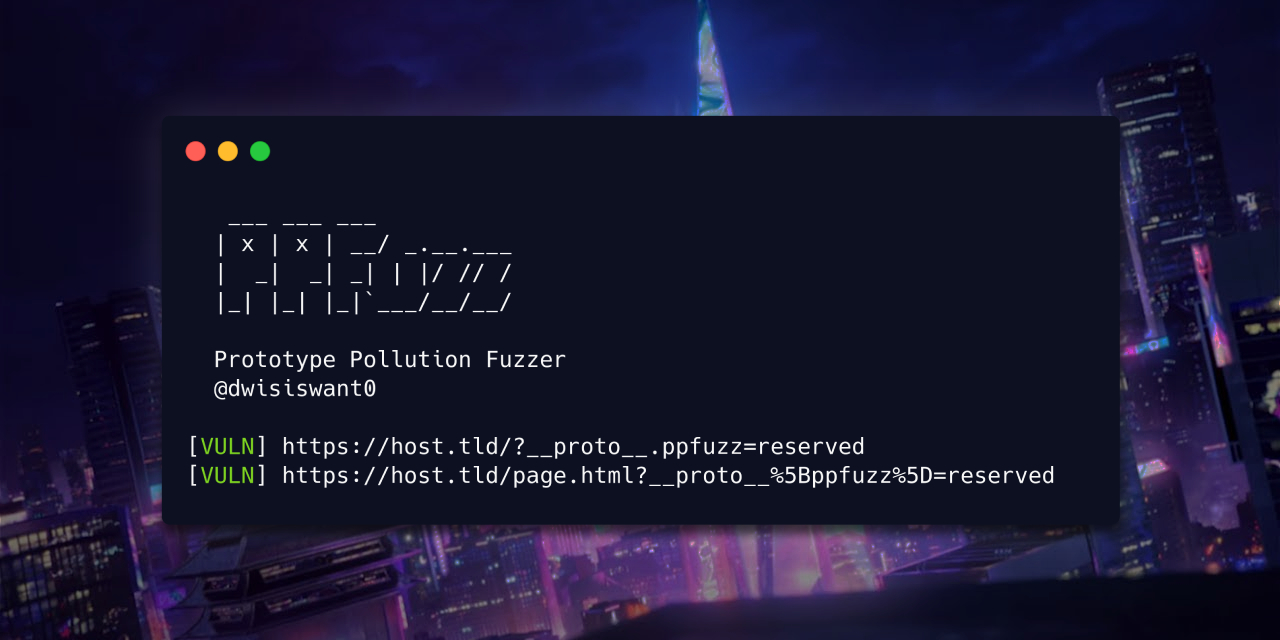
如上方的演示所示(点击可查看高质量版本),ppfuzz 尝试通过添加对象和指针查询来检查原型污染漏洞;如果确实存在漏洞,它会识别所使用的脚本小工具,然后显示额外的有效载荷信息,这些信息可能用于将影响升级为 XSS、绕过或 cookie 注入。

用法

使用 ppfuzz 非常简单!

▶ ppfuzz -l 文件 [选项]

基本用法

使用 -l/--list 提供输入列表:

▶ ppfuzz -l 文件

你也可以通过 I/O 重定向提供列表:

▶ ppfuzz < 文件

— 或通过管道从另一个命令输出:

▶ cat 文件 | ppfuzz

仅显示存在漏洞的目标/抑制错误:

▶ ppfuzz -l 文件 2>/dev/null

选项

以下是所有支持的选项:

▶ ppfuzz -h
标志描述默认值
-l, --list目标URL列表
-c, --concurrency设置并发级别5
-t, --timeout允许的最大连接时间(秒)30
-h, --help打印帮助信息
-V, --version打印版本信息

参考资料

  • Nuclei模板
  • PPScan
  • 原型污染和有用的脚本小工具
  • NodeJS中的JavaScript原型污染攻击
  • 原型污染——以及绕过客户端HTML消毒器

贡献

contributions

当我开始编写 ppfuzz 时,我对 Rust 了解甚少,我相信可能存在许多缺陷/安全漏洞。因此,所有贡献都受欢迎——当然,任何错误报告和建议都将被采纳,有些环境尚未经过测试。

归属

除了作为我的学习媒介外,创建此工具是受 @R0X4R 关于如何使用 page-fetch 自动化原型污染检查的提示启发。

跨编译 GitHub 工作流灵感来自 crodjer 的 sysit。

致谢

由于此工具包含一些贡献,我将公开感谢以下用户的帮助和资源:

  • @mattsse - 感谢他出色的 chromiumoxide 以及指导,这帮助我快速适应了 Rust!
  • Fourty2#4842(Discord)- 感谢有用的变通方法。
  • 所有贡献者。

许可证

ppfuzz 采用 MIT 许可证发布。详见 LICENSE。

下载工具







