
 #1

 bahaabdelwahed/killshot
一个渗透测试框架、信息收集工具和网站漏洞扫描器

 owasp/offat
自动化API安全测试工具,可根据OpenAPI规范生成测试用例,对输入进行模糊测试,并检查OWASP API Top 10漏洞,包括SQL注入、BOLA和访问控制失效。
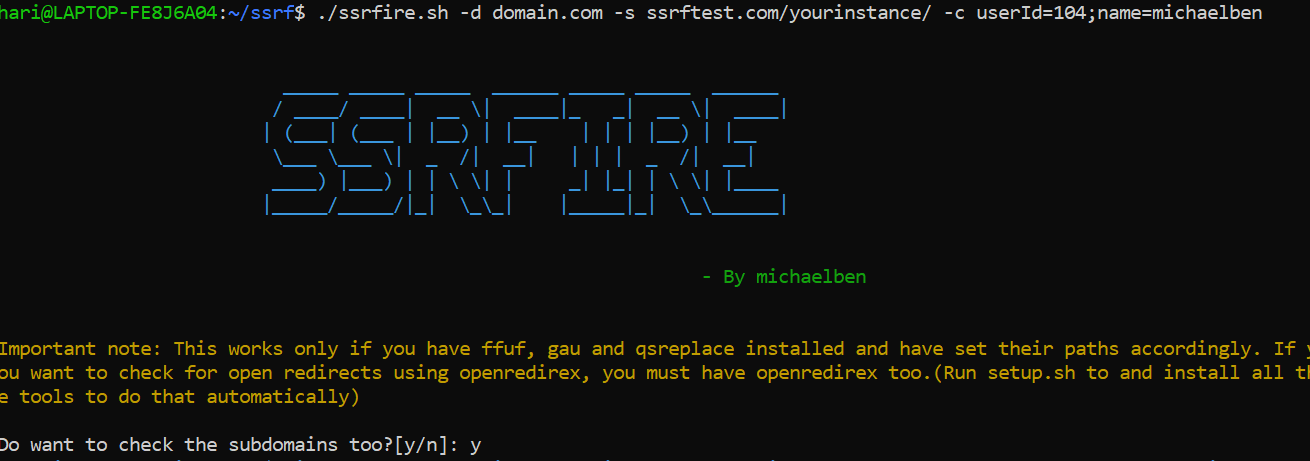 ksharinarayanan/ssrfire
一个自动化的SSRF查找工具。只需提供域名和你的服务器,然后放松!;) 此外,还可以查找XSS和开放重定向。

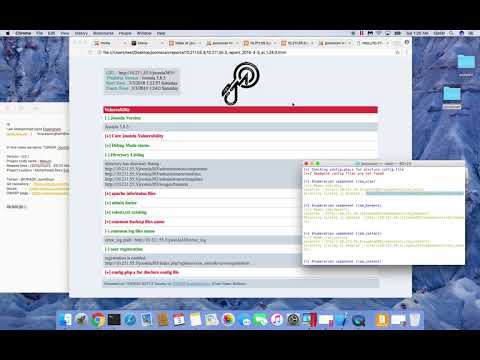 owasp/joomscan
基于Perl的Joomla CMS漏洞扫描器,自动化版本枚举、组件检测、漏洞利用匹配、防火墙识别和配置错误发现,支持文本/HTML报告。

 ekultek/zeus-scanner
高级侦察工具
 awslabs/aws-security-assessment-solution
一个AWS工具,帮助您使用Prowler创建对您AWS账户的时间点评估。
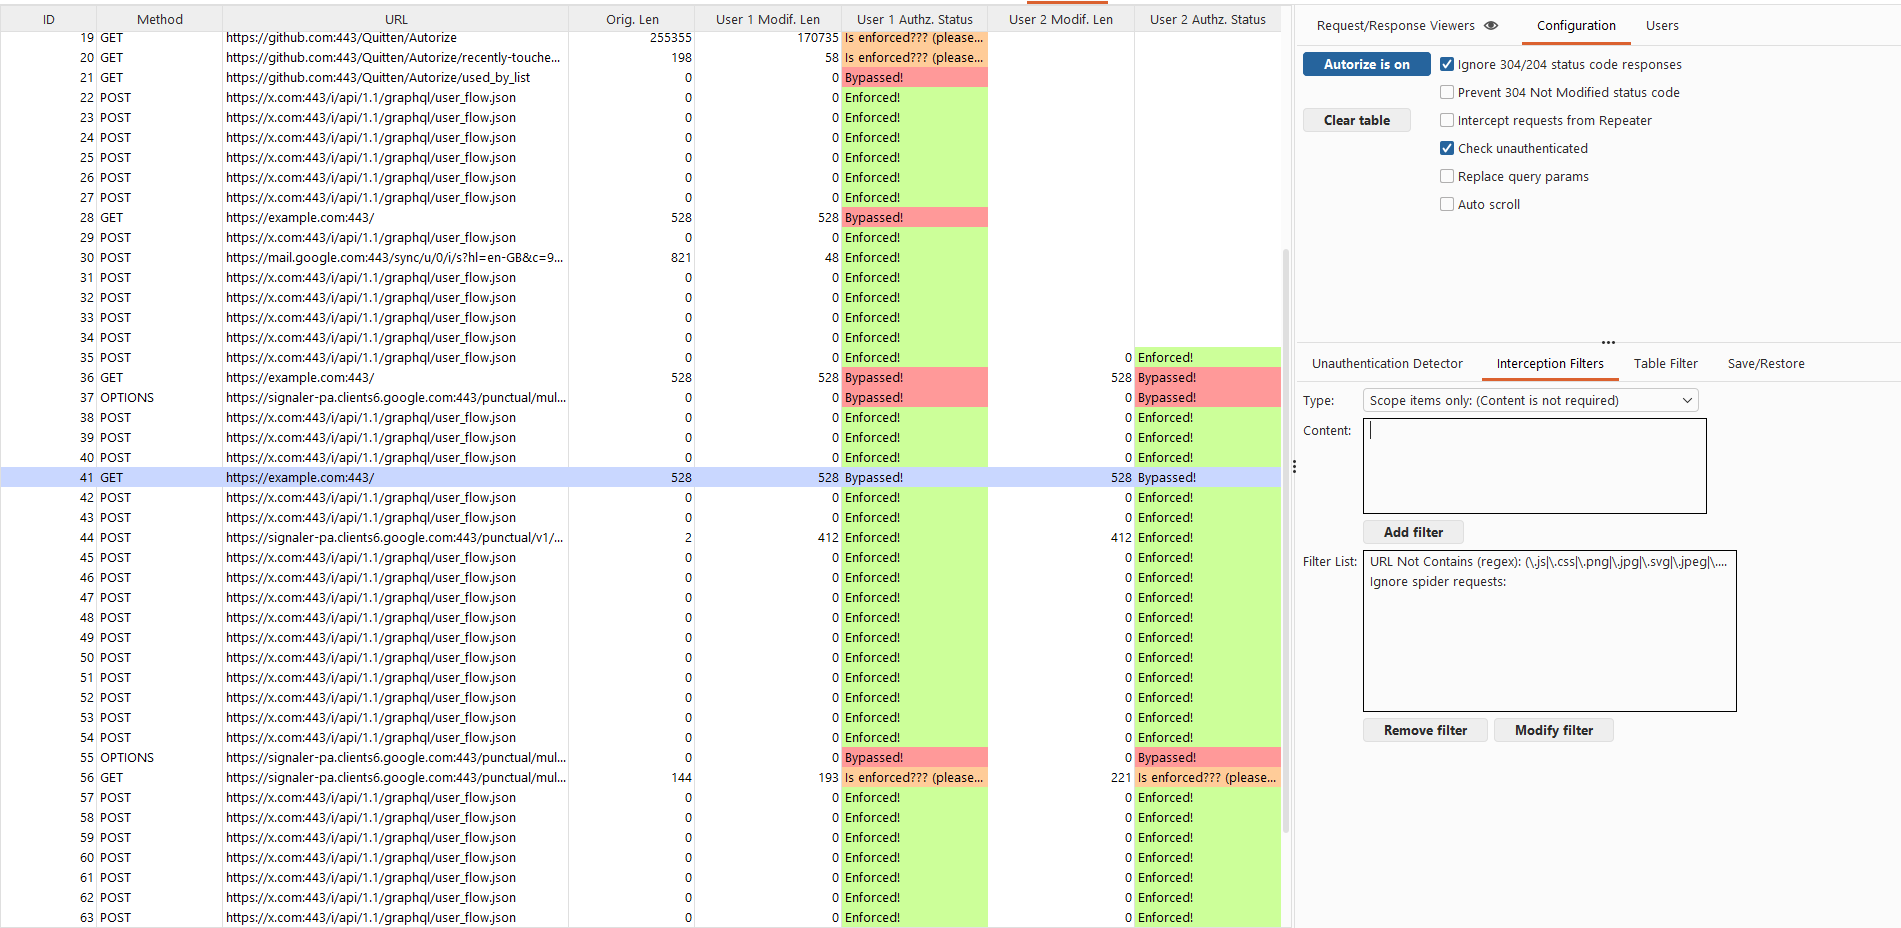 quitten/autorize
用Jython编写的Burp Suite自动授权执行检测扩展,由Barak Tawily开发,旨在减轻应用安全人员的工作负担,并使他们能够执行自动授权测试。
 chvancooten/bugbountyscanner
一个用于漏洞赏金侦察的Bash脚本和Docker镜像。适用于无头使用。
 tillson/git-hound
快速GitHub侦察工具。扫描整个GitHub上的泄露秘密,而不仅限于已知的仓库和组织。支持GitHub dorks。
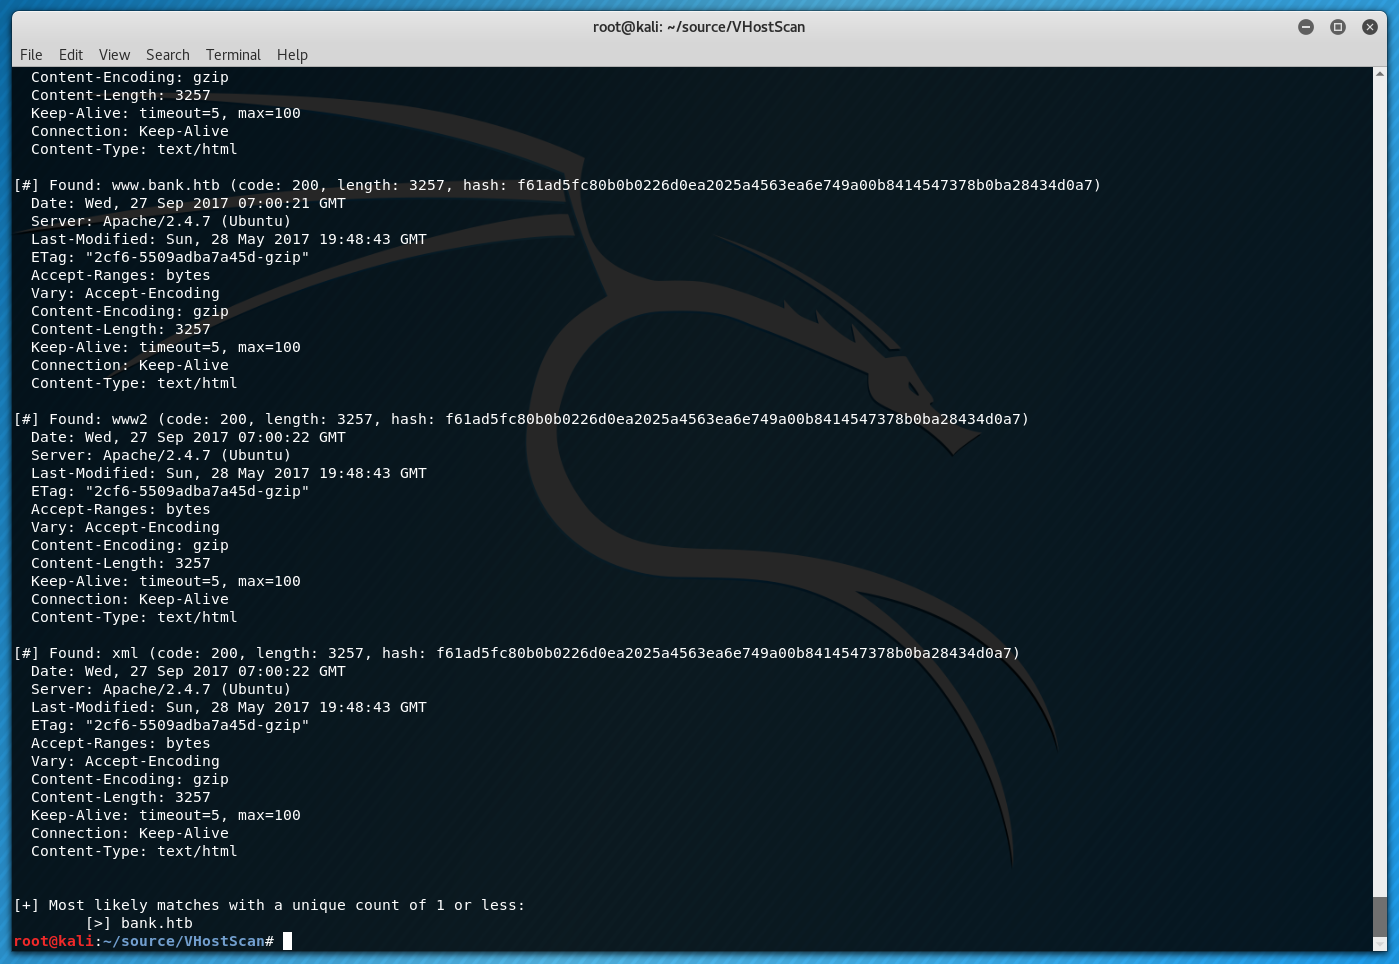 codingo/vhostscan
一个虚拟主机扫描器,可执行反向查询,能与跳板工具结合使用,检测全能捕获场景,绕过通配符、别名和动态默认页面。
 meliht/mr.sip
SIP 安全评估框架,适用于 VoIP 渗透测试人员。曾在 DEFCON、BlackHat 和 Offzone 上展示。










