
 #1
用于检测系统和应用程序中已知漏洞的自动化工具。
Kitploit 推荐

 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 w-digital-scanner/w12scan
🚀 A simple asset discovery engine for cybersecurity. (网络资产发现引擎)
 spinkham/skipfish
由 lcamtuf 为 Google 创建的 Web 应用程序安全扫描器 - 非官方镜像
 nccgroup/sobelow
以安全为核心的 Phoenix 框架静态分析
 samjoan/droopescan
一款基于插件的扫描器,可帮助安全研究人员识别多种CMS(主要是Drupal和Silverstripe)中的问题。
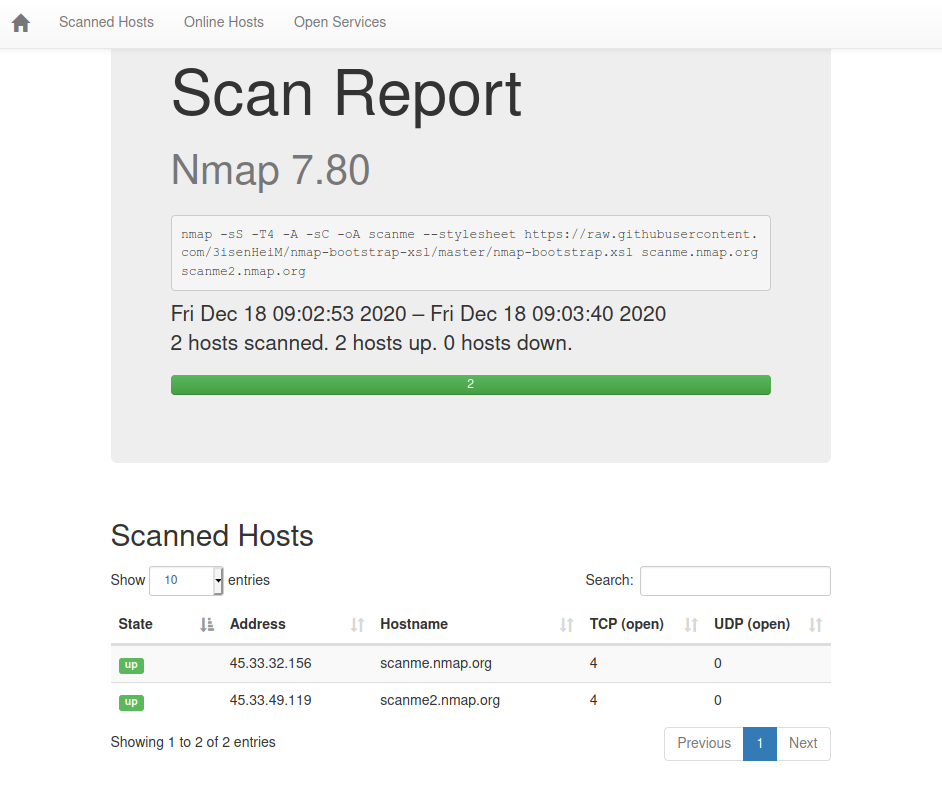 honze-net/nmap-bootstrap-xsl
一个基于Bootstrap的Nmap XSL实现。
 0xinfection/xsrfprobe
Prime 跨站请求伪造 (CSRF) 审计与利用工具包.
 dr0op/weblogicscan
Enhanced version of WeblogicScan, more accurate detection results, plugin-based, added detection for CVE-2019-2618 and CVE-2019-2729, Python3 support
 sairson/yasso
强大的内网渗透辅助工具集-让Yasso像风一样 支持rdp,ssh,redis,postgres,mongodb,mssql,mysql,winrm等服务爆破,快速的端口扫描,强大的web指纹识别,各种内置服务的一键利用(包括ssh完全交互式登陆,mssql提权,redis一键利用,mysql数据库…
 screetsec/dracnmap
Dracnmap 是一个开源程序,借助 nmap 来探测网络并收集信息。Nmap 命令带有大量选项,这些选项使该工具更加强大,但对新用户来说难以掌握。因此,Dracnmap 被设计为利用 nmap 的脚本引擎执行快速扫描,并且 nmap 可以通过高级命令执行各种自动扫描技术。
 repplus/rep-chrome
rep+ — 适用于 Chrome DevTools 的 Burp 风格 HTTP 重放器,内置 AI 可解释请求并建议攻击方式
 nealbridges/vulnhunter
Agentic AI 安全扫描器,能够像攻击者一样对源代码进行推理,通过可执行的 PoC 确认可利用漏洞,并通过 hunt、fix 和 verify 技能推动测试优先的修复。
 fgeek/pyfiscan
免费的Web应用漏洞与版本扫描器
 chaitin/veinmind-tools
veinmind-tools 是由长亭科技自研,基于 veinmind-sdk 打造的容器安全工具集
 roottusk/vapi
vAPI 是一个易受攻击的恶意编程接口,它是一个可自托管的 API,通过练习模拟 OWASP API Top 10 场景。

 praetorian-inc/titus
高性能机密扫描器。命令行工具、Go 语言库、Burp Suite 扩展和 Chrome 扩展。487条检测规则,支持实时凭据验证。
 lunasec-io/lunasec
LunaSec - 依赖安全扫描器,自动在您的Pull Request和构建中通知您类似Log4Shell或node-ipc的漏洞。使用LunaTrace GitHub应用在30秒内保护自己:https://github.com/marketplace/lunatrace-by-lunasec/








