该项目已不再维护!
一个渗透测试框架、信息收集工具和网站漏洞扫描器
为什么选择KillShot?
您可以使用此工具爬取您的网站,收集重要信息,并利用 WhatWeb、Host、Traceroute、Dig、Fierce 和 WafW00f 等工具自动收集数据。它还能帮助您识别 CMS,并通过 CMS 漏洞扫描器和 Web 应用漏洞扫描器发现网站中的漏洞。
此外,KillShot 可以使用 Nmap 和 Unicorn 自动执行多种类型的扫描。使用此工具,您还可以生成简单的 PHP 后门,手动上传,并通过 KillShot 连接到目标。
此工具还包含一个简单的 Ruby 模糊测试器(已在 VULSERV.exe 上测试),以及一个用于修改登录路径内容的 Linux 日志清理脚本。爬虫功能可帮助您查找网站参数并扫描 XSS 和 SQL 注入漏洞。
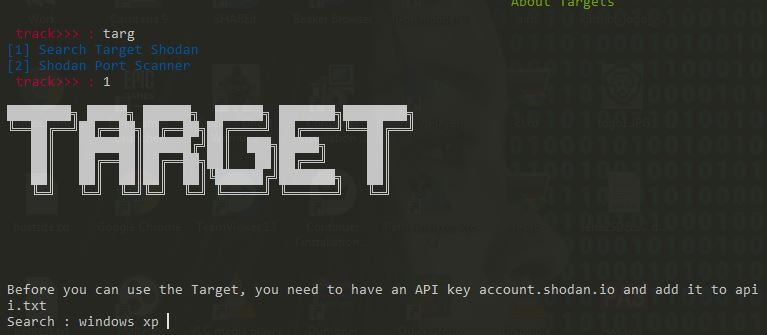
在此创建账户 注册 并获取您的 API 密钥 Shodan API,然后将您的 Shodan API 密钥添加到 aip.txt 中 < 只有您的 API 密钥应显示在 aip.txt 中 > 使用 targ 在 Shodan 数据库中搜索易受攻击的目标
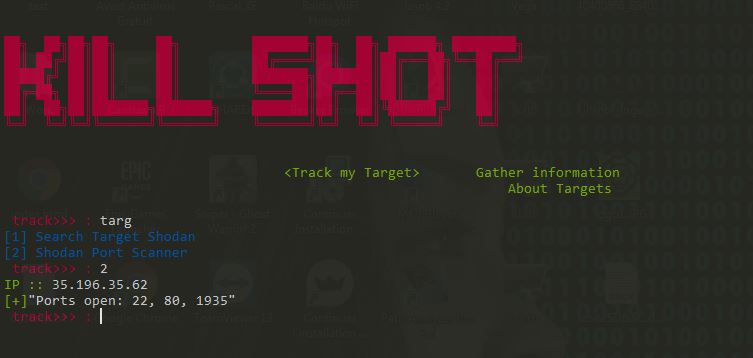
使用 targ 快速扫描服务器的 IP
{0} 蜘蛛
{1} Web 技术
{2} Web 应用漏洞扫描器
{3} 端口扫描器
{4} CMS 扫描器
{5} 模糊测试器
{6} CMS 漏洞扫描器
{7} 后门生成
{8} Linux 日志清理
{1} XSS 扫描器
{2} SQL 扫描器
{3} Tomcat RCE
 [0] Nmap 扫描
 [1] Unicorn 扫描
Nmap 扫描
 [2] Nmap 操作系统扫描
 [3] Nmap TCP 扫描
 [4] Nmap UDP 扫描
 [5] Nmap 全面扫描
 [6] Nmap HTTP 选项扫描
 [7] Nmap 网络活跃目标扫描
Unicorn 扫描
[8] 服务与操作系统
[9] 全网络 TCP SYN 扫描
[01] 全网络 UDP 扫描
 {1} 生成 Shell
 {2} 连接 Shell
1 ----- 帮助命令
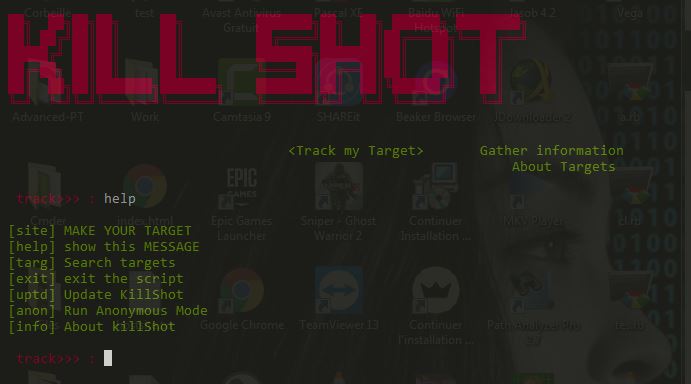
[site]  设置你的目标
[help] 显示此消息
[exit] 退出
2 ------ 站点命令
输入你的目标 www.example.com
不要包含 http
git clone https://github.com/bahaabdelwahed/killshot
cd killshot
ruby setup.rb (如果 setup 报错,请尝试手动安装 gems/工具)
ruby killshot.rb
下载 Windows 版 Ruby ==> https://rubyinstaller.org/downloads/
下载 Cmder ==> http://cmder.net/
下载 64/32 位 Curl ==> https://curl.haxx.se/windows/
下载 nmap ==> https://nmap.org/download.html
尽情使用!
 [+] 修复安装错误
 [+] 修复 SQL 注入检测错误
 [+] 添加 Typo3 扫描器(+暴力破解)
 [+] 检测 MX 和 NS 记录
轻松快速地使用 KillShot
https://www.youtube.com/watch?v=SEGRh86J6vk
使用 KillShot 检测和扫描 CMS 漏洞(Joomla 和 Wordpress)并扫描 XSS 和 SQL
https://www.youtube.com/watch?v=QPF-rppYSOY
如果有人在代码中发现任何错误/漏洞,请联系我;如果您想添加一些代码或升级 KillShot 中的某些代码,也请联系我
<努力让黑客技术变得更好>
漏洞来源
       1) http://www.exploit-db.com
       2) https://sploitus.com
       3) http://cxsecurity.com



