
 #1


 stampery/mongoaudit
🔥 一款强大的 MongoDB 审计与渗透测试工具 🔥
 wmal/linux-kodachi
强化版基于Debian的隐私操作系统,预集成匿名栈(Tor、VPN、DNSCrypt)、反取证工具、SOC安全中心,以及用于渗透测试、取证和应急响应的独立安全二进制文件。
 mogenius/renovate-operator
用于在 Kubernetes 中简化 renovate 执行的 Operator

 hxsecurity/dongtai
开源交互式应用程序安全测试(IAST)工具,能够在开发测试期间被动插桩Java应用程序,实时检测漏洞和第三方组件风险。
 pantheon-security/medusa
AI 优先的安全扫描器。v2026.7 新增:Claude Code 失陷检测——在克隆前审查 .claude/ 钩子、权限与技能——另配备常驻的 AI 攻击特征扫描器,以及原生 Rust 与 PHP 规则。此外:medusa scan --git 可审查任意仓库,medusa secrets…
 elkokc/reflector
Burp插件,能够在浏览网站时实时查找页面上的反射型XSS漏洞。
 torque59/nosql-exploitation-framework
一个用于 NoSQL 扫描与利用的 Python 框架
 musalbas/heartbleed-masstest
用于扫描大量主机以检测CVE-2014-0160的多线程工具。
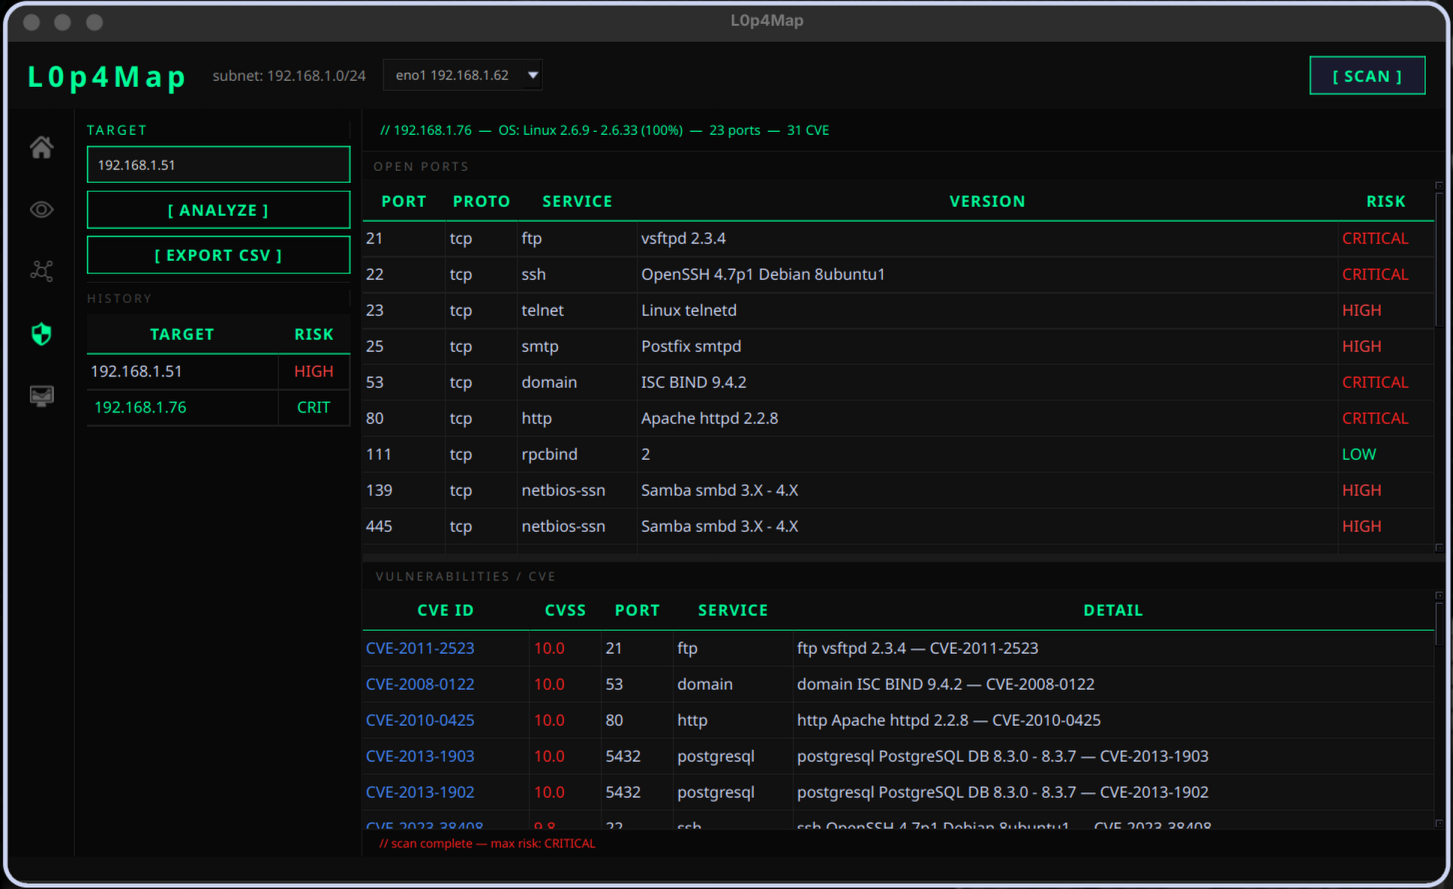 haxl0p4/l0p4map
专业的网络监控与可视化工具。L0P4Map 将高速 ARP 发现与完整的 nmap 集成以及实时交互式网络拓扑引擎相结合。适用于本地网络和自定义 IP/网站。
 robertdavidgraham/rdpscan
一个用于检测CVE-2019-0708 "BlueKeep"漏洞的快速扫描器。

 byt3bl33d3r/itwasalladream
一个 PrintNightmare (CVE-2021-34527) Python 扫描器。扫描整个子网中易受 PrintNightmare RCE 攻击的主机。
 safedep/pmg
PMG 通过代理、沙箱和 SafeDep 的威胁情报源保护开发者和 AI 代理免受恶意开源包的侵害。
 vulncheck-oss/go-exploit
基于Go的漏洞利用开发框架,内置了目标验证、版本扫描、利用和后门(C2)等多个阶段。支持多种载荷、协议助手,并与Metasploit等工具集成。









