Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
OFFAT — 自动化API安全测试工具,可根据OpenAPI规范生成测试用例,对输入进行模糊测试,并检查OWASP API Top 10漏洞,包括SQL注入、BOLA和访问控制失效。 | Kitploit
工具/GitHubGitHub/owasp/offat
漏洞扫描器Web应用程序漏洞利用API安全测试模糊测试API 安全
GitHubowasp/offat

OFFAT

自动化API安全测试工具,可根据OpenAPI规范生成测试用例,对输入进行模糊测试,并检查OWASP API Top 10漏洞,包括SQL注入、BOLA和访问控制失效。

查看仓库
663893313小时35分前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
网站
分享

OWASP OFFAT

OWASP OFFAT(OFFensive Api Tester)旨在根据 openapi 规范文件生成测试后,自动测试 API 的常见漏洞。它提供自动模糊测试输入的功能,并可在测试期间使用通过 YAML 配置文件指定的用户提供输入。
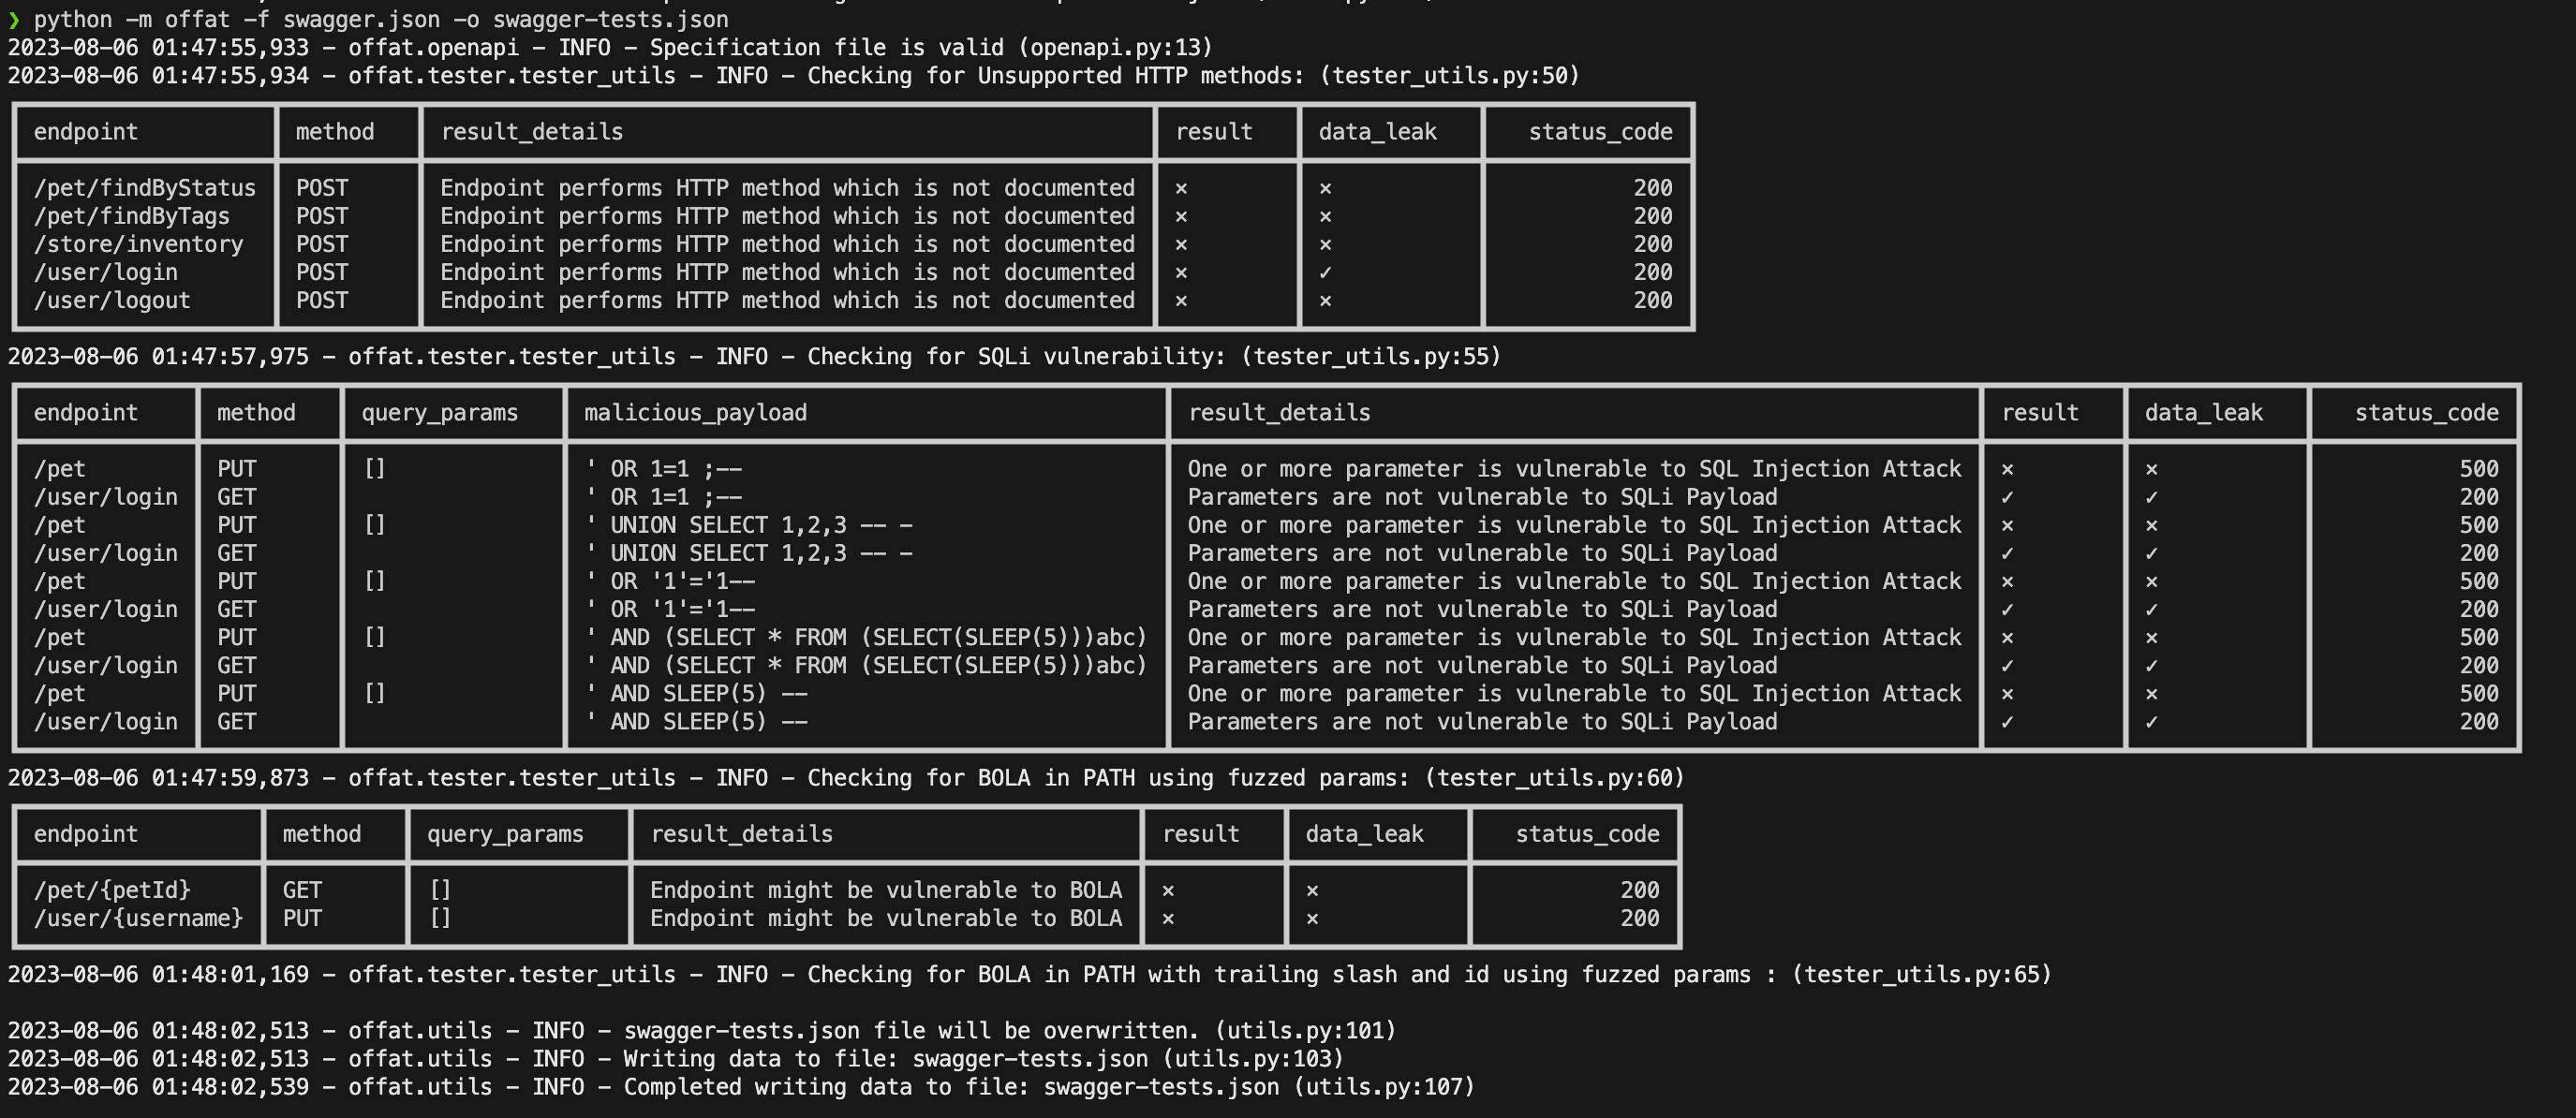
未文档化的 petstore API 端点 HTTP 方法结果

演示

asciicast

注意:表格中 'data_leak' 和 'result' 两列代表相互独立的方面。端点可能存在数据泄露,但该端点的结果仍可能被标记为 'Success'。这是因为 'result' 列不一定反映整体测试结果;即使存在数据泄露,它也可能表示成功。

安全检查

  • 受限 HTTP 方法
  • SQLi
  • BOLA
  • 数据暴露
  • BOPLA / 批量赋值
  • 失效的访问控制
  • 基础命令注入
  • 基础 XSS/HTML 注入测试

功能特性

  • 来自 OWASP API Top 10 的若干安全检查
  • 自动化测试
  • 基于用户配置的测试
  • 用于自动化测试以及将工具与其他平台/工具集成的 API
  • CLI 工具
  • 便于使用的 Docker 化项目
  • 采用 MIT 许可证的开源工具

试用工具

  • 使用 pip 安装工具
python -m pip install offat
  • 运行工具
offat -f swagger_file.json
  • 更多使用选项请阅读 README.md

OFFAT-AI(实验性平台)

除了上述经典的 offat CLI 之外,本仓库现在还托管了 OFFAT-AI,这是一个分阶段、感知源码的 API 渗透测试平台(白盒 SAST、 灰盒可达性分析,以及一个 Rust 执行引擎),围绕单一的 规范 Bundle 文件构建。它是增量式的,不会改变现有工具。

  • 概述:OFFAT-AI.md
  • 平台文档:docs/platform.md 和 docs/architecture.md
  • 用一条命令运行整个流水线:offat-platform run <source> --url <target> --yes

下载工具
