
 #1

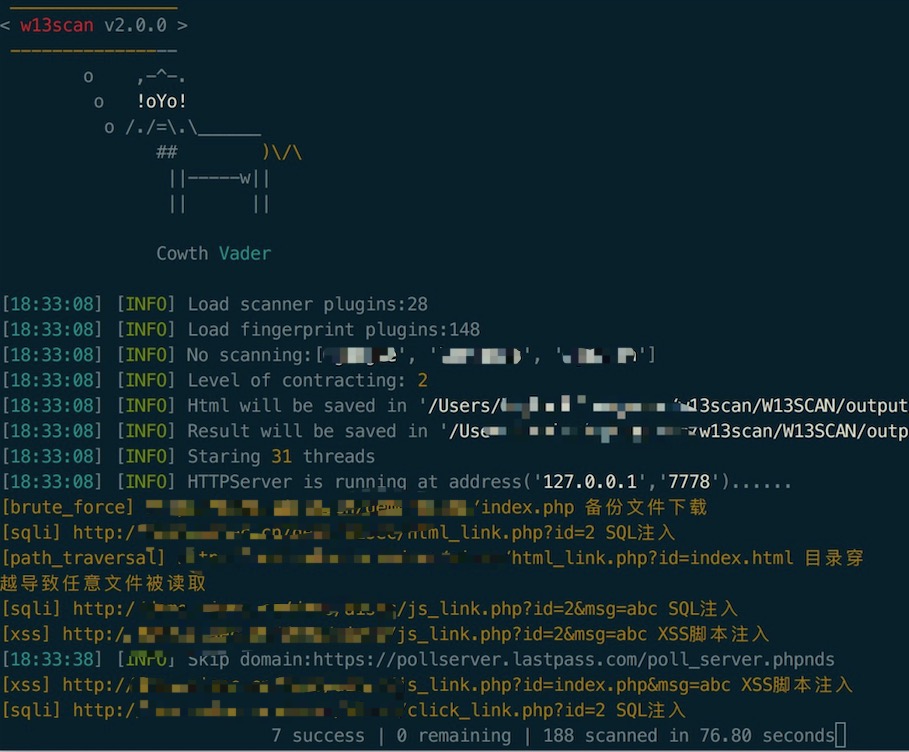
 w-digital-scanner/w13scan
被动和主动的Web漏洞扫描器,基于插件的检测机制,支持XSS、SQL注入、命令注入和敏感文件泄露检测。支持代理模式和自动化爬虫集成。
 kac89/vulnrepo
VULNRΞPO - 免费漏洞报告生成器和存储库,端到端加密!问题模板,支持CWE、CVE、MITRE ATT&CK、PCI DSS,导入Nmap/Nessus/Burp/OpenVAS/Bugcrowd/Trivy数据,导出为Jira、TXT/JSON/MARKDOWN/HTML/DOCX格式,支…
 reconmap/reconmap
Reconmap 是一个以协作为先的安全运营平台,面向信息安全团队和 MSSP,支持从侦察到执行和报告的端到端项目管理。借助内置的命令自动化、输出解析和 AI 辅助摘要,它能够提供更快、更结构化、更高质量的安全评估。
 withsecurelabs/doublepulsar-detection-script
一个用于扫描网络以发现被DOUBLEPULSAR植入程序感染的Windows系统的Python2脚本。

 notselwyn/cve-2024-1086
针对 CVE-2024-1086 的通用本地权限提升概念验证漏洞利用程序,适用于 v5.14 至 v6.6 之间的大多数 Linux 内核,包括 Debian、Ubuntu 和 KernelCTF。在 KernelCTF 镜像中的成功率为 99.4%。
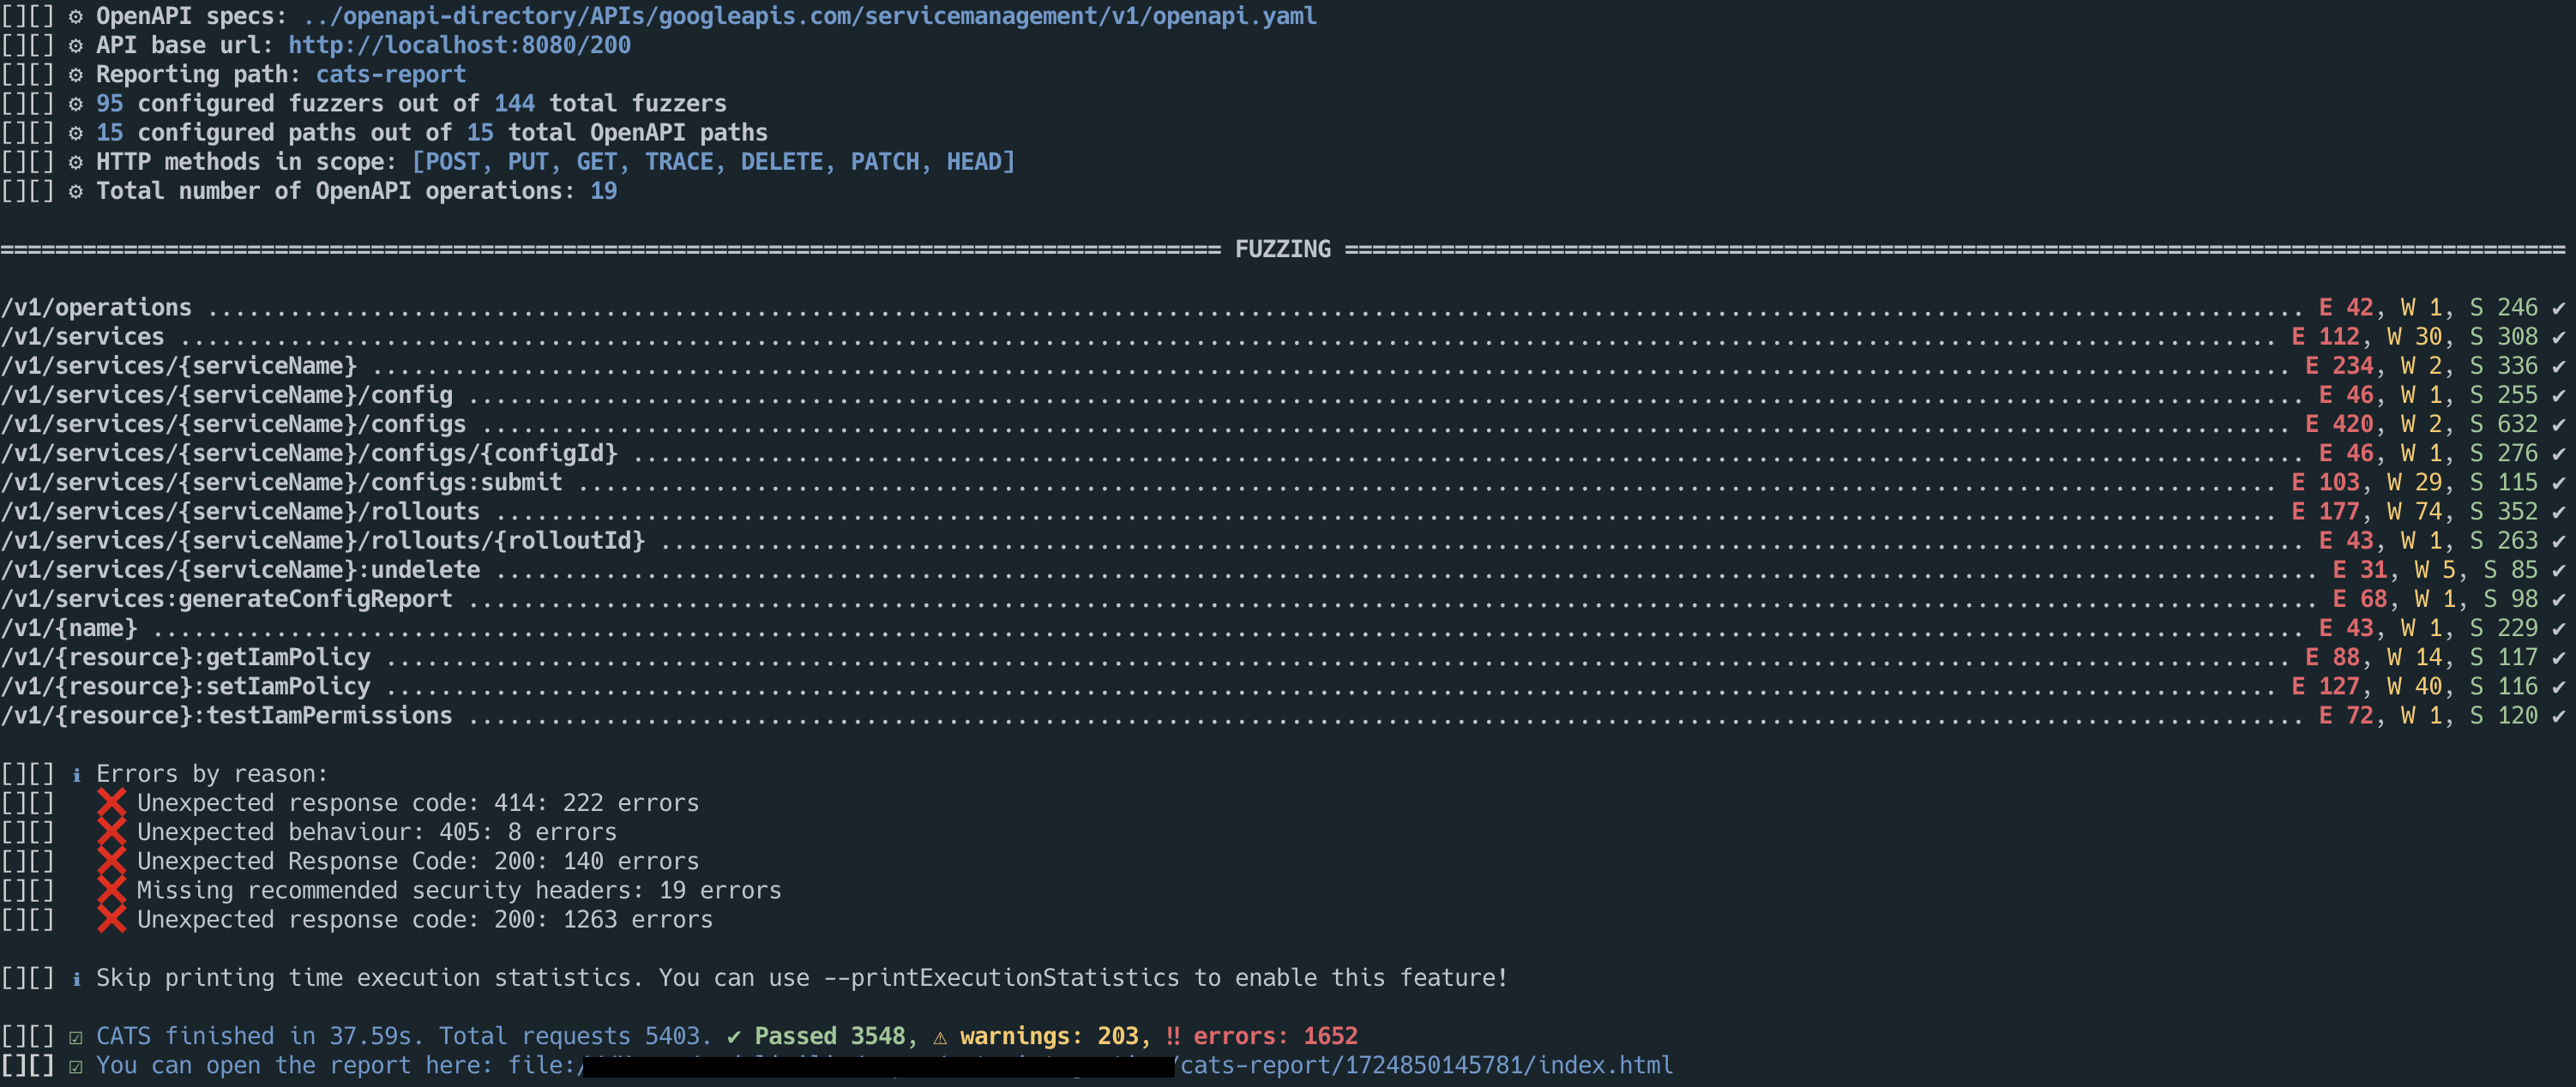 endava/cats
Automated REST API fuzzer and negative testing tool for OpenAPI endpoints. Generates, runs, and reports thousands of self-healing tests with no…
 koutto/jok3r
Jok3r v3 BETA 2 - 网络与Web渗透测试自动化框架

 katrielmoses/voidaccess
自托管暗网OSINT平台。从查询到图谱,13步自动化威胁情报。Recorded Future、DarkOwl和Flare的免费替代方案。
 d35m0nd142/lfisuite
全自动LFI利用工具(+反向Shell)与扫描器
 misp/misp-galaxy
用于附加到 MISP 事件或属性(如威胁行为者)的集群和元素

 scipag/hardeningkitty
HardeningKitty - 检查并加固你的 Windows 配置
 googleprojectzero/0days-in-the-wild
用于收集在野利用的0-day漏洞信息的仓库。
 msanft/cve-2025-55182
CVE-2025-55182 的 PoC 漏洞利用,通过原型污染和精心构造的 Flight Protocol 载荷,演示 React Server Functions 中的远程代码执行。









