
 misp/misp-galaxy
用于附加到 MISP 事件或属性(如威胁行为者)的集群和元素

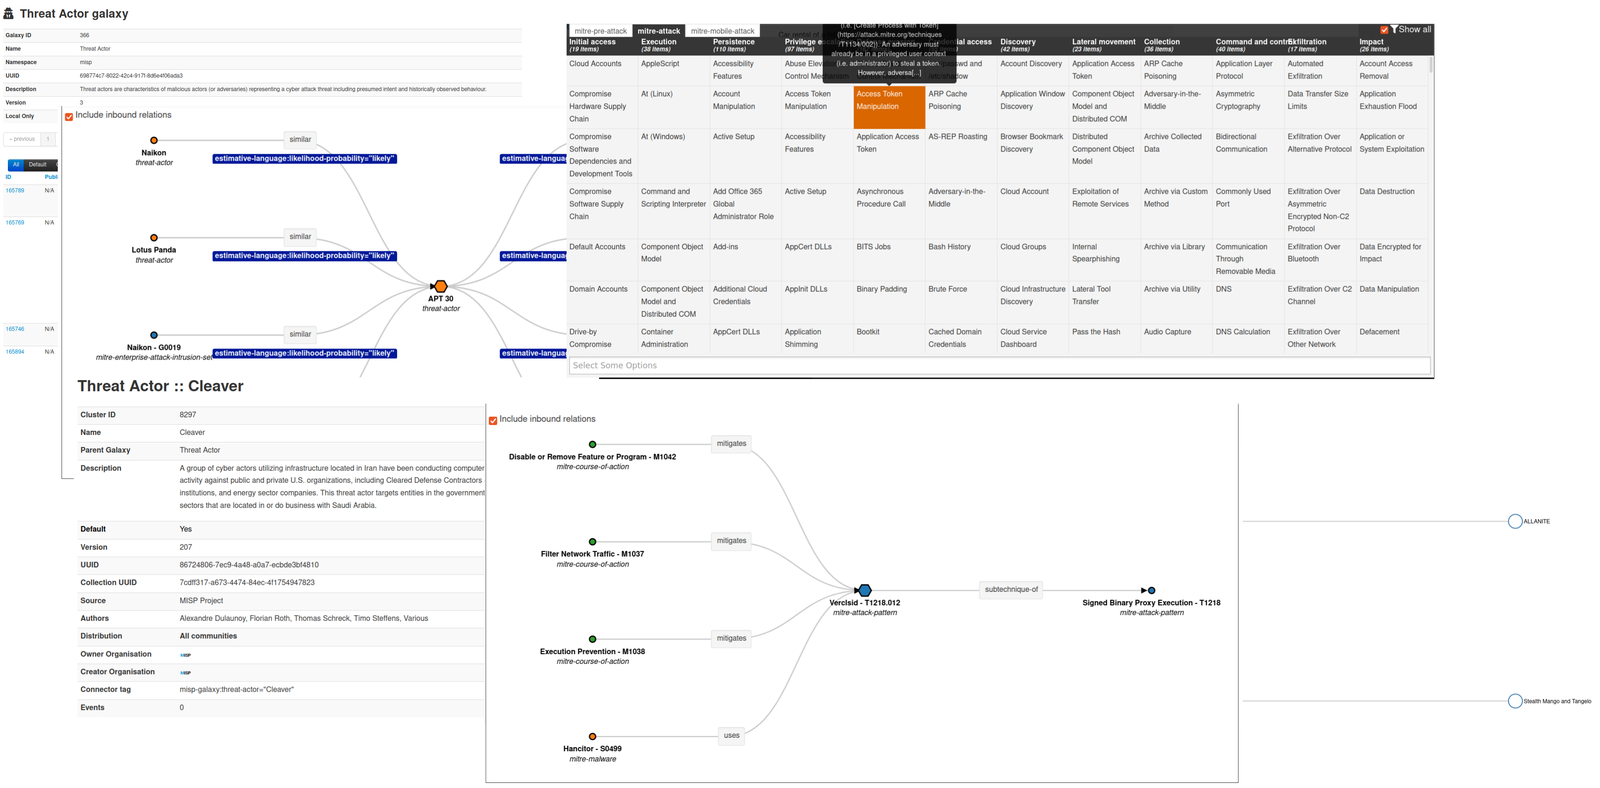
MISP galaxy 是一种简单的方法,用于表达称为 cluster 的大型对象,该对象可以附加到 MISP 事件或属性上。一个 cluster 可以由一个或多个元素组成。元素以键值对的形式表达。MISP galaxy 中提供了默认知识库(例如威胁行为者、工具、勒索软件、ATT&CK 矩阵),但这些知识库可以按您的意愿被覆盖、替换、更新、分叉和共享。
现有的 cluster 和词汇表可以按原样使用,也可以作为通用知识库使用。MISP 分发机制可以应用于每个 cluster,以允许有限或更广泛的分发方案。
Galaxy 还可用于表达现有的矩阵类标准,例如 MITRE ATT&CK(tm) 或自定义标准。
目标是为一组开始进行分析的组织提供一套通用的 cluster,但这些 cluster 可以扩展为本地化信息(不共享)或附加信息(可以共享)。
360.net 威胁行为者 - 由 360.net 识别的已知或推测的对手组织。
类别:actor - 来源:https://apt.360.net/aptlist - 总计:42 个元素
Agent 威胁规则 - 针对 AI agent 威胁的开放检测规则——提示注入、工具投毒、MCP 服务器攻击、技能受损。每个 cluster 值对应一条 ATR 规则,包含类别、严重性,以及在已映射情况下的 CVE/OWASP/MITRE ATLAS 引用。
类别:agent-threat-rules - 来源:https://github.com/Agent-Threat-Rule/agent-threat-rules - 总计:713 个元素
弹药 - 常见弹药星系
类别:firearm - 来源:https://ammo.com/ - 总计:409 个元素
Android - 基于多个开放来源的 Android 恶意软件 galaxy。
类别:tool - 来源:开放来源 - 总计:456 个元素
Azure 威胁研究矩阵 - Azure 威胁研究矩阵(ATRM)的目的是让读者了解基于 Azure 的战术、技术和程序(TTP)的潜在可能。它并非用于教授如何将其武器化或专门滥用它们。因此,为防止滥用,某些具体命令将被混淆或部分内容将被省略。
类别:atrm - 来源:https://github.com/microsoft/Azure-Threat-Research-Matrix - 总计:90 个元素
attck4fraud - attck4fraud - MITRE ATT&CK 原则在欺诈领域的应用
类别:guidelines - 来源:开放来源 - 总计:71 个元素
后门 - 后门恶意软件列表。
类别:tool - 来源:Open Sources - 总数:30 个元素
Banker - 银行木马恶意软件列表。
类别:tool - 来源:Open Sources - 总数:53 个元素
Bhadra Framework - Bhadra 威胁建模框架
类别:mobile - 来源:https://arxiv.org/pdf/2005.05110.pdf - 总数:47 个元素
Busy is the New Stupid framework - Busy is the New Stupid 框架 - 一个战术框架,探讨忙碌如何损害认知功能、战略思维和效率。由 Ross Young 创建。
类别:user-tie - 来源:https://www.cisotradecraft.com/bitns - 总数:40 个元素
Botnet - 僵尸网络 galaxy。
类别:tool - 来源:MISP Project - 总数:149 个元素
Branded Vulnerability - 具有品牌名称的已知漏洞和攻击列表
类别:vulnerability - 来源:Open Sources - 总数:14 个元素
Cert EU GovSector - Cert EU GovSector
类别:sector - 来源:CERT-EU - 总数:6 个元素
China Defence Universities Tracker - China Defence Universities Tracker 是一个收录从事军事或安全相关科学技术研究的中国机构的数据库。它由 ASPI 国际网络政策中心创建。
类别:academic-institution - 来源:ASPI International Cyber Policy Centre - 总数:159 个元素
Concealment Layers for Online Anonymity and Knowledge (CLOAK) - Concealment Layers for Online Anonymity and Knowledge (CLOAK) 是一个受 MITRE ATT&CK 启发的网络犯罪隐藏措施知识库。这个类似矩阵的 galaxy 将隐藏实践按技术、行为和物理层面进行组织,以支持调查、通用引用、差距分析和防御规划。源项目称 CLOAK 源自对 200 多份 OpSec 指南的定性研究,其初始公开版本包含 13 项战术、109 项技术、679 项子技术和 586 项程序。
类别:concealment - 来源:https://github.com/Mickinthemiddle/CLOAK - 总数:13 个元素
CONCORDIA 移动建模框架 - 攻击模式 - CONCORDIA 移动建模框架中的技术列表。
类别:cmtmf-attack-pattern - 来源:https://5g4iot.vlab.cs.hioa.no/ - 总计:93 个元素
国家 - 基于 geonames.org 提供的数据库的国家元信息。
类别:country - 来源:MISP Project - 总计:252 个元素
加密货币挖矿程序 - 加密货币挖矿程序和加密货币劫持恶意软件列表。
类别:Cryptominers - 来源:Open Source Intelligence - 总计:5 个元素
CTI-CMM 1.3 - 网络威胁情报能力成熟度模型(CTI-CMM)1.3 版成熟度指标实践,按利益相关方领域以类似矩阵的星系形式呈现。
类别:cyber-threat-intelligence-maturity-model - 来源:https://github.com/cti-cmm/framework - 总计:199 个元素
CyberFundamentals 2023 保证要求 - 面向 MISP 的 CyberFundamentals 2023 保证级别控制矩阵。每个集群值都是带有来源和关键措施元数据的级别特定控制实例;规范性文本仅作引用,未嵌入其中。
类别:cybersecurity-framework - 来源:https://atwork.safeonweb.be/tools-resources/cyberfundamentals-framework - 总计:233 个元素
