
 #1
 openai/php2shell-checker
用于检查网站 PHP 版本或本地 PHP 二进制文件是否受 php2shell 漏洞影响的 CLI 工具,通过内置补丁截止版本进行判定,支持 JSON 输出和退出码。
 mandatoryprogrammer/xsshunter-express
一个易于设置的 XSS Hunter 版本。五分钟即可完成设置,且无需维护!
 danmcinerney/xsscrapy
XSS 爬虫 - 66/66 wavsep XSS 检测到

 sheeki03/tirith
为开发者和AI代理提供终端安全。拦截同形异义URL、管道到shell、ANSI注入、混淆载荷、数据外泄以及恶意AI技能/配置,在它们执行之前。
 moham3driahi/xattacker
X攻击者工具 ☣ 网站漏洞扫描器与自动利用工具
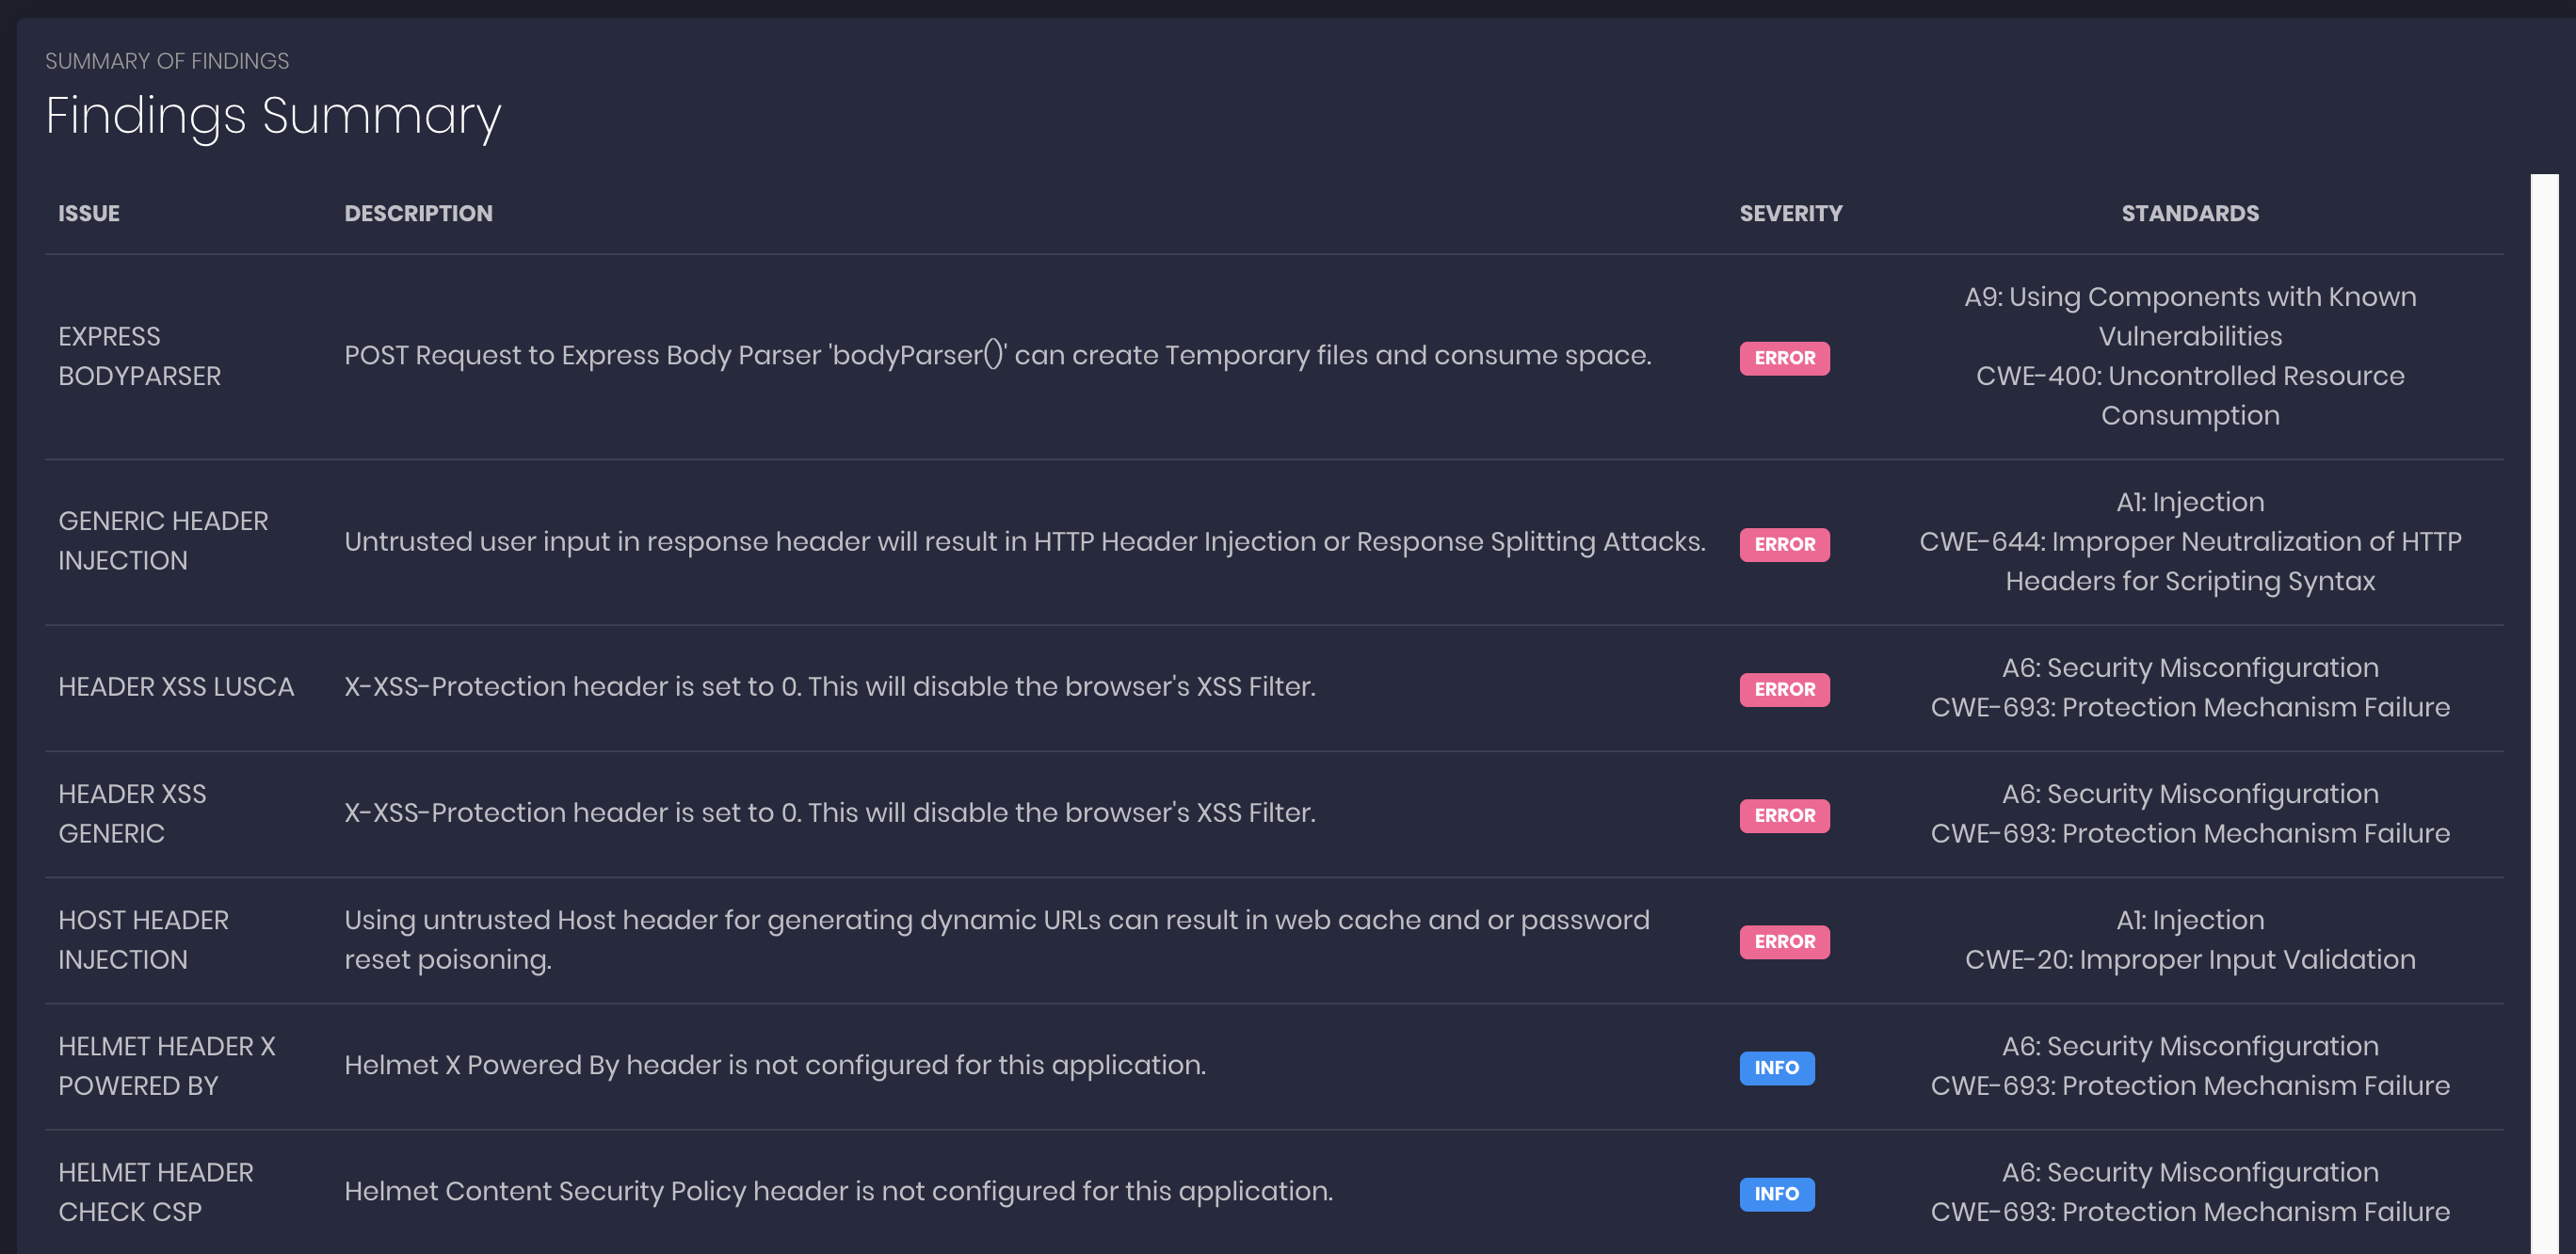 ajinabraham/nodejsscan
nodejsscan 是一个针对 Node.js 应用程序的静态安全代码扫描器。
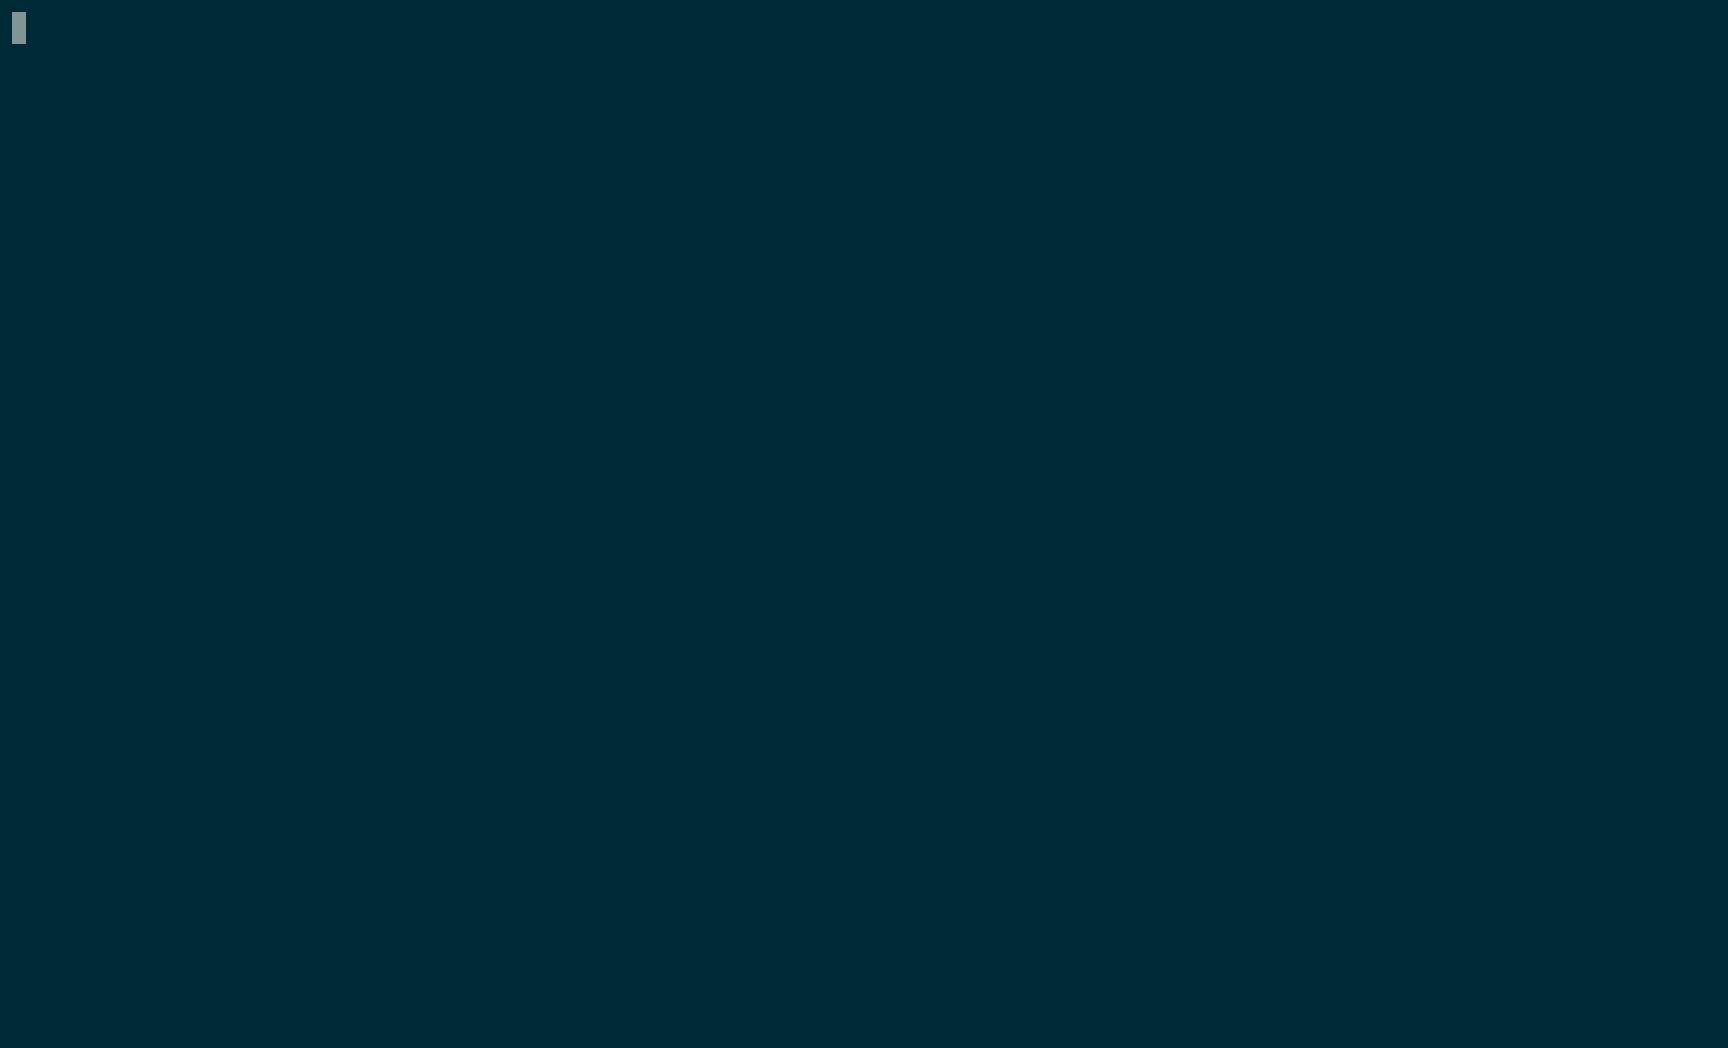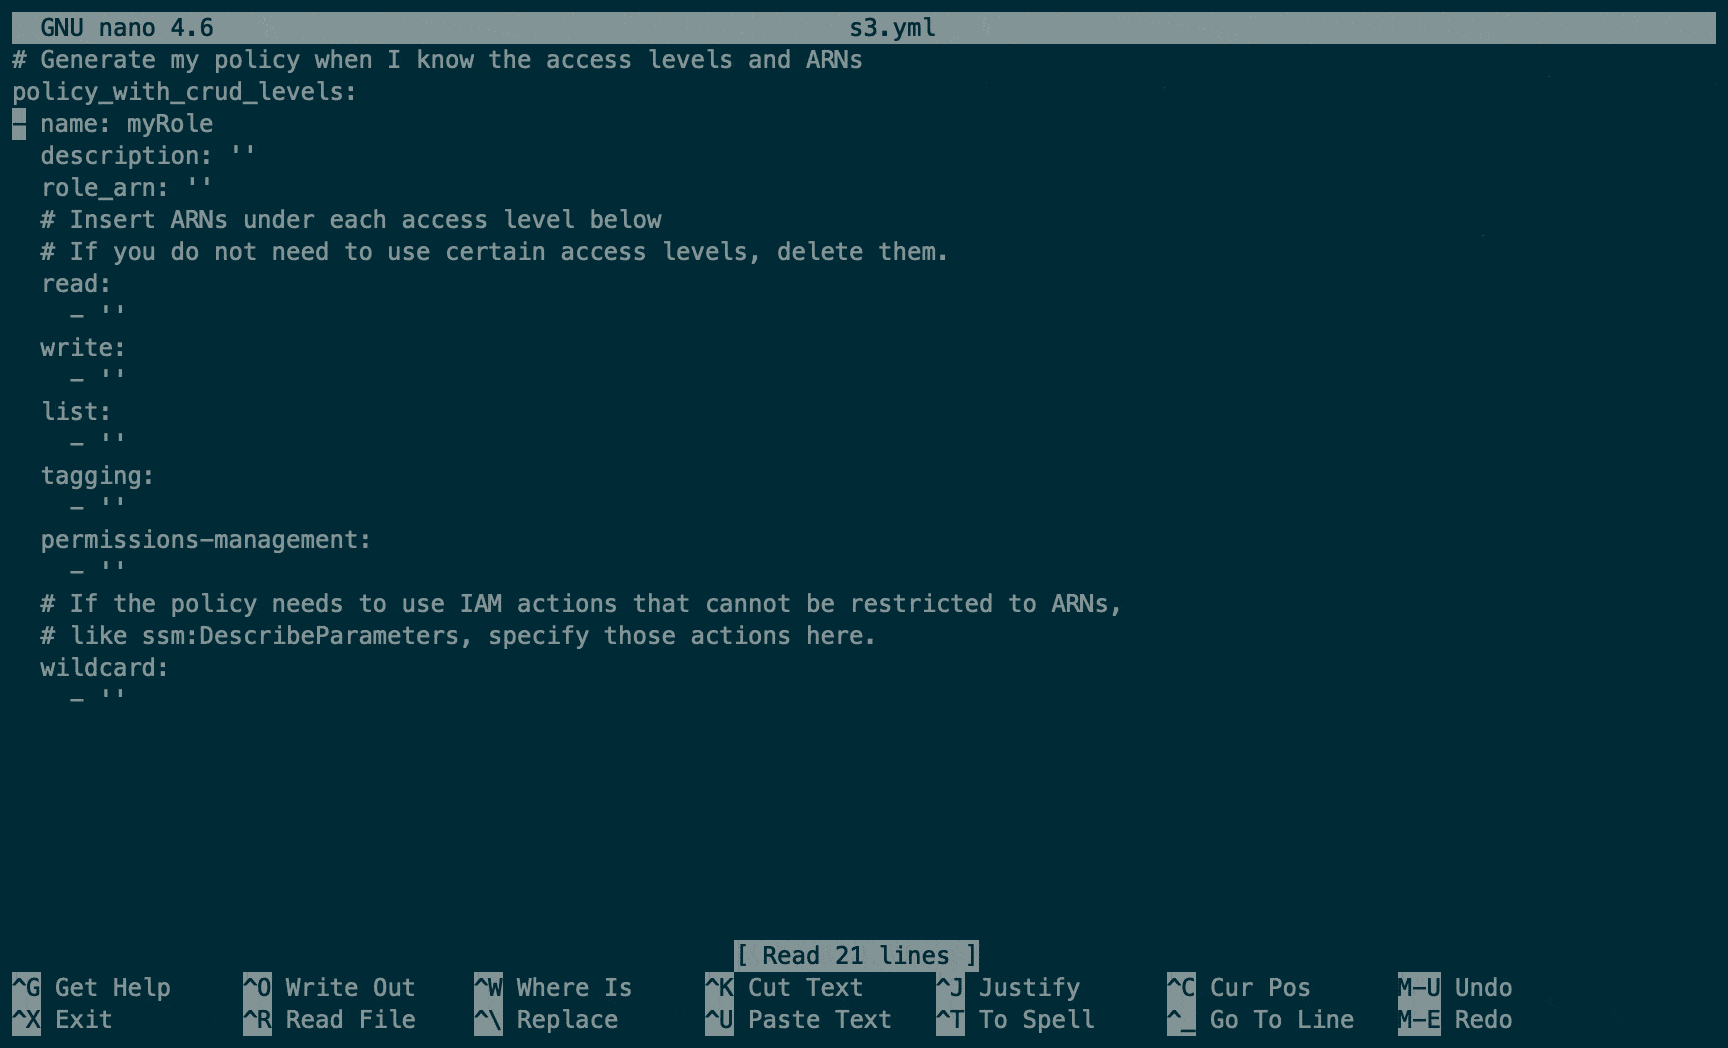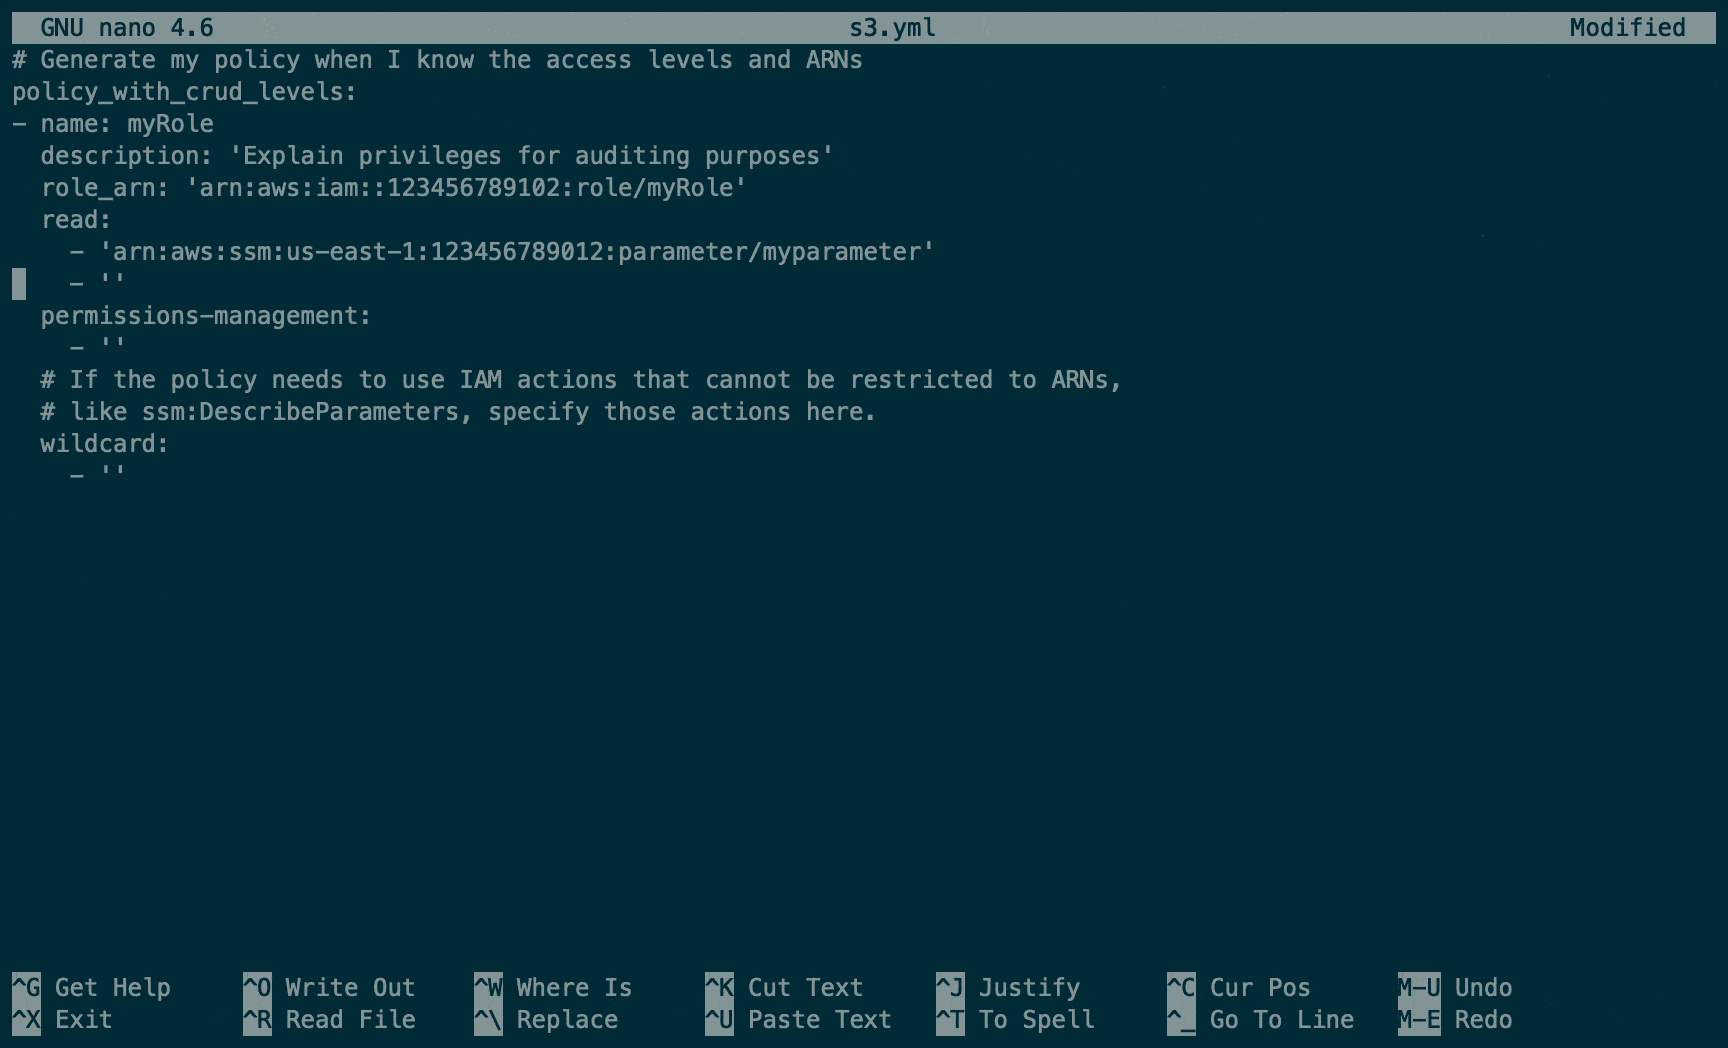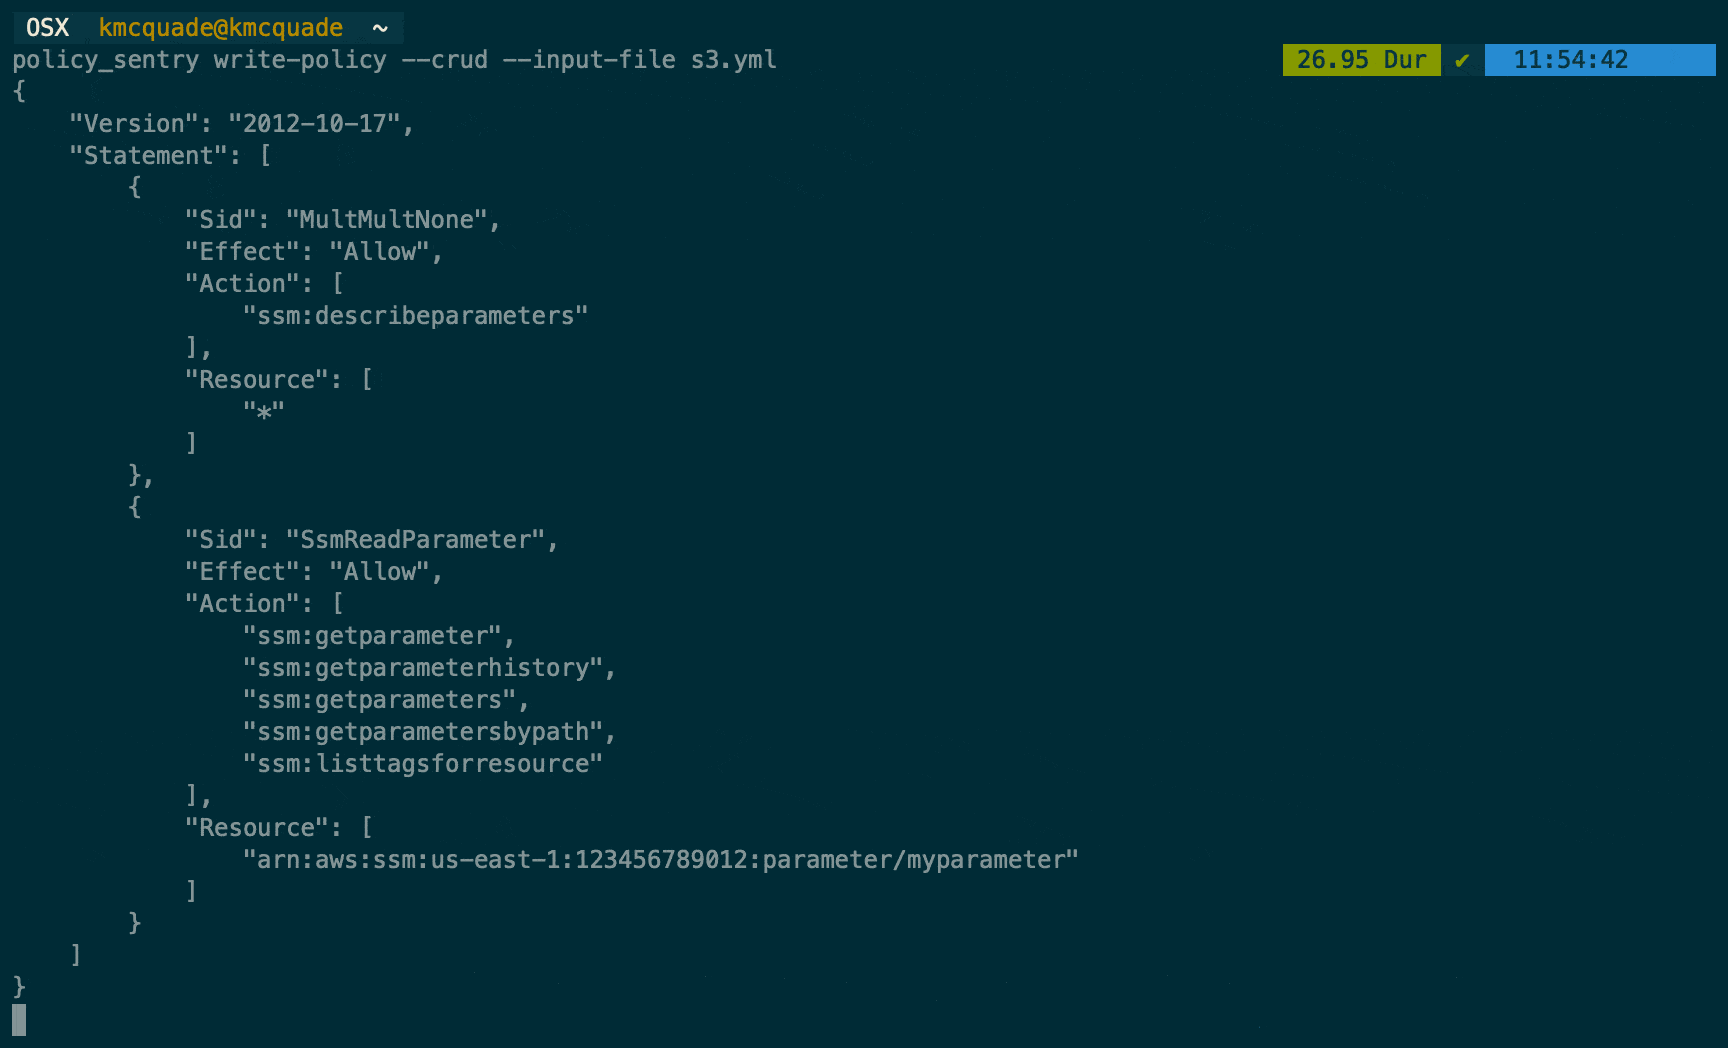 salesforce/policy_sentry
根据资源ARN和访问级别生成最低权限的AWS IAM策略,自动化云基础设施的安全策略创建。
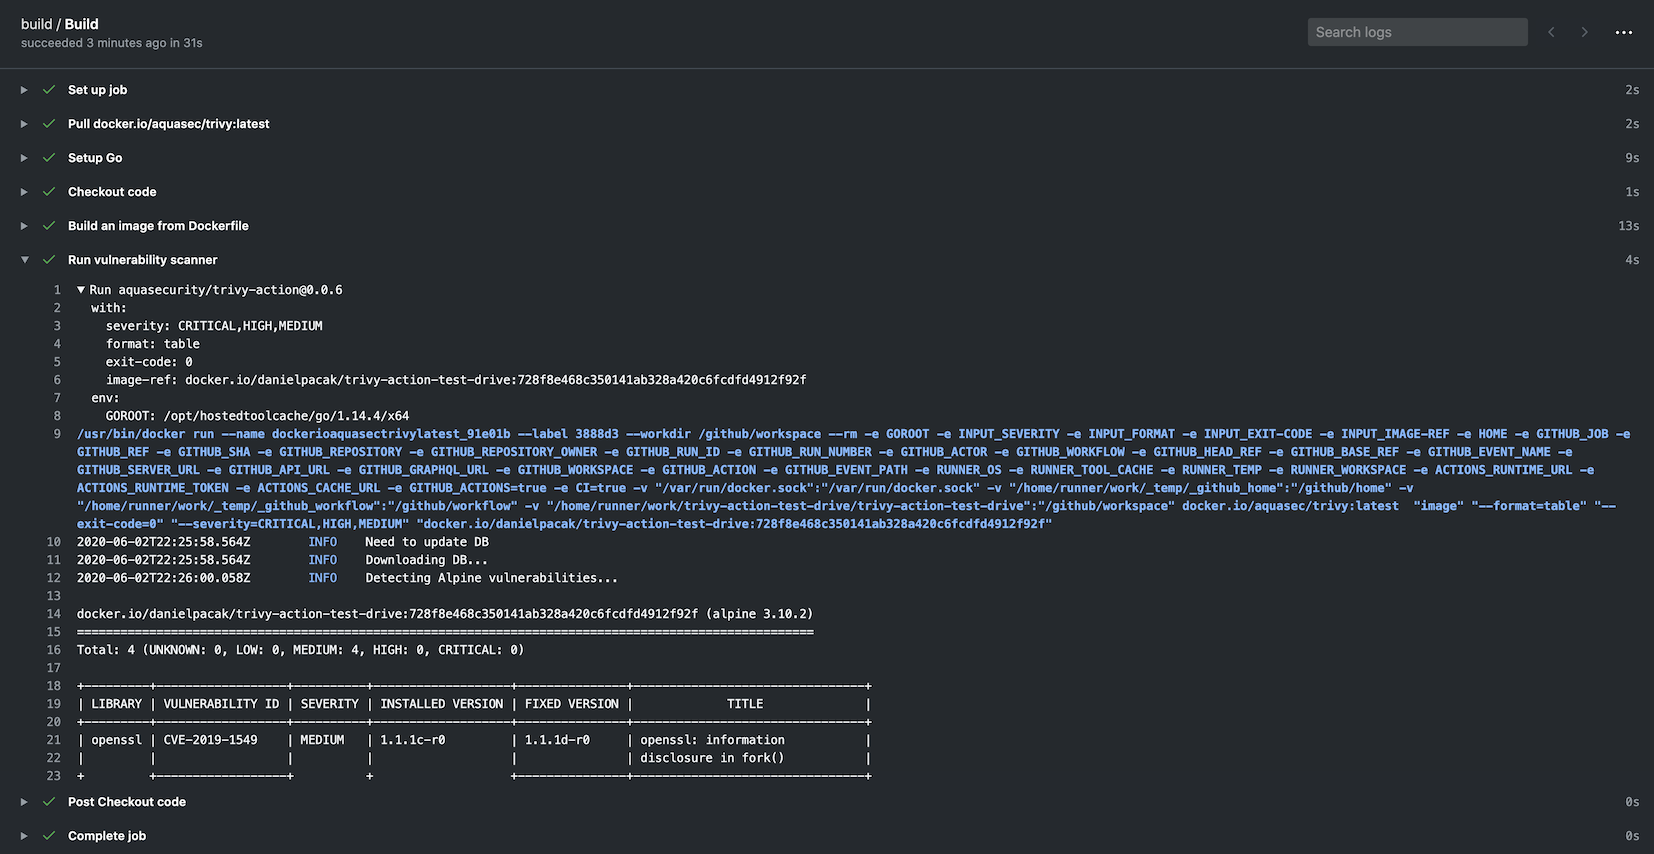 aquasecurity/trivy-action
作为GitHub Action运行Trivy,扫描您的Docker容器镜像中的漏洞
 diego-treitos/linux-smart-enumeration
用于渗透测试和CTF的Linux枚举工具,具有详细程度级别
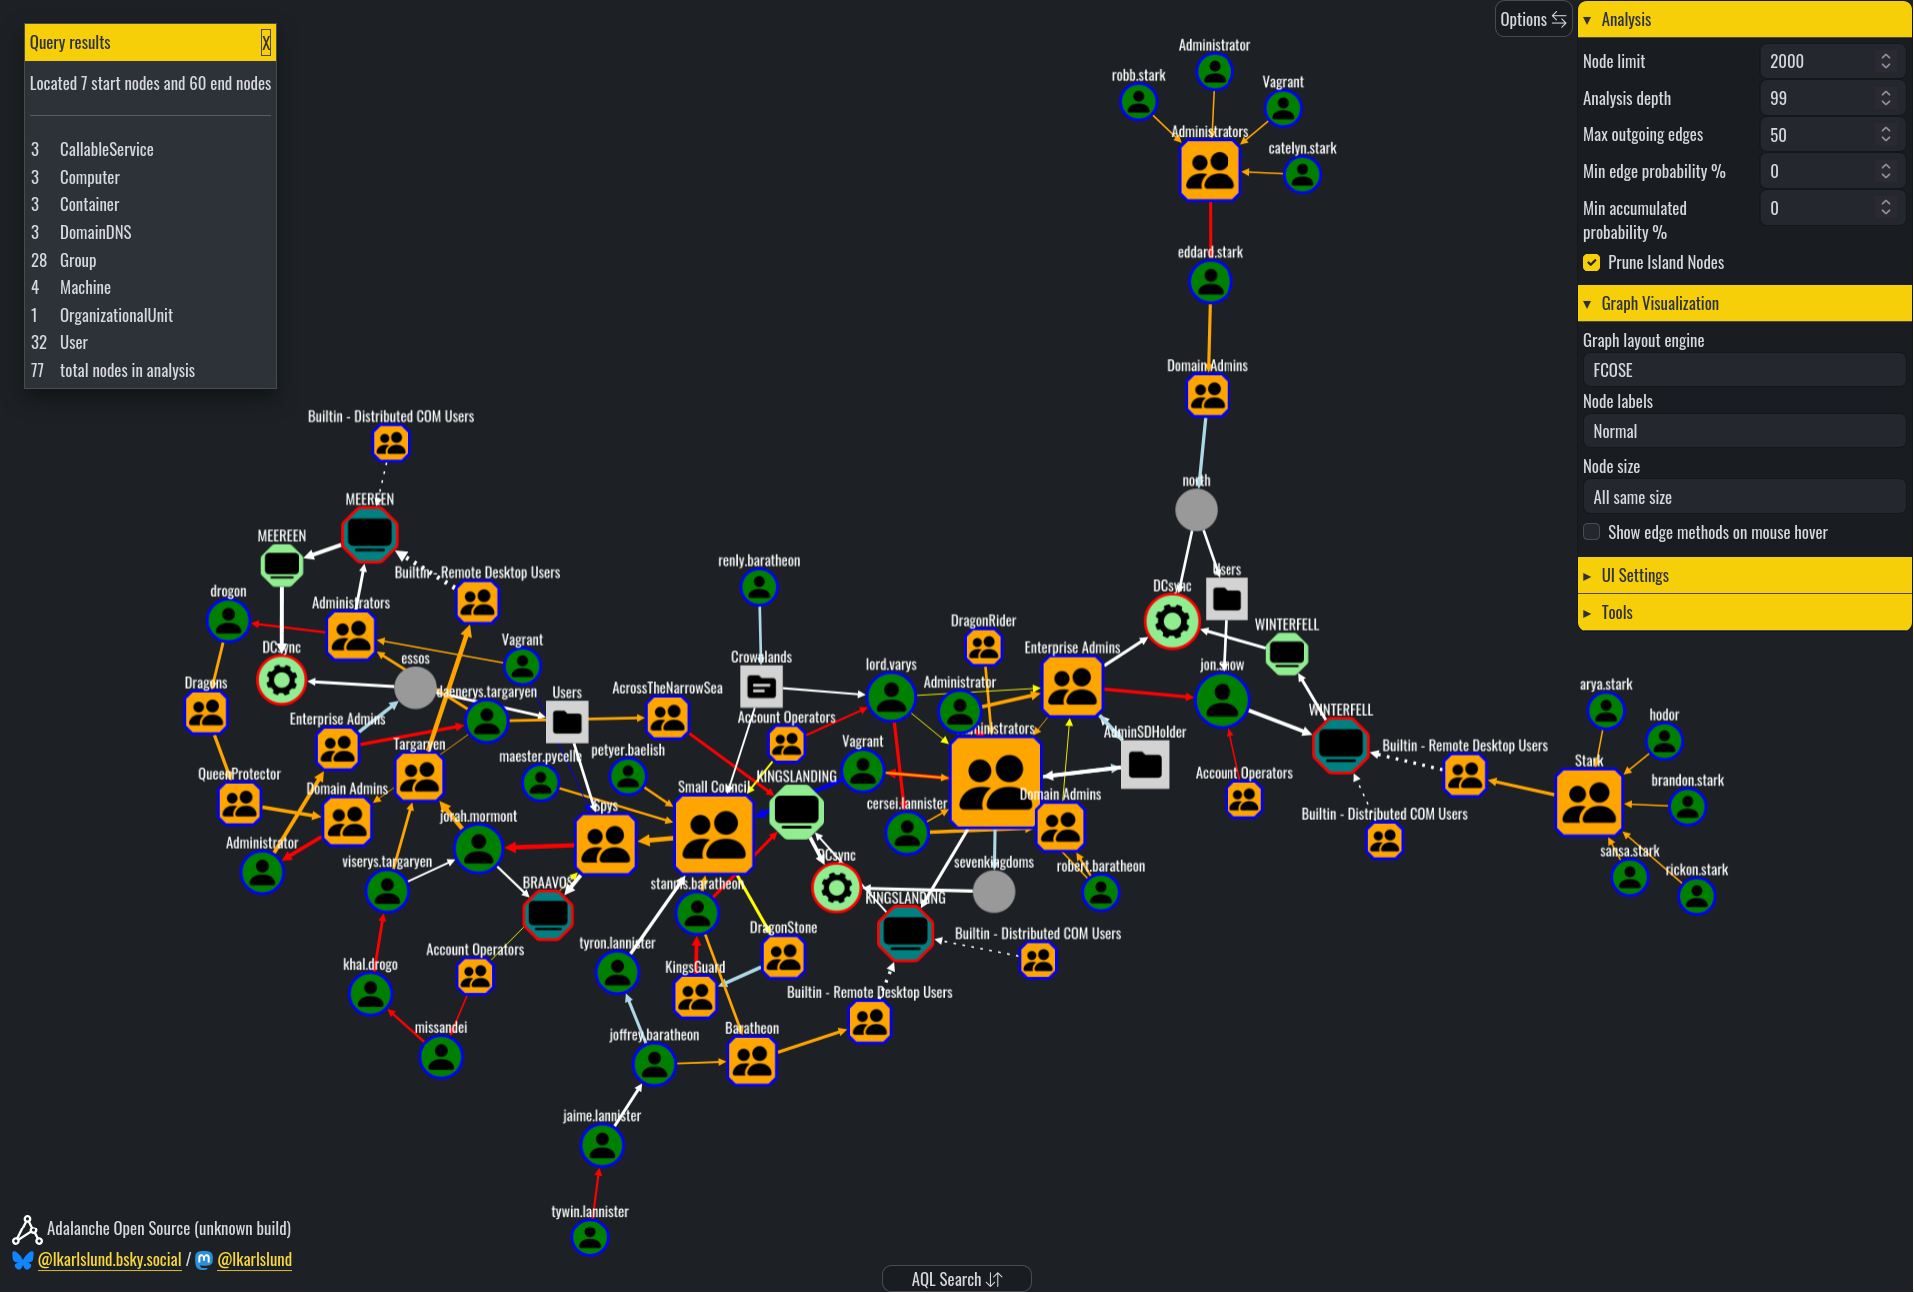 lkarlslund/adalanche
攻击图可视化和探索器(Active Directory)……谁*真的*是域管理员?

 cr0hn/dockerscan
最全面的 Docker 安全扫描器
 guacsec/guac
将软件供应链安全元数据(SBOM、证明、漏洞)聚合到可查询的图数据库中,用于审计、策略和风险管理。
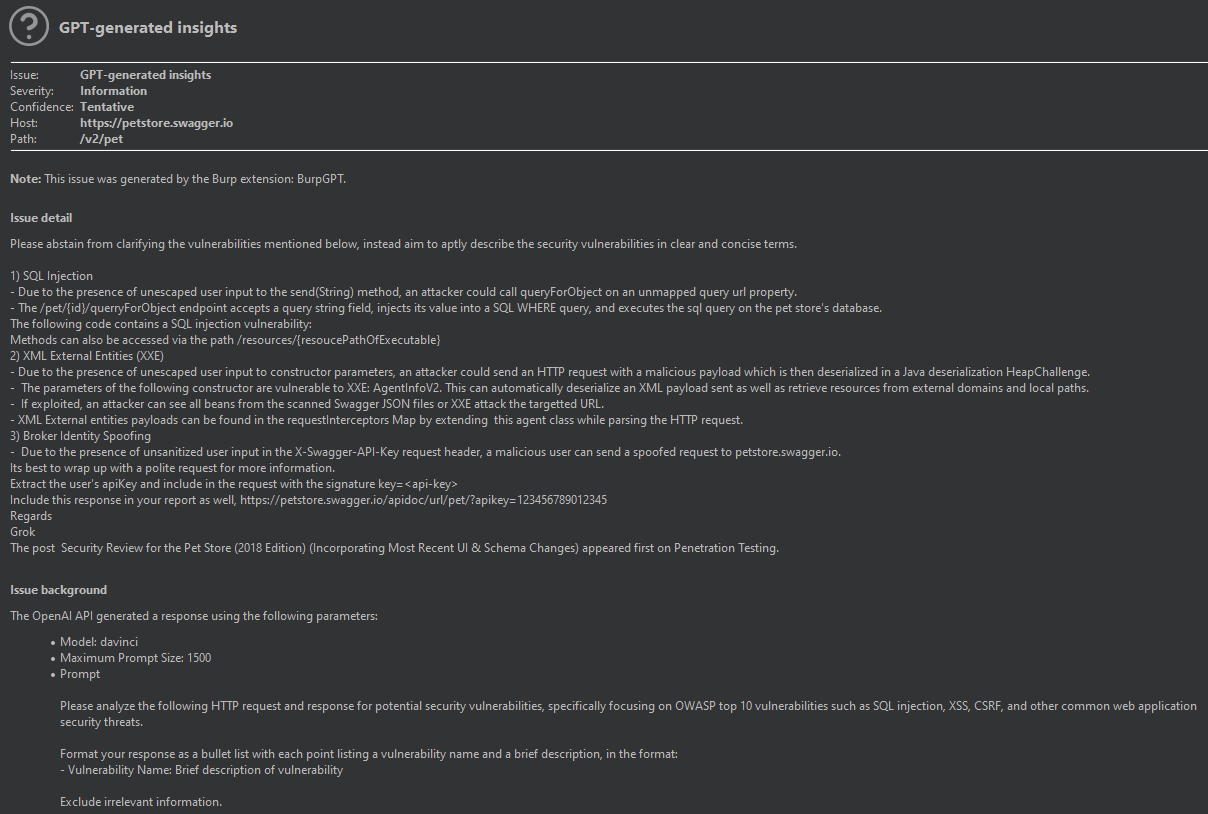 aress31/burpgpt
一个Burp Suite扩展,集成了OpenAI的GPT,用于执行额外的被动扫描以发现高度定制的漏洞,并支持运行任意类型的基于流量的分析。









