
 #1
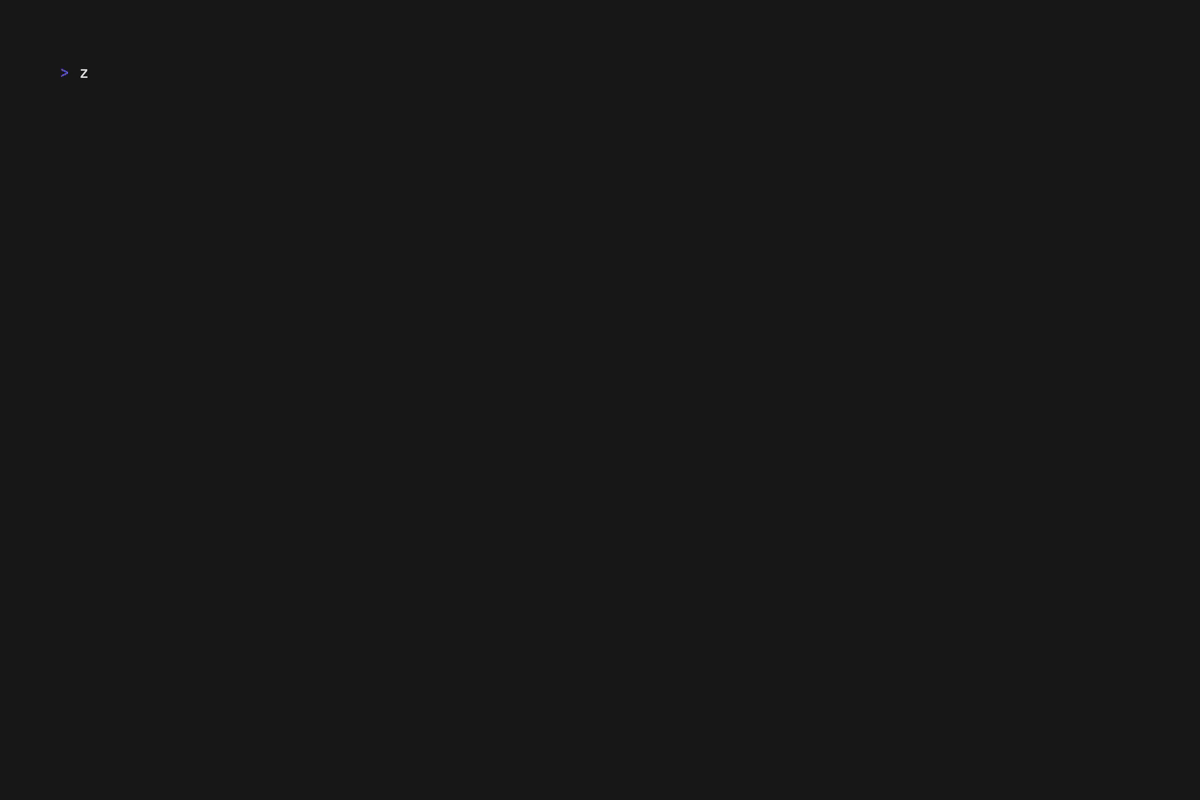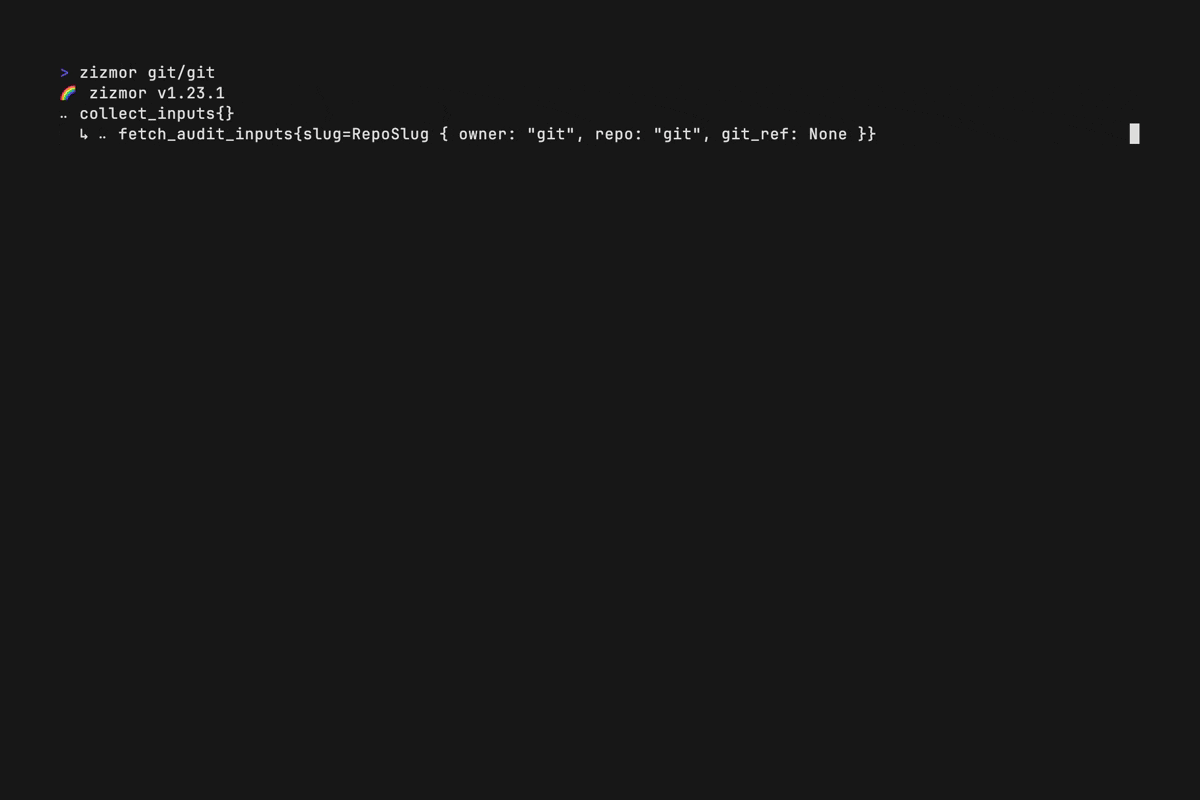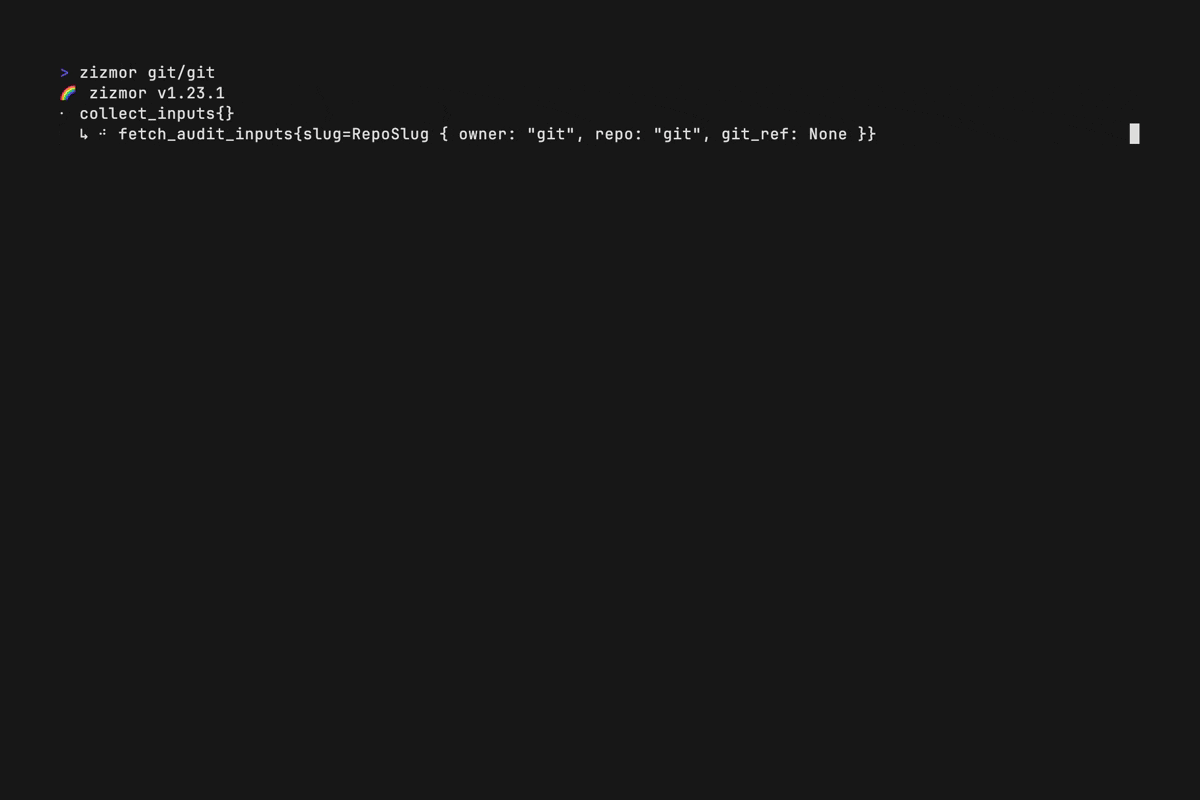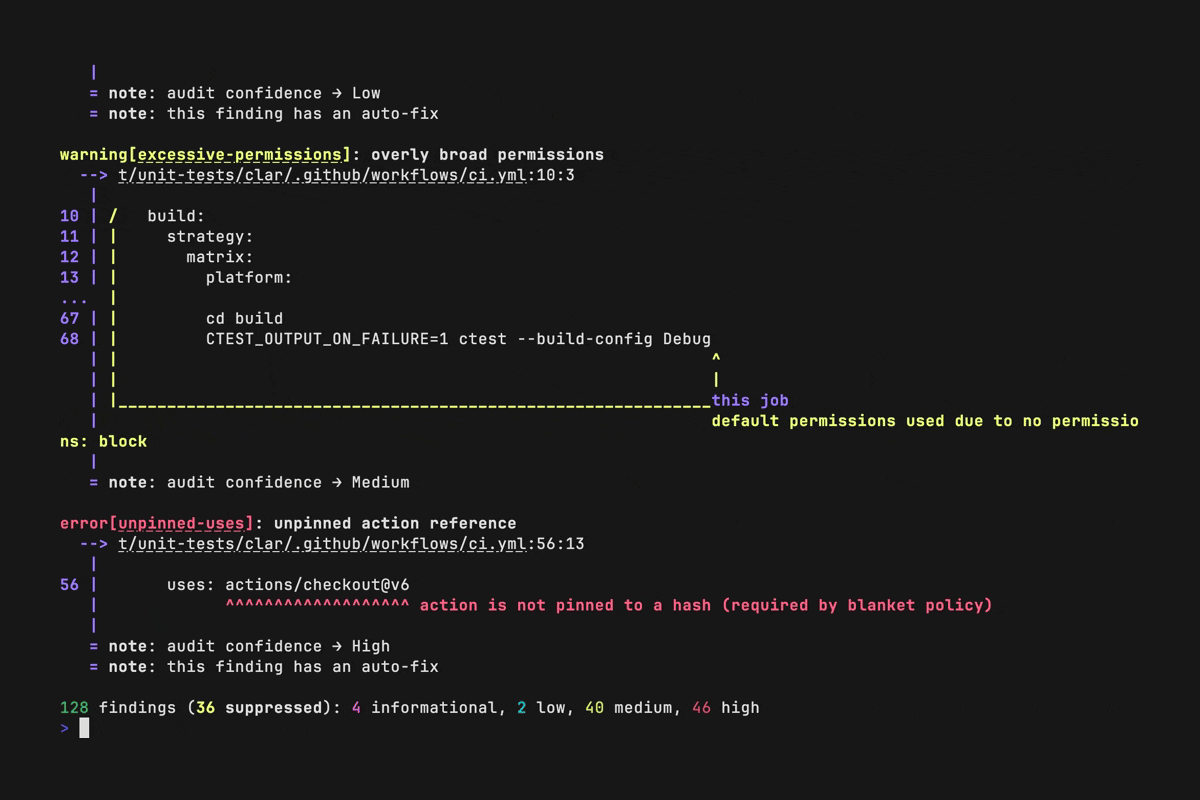
 zizmorcore/zizmor
静态分析工具,用于CI/CD系统,检测并修复GitHub Actions、Dependabot和pre-commit配置中的安全问题,包括模板注入、凭证泄露和权限错误配置。
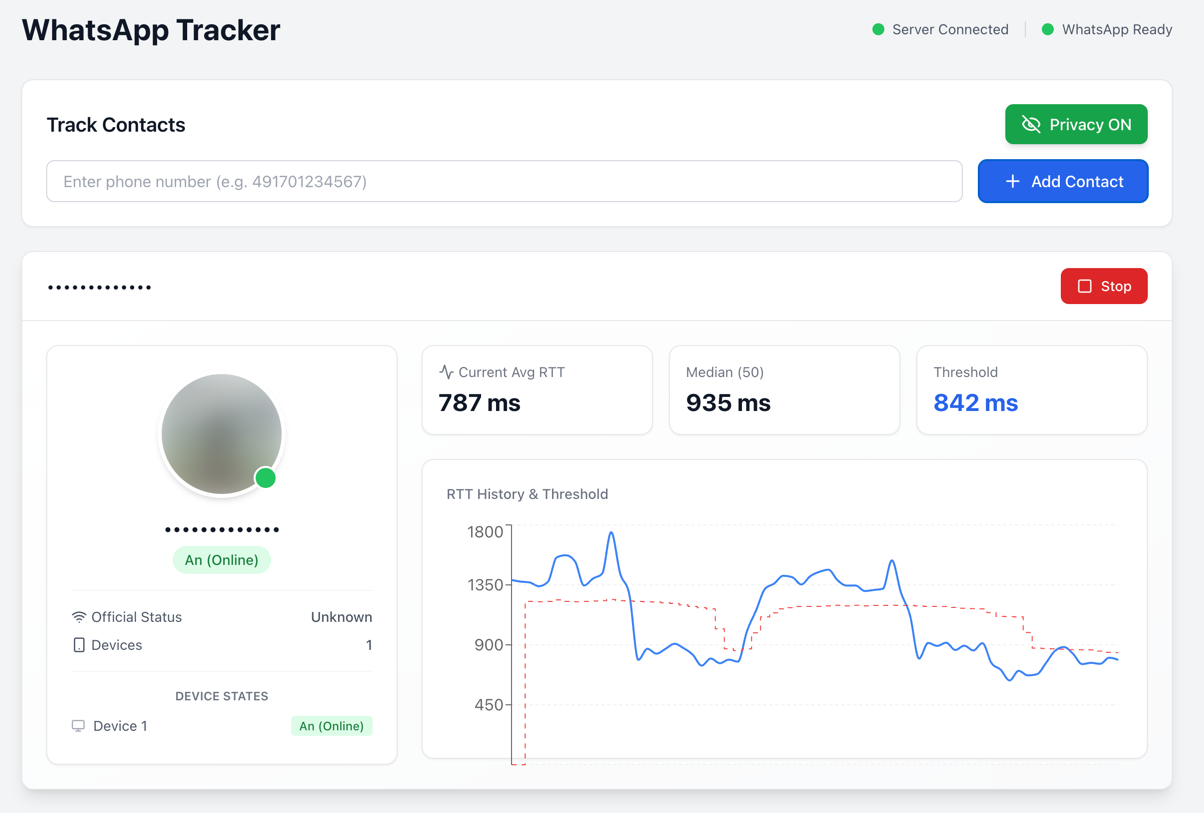 gommzystudio/device-activity-tracker
一个电话号码可以揭示设备是否处于活动、待机或离线状态(以及更多信息)。此 PoC 演示了送达回执 + RTT 时序如何泄露敏感的设备活动模式。(WhatsApp / Signal)
 ljagiello/ctf-skills
解决CTF挑战的Agent技能 - Web漏洞利用、二进制漏洞利用、密码学、逆向工程、取证、OSINT等
 elementalsouls/claude-bughunter
Claude Code 技能包,专为漏洞挖掘和外部红队工作设计 - 包含82项技能、15个斜杠命令、681个已披露报告模式(精心整理自24个核心漏洞类别),以及企业身份与基础设施攻击矩阵。
 microsoft/detours
运行时 Windows API 拦截库,用于挂钩、监控和插桩函数调用。支持二进制重写与 DLL 注入,为调试、跟踪和分析工具提供支持。
 anthropics/oss-scanner
在隔离的离线虚拟机中构建已注册的开源仓库,并扫描其安全漏洞,通过电子邮件发送包含复现步骤和建议补丁的发现结果的服务。
 gtworek/psbits
相对简单的东西,让你能比平时挖得更深一点。
 hahwul/dalfox
快速XSS扫描器,具备参数分析、WAF指纹识别和DOM/AST验证功能。支持通过CLI、管道或REST API进行反射型、存储型和基于DOM的XSS检测。
 owasp/www-community
OWASP社区页面是OWASP可以接受社区贡献的安全相关内容的地方。
 pedramamini/awesome-yara
一份精选的 YARA 规则、工具和人员列表。
 strongswan/strongswan
strongSwan - 基于IPsec的VPN
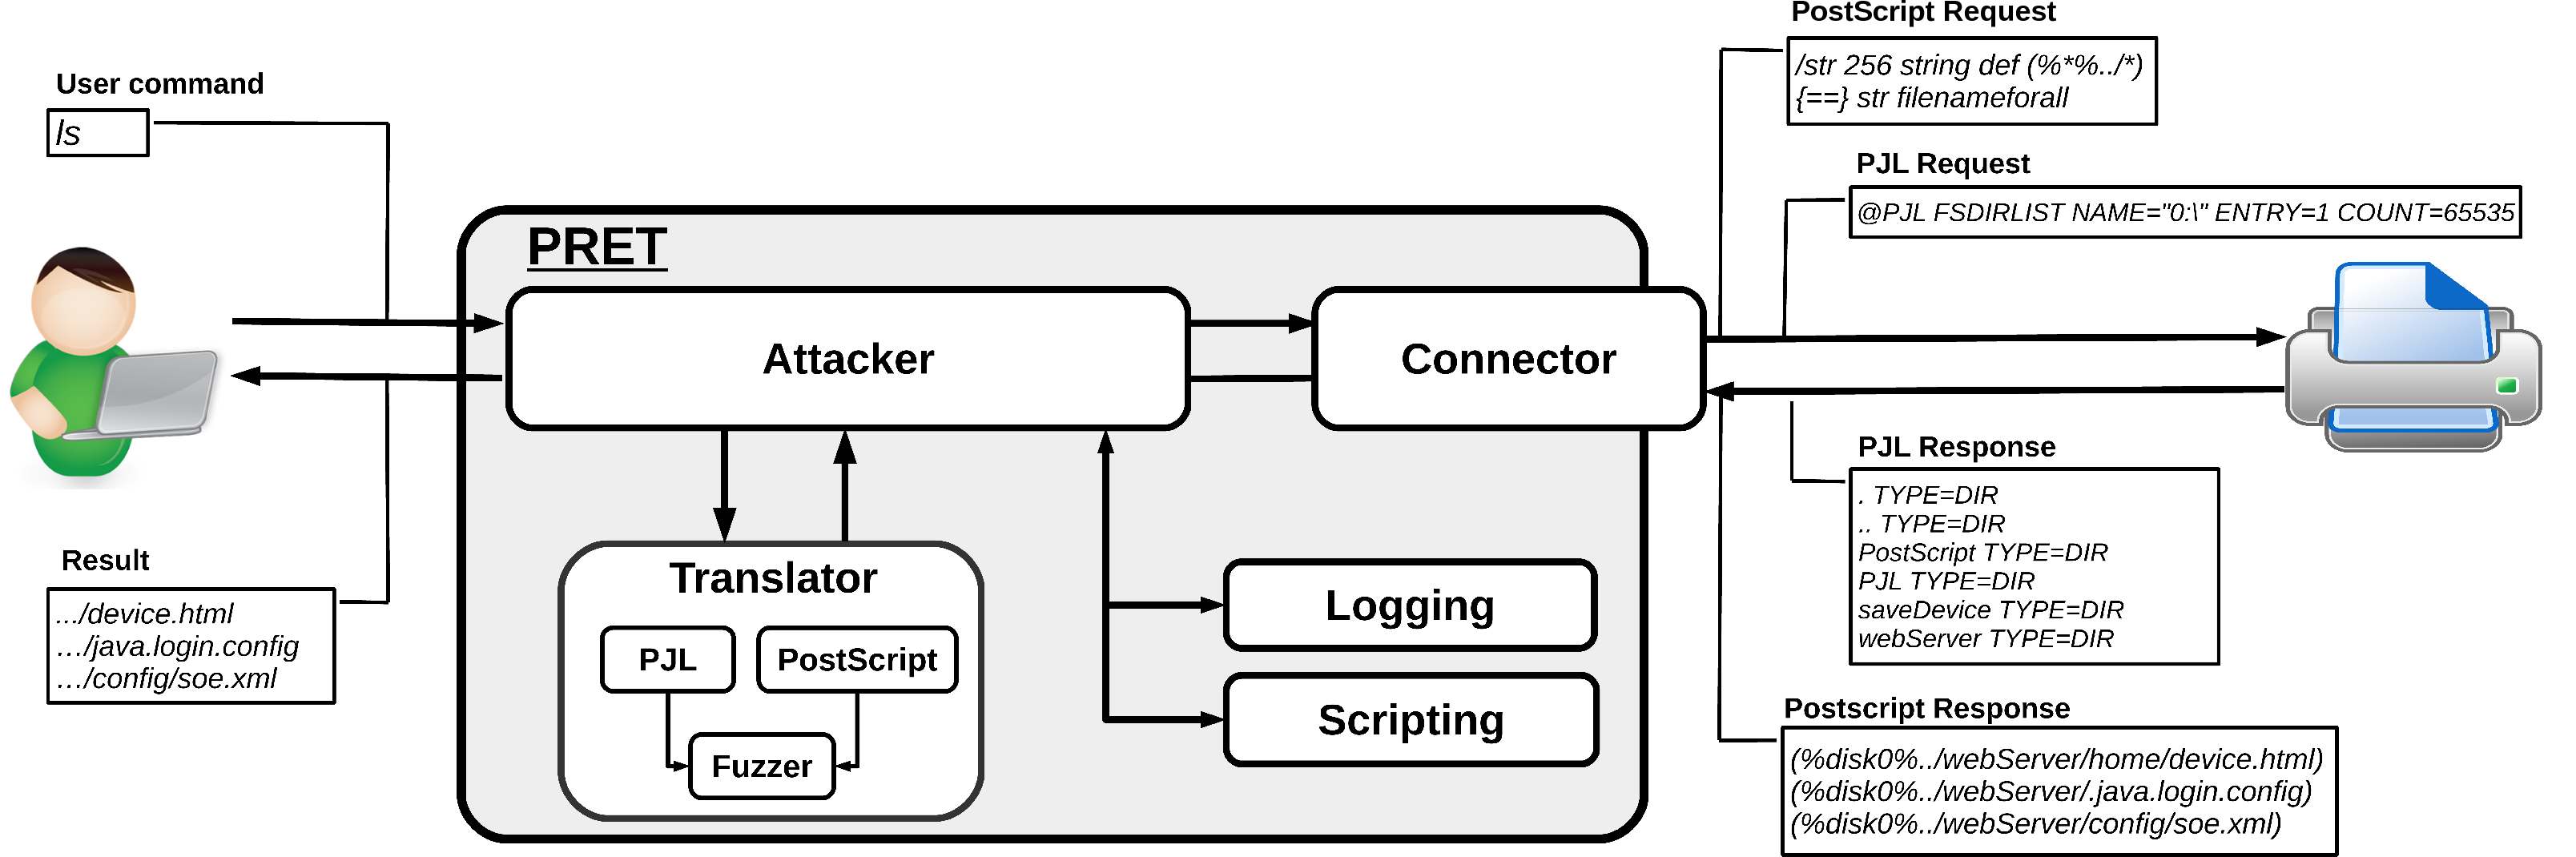 rub-nds/pret
打印机利用工具包 - 让翻垃圾箱找信息变得过时的工具。
 joxeankoret/diaphora
Diaphora,最先进的免费开源程序差异比较工具。
 jonaslejon/malicious-pdf
生成用于渗透测试、漏洞赏金和红队测试的恶意PDF测试文件。测试PDF查看器、转换器和Web应用程序中的SSRF、XSS、XXE、NTLM凭证窃取和数据泄露。集成Burp Collaborator和Interact.sh。
 hhhrrrttt222111/ethical-hacking-tools
用于道德黑客的完整工具列表及用法









