#1
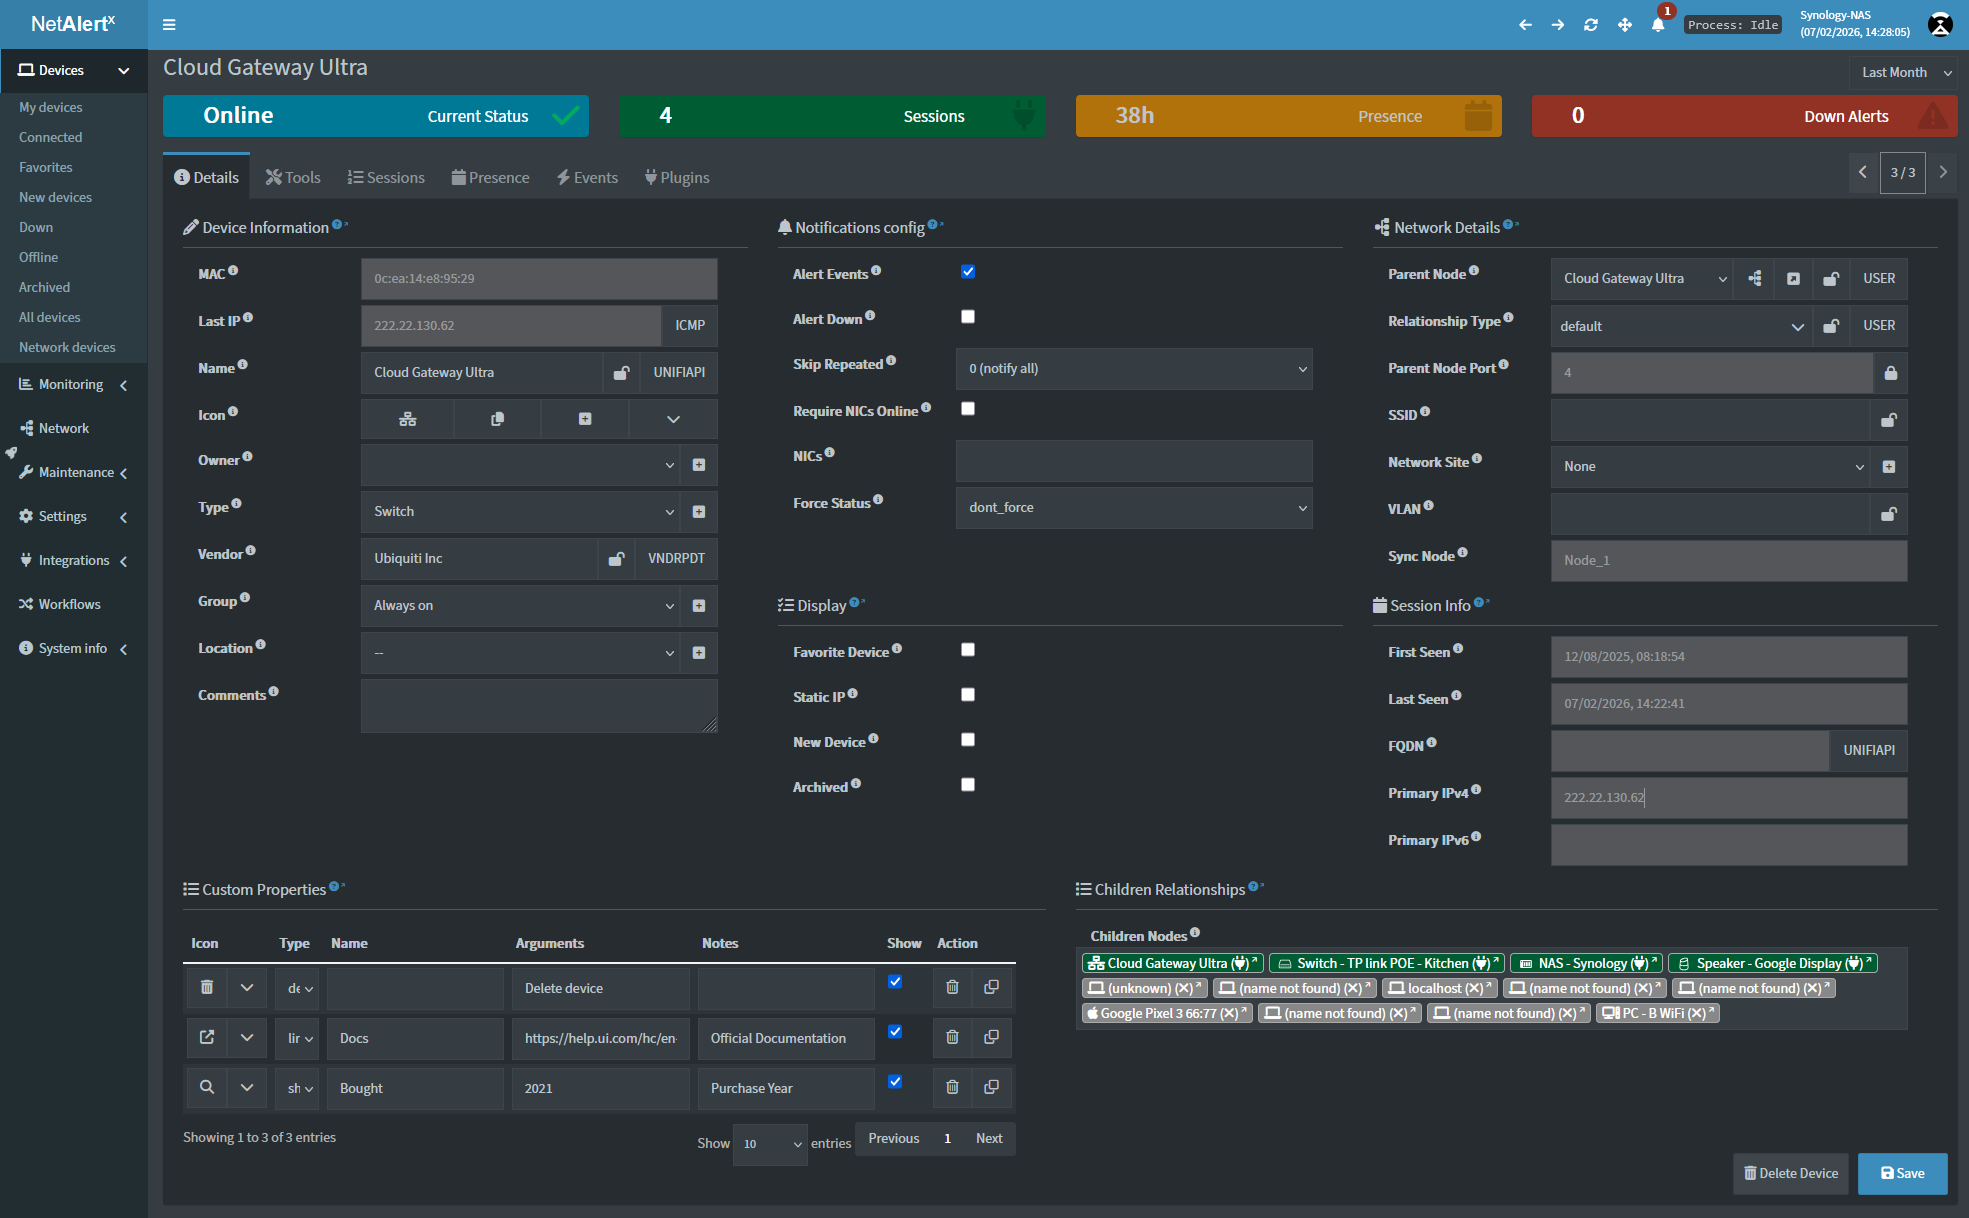
 netalertx/netalertx
集中式网络可见性和持续的资产发现。监控设备,检测变化,并在分布式网络中保持感知。
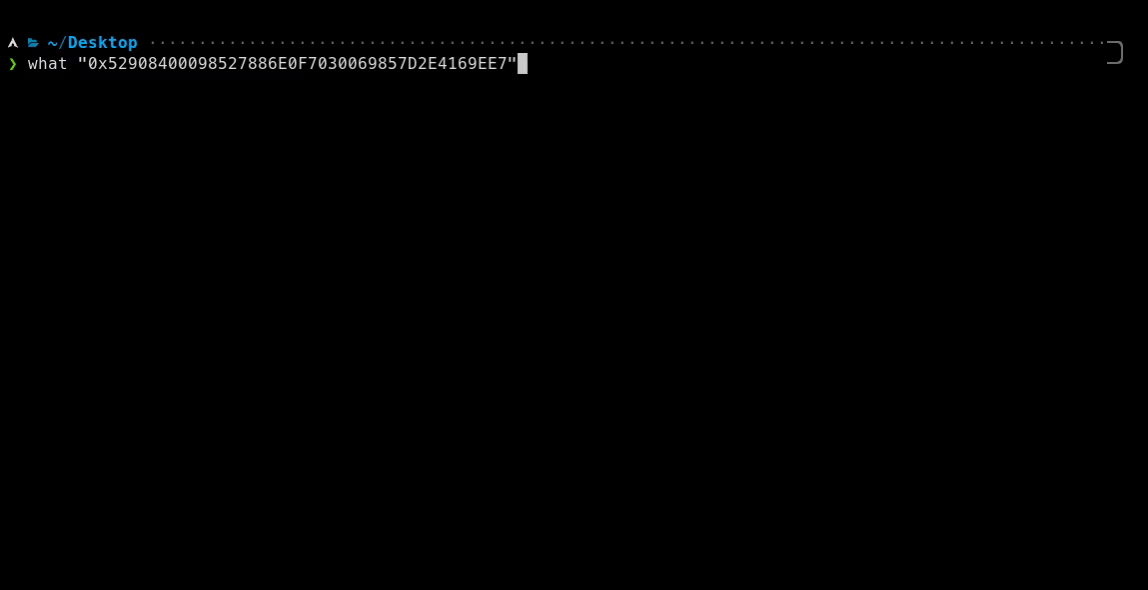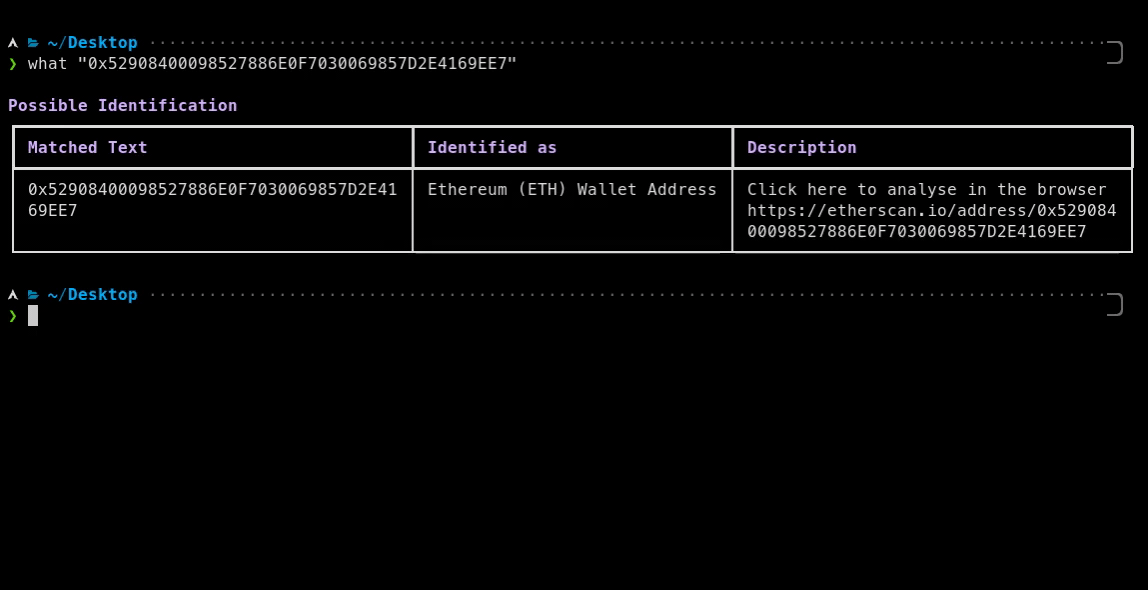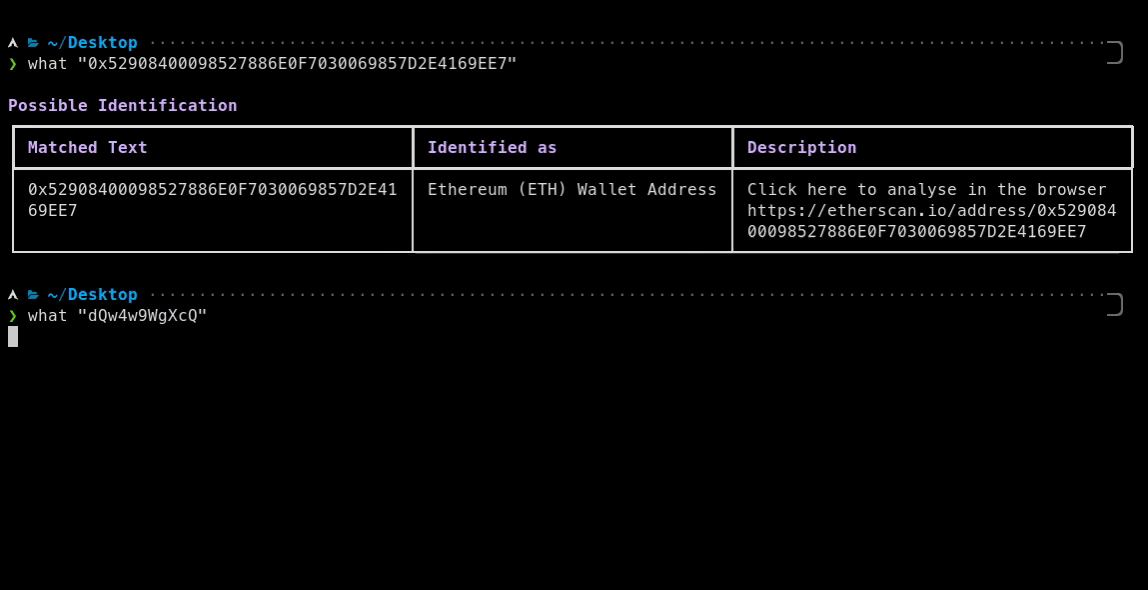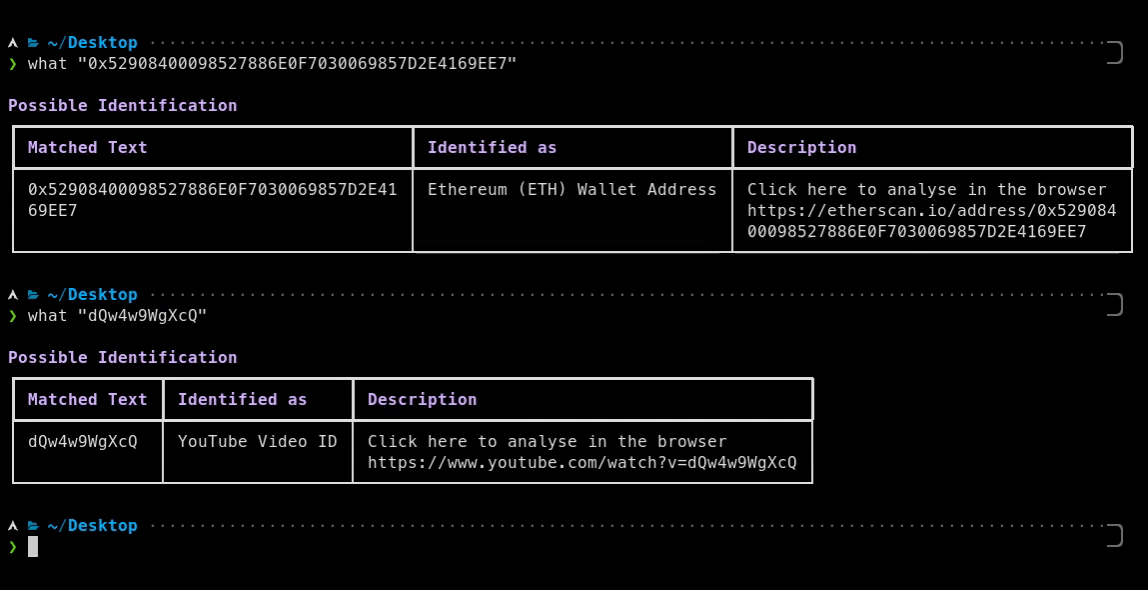 bee-san/pywhat
🐸 识别任何内容。pyWhat 能轻松识别邮箱、IP地址等。给它一个 .pcap 文件或一些文本,它就会告诉你是什么!🧙♀️
 landgrey/springbootvulexploit
SpringBoot 相关漏洞学习资料,利用方法和技巧合集,黑盒安全评估 check list
 greenbone/openvas-scanner
该仓库包含 Greenbone Community Edition 的扫描器组件。
 asterisk/asterisk
Asterisk Project 官方仓库。
 secfigo/awesome-fuzzing
一个精心整理的模糊测试资源列表(书籍、课程 - 免费和付费、视频、工具、教程以及用于练习的漏洞应用程序),用于学习模糊测试和漏洞利用开发的初始阶段,如根本原因分析。
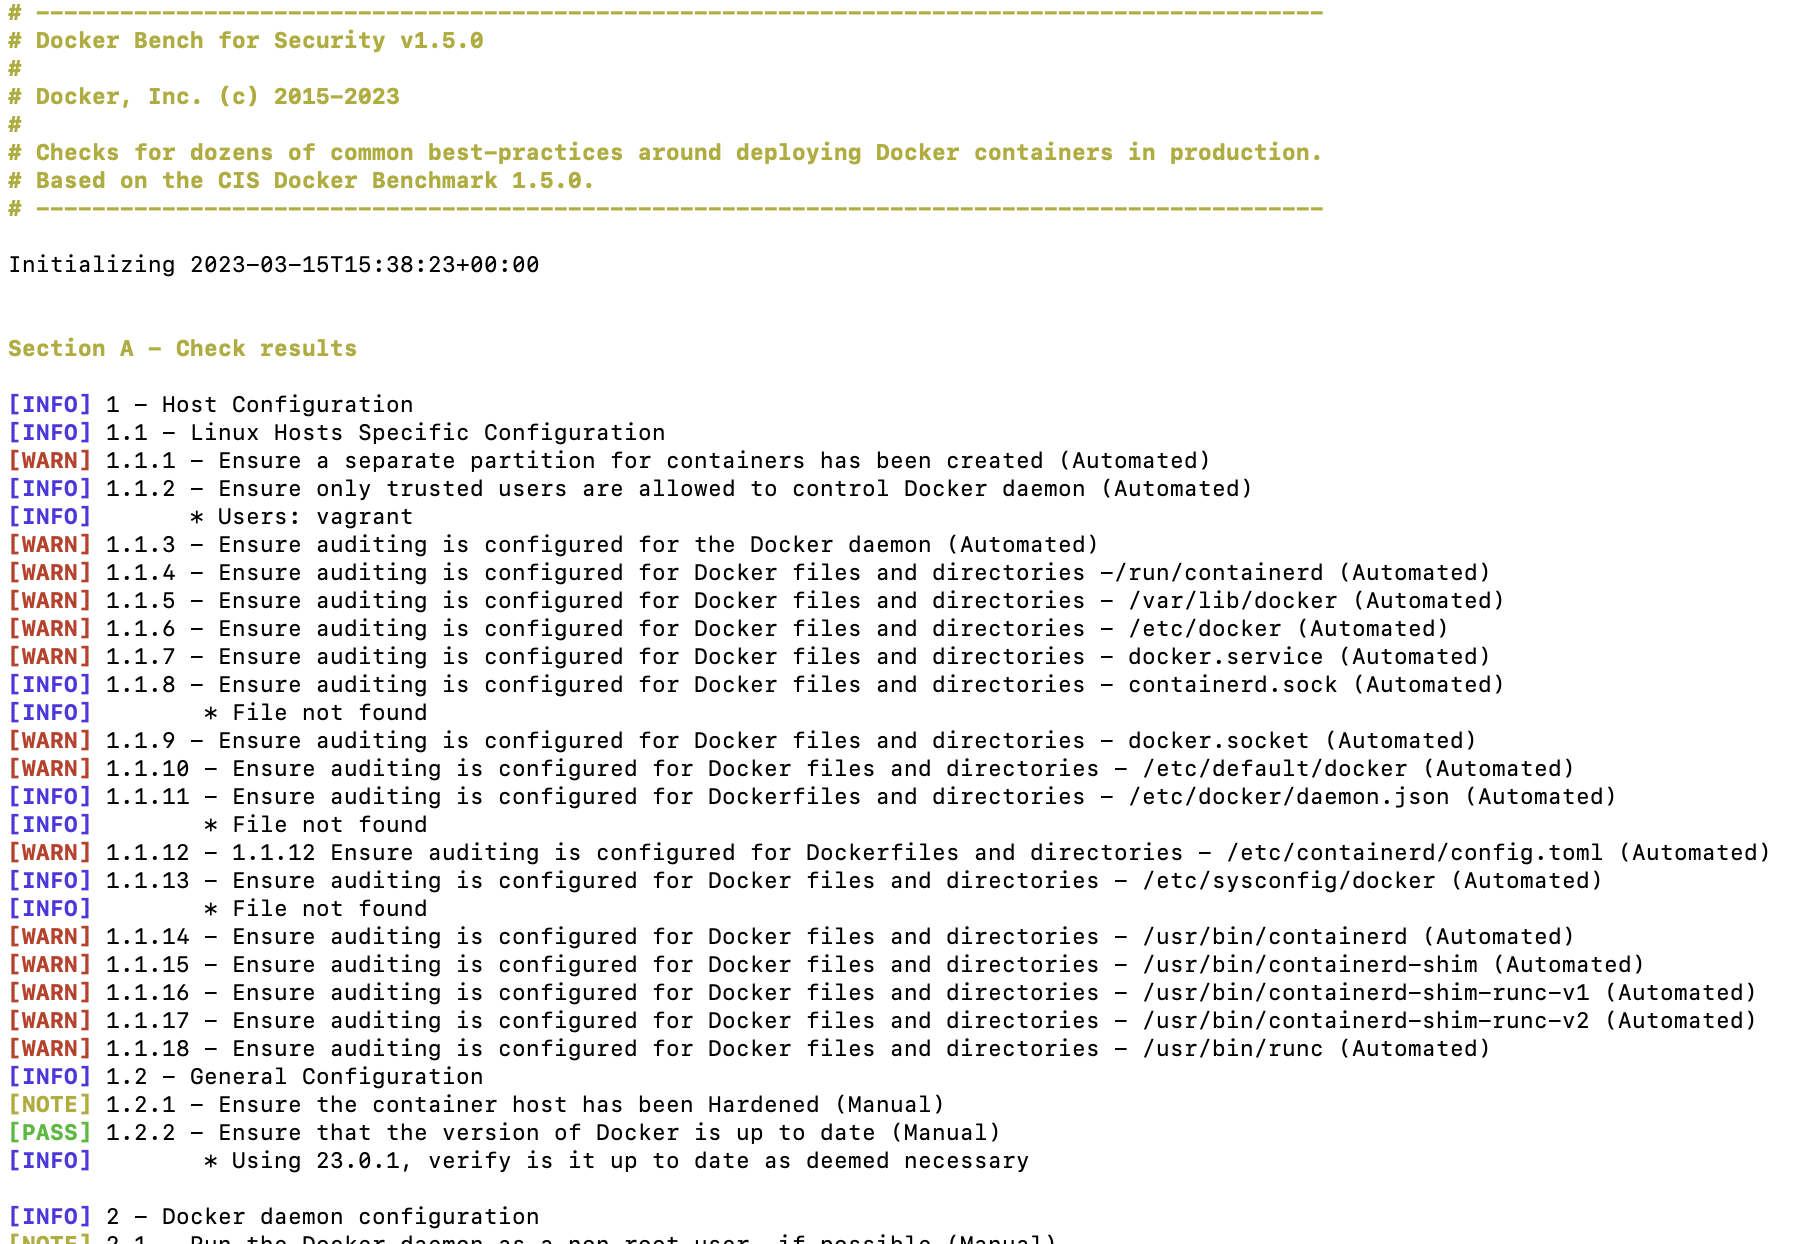 docker/docker-bench-security
The Docker Bench for Security 是一个脚本,用于检查在生产环境中部署 Docker 容器时的数十项常见最佳实践。
 open-policy-agent/gatekeeper
Kubernetes 策略引擎,提供基于 OPA 的准入控制、变更和审计功能,用于强制实施安全与合规配置。
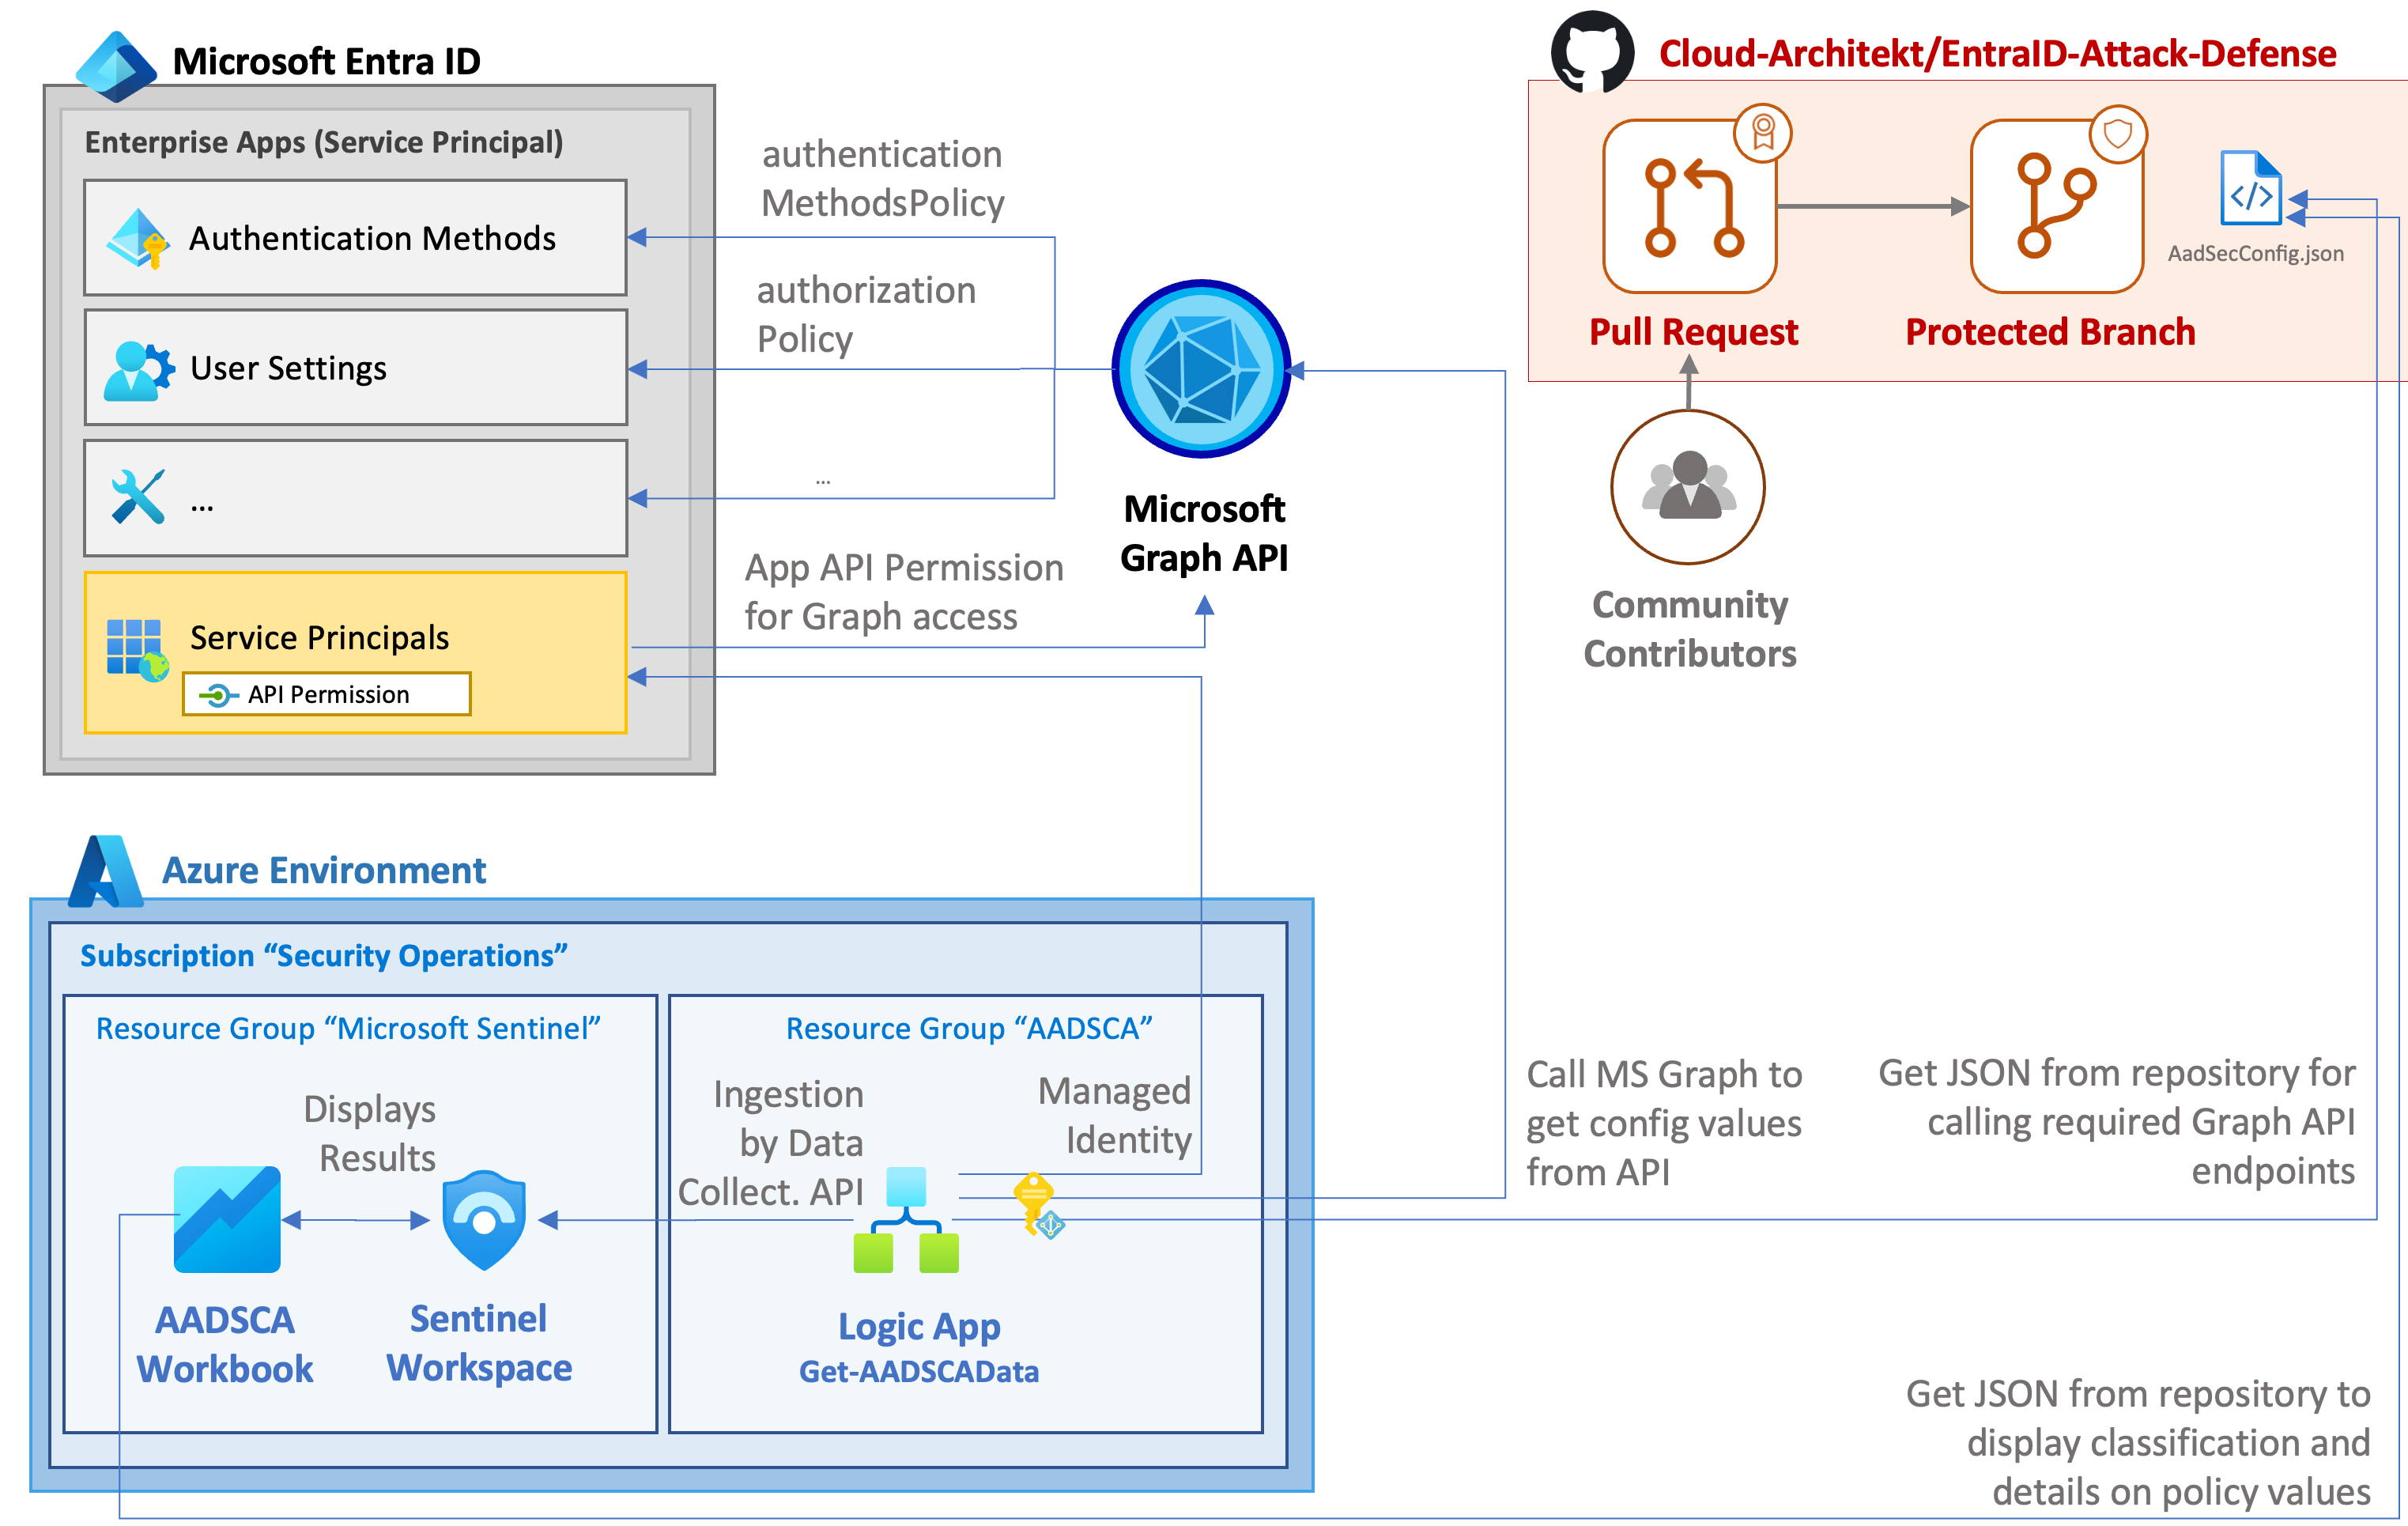 cloud-architekt/azuread-attack-defense
本出版物汇集了针对 Microsoft Entra ID(原 Azure Active Directory)的各种常见攻击场景,以及如何缓解或检测这些攻击。
 lirantal/awesome-nodejs-security
- 精选的 Node.js 安全工具目录,包含静态分析器、漏洞扫描器以及涵盖 OWASP Top 10、供应链安全和安全编码实践的教育资源。
 frohoff/ysoserial
一款概念验证工具,用于生成利用不安全的Java对象反序列化的payloads。
 clong/detectionlab
自动化创建包含安全工具和日志记录最佳实践的实验环境
 intuitem/ciso-assistant-community
GRC platform for risk management, compliance, and audit with 200+ frameworks, automatic control mapping, vulnerability management, and incident…
 emanuele-f/pcapdroid
适用于 Android 的免 root 网络监控器、防火墙和 PCAP 转储器
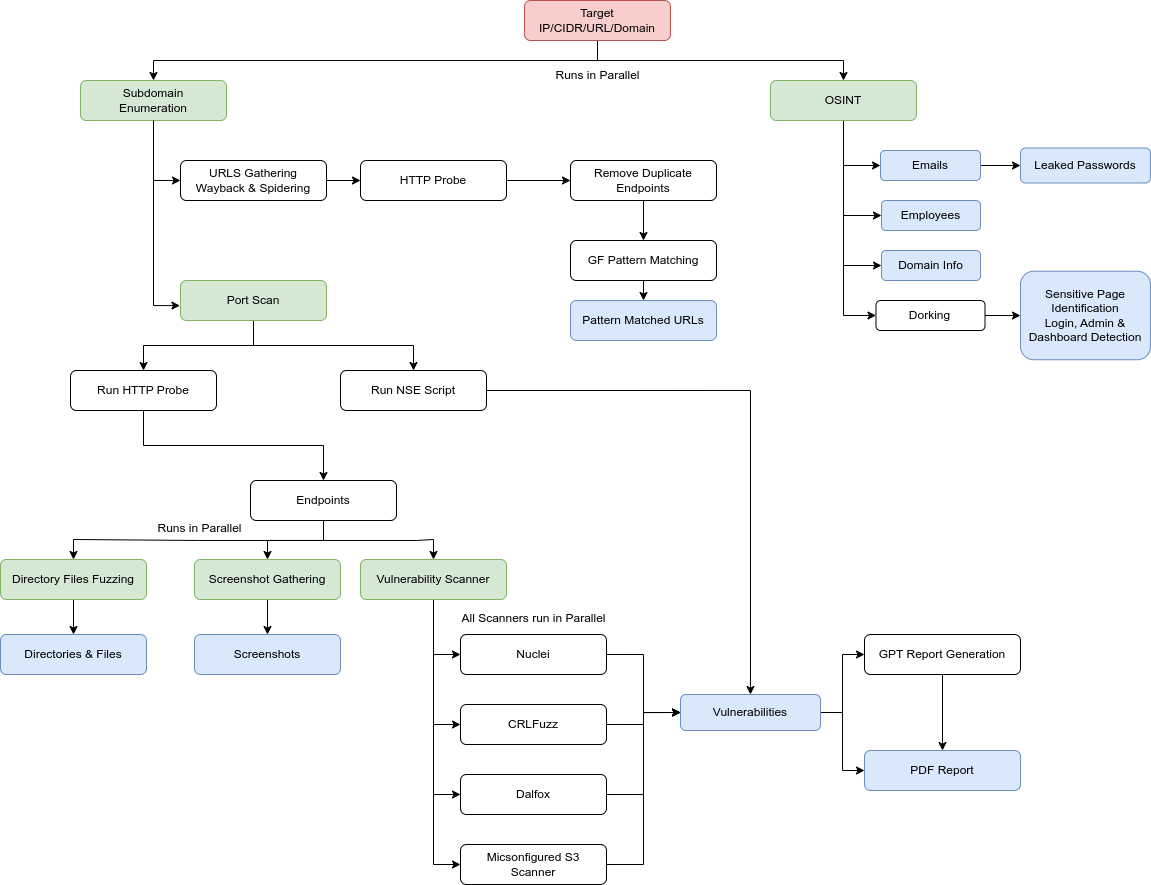 yogeshojha/rengine
reNgine 是一个面向 Web 应用的自动化侦察框架,其核心特点包括:通过引擎实现高度可配置且精简的侦察流程、侦察数据的关联与组织、持续监控、数据库支持,以及简单直观的用户界面。借助 reNgine,渗透测试人员只需极少的配置即可轻松收集侦察信息,而 reNgine…
 idoka/awesome-canbus
:articulated_lorry: 精选的 CAN 总线工具、硬件和资源,面向网络安全研究人员、逆向工程师和汽车电子爱好者。