Claude Code 技能包,专为漏洞挖掘和外部红队工作设计 - 包含82项技能、15个斜杠命令、681个已披露报告模式(精心整理自24个核心漏洞类别),以及企业身份与基础设施攻击矩阵。
一个自包含的 Claude 技能包,用于漏洞挖掘和外部红队工作 · 83 个技能 · 15 个斜杠命令 · 681 个已披露报告模式(其中 433 个现已单独引用并可审计),涵盖 24 个核心漏洞类别 · 企业身份 + 基础设施攻击矩阵 · 项目文件夹脚手架 · Burp MCP 集成 · 在授权的红队和漏洞挖掘项目以及公开训练平台(DVWA、OWASP Juice Shop、Hacker101、testphp.vulnweb.com)中久经实战检验。
由 Sachin Sharma 构建 — 漏洞挖掘与 GenAI 安全研究。
赞助方

claude-bughunter 是一个可直接使用的技能包,适用于 Claude Code 技能系统。安装一次后,Claude Code 就不再只是一个聊天机器人,而是开始像一位资深漏洞挖掘研究员或红队操作员那样工作:它了解各种技术、链式利用模板、VRT 映射、平台 CVE 利用链以及操作规范——并且始终保持在授权范围内。
四层结构叠加:
bb-methodology + redteam-mindset:5 阶段非线性工作流、批判性思维框架以及红队操作员纪律。hunt-* 技能,精选自 681 份已披露的 HackerOne 报告:按类别划分的检测模式、payload、绕过表以及链式利用模板。triage-validation + 报告 + evidence-hygiene:7 问门禁、VRT 感知的严重性评级、OOS 反驳、PII 脱敏以及红队交付物。全部按主题自动触发——用通俗语言描述你正在测试的内容,相关技能就会加载。无需按名称调用。
方式 A — 作为 Claude Code 插件安装(推荐)。 在 Claude Code 内部执行:
/plugin marketplace add elementalsouls/Claude-BugHunter
/plugin install claude-bughunter@elementalsouls
全部 83 个技能 + 15 个命令均以 claude-bughunter: 为命名空间加载,并在你升级插件版本时更新——不会将任何文件复制到 ~/.claude/ 中。
选项 B——复制安装(不使用插件系统 / 固定到某个克隆):
git clone https://github.com/elementalsouls/Claude-BugHunter.git
cd Claude-BugHunter
# macOS / Linux
bash scripts/install.sh

# Windows (PowerShell)
pwsh ./scripts/install.ps1
两者都会将技能和命令复制到 ~/.claude/(macOS/Linux)或 %USERPROFILE%\.claude\(Windows),并配置好 hunt 交战脚手架。
每种安装方式提供的内容:
| 路径 | 83 个技能 + 15 个斜杠命令 | cbh CLI | hunt 脚手架 |
|---|---|---|---|
| A — 插件 | ✅ 命名空间为 claude-bughunter: | ➕ 单独 pipx install | ❌ 仅限克隆 |
| B — 复制安装 | ✅ 复制到 ~/.claude/ | ✅ 来自克隆 | ✅ 来自克隆 |
插件是获取技能和斜杠命令的最快途径。终端原生的
cbh 运行器可独立安装 — pipx install git+https://github.com/elementalsouls/Claude-BugHunter
— 因此插件用户可以添加它而无需完整克隆(参见 cbh CLI)。
hunt 交战脚手架随克隆一起提供(选项 B)。
就是这样。打开 Claude Code,用简单的英语描述你正在测试的内容 — 正确的技能会自动加载,无需按名称调用:
> Testing acme.com — an in-scope HackerOne target. Run recon and rank the surface.

  ⟳ loading skills: web2-recon, offensive-osint, bb-methodology …
    → subdomain enum (subfinder + crt.sh) … 47 hosts
    → live hosts (httpx) … 12 · tech fingerprint … 6 distinct stacks
    → ranked surface: api.acme.com (GraphQL, introspection ON)  ← start here
                      auth.acme.com (OAuth, SSO)               ← hunt-oauth

  Next: want me to probe the GraphQL introspection + OAuth redirect_uri?
上面的代码块是一个示例记录。要录制你自己会话的真实演示:
asciinema rec demo.cast→ 上传到 asciinema.org 并将徽章放在这里。
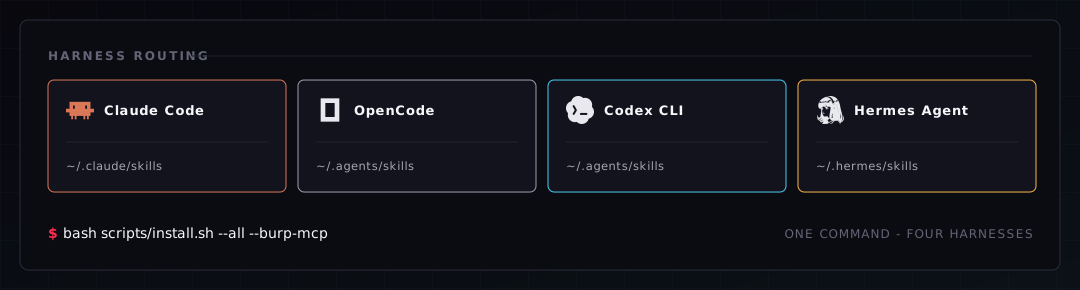
这些技能是普通的 Agent Skills —— 即 Claude Code · OpenCode · OpenAI Codex CLI · Hermes Agent · Google AntiGravity 都能加载的相同 SKILL.md 格式。一条命令即可将它们安装到所有地方:
# macOS / Linux
bash scripts/install.sh --all --burp-mcp

# Windows (PowerShell)
pwsh ./scripts/install.ps1 -All -BurpMcp
| Harness | 目标技能目录 | 标志 |
|---|---|---|
| Claude Code(基线) | ~/.claude/skills/ | (默认) |
| OpenCode | 读取 ~/.claude/skills/ 和 ~/.agents/skills/ | (默认) / --agents |
| OpenAI Codex CLI | ~/.agents/skills/ | --agents |
| Hermes Agent | ~/.hermes/skills/ | --hermes |
| Google AntiGravity | ~/.gemini/config/skills/ | --antigravity |
--all(-All)会检测已安装的 harness,并将技能复制到每个 harness 的路径(~/.claude/skills、~/.agents/skills、~/.hermes/skills、~/.gemini/config/skills);--burp-mcp(-BurpMcp)会将 Burp MCP 服务器接入每个 harness。完整的知识层会移植到全部五个 harness——斜杠命令和 /hunt 引擎按设计仍仅限 Claude Code 使用。
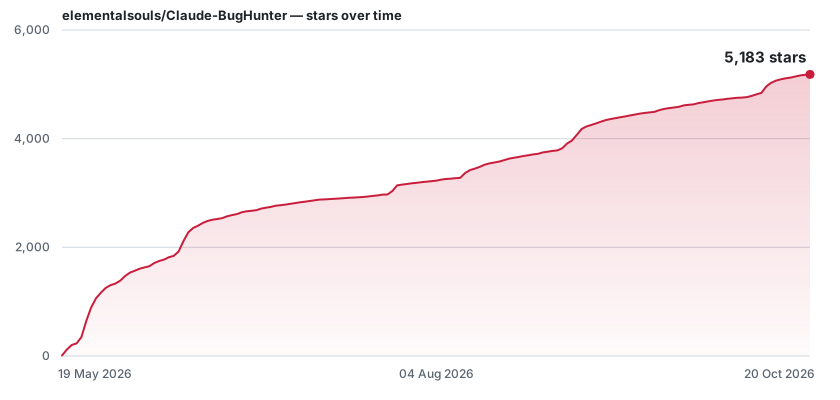
图表为自托管——使用 python3 scripts/gen_star_history.py 重新生成(需要 gh auth login)。
每天通过 .github/workflows/star-history.yml 自动刷新。
这个包覆盖外部攻击面——任何无需先攻陷内部端点即可从互联网访问的内容。
如果你正在运行一个包含通过 Kerberos 进行域接管链或横向移动的内部红队,这个包在这些阶段帮不了你——我们宁愿事先说明,而不是让你在交战中才发现。从外部攻击面到内部红队工具(Impacket、NetExec、CrackMapExec、Rubeus、Certify、BloodHound)的交接有意置于我们的范围之外。对内部 AD 和后利用的覆盖可能会在未来的更新中提供。
83 个技能,按主题自动加载——无需按名称调用。覆盖整个外部攻击面:
| 类别 | 数量 | 示例 |
|---|---|---|
| 狩猎——Web 应用漏洞类别 | 58 | XSS、SQLi、SSRF、IDOR、LFI、SSTI、XXE、CSRF、CORS、开放重定向、SharePoint、ASP.NET/NTLM |
| 企业平台攻击 ★ | 10 | M365/Entra、Okta、cloud-IAM-deep、vCenter、企业 VPN、APK/iOS 红队流水线、供应链侦察 |
| 报告与验证 | 6 | triage-validation、evidence-hygiene、report-writing、bugcrowd-reporting |
| 侦察与 OSINT | 5 | web2-recon、offensive-osint、osint-methodology、recon-scope-triage |
| 方法论与思维模式 | 4 | bb-methodology、bug-bounty、redteam-mindset、bb-local-toolkit |
完整可搜索目录 → docs/skills.md。还附带 15 个斜杠命令(/hunt、/recon、/report……)以及一个确定性的交战引擎(engine/),它映射目标的攻击面并将每个发现路由到处理它的技能。
一个 6 阶段、非线性的工作流——侦察 → 映射与排序 → 狩猎 → 验证 → 报告——范围在代码中强制执行,并且在提交任何内容之前有一个 7 问门禁。有两种驱动方式:



