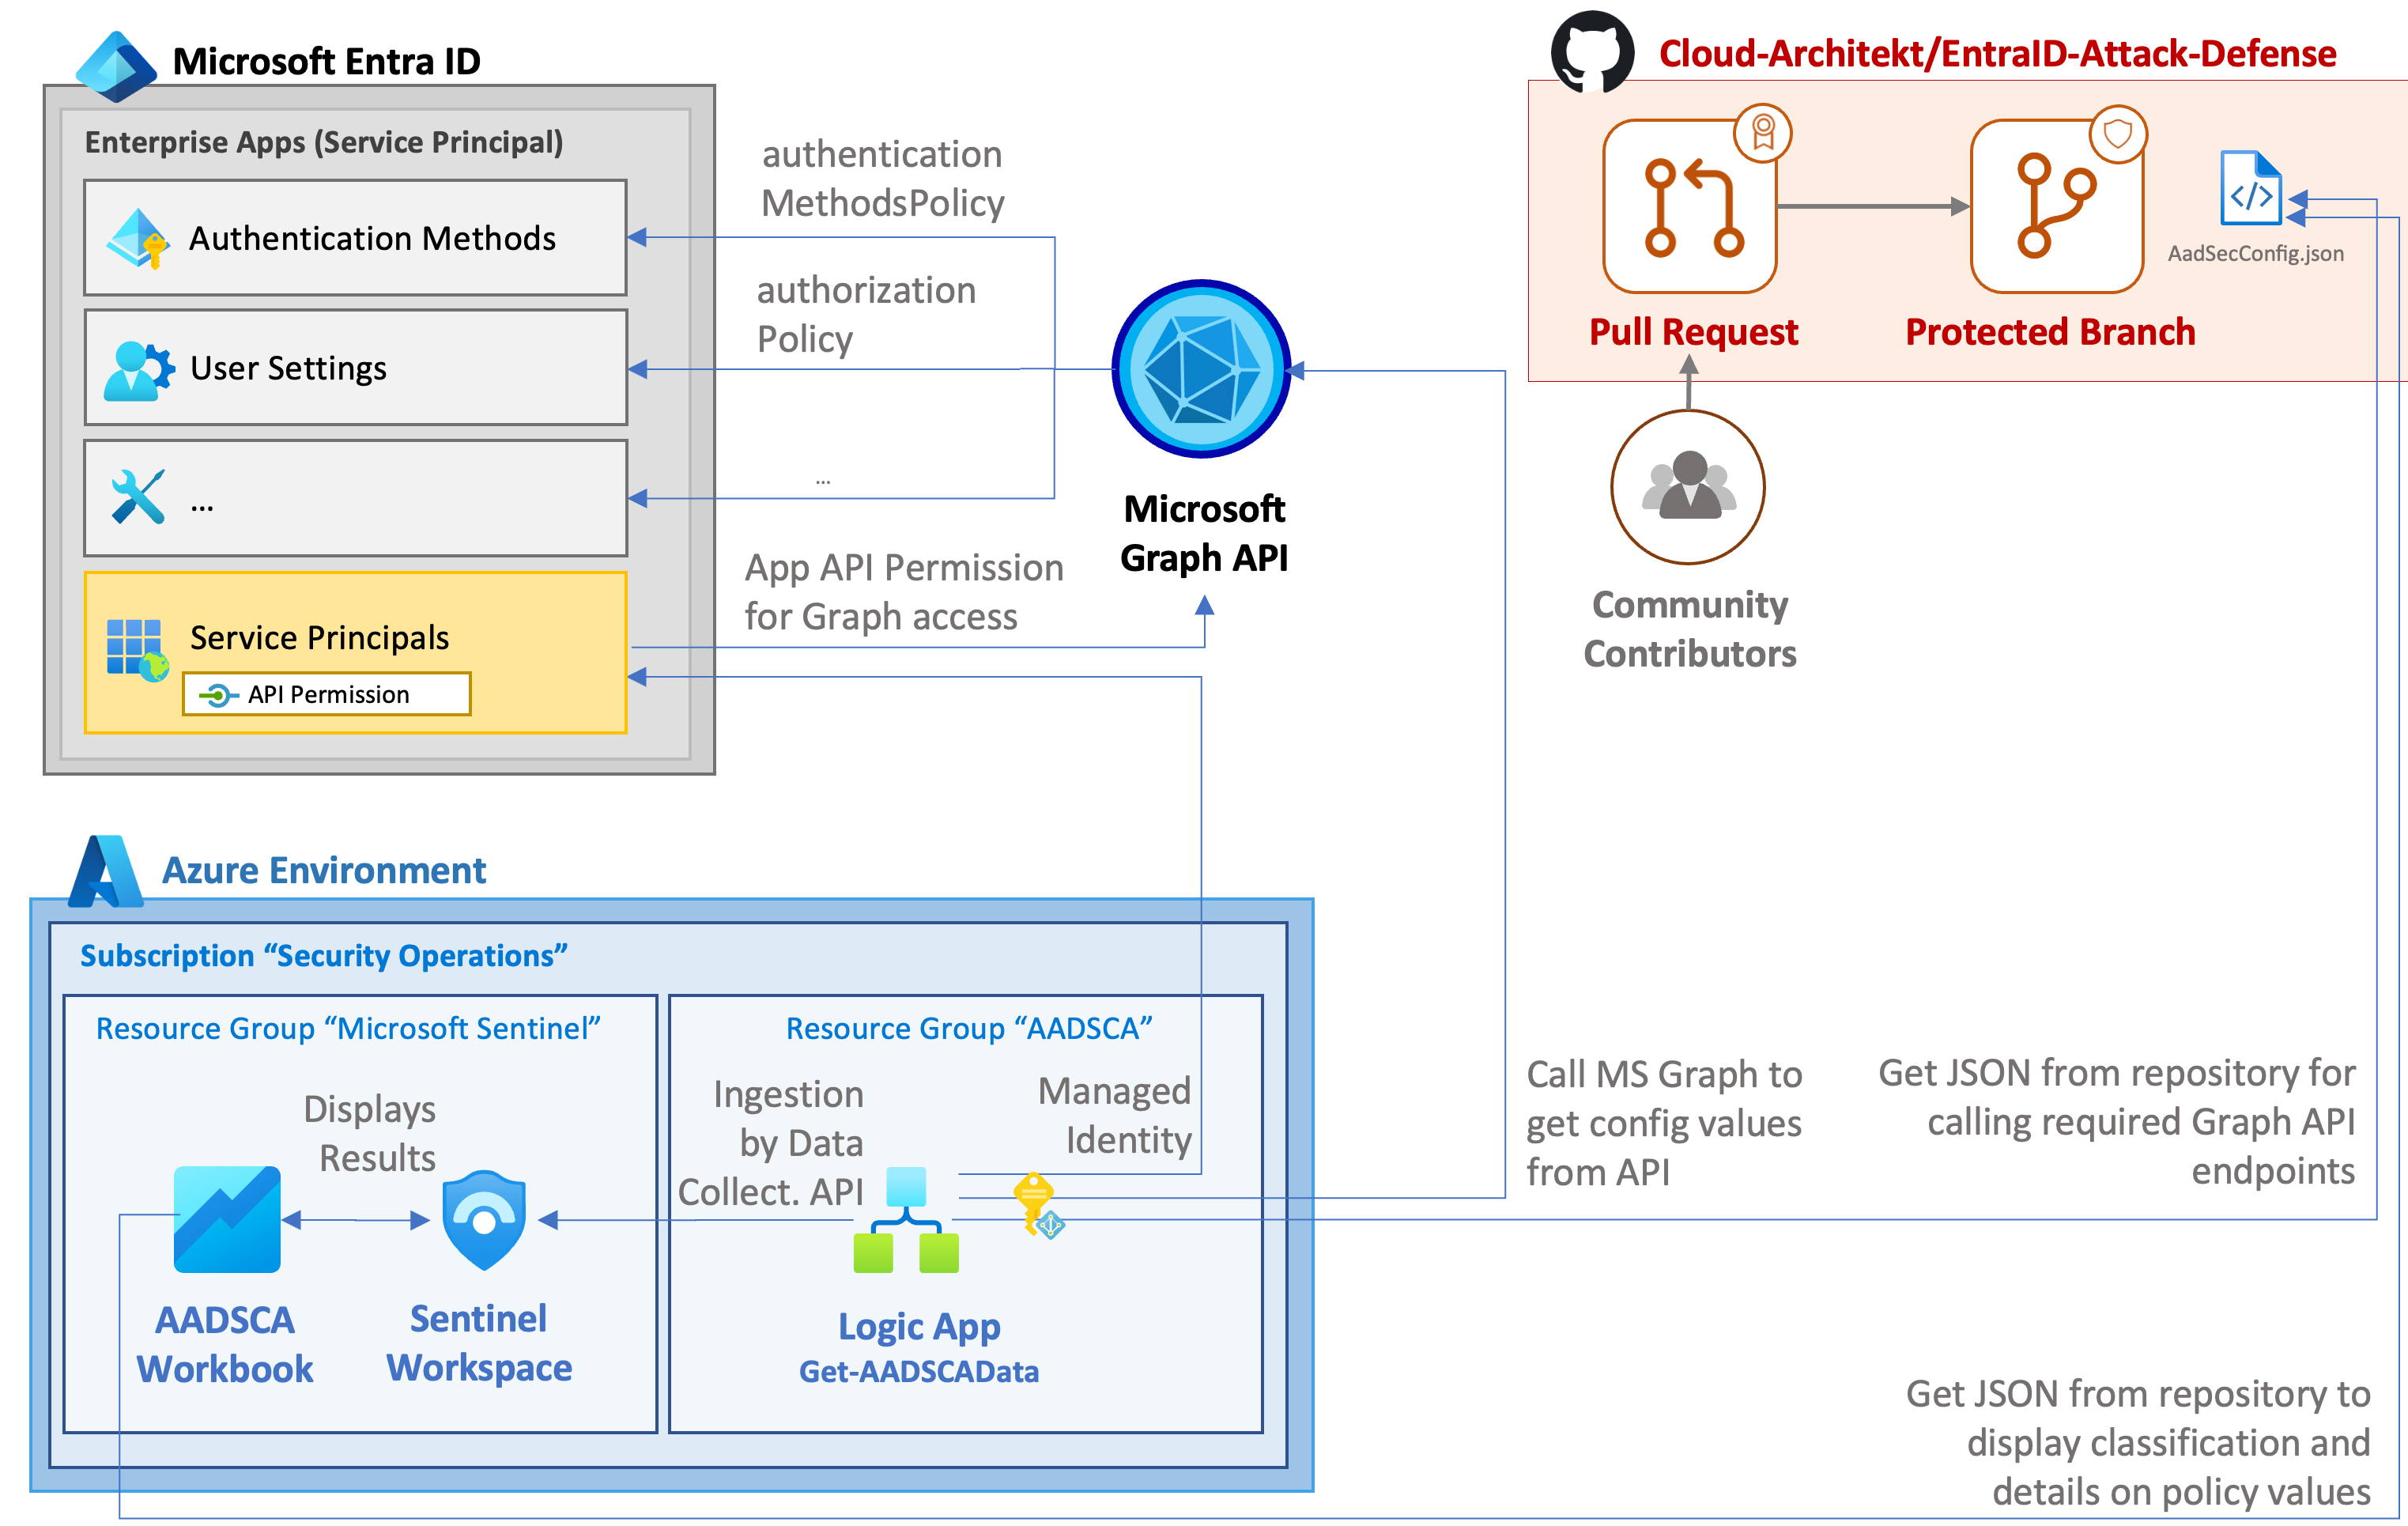
本出版物汇集了针对 Microsoft Entra ID(原 Azure Active Directory)的各种常见攻击场景,以及如何缓解或检测这些攻击。

本出版物汇集了针对 Microsoft Entra 的各种常见攻击场景,以及如何对其进行缓解或检测。 所有包含的场景、见解和评论均基于贡献者在攻击模拟、实践或真实场景中的经验。
它应被视为一份持续更新的文档,将随着攻防技术的实践进展与变化而不断更新。 我们邀请社区中的身份或安全专家共同参与本出版物,贡献更新、反馈、评论或进一步的补充内容。
在所有章节中,我们遵循相同的章节结构准则。阅读时,你可以预期看到:
以下部分包含《Microsoft Entra 攻防手册》中每个章节的简短描述。
创建《Microsoft Entra 攻防手册》的最初想法来自 Thomas Naunheim。我们的第一次 Teams 通话大约是在 2020 年秋季,当时 Thomas 提出了这个想法,并立即得到了认可。
第一章是关于“密码喷洒”攻击,我们重点聚焦于 Entra ID Protection(前身为 Azure AD Identity Protection)检测机制,以检测“密码喷洒”类型的攻击。在第一章期间,我们了解到,由于研究的复杂性以及研究角度的多样性,完成研究所需的日历时间可能远超预期。与任何项目类型的工作一样,范围界定极其重要。
 Sami Lamppu 💬 📖 |
 Thomas Naunheim 💬 📖 |
 Joosua Santasalo 💬 📖 |
 Markus Pitkäranta 💬 📖 |
 Christopher Brumm 💬 📖 |
 Derk van der Woude 💬 📖 |
 Fabian Bader 💬 📖 |
 Nestori Syynimaa 💬 📖 |
 Robbe Van den Daele 💬 📖 |
在最新的章节中,我们很幸运地邀请到了其他社区成员参与该项目,例如 Joosua Santasalo、Fabian Bader 和 Christopher Brumm 作为陪练伙伴和审阅者参与其中。
MITRE ATT&CK 框架 通常用于映射对手行动的战术、技术与过程 (TTP),并在世界各地的组织中模拟防御。在本手册中,我们在所有章节中利用 MITRE ATT&CK 框架 v11 将技术、战术与过程 (TTP) 映射到攻击场景。这将帮助蓝队为相应场景构建防御。
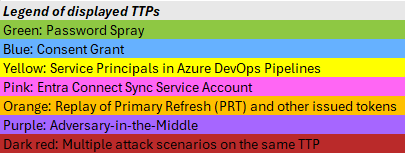
你可以预期在各个章节中找到基于特定攻击场景的多条检测规则。由于本手册包含大量检测规则,我们决定创建可视化图表,其中包含映射到 TTP 的所有攻击场景。另请注意,每个单独章节都有对应攻击场景的可视化图表。
Microsoft 安全产品(Microsoft Defender XDR、Microsoft Sentinel、Azure Entra ID Connect、Microsoft Defender for Cloud)的相关检测能力将在攻击场景的检测部分中涵盖。为本手册开发的 Microsoft Sentinel 自定义规则模板也映射到 TTP。检测规则以 Microsoft Sentinel 规则模板(可部署)的 JSON(ARM 模板)格式在此处提供。