
 #1
 clearbluejar/cve-2024-20696
CVE-2024-20696 Windows libarchive 远程代码执行漏洞的测试工具,支持使用自定义归档文件对 archiveint.dll 进行二进制分析和漏洞利用测试。
 gmh5225/driver-kaldereta
未签名的内核模式驱动程序,用于内存修改
 jacobsoo/malconfig
这是我正在不断开发的框架中一个模块的一部分。目前这里只披露了C2的信息。
 forentfraps/pe-signgen
使用Winbindex为所有Windows版本中的任意系统函数生成通用签名
 qbnasasn/google-tensor-chips
Google Tensor 破解
 gmh5225/dsark64
滥用 WHQL 签名的 DsArk64.sys 驱动程序的 BYOVD 概念验证,通过加密 IOCTL 和进程镂空实现 ring-0 进程终止与内核读写。
 kaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis
逆向工程 Vidar Stealer:从混淆的内存字符串到 Chrome 进程注入、恶意 JS 执行,以及在 Google 和 Reddit 上的活动会话劫持。
 ggfuchsi-oss/lg-webos-kexec
通过 kexec 在已 root 的 LG webOS 电视上启动自定义 Linux 内核,支持逆向工程实现的 SoC 看门狗、framebuffer 负载以及 initramfs 内核构建流程。
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
使用 x64dbg 逆向分析 Amadey Loader:动态 API 解析、令牌权限提升、键盘记录器钩子、剪贴板捕获,以及为窃密程序部署而滥用命令行。
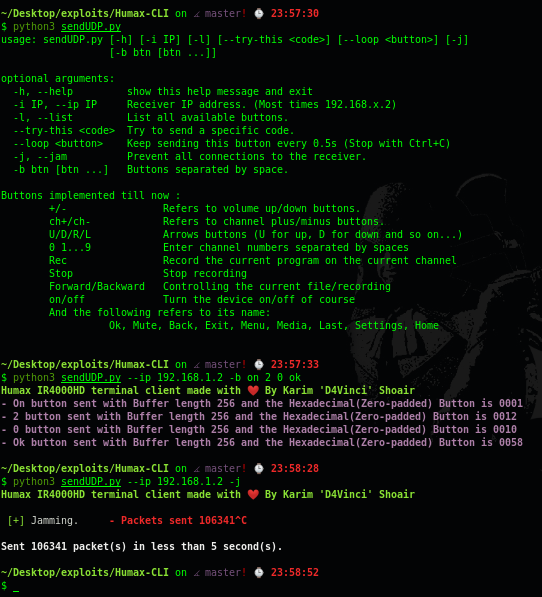 d4vinci/humax-cli
一个非官方的 Humax IR4000HD 终端客户端,具有增强功能。
 neurosaki987/qvm-tool
针对ACE .qvm0保护的PE镜像的静态分析与结构恢复工具包
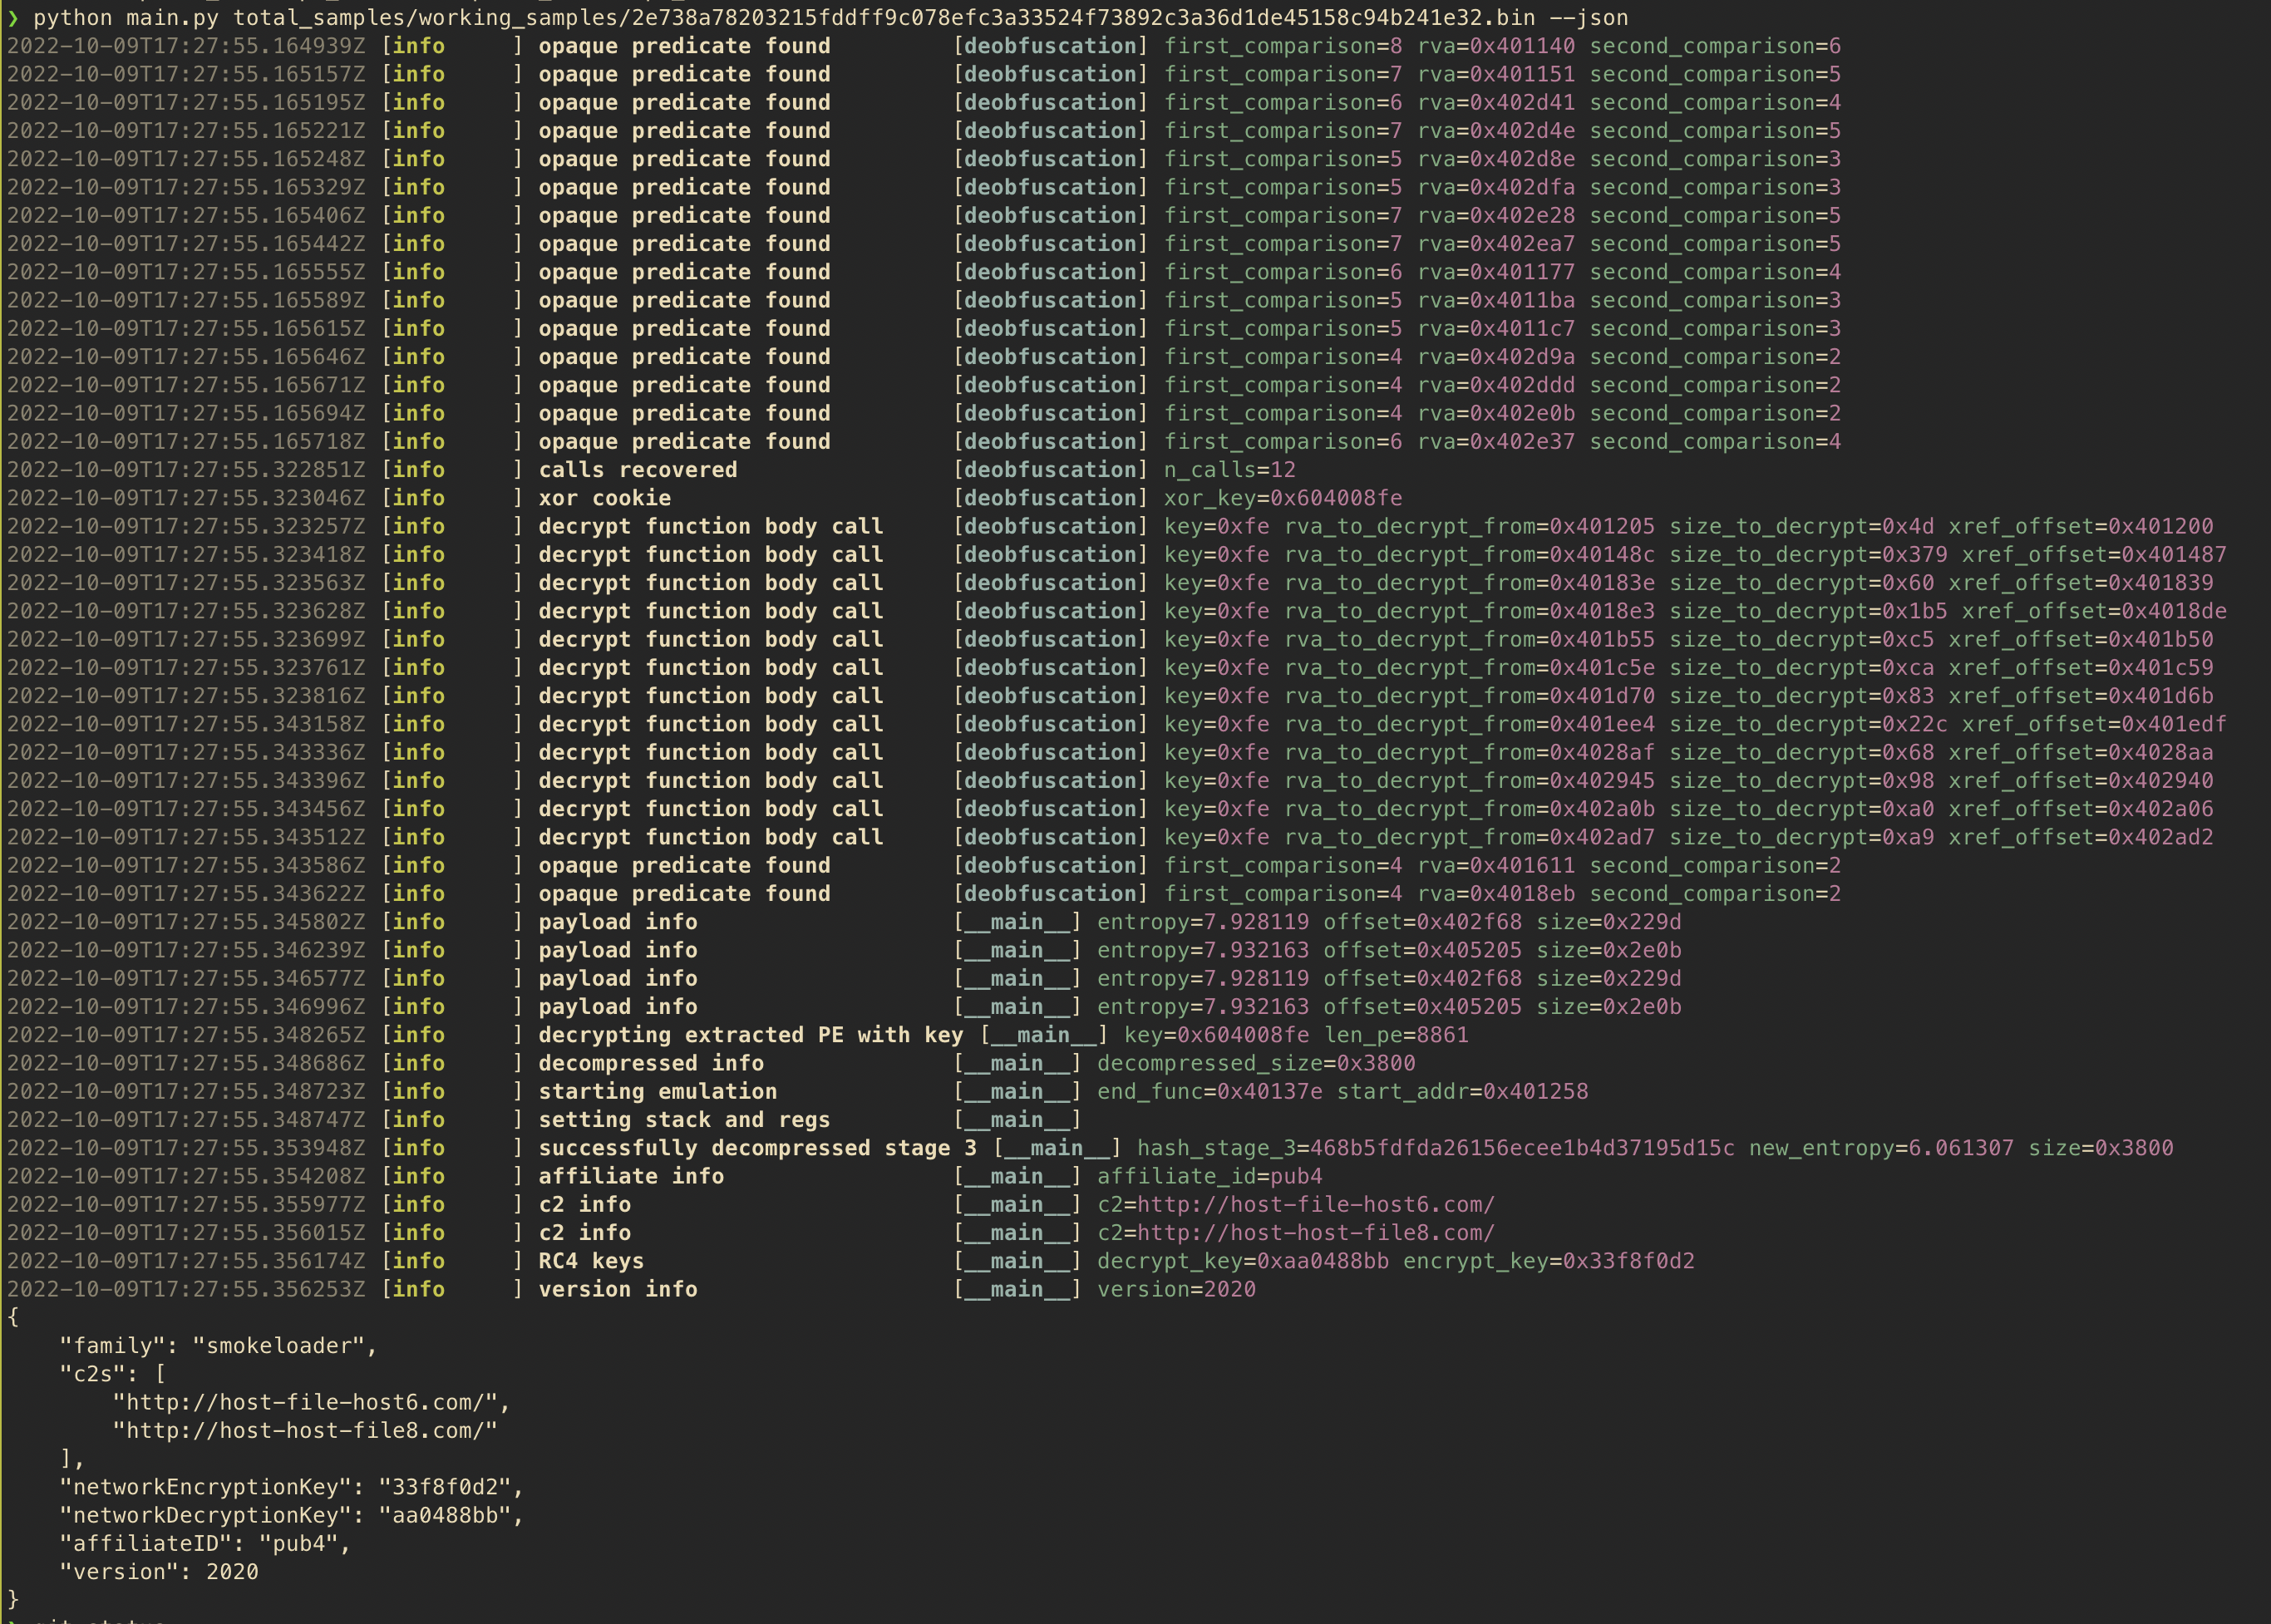 myrtus0x0/smoke_conf_extract
用于 SmokeLoader 样本的静态配置提取器,可对受保护的例程进行去混淆、解包和模拟,以恢复最终阶段的 C2 设置。
 dump-guy/powershell-tools
一些易用工具的集合 - 使用 PowerShell 编写。
 luftwaffe66/gobfuscator
通过 AES-256 字符串加密及运行时解密、标识符重命名和注释移除来混淆 Go 源代码,以阻碍逆向工程,同时保持运行时行为不变。
 chenaotian/cve-2021-3156
CVE-2021-3156 POC and Docker and Analysis write up
 sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.
链式 Chrome V8 渲染器逃逸概念验证,利用四个 CVE:Float64Array 损坏、Wasm 覆写、弹窗导航重定向以及激活错误归因。









