Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-87575-CVE-2026-87606-CVE-2026-87491-and-CVE-2026-85046.-Escape-the-v8-carcass. — 链式 Chrome V8 渲染器逃逸概念验证,利用四个 CVE:Float64Array 损坏、Wasm 覆写、弹窗导航重定向以及激活错误归因。 | Kitploit
工具/GitHubGitHub/sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.
漏洞分析漏洞利用逆向工程ShellcodeWeb应用程序漏洞利用论文与研究Payload 开发二进制利用
GitHub
sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.

CVE-2026-87575-CVE-2026-87606-CVE-2026-87491-and-CVE-2026-85046.-Escape-the-v8-carcass.

链式 Chrome V8 渲染器逃逸概念验证,利用四个 CVE:Float64Array 损坏、Wasm 覆写、弹窗导航重定向以及激活错误归因。

查看仓库
61362个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer是一个开源的特权访问管理(PAM)平台,为DevOps和IT团队提供通过Web浏览器按需安全访问SSH、RDP、Kubernetes、数据库和RemoteApp端点的能力。

    383
  • 5

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    328
  • 6

    SafeLine

    chaitin/safeline

    自托管WAF和反向代理,可过滤恶意HTTP流量、阻止SQL注入、XSS和机器人攻击,具备速率限制和动态HTML/JS加密功能。

    288

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2026-85046 + CVE-2026-87491 + CVE-2026-87606 + CVE-2026-87575

说到从渲染器中偷偷带出一条路径,那真是个大麻烦。

550 毫克咖啡因下肚,整晚翻来覆去地研究 Chrome CVE,你也能从渲染器里弹出来。

  • CVE-2026-85046 破坏一个 Float64Array,实现 V8-cage 读写。
  • CVE-2026-87491 覆盖已编译的 Wasm 并执行原生渲染器代码。
  • CVE-2026-87606 将一次导航重定向到沙箱化的弹窗。
  • 该弹窗接收到一次真实的用户点击。
  • CVE-2026-87575 将该激活错误归因于那次导航。
  • Chrome 在渲染器之外启动现有的 Evolution 邮件处理器。

其他说明:

  • V8 的运行时相当不稳定,喜欢上上下下地移动
  • 由于 slide,cage 有时会自我泄露信息(通过 js 进行 Spectre 风格的侧信道观察)
  • 一旦你弹出来,渲染器就是渲染器,标准地四处张望并寻找跳转
  • 只需寻找错位的权限,然后根据目标大致展开

芯片组:

  • PKU 芯片可以增加跑道的机会并创建 RWX 页面,否则你就得修改跑道
Pasted Graphic 71
python3 run.py vulnerable
python3 run.py fixed --attempts 1
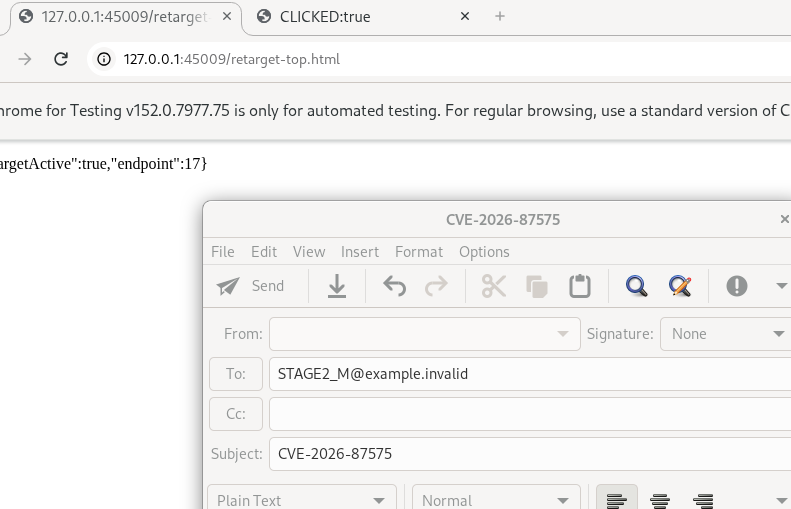
image

另外 Evolution 里还有一个 0-day,你只需把文件添加到自己发给自己的邮件里
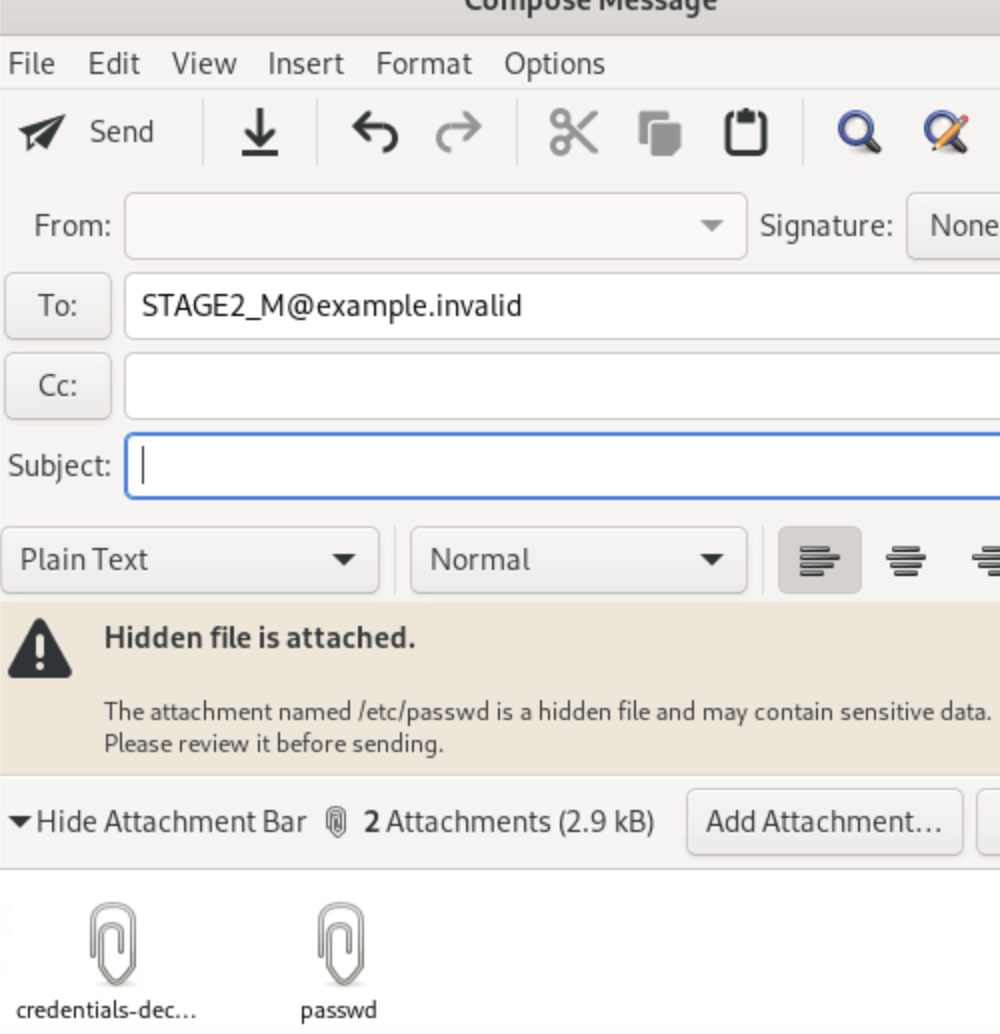
image
下载工具