 kaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis
逆向工程 Vidar Stealer:从混淆的内存字符串到 Chrome 进程注入、恶意 JS 执行,以及在 Google 和 Reddit 上的活动会话劫持。

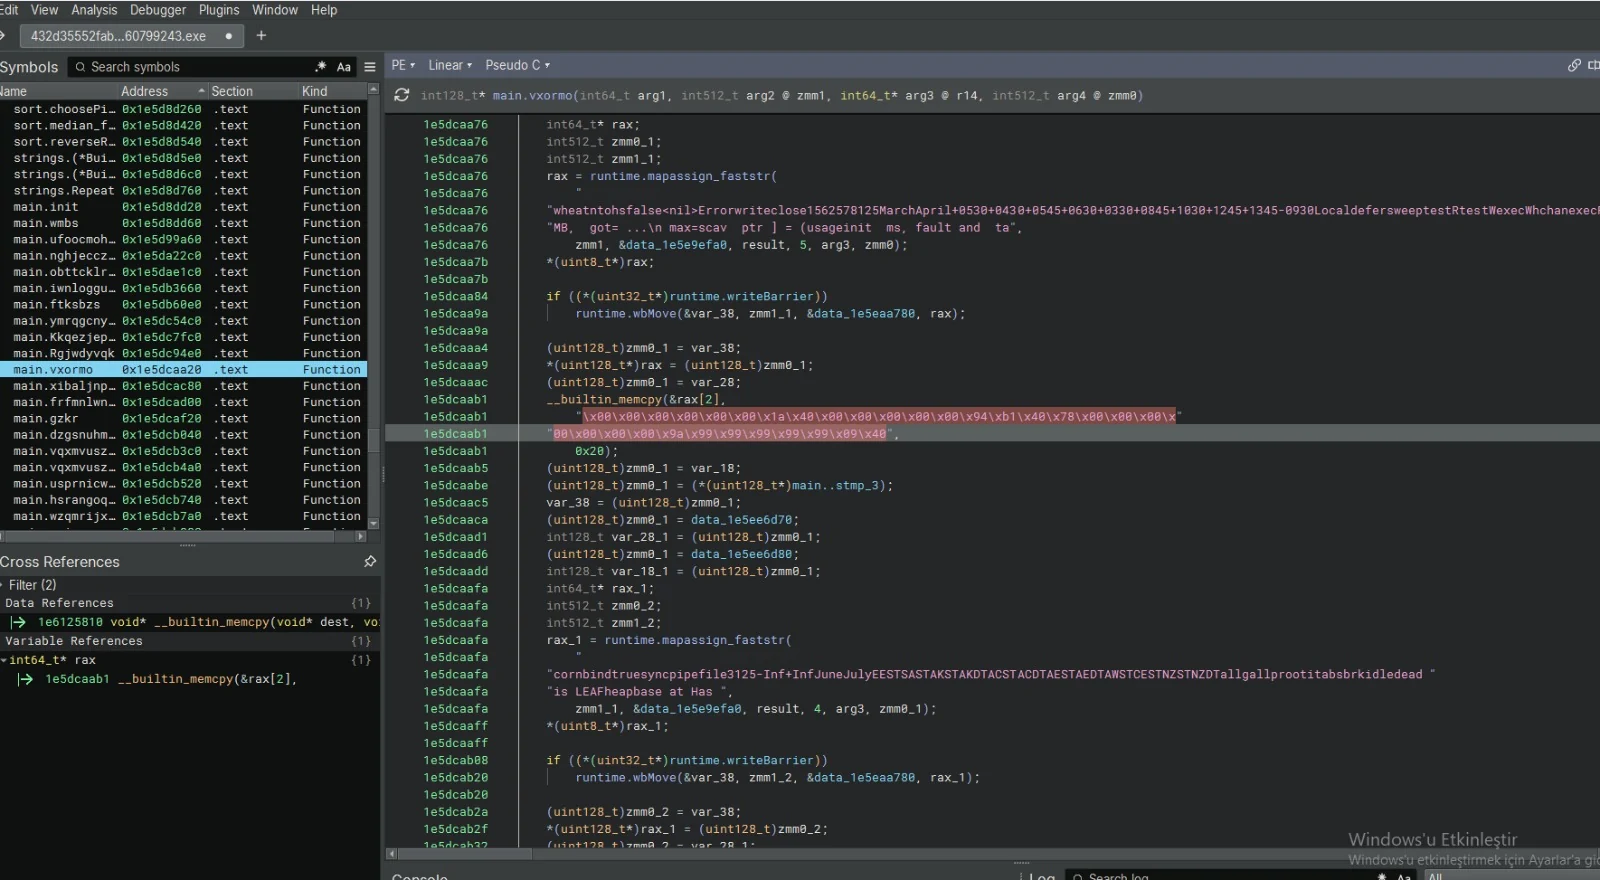
在 Binary Ninja 中加载的 Vidar Stealer 样本在 main.vxormo 函数内显示出高度混淆的代码。分析表明,该恶意软件依赖字符串加密、自定义 XOR 例程和运行时内存组装来隐藏其真实行为。伪 C 视图中大量包含 \x00 的字节数组(x00\x00\x00...)表明原始载荷片段正在内存中直接构建。
混淆函数:使用随机生成的名称(如 main.vxormo、main.oqvmwusz 和 main.dzgsnuhm)来掩盖功能。 混淆字符串:whatnthotsfalse... 和 cornbindtrue... 是加密字符串,在运行时被解析。 自定义 XOR 例程:vxormo 函数名本身暗示存在一个活跃的自定义 XOR 解密循环。 内存中载荷构建:包含 \x00、\x89、\x99、\x48 字节的数组正通过 _builtin_memcpy 写入内存。uint8_t)rax 指针显示原始 shellcode/载荷片段正在被组装。
规避静态分析:使用随机命名的函数和加密字符串意味着基于静态签名的 AV 将无法识别载荷。 内存中执行(无文件):\x00 载荷从不落盘;它被分配并直接在内存(RWX)中执行,从而规避文件扫描器。 自定义 XOR 加密:自定义 XOR 例程可防止简单的字符串提取或 YARA 规则匹配。 数据隐藏:庞大且不可读的数组(\x00\x00\x00\x01...)很可能是加密的配置块(C2 URL、窃取模块),仅在需要时解密。
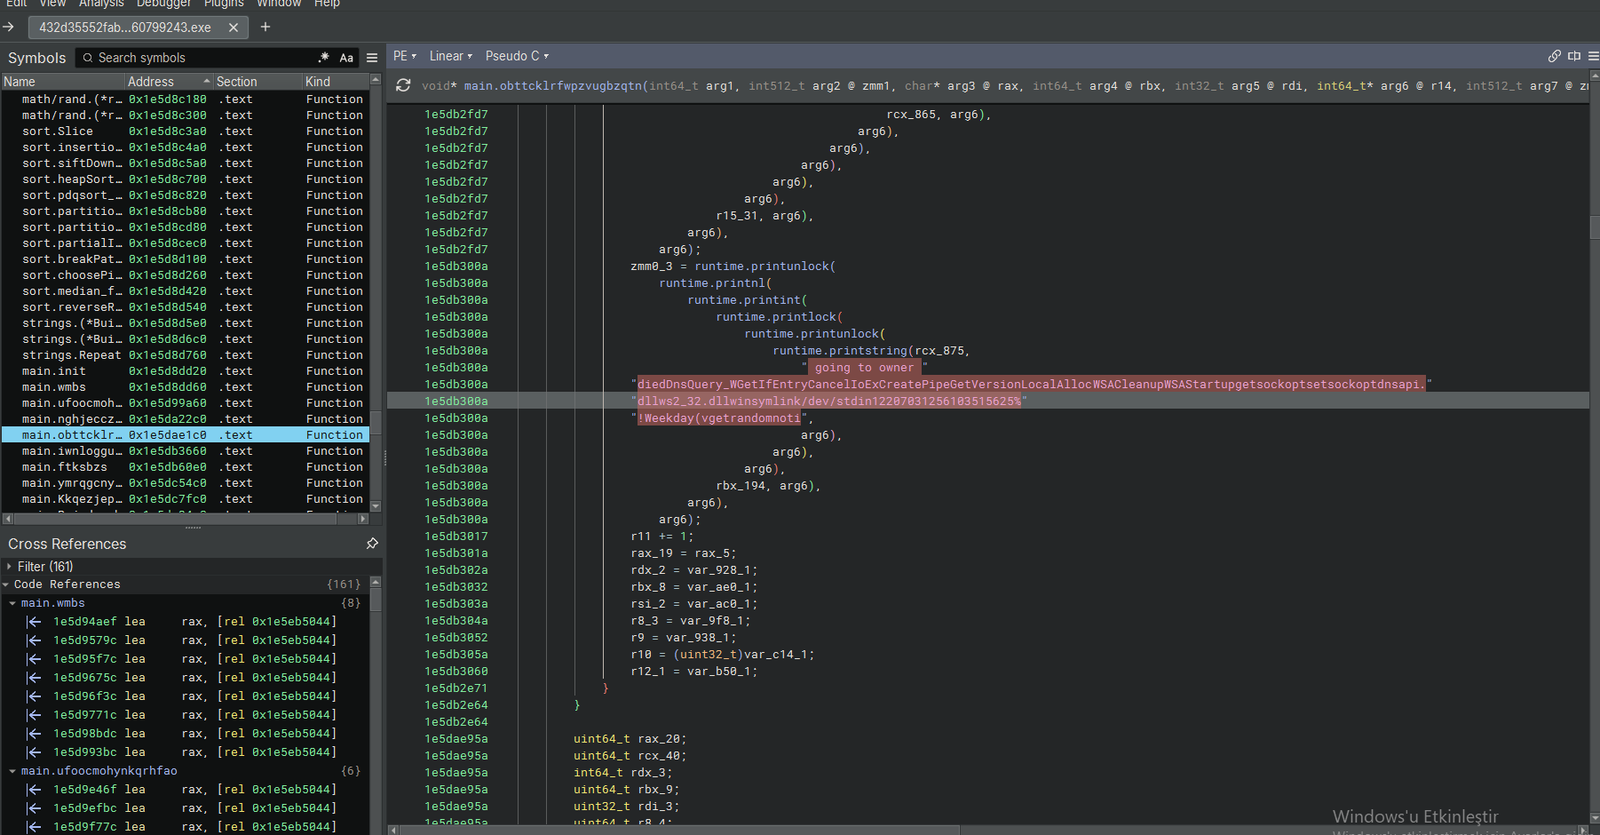
Vidar Stealer 样本在 Binary Ninja 中的第二个视图揭示了一个专用于系统侦察和反取证清理的函数(main.obttcklrlfwpzvugbzqtn)。该函数处理加密字符串并解析 API 名称,以清除其执行痕迹,特别针对 DNS 缓存、事件日志和临时 Internet 文件,然后再投放最终载荷。
混淆 API 解析:字符串 ...DiednsQuery_WGGetIfEntryCancelIoExCreatePipe... 是 WinAPI 调用的加密拼接 已识别的清理 API:DnsQuery_W / DnsFlushResolverCache – 刷新 DNS 缓存以隐藏 C2 域名解析痕迹。 GetIfEntry – 枚举网络接口(检查沙箱/虚拟适配器)。 WinExec – 动态执行系统清理工具(例如 cmd.exe /c del ...)。 系统调用/脚本执行:对 dllws2_32.dll 和 /dev/stdin(标准输入重定向)的引用表明恶意软件准备与系统的标准流或网络栈进行交互。
反取证:刷新 DNS 缓存(DnsFlushResolverCache)并调用清理例程可确保网络日志和本地痕迹被销毁,从而阻碍事件响应。 沙箱规避:查询网络接口(GetIfEntry)使窃取程序能够检测虚拟化环境(例如 VMware、VirtualBox),并在检测到沙箱时中止执行 伪造执行流:使用 WinExec 进行清理意味着恶意软件无需静态导入删除 API;它将脏活委托给操作系统。 无文件交互:/dev/stdin 重定向和管道使用(CreatePipe)使窃取程序能够将窃取的数据传递给注入的进程或命令 shell,而无需接触磁盘。
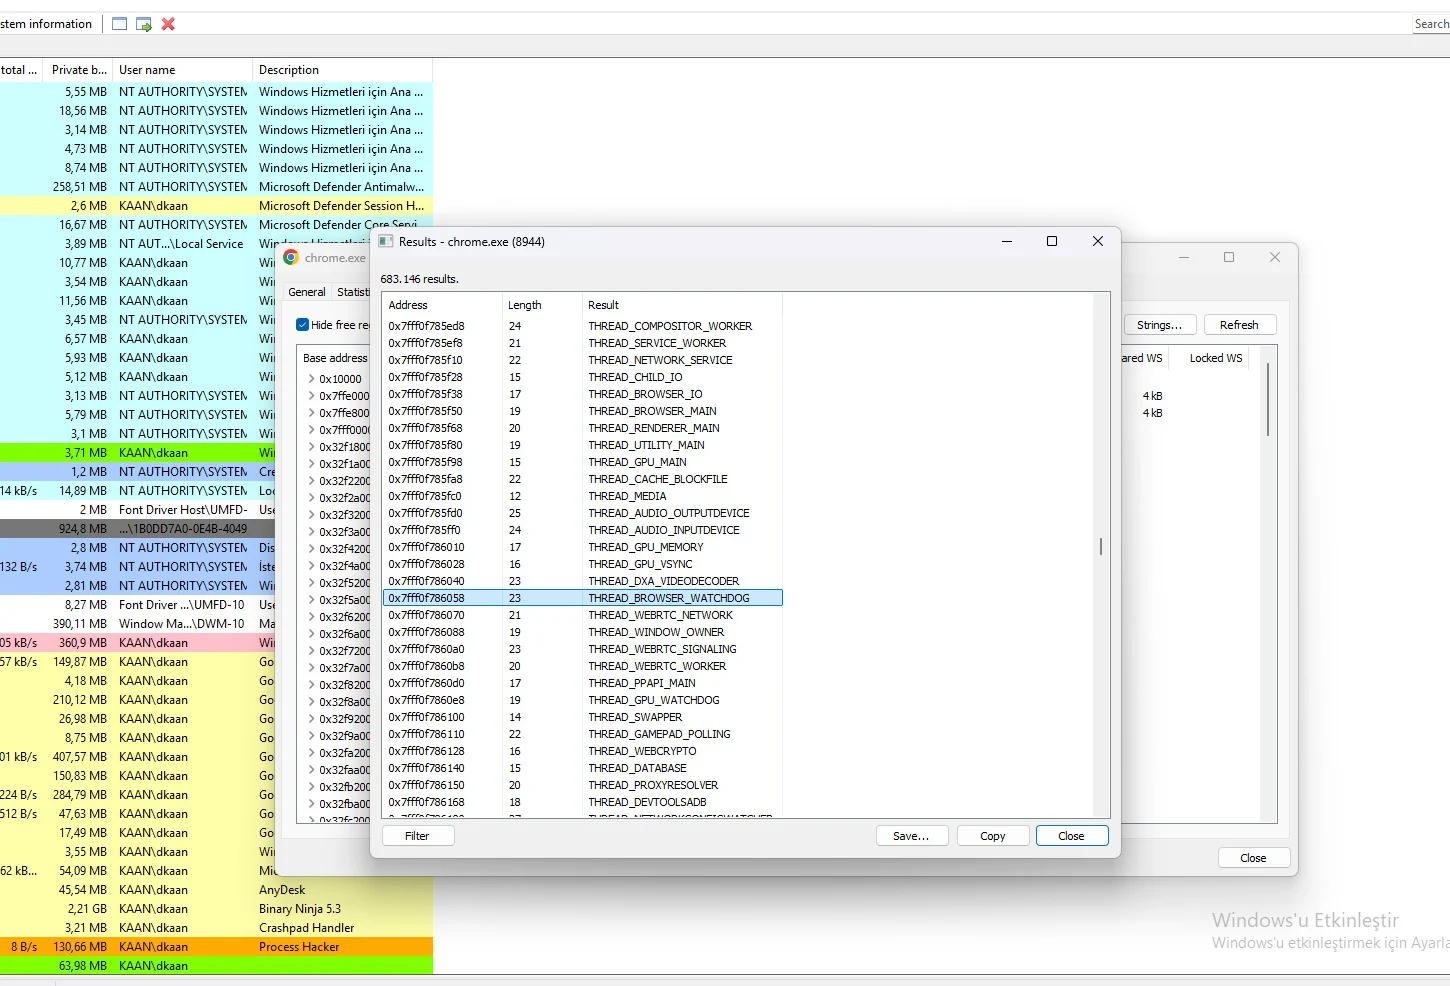
Process Hacker 中 chrome.exe 进程(PID 8944)的内存视图证实,Vidar Stealer 已将其有效载荷直接注入浏览器的内存空间。字符串扫描暴露出多个线程执行块,这是进程镂空或远程线程注入的典型痕迹。通过注入 Chrome,该窃密程序得以在一个受信任的高完整性进程下运行,从而静默地窃取 Cookie、已保存的凭据和会话令牌。
注入的线程(内存字符串):THREAD_BROWSER_WATCHDOG / THREAD_GPU_WATCHDOG —— 看门狗线程被劫持,以维持注入线程的存活。 THREAD_CACHE_BLOCKFILE —— 表明对 Chrome 缓存的操纵(很可能用于提取会话数据)。 THREAD_AUDIO_INPUTDEVICE / THREAD_GAMEPAD_POLLING —— 非必要的线程被改作他用,以掩盖恶意活动。 THREAD_WEBCRYPTO —— 高度可疑;Chrome 内部的加密 API 被用于解密已保存的密码和 Cookie。 THREAD_PROXYRESOLVER / THREAD_DATABASE —— 用于拦截网络流量并访问本地凭据数据库。
浏览器凭据窃取:挂钩 THREAD_WEBCRYPTO 和 THREAD_DATABASE 使 Vidar 能够绕过 Chrome 的加密机制,窃取已保存的密码和 Cookie。 就地取材(Living off the Land):通过注入 chrome.exe,恶意软件伪装成合法的浏览器流量,从而轻易绕过防火墙和 EDR 网络规则。 进程镂空:标准 Chrome 线程与注入线程并存,意味着恶意软件很可能镂空了某个合法线程,或使用了 CreateRemoteThread。 会话劫持:THREAD_CACHE_BLOCKFILE 和 Cookie 提取使攻击者无需用户密码即可窃取活动会话(会话劫持)。 规避检测:杀毒软件很少扫描 Chrome 这类已签名浏览器的内存空间。
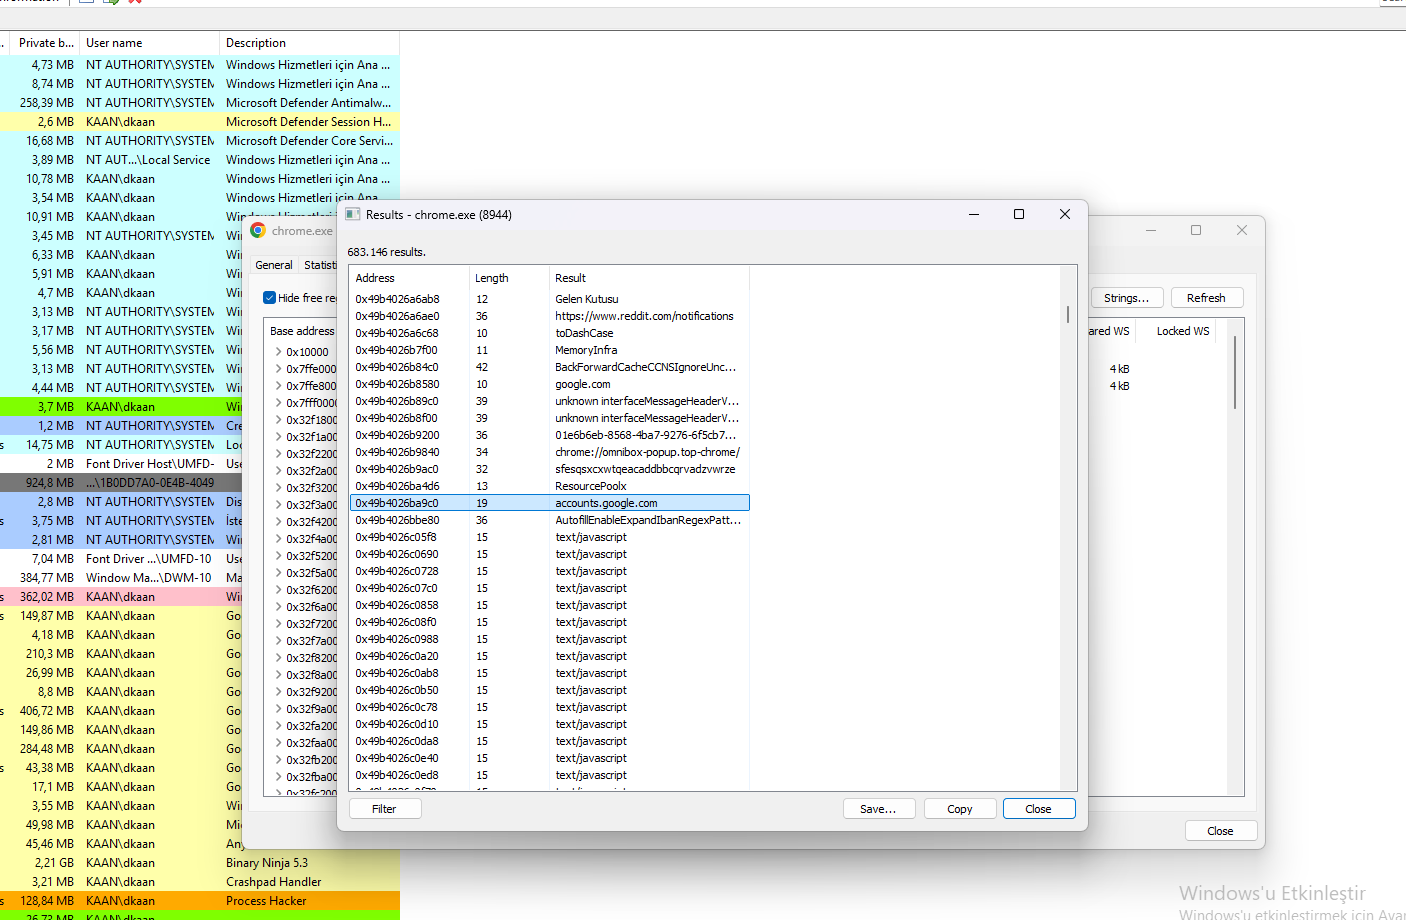
深入查看 chrome.exe(PID 8944)被注入的内存空间,会发现一组专门针对 Google 身份验证流程、Reddit 会话以及浏览器 JavaScript 执行的字符串。这些字符串的存在证实,Vidar Stealer 会注入恶意 JavaScript 或挂钩浏览器 API,以拦截登录凭据和会话令牌。
凭据 / 身份验证目标:accounts.google.com —— 专门针对 Google 账户登录页面进行凭据窃取。 https://www.reddit.com/notifications —— 监控 Reddit 会话活动(很可能是 Cookie 窃取)。 Gelen Kutusu(土耳其语,意为“收件箱”)—— 表明针对电子邮件或消息界面的攻击目标。 toDashCase / MemoryInfra / BackForwardCacheCSIgnoreUnc... —— Chrome 内部的内存与渲染标志 AutoFillEnableExpandIframeRegexPatt... —— 操纵 Chrome 的自动填充功能,以捕获已保存的密码/表单 多个 text/javascript:条目证实 Vidar 正在浏览器上下文中直接注入并执行恶意 JavaScript。 ResourcePool / sfsssqcxxwqecaddbbbcqpvadzvwrze —— 很可能是加密的 C2 端点或随机生成的会话标识符。
定向凭据窃取:指定 accounts.google.com 表明 Vidar 并非盲目抓取,而是在主动针对高价值身份验证门户。 浏览器 API 挂钩:AutoFillEnableExpandIframeRegexPatt 等字符串证明 Vidar 操纵 Chrome 的 AutoFill 引擎,以拦截已保存的凭据和表单数据 JavaScript 注入:内存中大量出现 text/javascript 意味着 Vidar 在浏览器内执行脚本,以读取 cookie(document.cookie)并绕过 HTTPOnly 保护。 Mojo IPC 滥用:interfaceMessageHeader 表明该窃密程序正在与 Chrome 的内部 IPC(Mojo)通信,以直接从浏览器沙箱进程中提取数据。 会话劫持:针对 Reddit 通知和收件箱证实其目标是主动会话劫持(cookie 窃取),而不仅仅是静态密码转储。
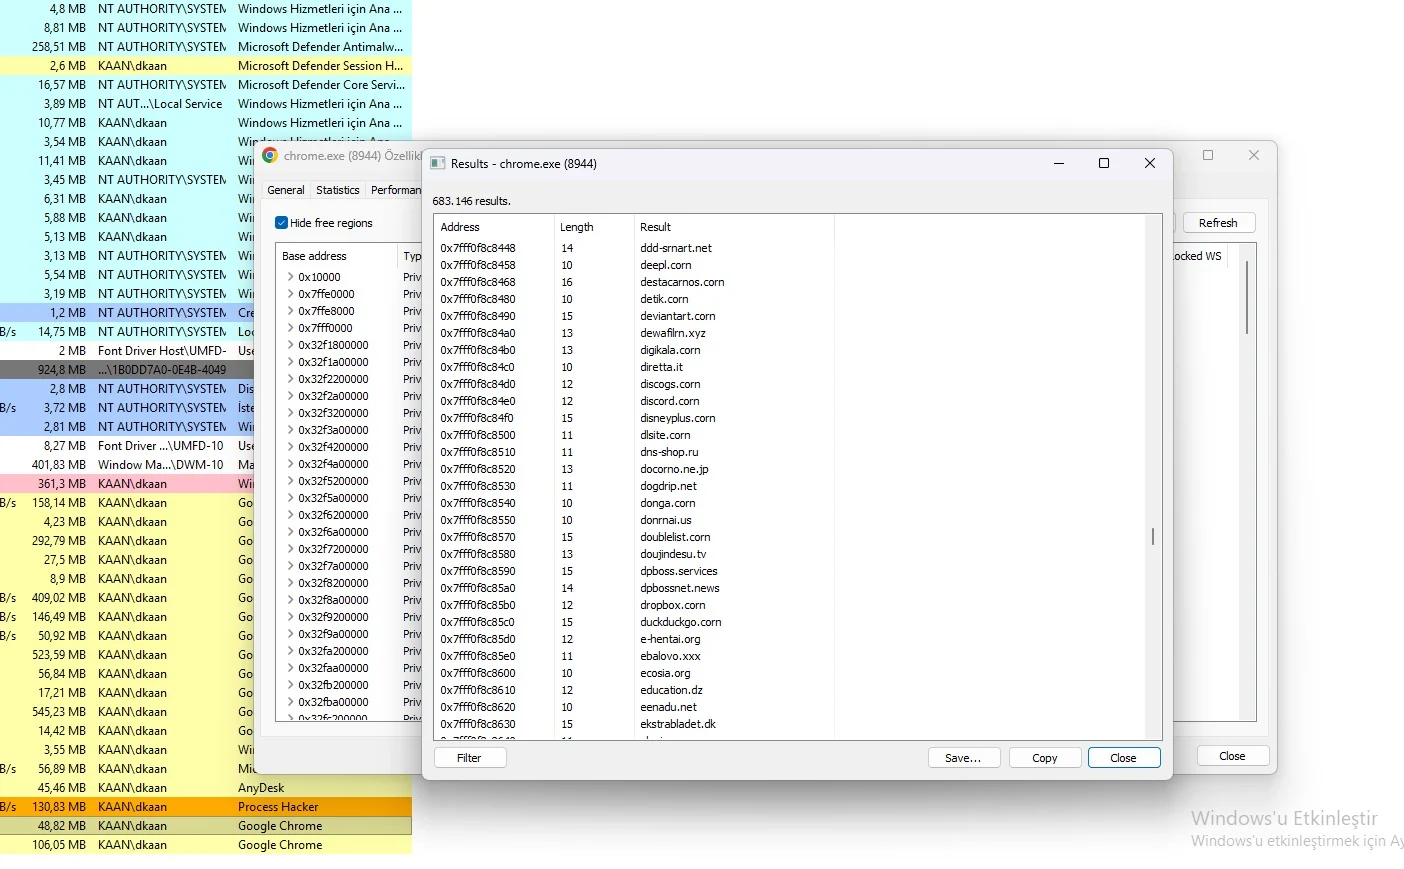
最后查看 chrome.exe(PID 8944)的内存空间,会发现一份庞大的域名列表,这些并非 C2 服务器,而是用于反分析和沙箱规避的诱饵域名。ddt-smart.net、deepL.com、dropbox.com 以及众多其他字符串被硬编码到注入的载荷中。这是一种经典的域名泛洪技术,旨在淹没安全分析师和自动化沙箱。
诱饵域名列表(部分):合法域名:deepL.com、dropbox.com、deviantart.com、discord.com、ebay.com。 伪造 / 随机域名:ddt-smart.net、destacamos.com、dfk.com、donga.com、dzgsnuhm.com。 区域特定域名:dokomo.ne.jp、doujin.desu.tv、e-hantal.org(中东 / 亚洲目标)。 无直接 C2 指标:这些域名均不匹配已知的 Vidar C2 基础设施;它们很可能被传递给沙箱/AV,以浪费其时间。
域名泛洪(反分析):Vidar 将数十个随机和合法域名注入内存,以大量无用的网络请求淹没自动化沙箱(如 Any.run 或 Cuckoo)。安全分析师浪费时间去分析良性流量。 误报:如果分析师从内存中提取域名列表,他们可能会错误地将合法网站(如 dropbox.com 或 deepL.com)标记为 C2,导致错误的 IOC 和失效的规则。 沙箱超时:对这些诱饵的持续 DNS 查询和 HTTP 请求消耗沙箱资源和时间限制,使真正的 C2 连接得以溜过或在沙箱停止后运行。 TLD 多样性:这些域名涵盖 .com、.net、.jp、.tv、.org 和 .de,使基于模式的阻止规则失效。
对 Vidar Stealer 样本的分析证实,它是一种高度复杂的无文件信息窃密程序,具备高级规避和反取证能力。通过 Binary Ninja 和 Process Hacker,我们观察到该恶意软件直接在内存中构建其载荷,注入 chrome.exe 进程以挂钩内部 API,并用诱饵域名淹没环境以阻挠分析。
内存中载荷构建:main.vxormo 函数利用重度混淆和自定义 XOR 例程(\x00 字节数组)来解密并执行载荷片段,而不接触磁盘。 反取证:该恶意软件动态解析 API 以刷新 DNS 缓存(DnsFlushResolverCache)并清除系统日志,销毁其活动证据。 进程注入(挖空):Vidar 成功将其线程注入 chrome.exe,伪装成合法的浏览器进程(THREAD_WEBCRYPTO、THREAD_BROWSER_WATCHDOG)以规避 EDR 检测。 域名泛洪(反分析):注入例程用数百个诱饵域名(例如 dropbox.com、deepL.com)填充 Chrome 的内存,以淹没沙箱并误导分析师提取错误的 IOC。
Vidar Stealer 仍然是一个强大的威胁,已从简单的凭据窃取器演变为高度规避、以浏览器为目标的窃取器。它能够完全在内存中运行(无文件)、滥用合法的浏览器内部机制,并部署大量域名噪声,这使得传统的基于签名的检测失效。该恶意软件的主要目标是快速窃取已保存的密码、Cookie 和加密钱包数据。
🛡️ 支持我的研究
如果这次恶意软件分析帮助了您,或在您的逆向工程之旅中为您节省了时间,欢迎支持我的研究!您可以通过我的 GitHub Sponsors 页面请我喝杯咖啡或成为赞助者。任何支持都能帮助我逆向分析更高级的威胁!🛡️
所分析的 OverlordRat 样本可在 MalwareBazaar 上获取,供希望自行分析的人员使用:
MalwareBazaar 上的 Vidar Stealer 样本
使用的工具: Process Hacker、Binary Ninja、x64dbg

