#1
 neurosaki987/qvm-tool
针对ACE .qvm0保护的PE镜像的静态分析与结构恢复工具包
 myrtus0x0/smoke_conf_extract
用于 SmokeLoader 样本的静态配置提取器,可对受保护的例程进行去混淆、解包和模拟,以恢复最终阶段的 C2 设置。
 dump-guy/powershell-tools
一些易用工具的集合 - 使用 PowerShell 编写。
 luftwaffe66/gobfuscator
通过 AES-256 字符串加密及运行时解密、标识符重命名和注释移除来混淆 Go 源代码,以阻碍逆向工程,同时保持运行时行为不变。
 chenaotian/cve-2021-3156
CVE-2021-3156 POC and Docker and Analysis write up
 sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.
链式 Chrome V8 渲染器逃逸概念验证,利用四个 CVE:Float64Array 损坏、Wasm 覆写、弹窗导航重定向以及激活错误归因。
 teutekeune/ibssloader
研究工具集,用于通过 checkm8、修补后的 iBSS/iBEC 以及自定义裸机载荷在 iPad mini 1 上启动 Linux,涵盖设备树移植、内核构建和启动脚本。
 humoud/apksneeze
一个自动化 Android 应用渗透测试中繁琐任务的工具。它使用 APKTool 和 Dex2Jar。
 caveeroo/gv_decryptor
Gallery Vault 转储恢复工具,具备自动发现、密钥派生和自动媒体恢复功能。
 jprx/cve-2024-54507
针对CVE-2024-54507的概念验证漏洞利用,这是XNU内核中的整数类型混淆漏洞,包含技术文章和利用细节。
 bytev0rtex/cve-2026-64788
CVE-2026-64788 的概念验证,即 iOS 26.6 上 IOGPUFamily 内核扩展中的释放后使用漏洞,演示了通过 Metal 纹理创建和堆喷射进行的利用。
 keowu/sjcam
基于全志V3的物联网摄像头的逆向工程研究和定制固件,包括固件解析器、AVIOCTRL客户端以及针对未认证OTA固件替换的CVE-2026-52656概念验证。
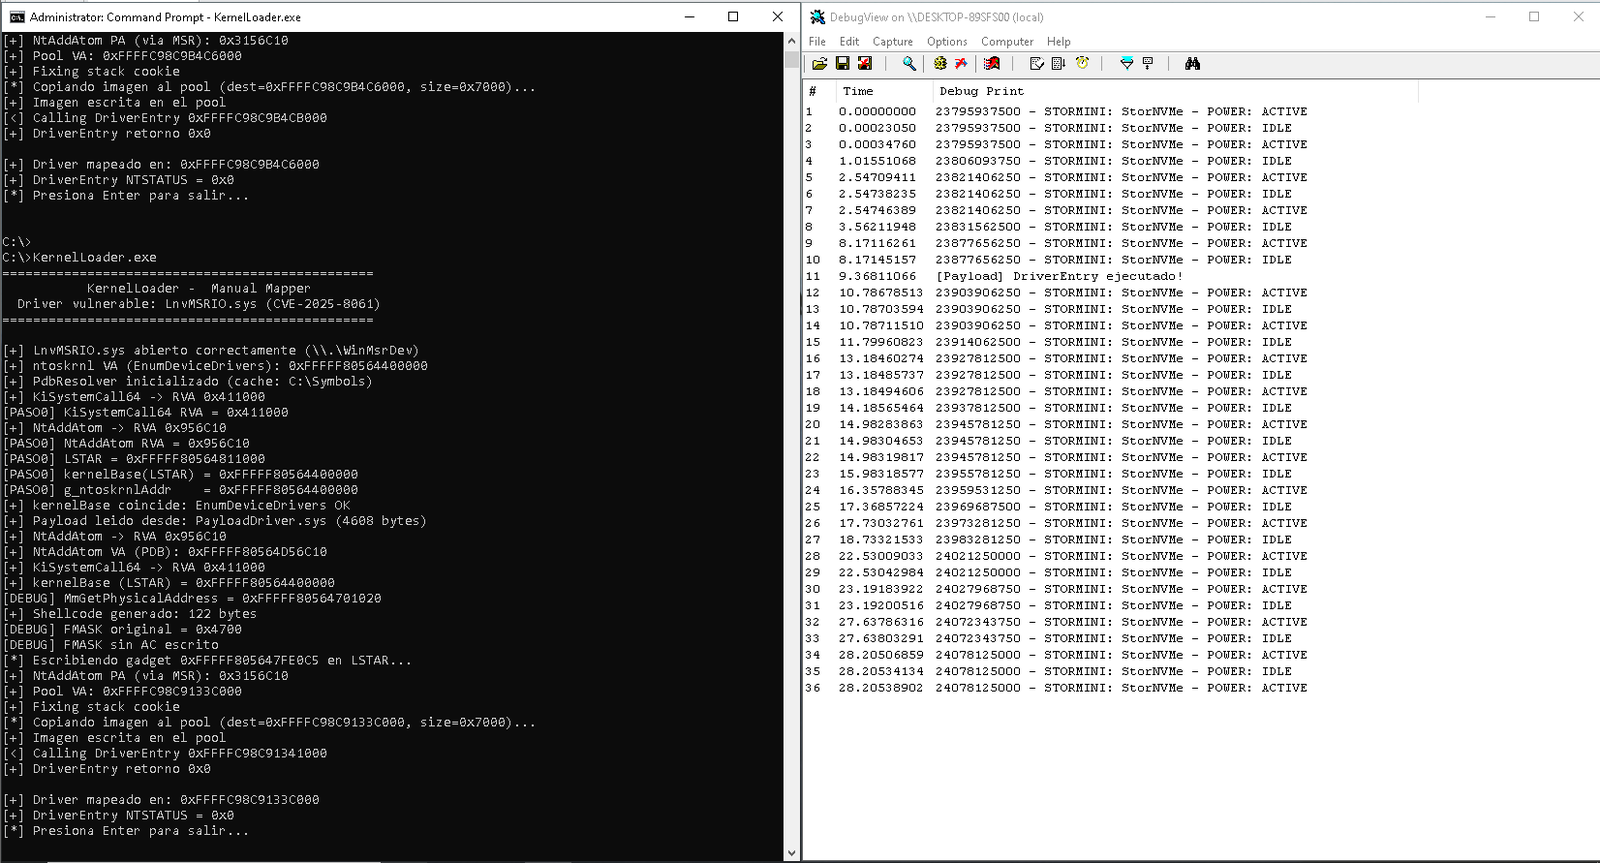 ull0a/msrmapper
针对 Windows x64 的手动内核驱动映射器,利用 Lenovo 的 LnvMSRIO.sys 中的 CVE-2025-8061 执行 BYOVD 攻击,将 PE64 驱动映射到 ring 0。
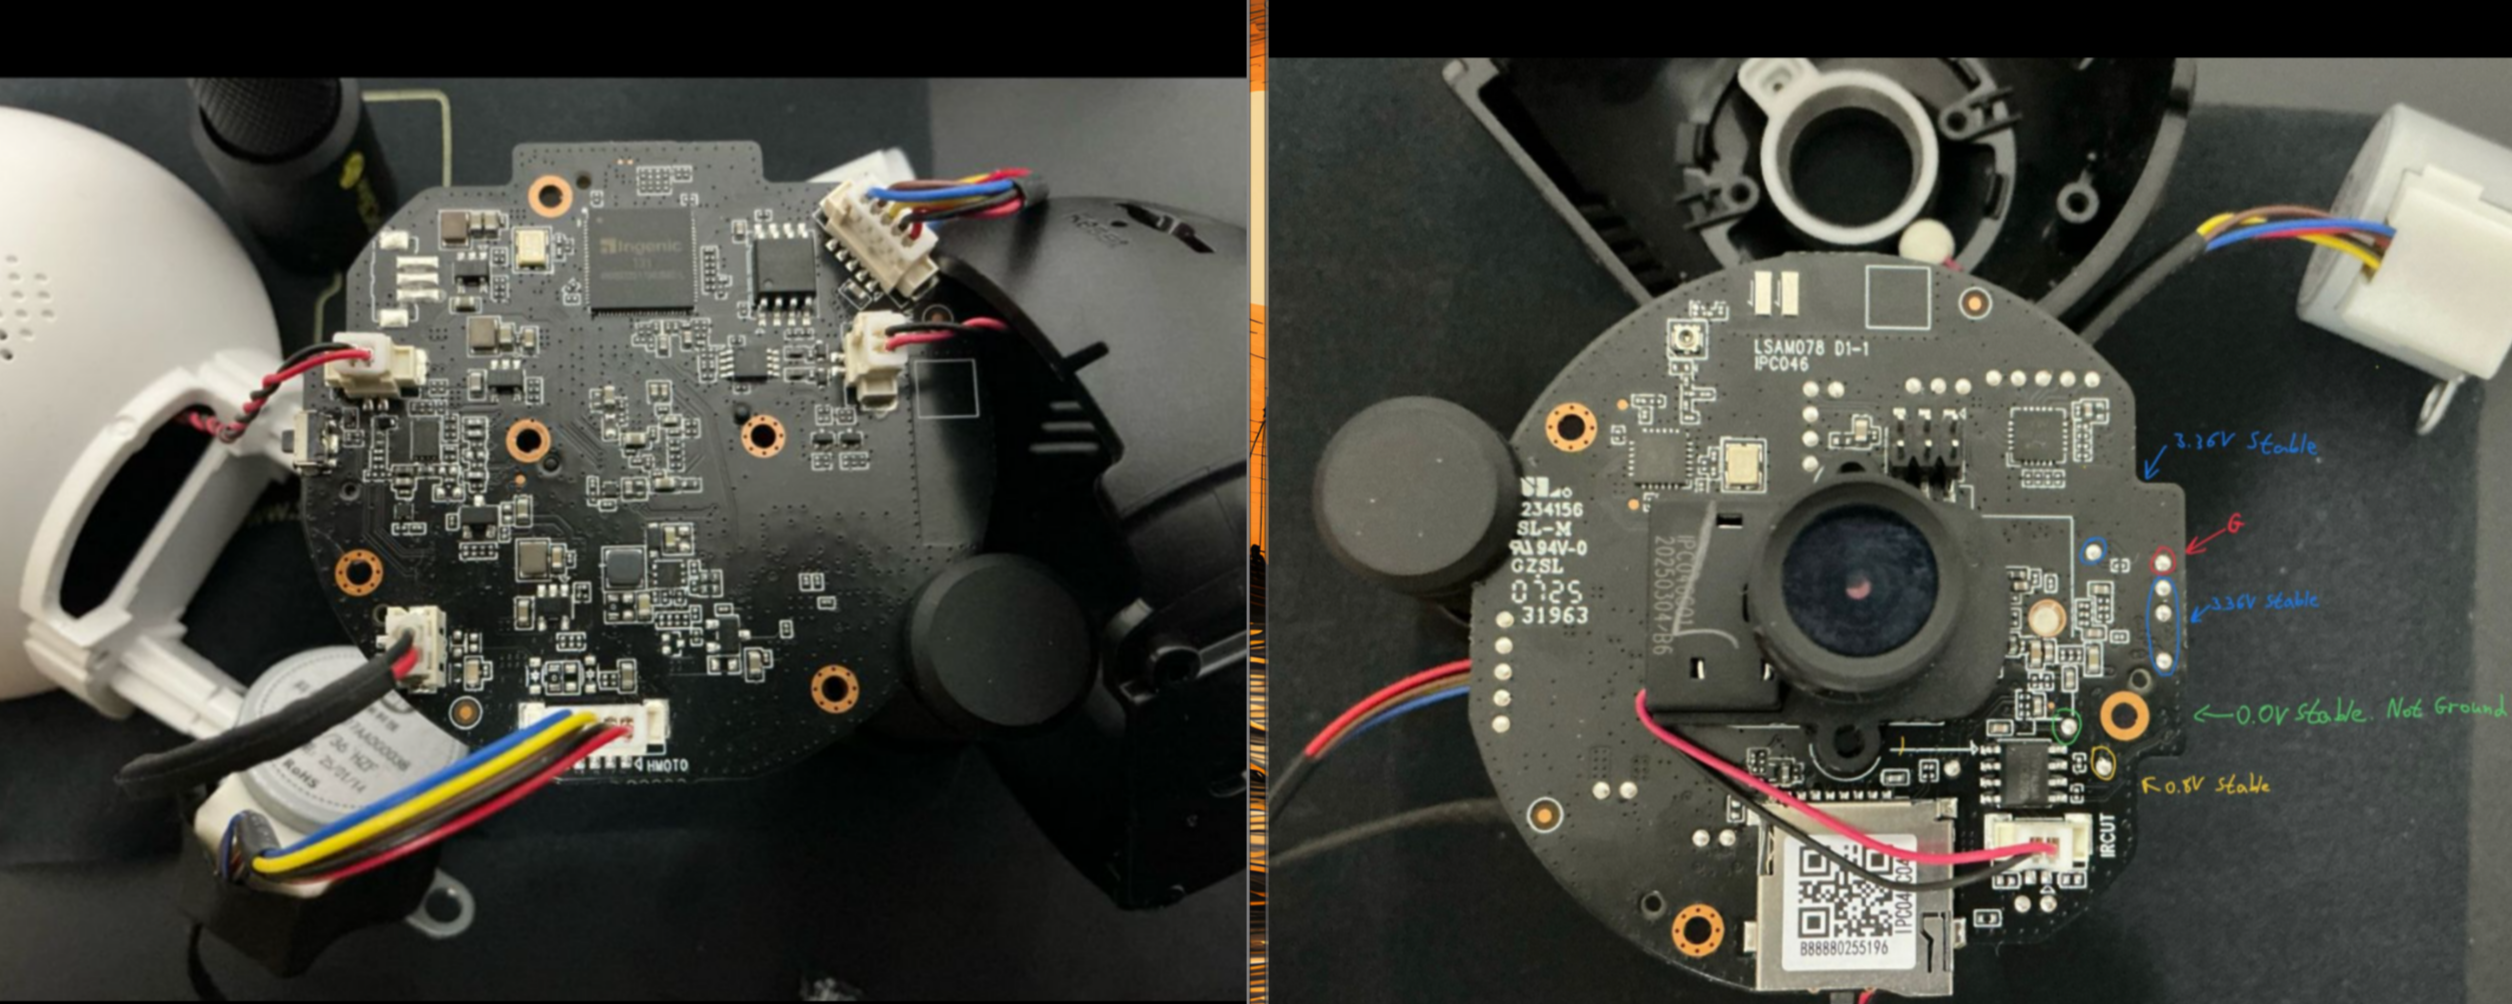 h3xdum/xiaomi-c200-firmware-analysis
从UART到Root:通过U-Boot攻入小米C200
 xf1les/fsop-finder
Binary Ninja 插件,用于扫描 glibc libio 中能够劫持控制流和栈指针的 FSOP 代码路径,助力堆利用研究。
 malwaretech/phasedump
用于解密 W32/Phase 模块的 Python 工具
 hackyangwen-lgtm/rmg-s9180-fzg1
# 获取我的 Galaxy SM-S9180 (dm3q) S9180ZHS8FZG1 的 Root 权限 payload 移植 - CVE-2026-43499 + KernelSU LKM