
 #1
用于反编译、反汇编和理解恶意软件内部结构和复杂二进制文件的工具。
Kitploit 推荐
 devrodt2/cve-2026-28609-matroska-pcm-oob
CVE-2026-28609 的概念验证与插桩复现测试框架,该漏洞是 Android MatroskaExtractor 中的一处越界写入,可通过带有大端 PCM 音轨的精心构造的 WebM 文件触发。
 vl4dr/cve-2024-42642
针对Crucial MX500 SSD固件更新机制中三个漏洞的概念验证漏洞利用,可通过ATA命令实现缓冲区溢出和潜在代码执行。
 synacktiv/toy-wasm-symbexp
一个玩具级符号执行引擎,支持博客文章……
 xv4l3x/hermit
检查、反编译并结构化修补来自 React Native 应用的 Hermes 字节码(HBC),具备 GDB 风格的 REPL、CFG、反编译器和可重新序列化的修补器。
 werew/qsynth-artifacts
QSynth 的基准数据集和合成产物,包含 Tigress 混淆的 C 函数、x86_64 二进制文件、执行轨迹、ground truth 以及合成的 AST 结果。
 sunghoojung/reverse-engineering-browser
Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, 双重释放, 堆风水, ROP, SKF分片, Windows漏洞利用, 反调试, 混淆, API钩子, Shellcode, 反向Shell
 matthw/malware_analysis
用于恶意软件分析的 Python 工具包,旨在检查可疑文件并提取入侵指标(IoC),以支持安全调查。
 calligraf0/cve-2024-0311
CVE-2024-0311 的概念验证漏洞利用,通过进程注入和命名管道操作绕过 Skyhigh Client Proxy 策略,并利用自定义 shellcode 规避 AV/EDR 限制。
 kaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis
对Formbook的逆向工程分析,这是一种利用.NET程序集操作和XOR解密的信息窃取程序。通过x32dbg提取了完整载荷,包括XOR解密循环、CLR初始化、SQLExpress诱饵以及键盘记录/剪贴板API。
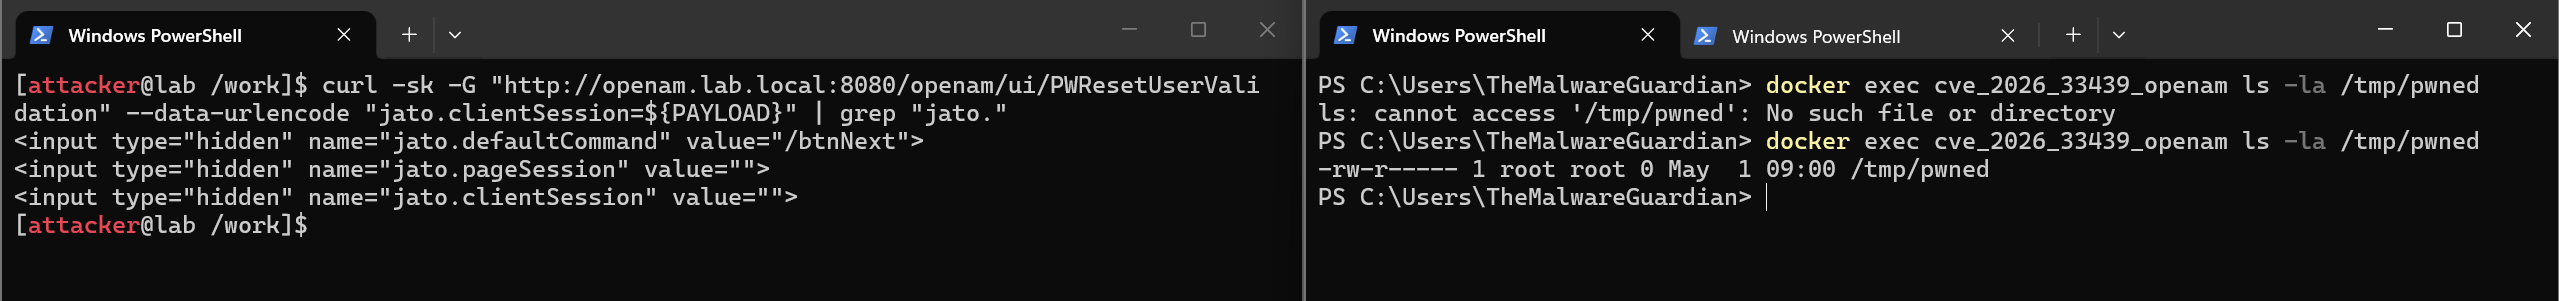 themalwareguardian/cve-2026-33439
CVE-2026-33439(通过jato.clientSession反序列化的OpenAM预认证RCE)的首个公开共享漏洞利用实现。
 habanada/nativemirror
Native Delphi implementation of PE-sieve functionality with a reusable library, CLI, and PE-sieve-compatible DLL for HollowsHunter integration.
 become-illusory/cve-2026-64560-a16
CVE-2026-64560 toolkit: Go single-binary toolchain + realme RMX5010 (A16, SM8750) target port
 p0dalirius/pdbdownload
一个用于下载与可移植可执行文件 (PE) 关联的 PDB 文件的实用工具。
 vichhka-git/renef-skills
用于操作 renef.io 的 Agent 技能 — Android ARM64 动态插桩:挂钩 native/Java、修补内存、追踪系统调用、绕过 SSL 固定/root 检测;将 Frida 与 GameGuardian 脚本移植到 renef Lua。
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — Linux 内核 futex PI rt_mutex UAF ARM32 权限提升研究,针对华为 Watch 4 Pro(内核 5.4.210)
 wzhdgithub/ghostlock
CVE-2026-43499 futex PI 栈 UAF 漏洞利用 - 针对 Android GKI 6.1~6.12 的本地提权利用,通过 pselect() + futex PI 组合触发漏洞,实现 root 权限并绕过 SELinux,已在 OPPO Find X8 和 OnePlus…
 dinosn/cve-2026-25243
CVE-2026-25243 — Redis RESTORE zipmap 双重释放 → 远程代码执行 (ASLR 开启)。








