
使用 x64dbg 逆向分析 Amadey Loader:动态 API 解析、令牌权限提升、键盘记录器钩子、剪贴板捕获,以及为窃密程序部署而滥用命令行。

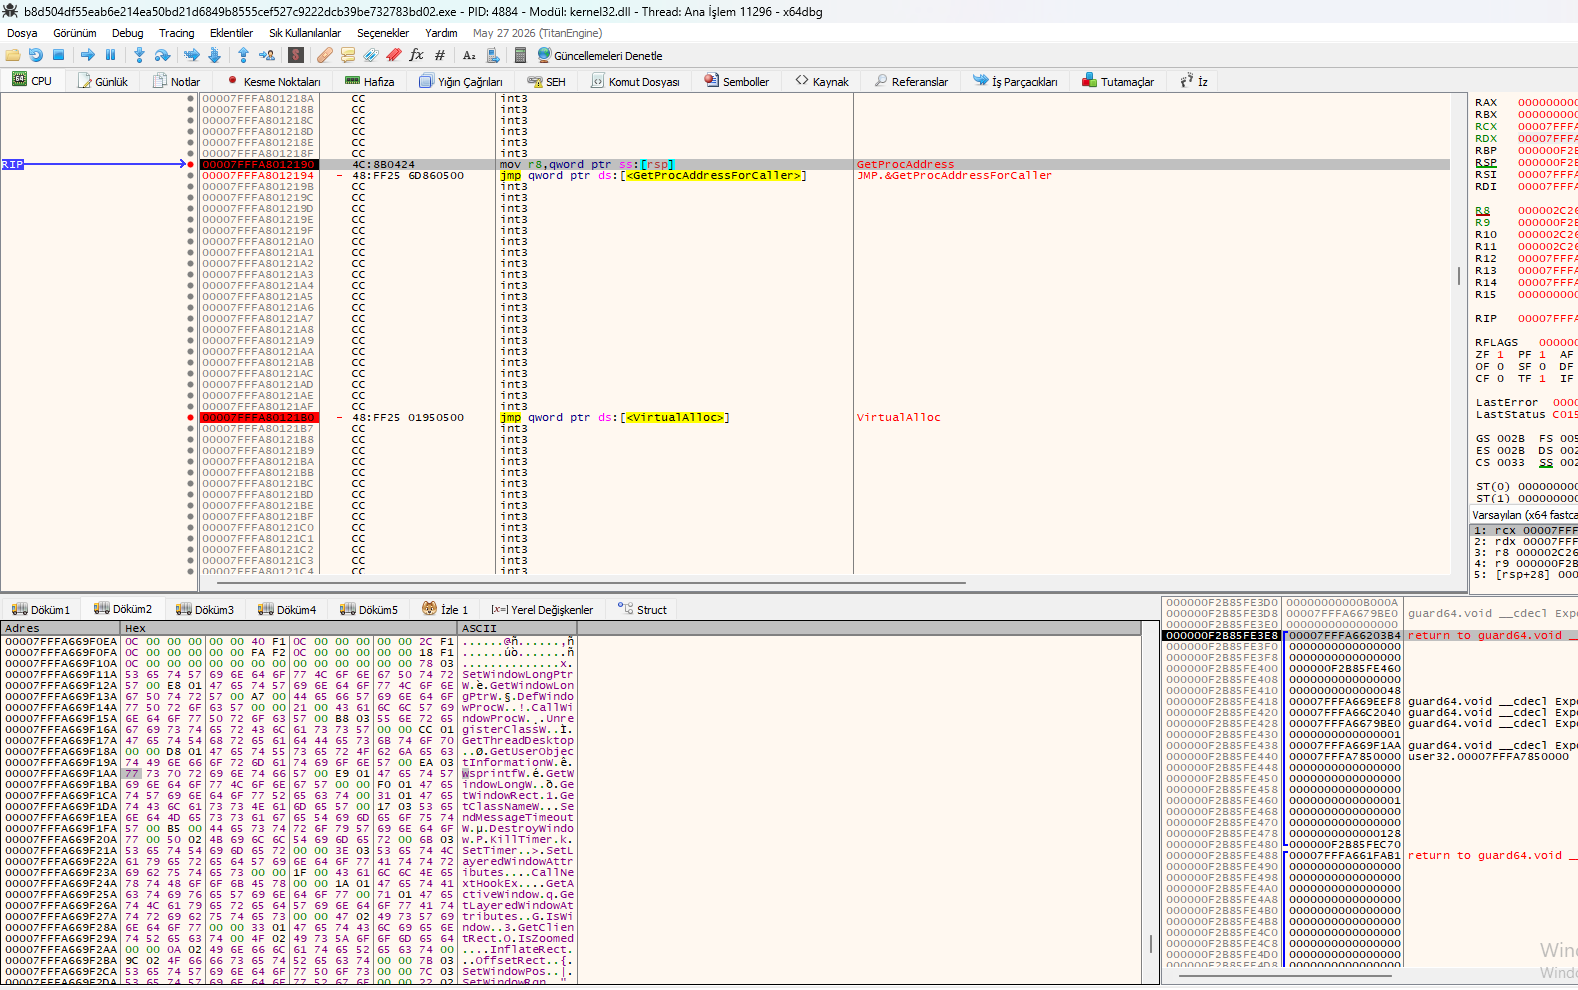
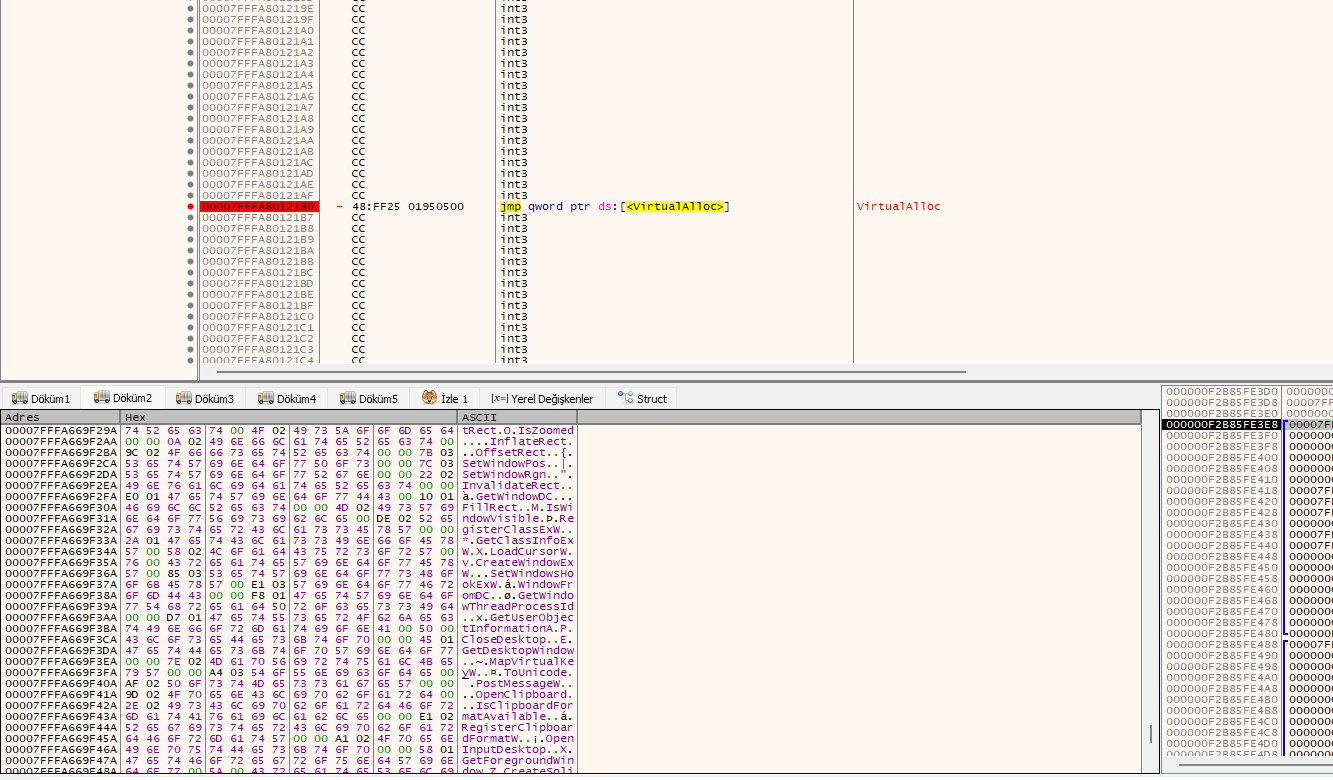
Amadey Loader 样本被加载到 x64dbg 中。在入口点处,加载器通过指向 GetProcAddressForCaller 和 VirtualAlloc 的 jmp thunk 执行动态 API 解析。下方的转储视图揭示了加载器的键盘记录器和持久化例程所使用的已解密字符串和 API 名称。
jmp qword ptr ds:[] – 动态 API 查找,避免静态导入。 jmp qword ptr ds:[] – 为解包后的载荷 / shellcode 分配 RWX 内存。 SetWindowsHookExW / CallNextHookEx / UnhookWindowsHookEx – 键盘记录器钩子链(WH_KEYBOARD_LL) GetForegroundWindow / GetWindowTextW / GetWindowThreadProcessId – 在每次击键时捕获活动窗口标题。 GetKeyState / GetAsyncKeyState – 原始按键状态轮询。 GetUserObjectInformationW / wndProc /UnregisterClassW – 隐藏键盘记录器窗口的窗口类处理。 GetTickCount / timeGetTime / GetSystemTimeAsFileTime – 用于信标间隔和击键缓冲的计时例程。
动态 API 解析:GetProcAddressForCaller 绕过静态导入分析,使基于签名的检测失效。 键盘记录器确认:SetWindowsHookExW + CallNextHookEx 链是用于在全系统范围内拦截每次击键的经典低级键盘钩子。 上下文感知记录:GetForegroundWindow + GetWindowTextW 捕获活动窗口标题,为每次击键提供上下文(用户名、密码、聊天内容)。 RWX 分配:VirtualAlloc 用于在内存中解包并执行下一阶段载荷,不在磁盘上留下任何痕迹。 Amadey 行为匹配:该 API 集合与 Amadey 已知的凭据窃取和键盘记录行为一致。
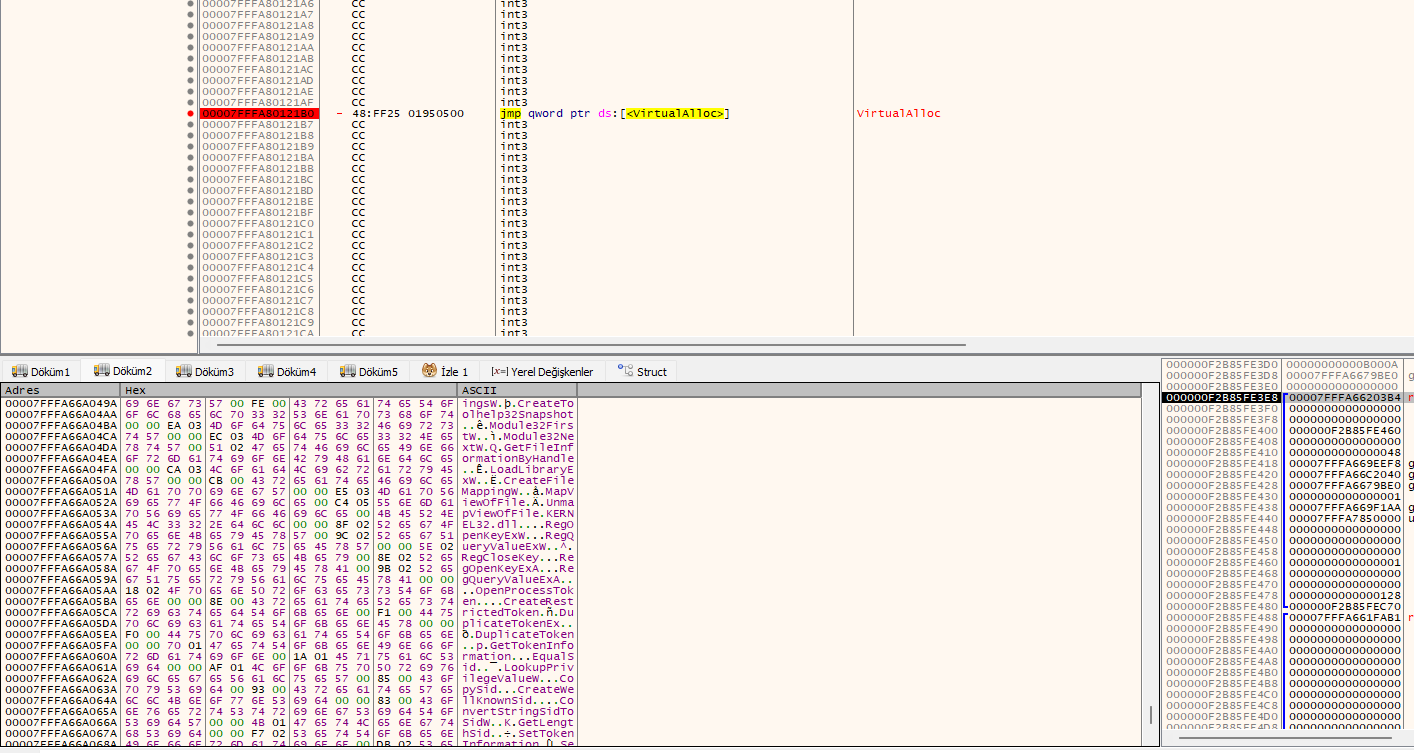
进一步观察同一个 x64dbg 会话可以发现,Amadey Loader 解析了第二批 Windows API,重点涉及权限提升、令牌操纵和进程枚举。反汇编顶部的 VirtualAlloc thunk 用于为解析出的 API 表分配内存,而下方的转储视图则暴露了加载器在执行其载荷之前提升至 SYSTEM 级访问权限的意图。
OpenProcessToken / DuplicateTokenEx / ImpersonateLoggedOnUser – 用于权限提升的令牌复制与模拟。 LookupPrivilegeValueW / AdjustTokenPrivileges – 启用 SeDebugPrivilege 及其他敏感权限。 GetTokenInformation / SetTokenInformation – 读取并修改当前进程令牌。 OpenProcess / Process32FirstW / Process32NextW – 进程枚举,用于定位高价值目标(例如 lsass.exe、AV 进程)。 CreateFileW / CreateToolhelp32Snapshot / Module32FirstW – 用于文件操作和模块枚举。 RegCreateKeyExW / RegSetValueExW / 持久化:在 Run 键下使用 RegCreateKeyExW + RegSetValueExW 可使 Amadey 在重启后自动启动。 GetProcAddress / LoadLibraryW / GetModuleHandleW – 动态 API 解析。 CreateProcessW / ShellExecuteExW / WinExec – 启动下一阶段载荷。 IsDebuggerPresent / CheckRemoteDebuggerPresent – 反调试检查。
令牌模拟:DuplicateTokenEx + ImpersonateLoggedOnUser 使 Amadey 能够以更高权限(通常是 SYSTEM)运行,从而获得对系统的完全控制。 SeDebugPrivilege 滥用:LookupPrivilegeValueW + AdjustTokenPrivileges 启用 SeDebugPrivilege,这是向 lsass.exe 等受保护进程注入所必需的权限。 进程定位:Process32FirstW / Process32NextW 用于枚举并挑选高价值目标(杀毒软件、浏览器、凭据存储)。 反调试:IsDebuggerPresent + CheckRemoteDebuggerPresent 主动检测分析环境并终止或改变行为。 链式执行:CreateProcessW / ShellExecuteExW 证实了 Amadey 作为加载器的角色——它投放并执行下一阶段载荷(例如 Lumma Stealer、Vidar 或勒索软件)。
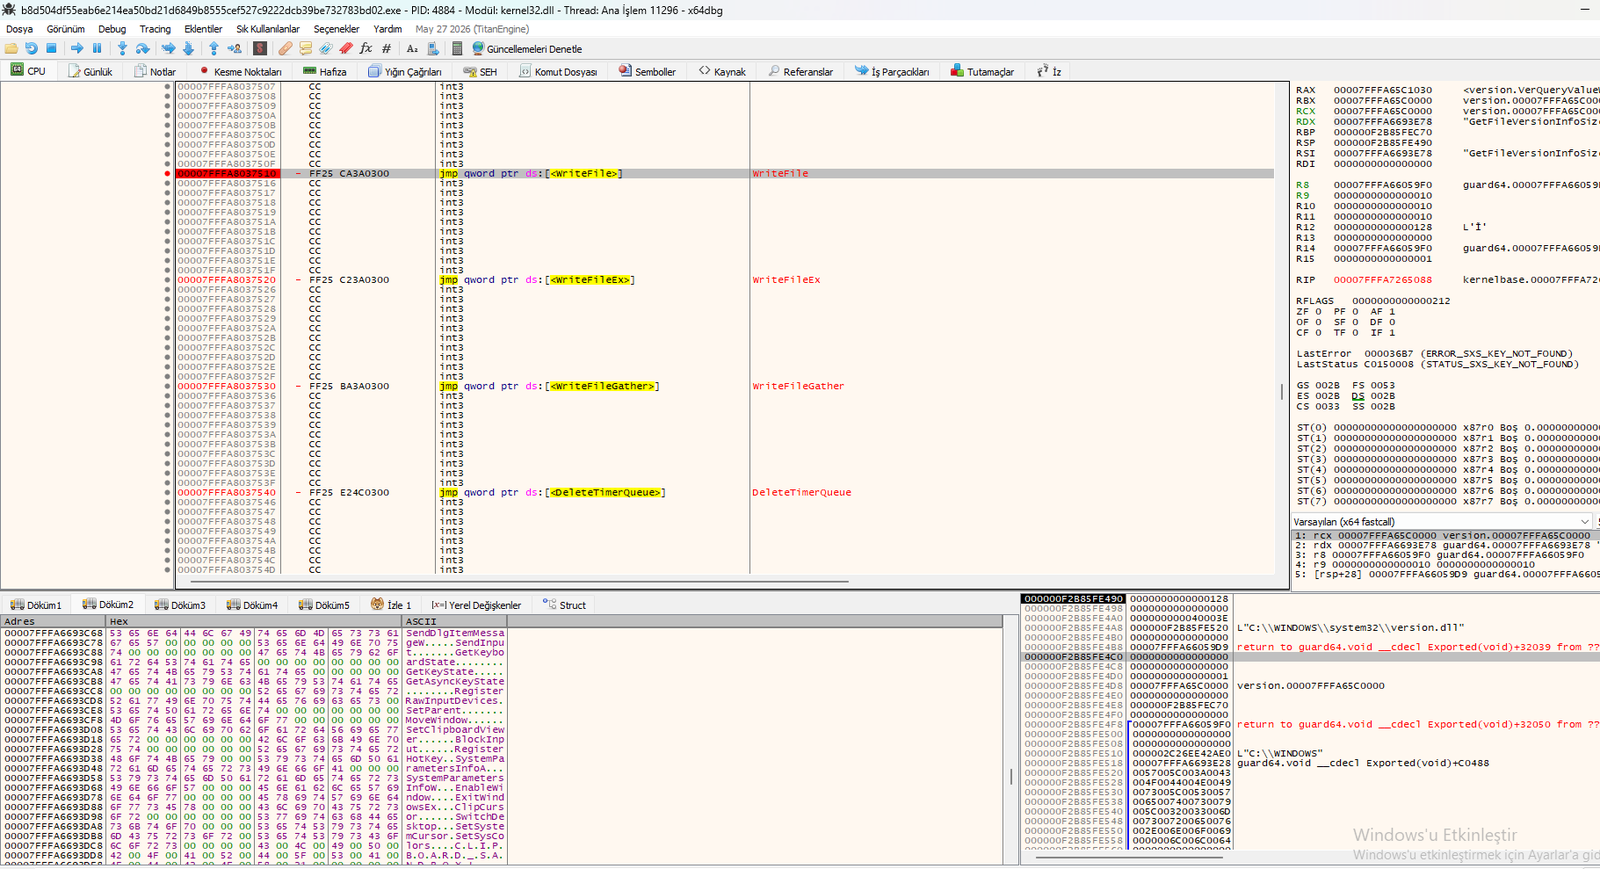
同一 x64dbg 会话的第三个视图显示 Amadey Loader 正在解析用于文件 I/O、定时器管理和输入/键盘处理的 API。结合转储字符串来看,这表明该载荷的行为类似键盘记录器/窃密程序的混合体——捕获输入、写入日志并清理定时器以减少自身痕迹。
jmp qword ptr ds:[] – 将捕获的数据/投放的载荷写入磁盘。 jmp qword ptr ds:[] – 异步文件写入(用于隐蔽地刷新日志)。 jmp qword ptr ds:[] – 分散写操作(用于分片投放载荷)。 jmp qword ptr ds:[] – 删除定时器队列以抹除基于时序的痕迹。 SetSystemTime / SetLocalTime – 可能的时间戳操纵。 SetWindowsHookEx / CallNextHookEx / UnhookWindowsHookEx – 键盘钩子链。 GetForegroundWindow / GetWindowTextW / GetClassNameW – 捕获活动窗口上下文。 GetSystemInfo / EnumWindows / EnumChildWindows – 环境枚举。
键盘记录器确认(进一步强化):SetWindowsHookEx、CallNextHookEx、ToUnicodeEx 和 GetForegroundWindow 的组合是教科书式的键盘记录器实现,既记录击键内容,也记录击键所在的窗口。 窃密行为:WriteFile + WriteFileEx + WriteFileGather 表明捕获的数据(击键、凭据)以分片、异步的方式写入磁盘以规避检测。 反取证清理:DeleteTimerQueue 和 SetSystemTime 帮助加载器抹除自身的时间痕迹,并可能修改文件时间戳。 合成输入:SendInput + RegisterHotKey 表明该载荷还能注入击键——可用于持久化或远程触发操作。 Amadey 载荷模式:这组 API 证实加载器正准备部署键盘记录器/窃密载荷(常见为 Vidar、Lumma 或类似程序)。
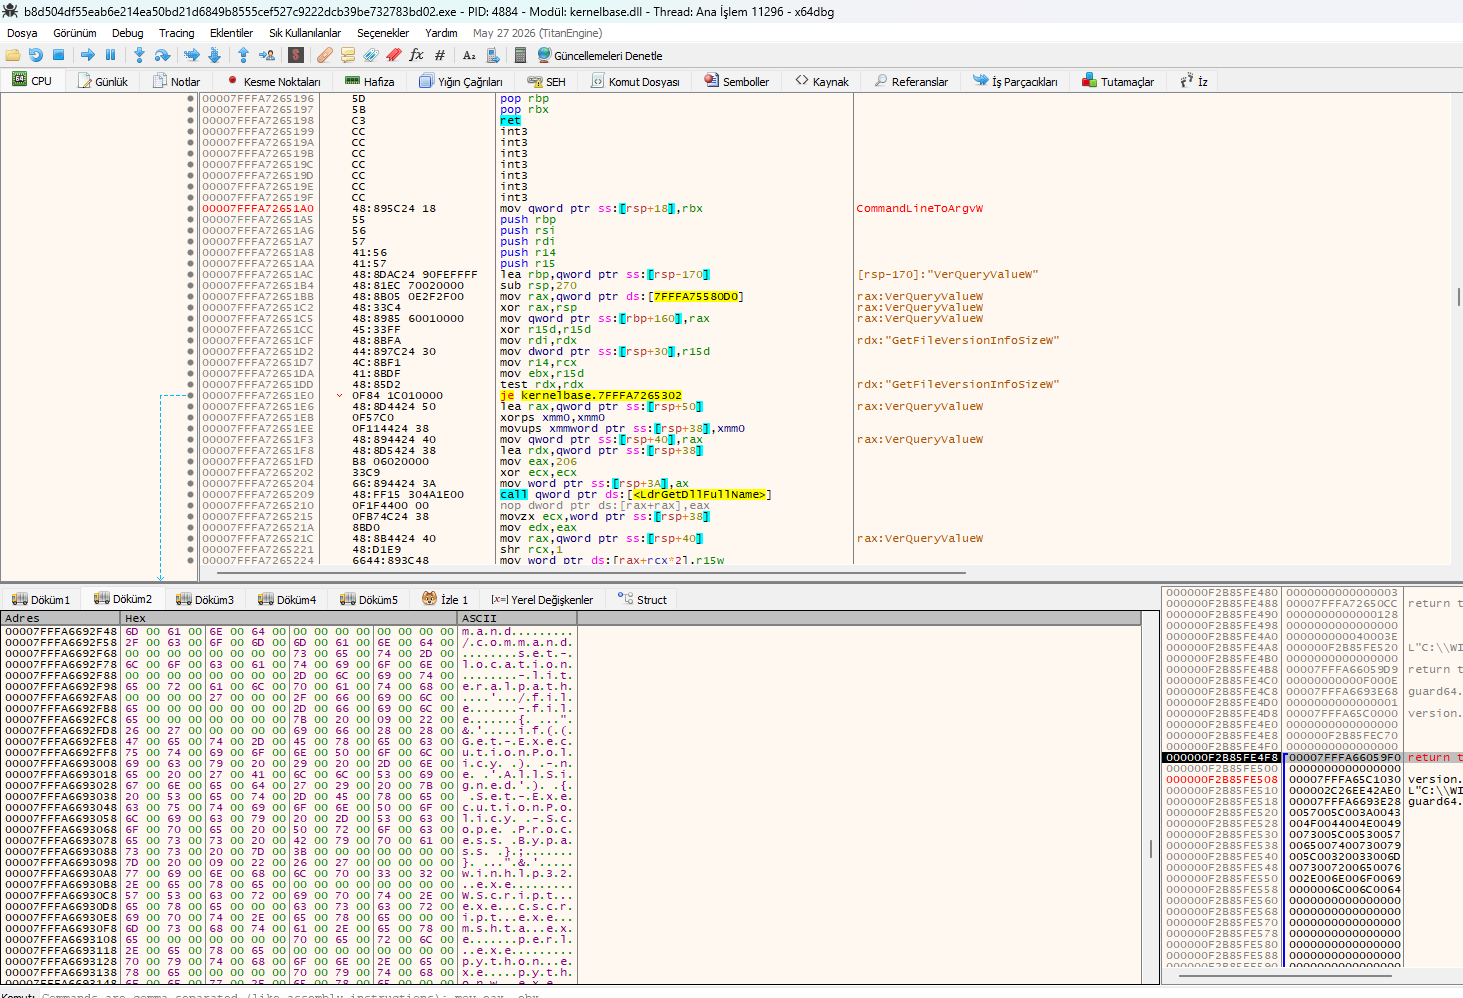
第四个 x64dbg 视图显示 Amadey Loader 正在 kernelbase.dll 中主动使用 CommandLineToArgvW 在运行时解析和操纵命令行参数。这是一个强有力的迹象,表明加载器会以精心构造的参数生成子进程(例如 rundll32、regsvr32、PowerShell)。下面的转储还揭示了与杀毒软件/EDR 绕过以及操作系统版本定位相关的字符串(os.name、os.version、bypass、bypassUac、pitou)。
VerQueryValueW / GetFileVersionInfoSizeW / GetFileVersionInfoW – 读取 PE 版本信息以对操作系统 / AV 组件进行指纹识别。 CommandLineToArgvW – 将命令行拆分为参数,用于子进程执行。 m.a.n.d./.c.o.m.m.a.n.d – 混淆的 "mand/command" 引用(很可能是 WMI / CMD 调用) g.e.t.-.E.x.e.c.u.t.i.o.n.P.o.l.i.c.y – PowerShell ExecutionPolicy 查询(绕过准备)。 .r.e.f.l.e.c.t.i.o.n...A.s.s.e.m.b.l.y – .NET 反射加载(内存中程序集执行)。 s.e.t.-.E.x.e.c.u.t.i.o.n.P.o.l.i.c.y. .B.y.p.a.s.s – PowerShell ExecutionPolicy 绕过命令 o.p.e.n.-.P.r.o.c.e.s.s / .p.r.o.c.e.s.s. .B.y.p.a.s.s. – 进程级绕过例程。 w.s.c.r.i.p.t. / .e.x.e.c.s.c.r.i.p.t. – WSH / 脚本执行(例如 .vbs、.js)。 m.s.h.t.a. / .e.x.e.c.u.t.i.o.n.P.o.l.i.c.y – Mshta / ExecutionPolicy 滥用
命令行滥用:CommandLineToArgvW 用于为 LOLBins(rundll32、mshta、wscript、PowerShell)动态构建参数——这是典型的 Amadey 加载器技术。 AV/EDR 绕过:诸如 bypassUac、ExecutionPolicy Bypass 和 .Reflection.Assembly 等字符串证实该加载器试图绕过 PowerShell 限制并在内存中加载 .NET 程序集。 基于脚本的分阶段投递:wscript.exe / mshta / .execscript 引用表明 Amadey 可以投放并执行脚本作为中间阶段。 反射式 .NET 加载:.Reflection.Assembly 允许有效载荷完全在内存中执行,而无需接触磁盘。 Amadey 加载器角色:本节有力地证实 Amadey 正在充当 stager/loader——它负责准备环境。
Amadey Loader 转储的第五个 x64dbg 视图暴露了大量输入捕获、剪贴板监控和窗口挂钩 API。结合此前的键盘记录器证据,这证实该加载器正在准备一个完整的监视有效载荷,能够捕获击键、剪贴板内容和活动窗口活动——这是与 Amadey 捆绑的信息窃取程序的典型行为模式。
OpenClipboard / GetClipboardData / IsClipboardFormatAvailable – 剪贴板监控(捕获复制的密码、加密货币地址、文本)。 GetKeyState / GetAsyncKeyState / GetKeyboardState – 原始击键轮询。 MapVirtualKeyW / ToUnicodeEx / VkKeyScanW – 虚拟键到字符的转换。 GetForegroundWindow / GetWindowTextW / GetDesktopWindow – 活动窗口上下文捕获。 SetWindowsHookExW / CallNextHookEx / UnhookWindowsHookExW – 低级键盘/鼠标挂钩链。 RegisterClassExW /CreateWindowExW / DestroyWindow – 创建一个隐藏窗口供挂钩操作 CreateProcessW / ShellExecuteExW / WinExec – 有效载荷执行。 GlobalAlloc / GlobalFree – 剪贴板缓冲区的内存处理。 IShellLinkW / IPersistFile – 为持久化创建快捷方式。
剪贴板劫持:OpenClipboard + GetClipboardData 使恶意软件能够窃取复制的密码、加密货币钱包地址和 2FA 验证码——这是 RedLine、Lumma 和 Vidar 等现代窃密木马的典型特征。 完整键盘记录器栈:SetWindowsHookExW + CallNextHookEx + ToUnicodeEx + GetForegroundWindow 构成一个完整的键盘记录器,可记录每一次击键及其窗口上下文。 隐藏窗口持久化:RegisterClassExW + CreateWindowExW 创建一个仅消息窗口,即使没有可见的 GUI 也能保持钩子存活。 快捷方式持久化:IShellLinkW + IPersistFile 表明 Amadey 可以在启动文件夹中创建 .lnk 文件,以便在重启后保持持久化。 反调试:IsDebuggerPresent 证实该载荷会主动检测调试器,并可能改变行为或终止运行。 Amadey 的角色:这证实 Amadey 正在充当一个加载器,投递功能完备的窃密/键盘记录载荷,而不仅仅是一个简单的下载器。
对 Amadey Loader 样本的分析证实,它是一个多阶段恶意软件加载器,旨在准备受害环境、绕过安全控制并投递键盘记录/窃密载荷。在五个 x64dbg 检查阶段中,该加载器展示了动态 API 解析、权限提升、反取证清理、输入/剪贴板捕获以及基于 PowerShell/.NET 的绕过技术。

