
 #1

 wqsv/throttlestoppoc
CVE-2025-7771:通过 ThrottleStop 驱动程序进行任意物理内存和 I/O 端口读/写
 fxrstor/throttlestoppoc
CVE-2025-7771:通过 ThrottleStop 驱动实现任意物理内存和 I/O 端口读写
 grisuno/cve-2022-22077
针对CVE-2022-22077的BYOVD利用框架,针对RTCore64.sys。演示内核令牌窃取、权限提升至SYSTEM,以及C2信标集成,用于红队操作和安全研究。
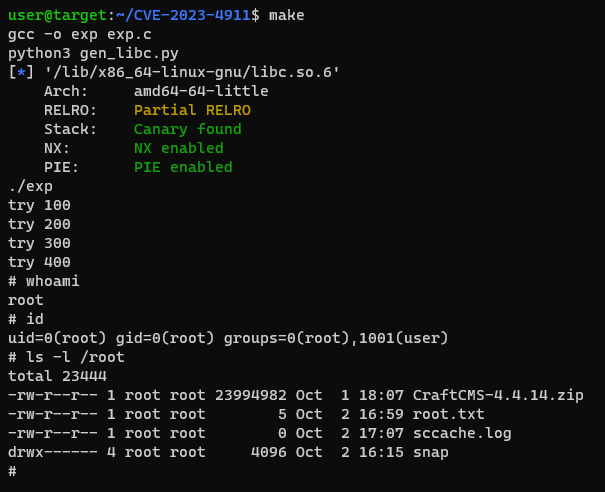 ruycr4ft/cve-2023-4911
CVE-2023-4911
 fanxiaoyao66/cve-2023-0386
非常简单的CVE-2023-0386's exp and analysis.Use c and sh.
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 猪猪版 去暗桩 去流量特征 beacon仿造真实API服务 修补CVE-2022-39197补丁
 cuteaplane/ghostlock-for-oneplus15t
(CVE-2026-43499)内核漏洞利用程序,适用于未解锁 Bootloader 的一加15T.
 eversinc33/nimnightmare
CVE-2021-1675 LPE PoC in Nim (PrintNightmare 本地权限提升)
 sgabe/cve-2019-1253
AppXSvc 任意文件安全描述符覆盖权限提升
 tc4dy/cve-2026-65643-poc-toolkit
红队/蓝队工具包,针对 CVE-2026-65643——cPanel 域名停放远程代码执行漏洞。包含带反向 Shell 的漏洞利用、Webshell、持久化及批量扫描功能,另附非侵入式验证器,用于检测与审计。
 lazaars/ultrarealy_with_cve-2019-1040
针对工具UltraRealy的更新版本,支持CVE-2019-1040漏洞利用。
 aels/cve-2022-2586-lpe
CVE-2022-2586:Linux 内核 nft_object UAF。
 b1gmang0/cve-2026-98260-pandora-lpe
Memory-only local root exploit chain for Xiaomi 17 Pro (pandora) on OS4.0.5.0, using a POSIX CPU timer UAF to disable SELinux, overwrite creds, and…
 lanzt/cve-2020-14321
针对 Moodle 3.9 的认证利用工具,可将教师权限提升为管理员角色,并通过恶意插件上传实现远程代码执行。
 redr0nin/cve-2024-38143
Windows WLAN AutoConfig 服务权限提升漏洞
 x86byte/adm-zip_lpe-poc
CVE-2026-102282:归档解压期间通过保留 SUID/SGID 实现本地权限提升









