#1

 xiaobailovesstirring/ghostlock-k419-adapter
适用于 4.19.152-perf+ Android 内核的 GhostLock (CVE-2026-43499) 适配器
 0xblackash/cve-2026-46300
CVE-2026-46300
 hiikezoe/diaggetroot
CVE-2012-4220 的漏洞利用程序,通过内核漏洞在 Android 设备上实现 root 权限提升。
 nccgroup/diskwalker
Python 脚本,用于在类 UNIX 文件系统上高效查找具有特定属性的文件(比 find 更快)
 poliva/root-zte-open
适用于 zte-open 的 CVE-2012-4220 漏洞利用
 smarttfoxx/copyfail
CVE-2026-31431(复制失败)PoC - 通过 authencesn AF_ALG + splice() 导致的 Linux 内核页缓存损坏
 slapah/ghostlock-h8q
GhostLock CVE-2026-43499 针对 Galaxy Z Fold 8 (h8q) 的移植版本
 sho-luv/zerologon
Zerologon 检测与利用 - 由 Secura 的 Tom Tervoort 发现,并基于 @Dirkjanm 的 cve-2020-1472 编码示例进行扩展。该工具将检查、利用并将密码恢复到原始状态。
 embedi/smm_usbrt_poc
CVE-2017-5721 概念验证
 t0kx/privesc-cve-2015-5602
Sudo <= 1.8.14 本地权限提升与存在漏洞的容器
 dimopouloselias/sepm-eop
CVE-2018-18368 SEP Manager EoP漏洞利用
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 mbadanoiu/cve-2025-20029
CVE-2025-20029:F5 BIG-IP 中 TMSH CLI 的命令注入
 zzzxxxxxxxxxx/ghostlock-got-w29
CVE-2026-43499 (GhostLock) research on HUAWEI MatePad Pro 11 GOT-W29
 rjt-gupta/page-cache-corruption-lpes
CVE-2026-46331 和 CVE-2026-43503
 no-world/rootkit
Flutter/Shizuku Android app that chains the CVE-2026-64560 kernel UAF to write creds, load a custom kernel module and install KernelSU for one-tap…
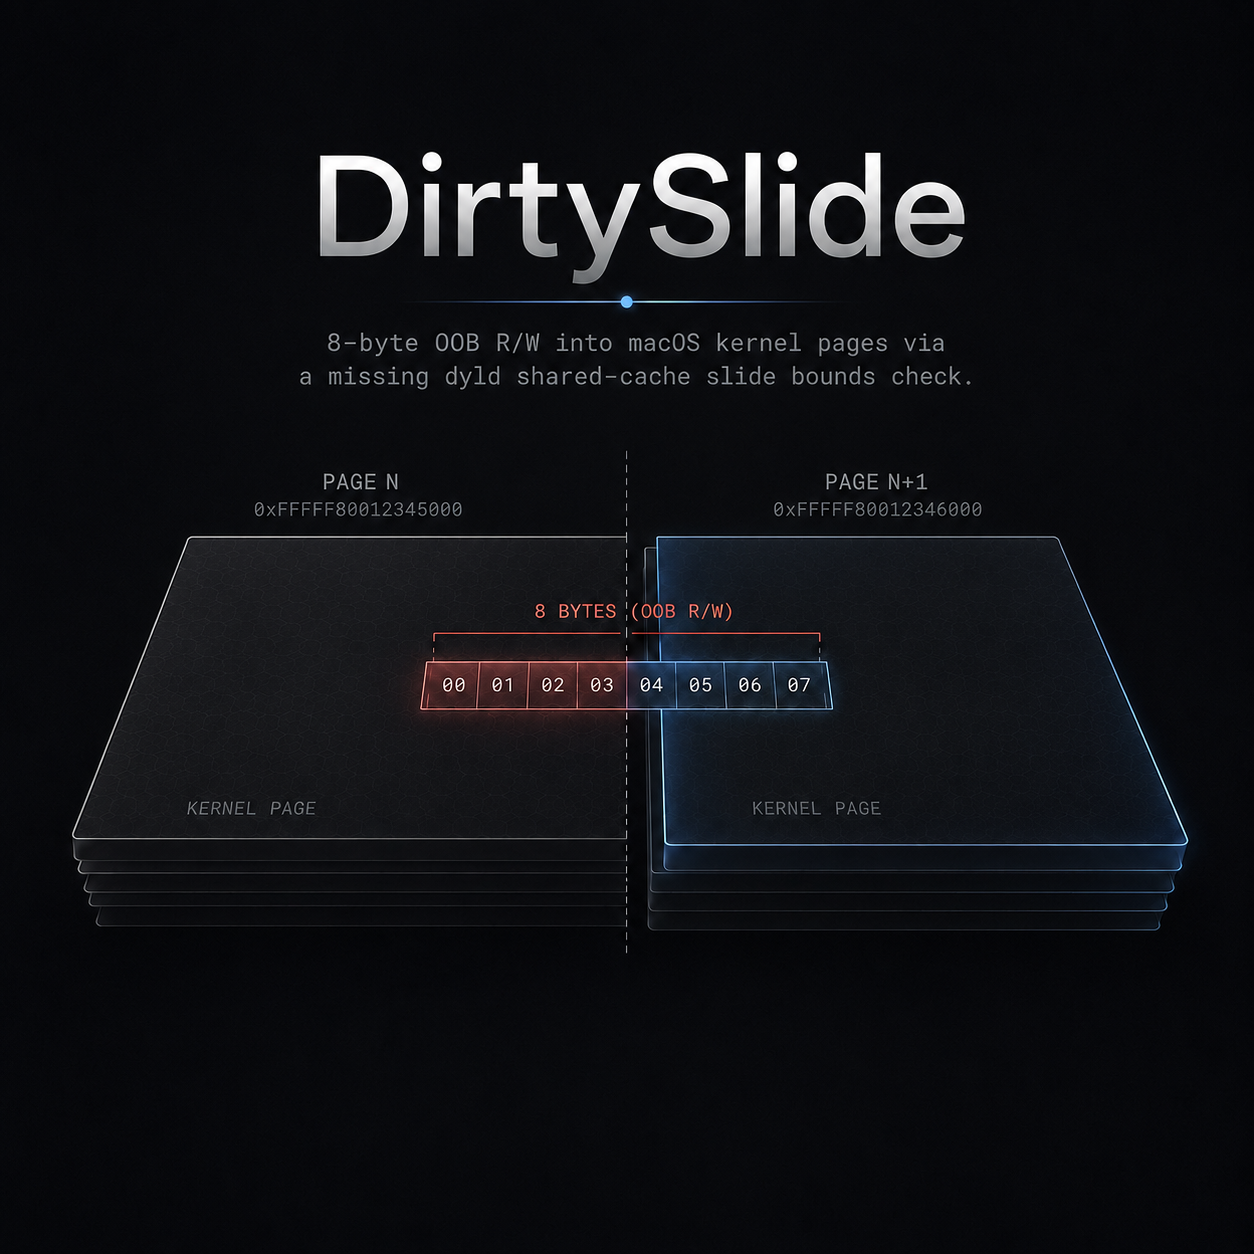 gracecondition/dirtyslide
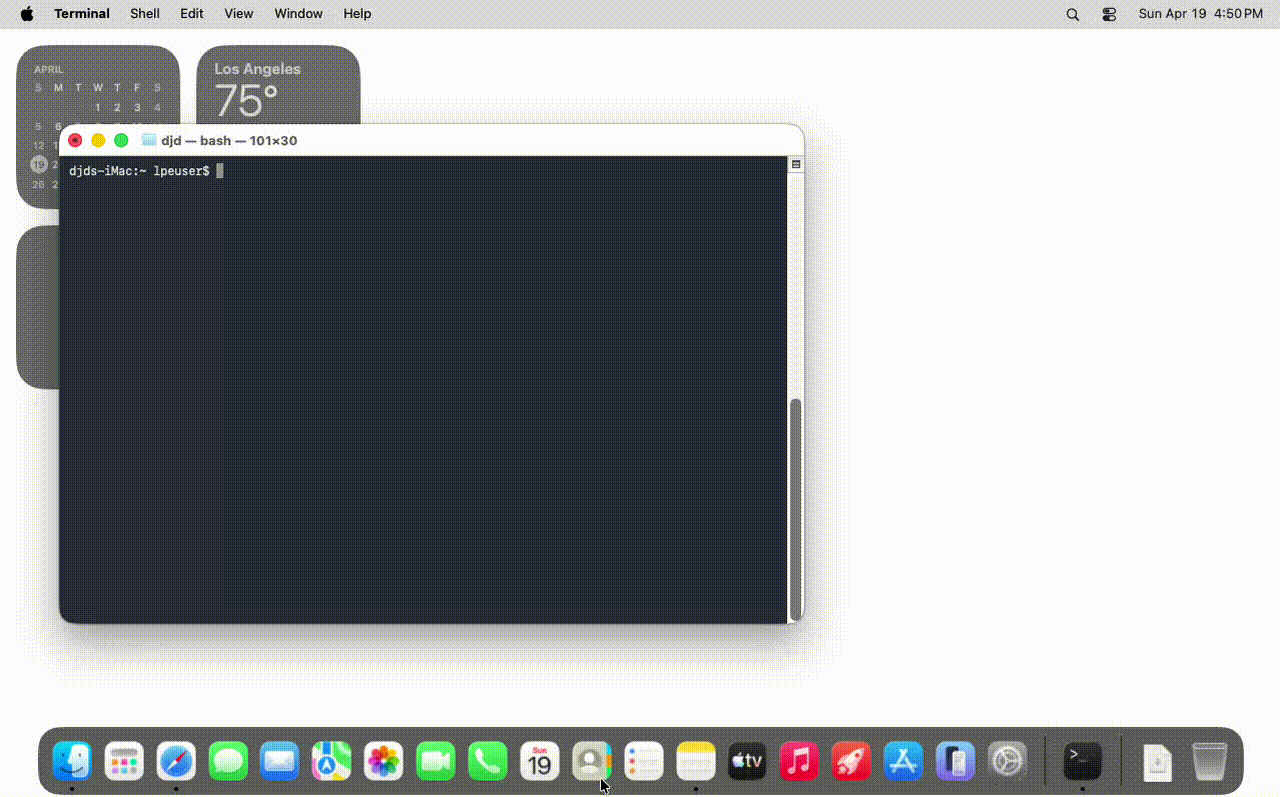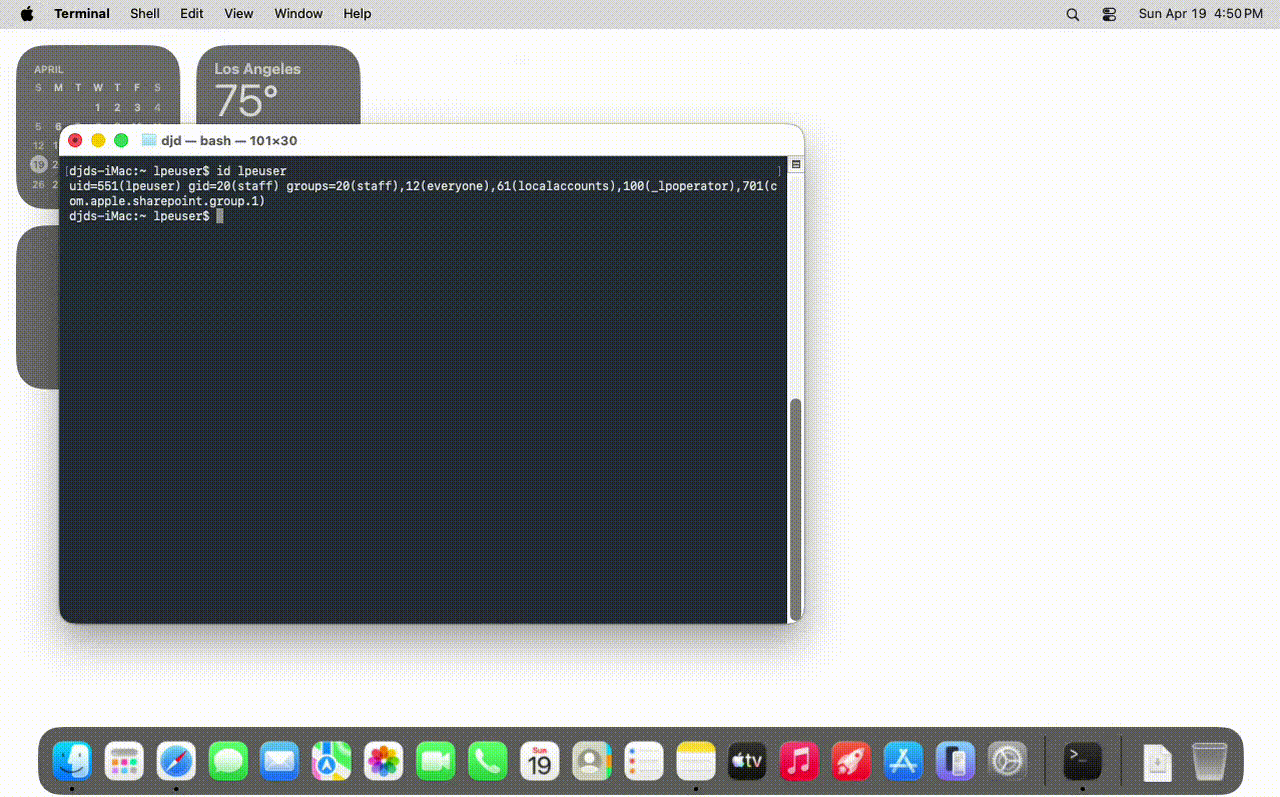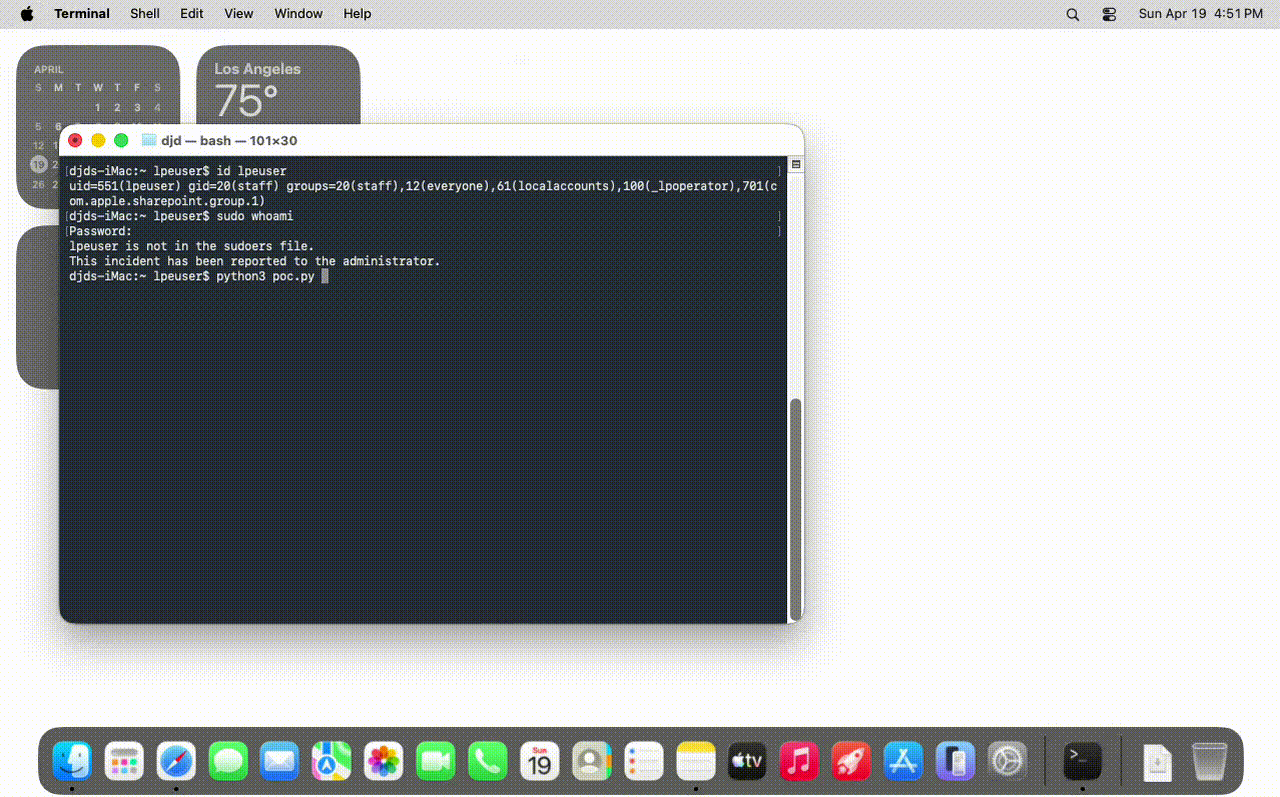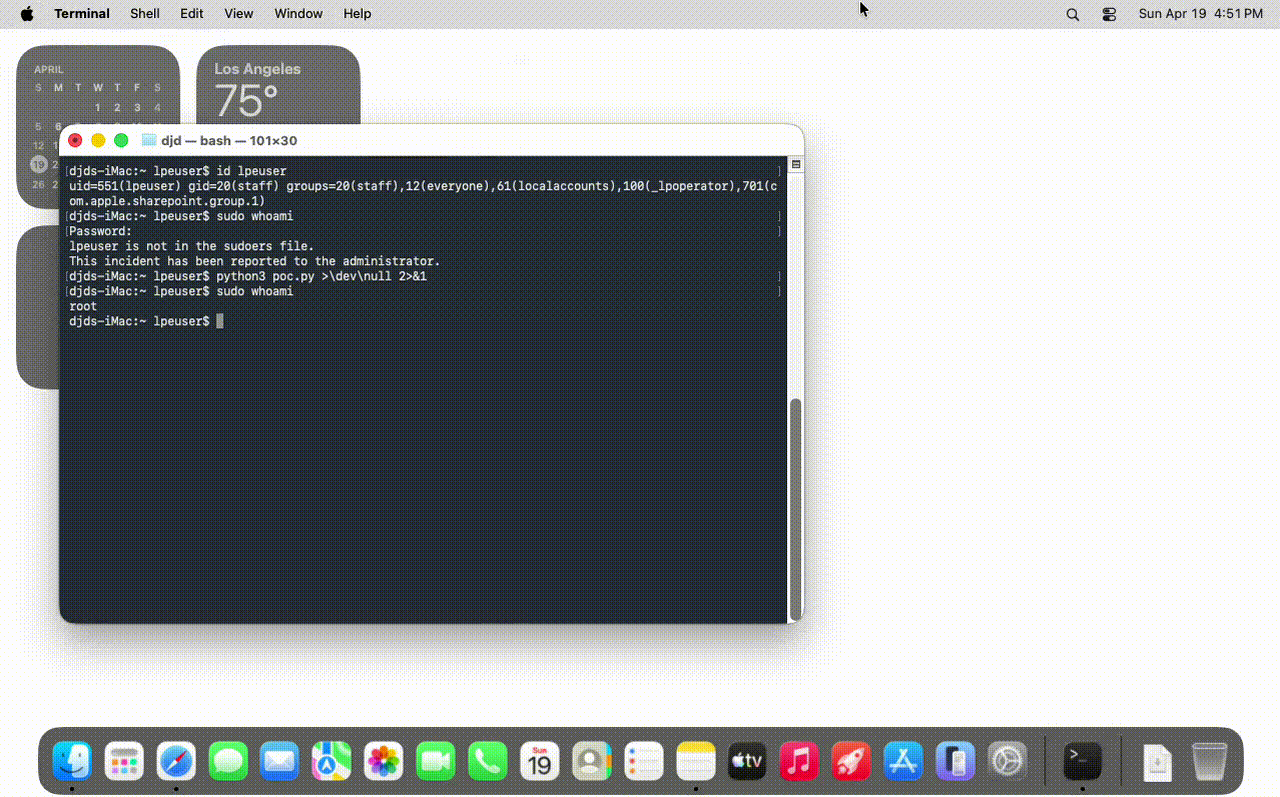
针对 macOS XNU 内核(CVE-2026-43724)的本地权限提升漏洞利用,利用 dyld 共享缓存滑动遍历中的越界写入,从非特权用户获取 root shell。