
 #1

 aduli198/cve-2026-21589
针对 CVE-2026-21589 的概念验证:Atlassian Data Center 产品中的未认证路径遍历文件读取漏洞,通过 Crowd 凭据串联实现管理员账户接管。
 xitro01/cve-2026-22765-poc
针对 Dell Wyse Management Suite On-Prem < 5.5 的未认证 RCE 链 PoC(CVE-2026-22765 + CVE-2026-22766)
 ashrafzaryouh/cve-2026-23111
CVE-2026-23111 的公告文章,该漏洞是 Linux 内核 nf_tables 中 catch-all map 回滚过程中的释放后使用(use-after-free)漏洞,内容涵盖根本原因、影响、检测与缓解措施。
 kinokopio/cve-2026-23111
nf_tables catchall UAF exploit for Ubuntu 6.8.0-101-generic: unprivileged local privilege escalation to host root and container escape via forged…
 abraxas/loom-ci-name-adopt
Loom 代理管理员可以命名一个 harness,使其采用另一组的代码解释器,然后在清理自己的代理时删除该解释器。他们仍然无法读取另一组的代理。v1.10.3。高危 7.6。
 abraxas/loom-skill-plant
Loom 注册表管理员可以重写没有组所有者的技能文档。下一次对已列出该技能的代理进行完整部署时,会将新文本复制到系统提示中。v1.9.0 和 v1.10.3。中等 6.2。
 mein-0/fortiless
针对 FortiClient 的 FortiShield_74.sys 微过滤器中 type-3 内核越界写入的概念验证与分析,包括端口协议细节和 BSOD 崩溃证据。
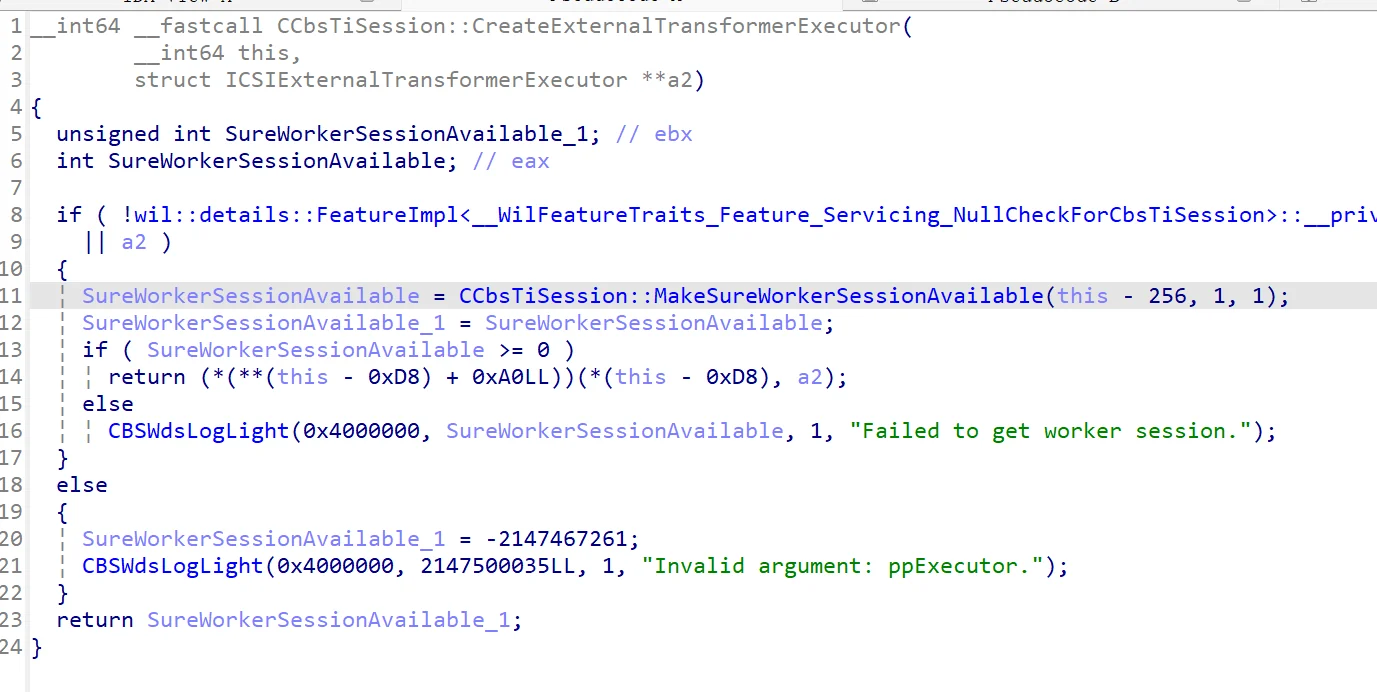 crisprss/cve-2026-88235
Windows 默认配置 LPE 最强大的原语之一
 mzet-/les-res
linux-exploit-suggester.sh 的附加资源与参考资料
 whispergate/tendril
基于 C# 与 Beacon Object File 的持久化工具
 ivancabrera02/admintosystem-http.sys
Windows 管理员到 SYSTEM 权限提升 PoC,强制 SYSTEM 进程向本地 HTTP.sys 监听器进行身份验证,捕获 NTLM 令牌,并生成 SYSTEM shell。
 unicornofhunt/s1l3nc3r
用于在 Linux 上通过将系统调用 ID 写入暴露的 disabled_syscal eBPF map 来静默 Microsoft Defender for Endpoint 遥测的 C 工具,可抑制进程创建事件。
 abraxas/chrome-mac-webshare-symlink
CVE-2026-126902 - Google Chrome - 高危 - 远程 - 引用解析不正确 - Web Share 暂存在 Mac 上跟随符号链接。Chrome < 157.0.8103.78。
 abraxas/webmin-batch-home-prefix
Webmin 2.670 - 中危 6.5 - 远程 - 路径前缀 - 用户批量主目录 ACL /home/a 同时匹配 /home/ab
 abraxas/webmin-filemin-cpio
Webmin 2.670 - 高危 8.8 - 远程 - 路径写入 - 文件管理器解压 RPM 时其 cpio 成员为绝对路径
 abraxas/webmin-sessiondb-cookie
Webmin 2.670 - 严重 9.1 - 远程 - 会话窃取 - list_sessions 打印 sessiondb 密钥;miniserv 将其作为 sid 接受。被授予会话查看权限但被拒绝切换权限的已登录用户,可以复制其他用户的密钥并冒充该用户,包括 root。
 spiralbl0ck/ksmb-rce-
End-to-end ksmbd SMB2 WRITE over-read exploit chain: kernel heap leak for KASLR, phys_base oracle sweep, modprobe_path overwrite, and SUID root shell…









