本文档全面概述了 CVE-2022-22077 利用框架,这是一个针对 RTCore64.sys 驱动程序漏洞的高级 BYOVD(自带易受攻击驱动程序)攻击工具包。该框架展示了用于教育和安全研究目的的高级 Windows 内核利用技术。
涵盖内容包括漏洞的技术基础、框架架构以及与更广泛的 LazyOwn RedTeam 工具集的集成。有关详细的漏洞分析,请参阅漏洞分析。有关各个组件的具体实现细节,请参阅利用框架。
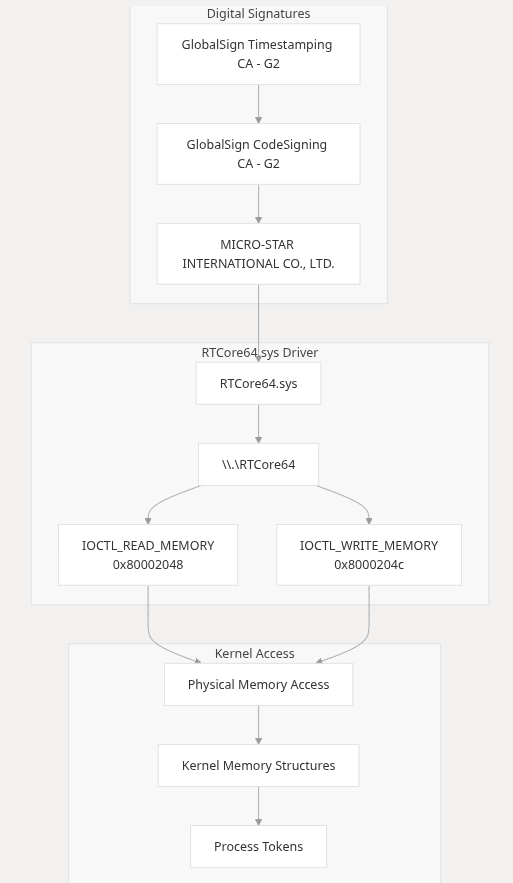
CVE-2022-22077 是一个影响 MSI Center 和 Dragon Center 应用程序分发的 RTCore64.sys 驱动程序的高严重性漏洞(CVSS 评分 7.8)。该漏洞源于暴露的 IOCTL 接口,允许非特权用户执行任意物理内存读写,从而有效绕过所有 Windows 内核安全机制。
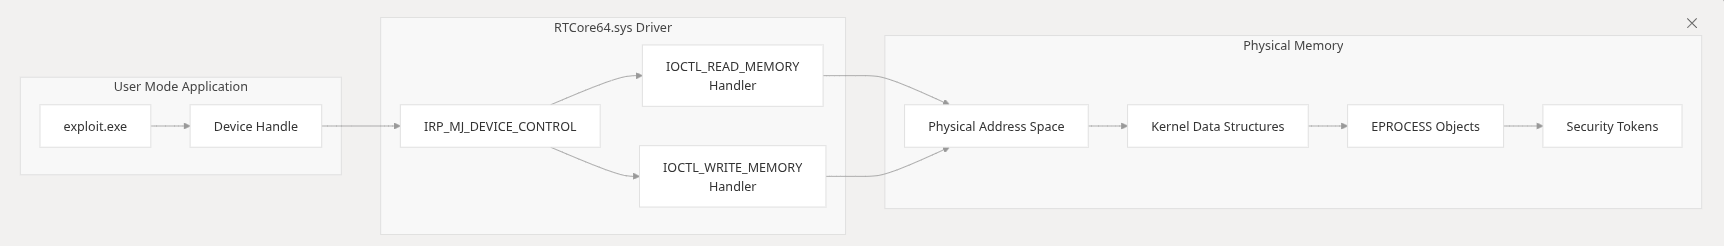
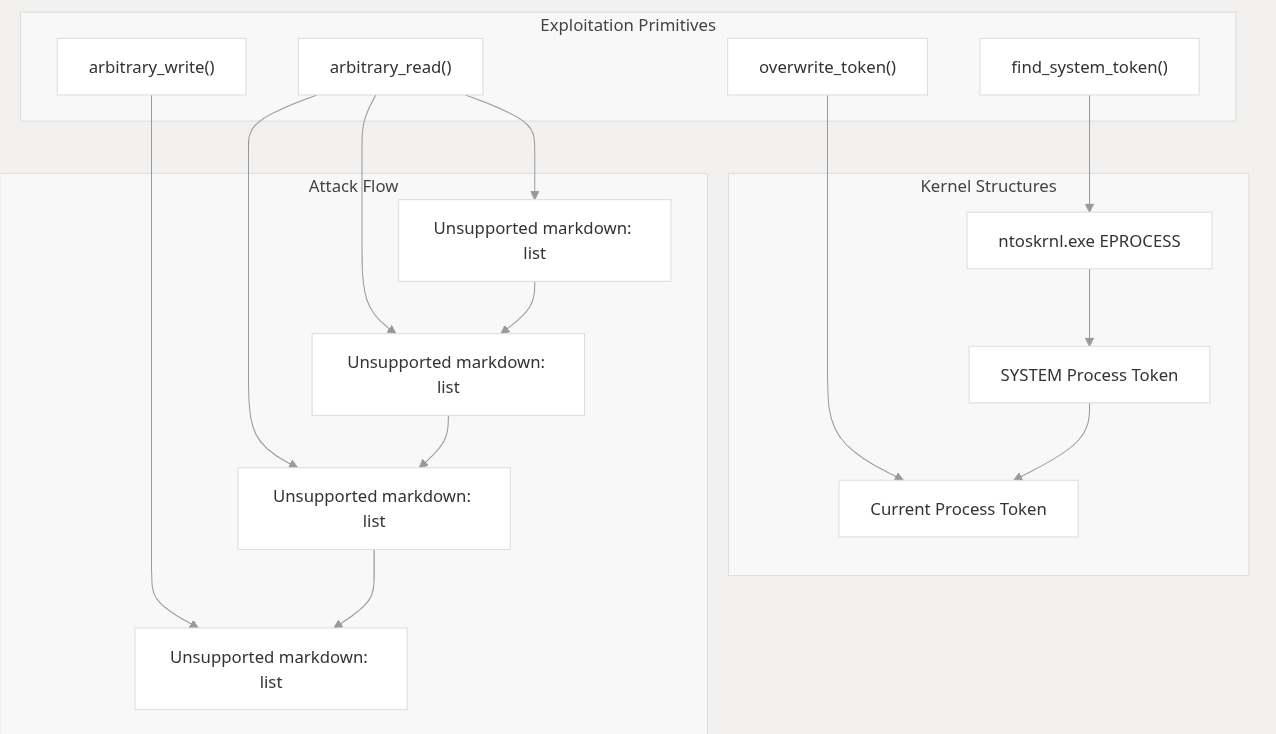
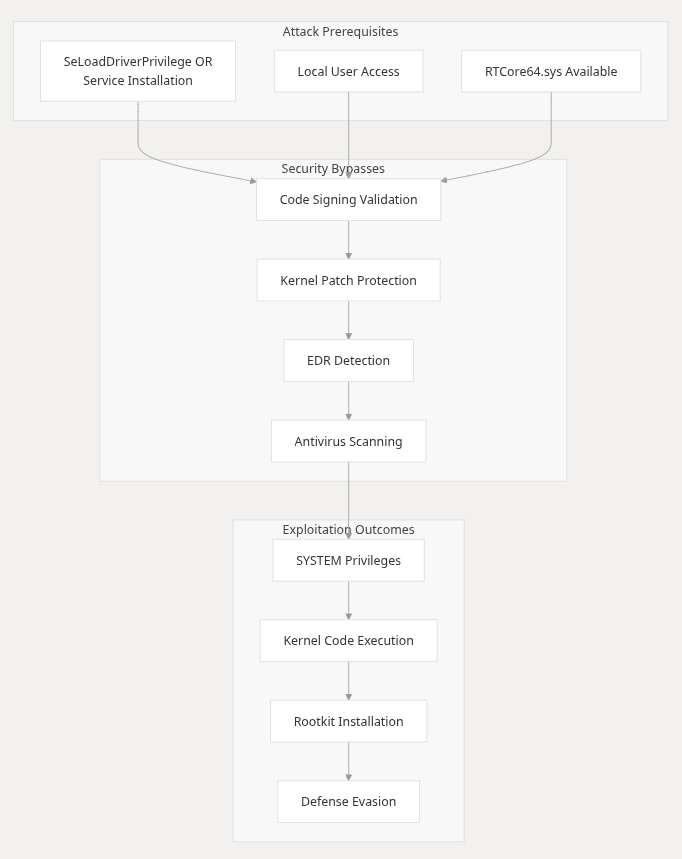
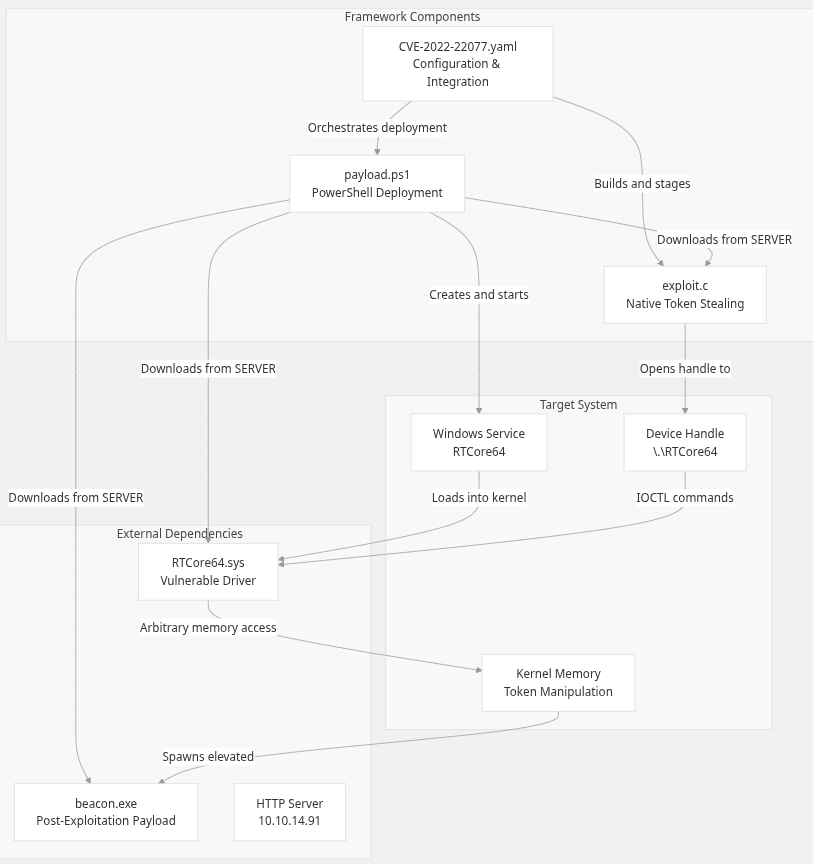
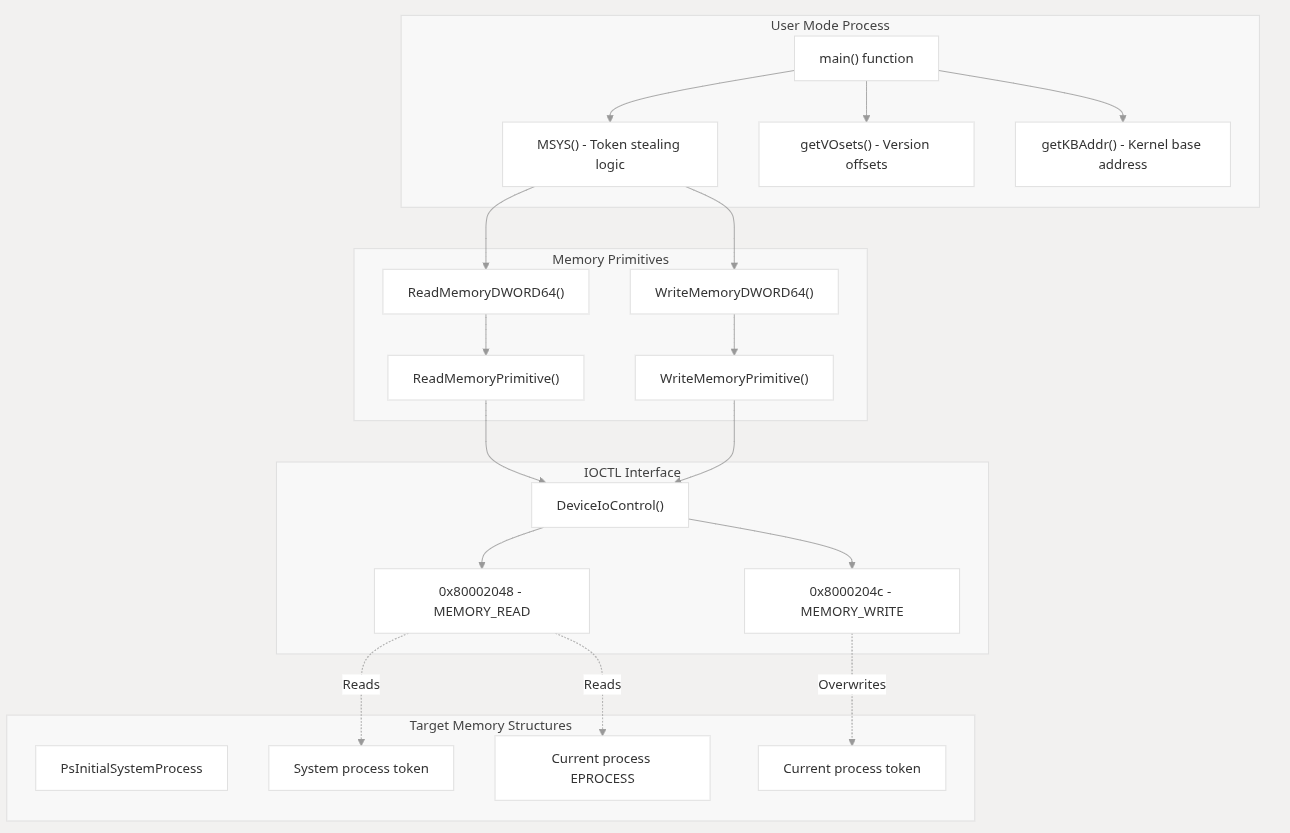
该框架通过使用 RTCore64.sys 驱动程序漏洞的结构化方法实现内核内存访问:
作者:grisun0,内核混沌首席架构师 & 兼职驱动低语者 - LazyOwn RedTeam
阅读时间 7 分钟 · 发表于凌晨 3:33,因为“HVCI?我从未见过她。”
“拥有系统的最佳方式是向它自己的驱动程序请求许可——礼貌地,使用 IOCTL。” —— grisun0,大概在穿着内裤逆向分析 MSI Afterburner 时说的
让我们跳过假装这是正常的环节。
如果你正在读这篇文章,你可能是:
欢迎来到 LazyOwn RedTeam™,我们不绕过安全——我们邀请它共进晚餐,然后偷走它的钱包。
今天,我向你介绍 RTCore64.sys——不是驱动程序,不是工具,而是一个完全成熟的内核利用程序,伪装成超频 RTX 3090 的实用程序。
而且是的——有一个转折。
剧透:它仍然使用 cmd.exe。 更大的剧透:现在它也使用 beacon.exe。 更大的剧透:两者现在都以 NT AUTHORITY\SYSTEM 权限运行,这要感谢一个认为“任意内核内存访问”是一个生活质量功能的驱动程序。
🕳️ RTCore64.sys 是什么?(或者:“如何将 MSI Afterburner 变成 Ring 0 后门”) 想象一下安装一个驱动程序来调整你的 GPU 电压……然后意外地给了自己内核内存的完全读写权限。
这就是 CVE-2022–22077——一个如此美丽鲁莽的漏洞,它让 capcom.sys 看起来像一个害羞的图书管理员。
当 capcom.sys 礼貌地要求执行你的回调时,RTCore64.sys 直接把王国的钥匙交给你——不问任何问题。
“给你一个 IOCTL。写任意地址。读任意值。尽情发挥。” —— MSI,大概
而且因为我们是专业人士,我们不会随机使用 DeviceIoControl。我们偷取 SYSTEM 令牌,修补 EPROCESS 结构,生成 SYSTEM 外壳——所有这一切都在你的 GPU 达到 70°C 之前完成。
让我带你走过这场数字劫案的五幕:
错。
里面隐藏着 RTCore64.sys——一个已签名、易受攻击的驱动程序,暴露了如下 IOCTL:
0x80002048 → 读取内核内存 0x8000204c → 写入内核内存 没有验证。没有合理性检查。只有原始的、未经过滤的力量。
“为什么要沙盒,当你可以进入内核?” —— MSI 工程团队,2019
只需:
sc create RTCore64 binPath=C:\Windows\Temp\RTCore64.sys type=kernel
sc start RTCore64
轰。内核访问解锁。
前提:SeLoadDriverPrivilege(你已经拥有,因为你足够优秀)。 额外收获:HVCI 已禁用(因为当你有风格时,谁还需要虚拟化?)。
CreateFileW(L"\\.\RTCore64", ...) → 抓住金票。 EnumDeviceDrivers() → 找到 ntoskrnl.exe 基址。 从磁盘解析 PsInitialSystemProcess → 获取偏移量。 读取 SYSTEM 的 EPROCESS → 偷取其令牌。 将令牌写入你自己的进程 → 恭喜,你是上帝了。 CreateProcessW(L"beacon.exe", ...) → 以 SYSTEM 身份生成你的负载。 没有 shellcode。没有 ROP 链。只有纯粹、未掺杂的内核对象操作。
del C:\Windows\Temp\RTCore64.sys
sc delete RTCore64
噗。消失了。就像一个超频了你 RAM 然后消失的幽灵。
tasklist /m mimilib.dll
eventcreate /t INFORMATION /id 1 /l APPLICATION /d “sekurlsa::logonpasswords”
type C:\Windows\System32\mimilsa.log
→ 域管理员哈希?有。 → 明文密码?有。 → 黄金票据?马上就来。
RTCore64.sys 不是独狼。 它是 LazyOwn RedTeam 框架中的一个节点——一个模块化、可扩展且稍微有点不正常的进攻工具生态系统。
想象一下:
用 ShadowLink 生成 shellcode。 用 LazyAddons 混淆它。 通过 RTCore64.sys 令牌窃取交付它。 通过 CreateProcessW 以 SYSTEM 身份执行它。 所有这一切都由一个看起来像 Steam 下载的 C2 协调。 最棒的部分? 这一切都是开源的。 因为透明度是最好的操作安全。
👉 观看它的实际操作(在心里,因为我不会在凌晨 4 点录制这个)只是开玩笑拿爆米花看:
https://www.youtube.com/shorts/V2tqH53LRIw
是的。那是一个 Windows beacon.exe:
通过 RTCore64.sys 令牌窃取生成 以 NT AUTHORITY\SYSTEM 身份运行 回调到你的 C2 所有这一切都在任务管理器说“看起来正常”时发生 它甚至不是以管理员身份运行。 就是这么好。
我不只是一个红队成员。我是一个负责任的红队成员。所以这是免费情报:
yara
rule RTCore64_Based_Kernel_Exploit {
meta:
author = “LazyOwn BlueTeam”
description = “通过已知 IOCTL 和模式检测 RTCore64.sys 利用”
license = “GPLv3”
strings:
$driver_name = “RTCore64.sys” ascii wide
$ioctl_read = { 80 00 20 48 } // 0x80002048
$ioctl_write = { 80 00 20 4C } // 0x8000204c
$create_device = “CreateFileW” ascii
$device_path = “\\.\RTCore64” ascii wide
$token_steal = “PsInitialSystemProcess” ascii
condition:
all of them
}
查找:
RTCore64.sys 在 C:\Program Files (x86)\MSI Afterburner\ 之外加载 DeviceIoControl 调用带有 0x80002048 或 0x8000204c 进程令牌从低权限更改为 SYSTEM sc create 或 sc start 针对 RTCore64 从内核内存中读取 PsInitialSystemProcess 如果你看到这个组合? 你已经被 RTCore 了。
此工具仅用于教育和道德红队活动。
不要在你没有所有权或明确许可的系统上使用它。
误用可能导致:
被解雇 被起诉 你的 GPU 产生上帝情结 微软再次撤销你的驱动程序签名 你妈妈问你为什么又在“黑客政府” 我不承担任何责任。牛仔,你靠自己了。