#1

 evilashz/cve-2021-1675-lpe-exp
PrintNightmare , CVE-2021-1675或CVE-2021-34527的本地权限提升
 hackerhouse-opensource/cve-2021-34527
CVE-2021-34527 AddPrinterDriverEx() 权限提升
 spiralbl0ck/cve-2024-40431-cve-2022-25479-eop-chain
CVE-2024-40431+CVE-2022-25479 的 EOP(纯数据攻击)链
 kamalx06/tornadorevc2
模块化后渗透框架,通过TCP/TLS/mTLS管理反向shell会话,并配有用于枚举、内存执行、SOCKS5枢轴和持久化的插件。
 sbousseaden/gluegate
通过已签名的mozglue.dll实现的内存API代理
 jvbotelho/ghosthound
GhostHound 是一个 BloodHound OpenGraph 扩展,将 Active Directory 墓碑对象复活(tombstone reanimation)作为一等攻击路径呈现,通过 SHOW_DELETED…
 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 在 netfilter_queue 中的 Linux 内核恐慌
 xalgord/react2shell
Next.js Server Actions 高级利用工具包 (CVE-2025-55182)
 sarabpal-dev/cheese-cake
针对 CVE-2025-21479 的概念验证(PoC),与 Dirty Pagetable 技术链式结合。
 0xblackash/cve-2026-43503
CVE-2026-43503
 w01fh4cker/cve-2023-20198-rce
CVE-2023-20198-RCE,支持添加/删除用户以及执行CLI命令/系统命令。
 thinkycx/cve-2017-8890
CVE-2017-8890 漏洞利用实现,附带详细分析文档,用于在 Ubuntu 16.04 和 Nexus 6P 内核上进行权限提升。
 mobilehackinglab/ghostlock-a17
针对三星 Galaxy A17 上 CVE-2026-43499 的内核漏洞利用,通过 KDP 绕过、KASLR 恢复和伪造 workqueue 执行实现 root 权限,并获得持久化 shell。
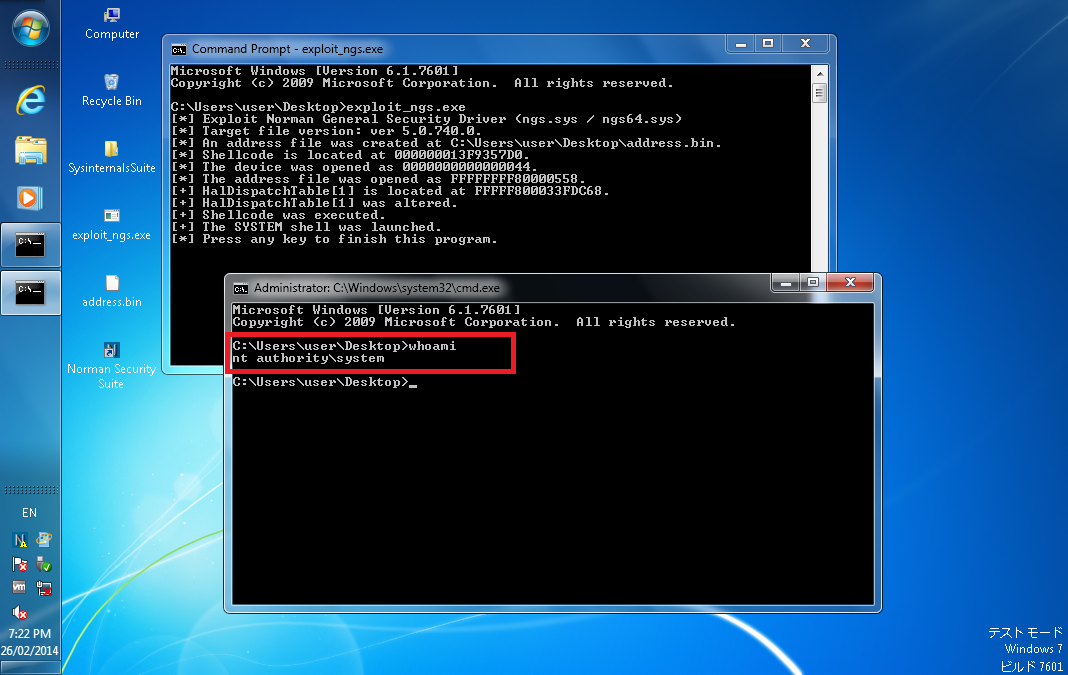 tandasat/cve-2014-0816
CVE-2014-0816
 lw5959/xring-cve-2026-98260
CVE-2026-98260(fs/exec.c POSIX CPU timer UAF)XRING O1 / Android 17 / 6.18.21 研究记录与 PC 一键流程(授权设备安全研究)
 l0n3m4n/cve-2024-22274-rce
PoC - 已认证的 VMware vCenter Server 远程代码执行漏洞 (Exploit)
 ridter/cve-2019-1040-dcpwn
CVE-2019-1040 与 Kerberos 委派